
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit

 horkimhab/cve-2026-15826-cve-2026-15748
Многопоточный сканер на Python для CVE-2026-15826 и CVE-2026-15748; проверяет списки целей, поддерживает подробное логирование, настраиваемое…
 horkimhab/cve-2026-19650-cve-2026-19478
Ресурсы PoC-эксплойтов для CVE-2026-19650 и CVE-2026-19478, нацеленные на уязвимость GitLab GraphQL, предназначенные для авторизованных исследований,…
 horkimhab/cve-2026-65400
Эксплойт proof-of-concept для CVE-2026-65400, обеспечивающий аутентифицированное чтение/запись файлов, реверс-шеллы и закрепление в macOS через Apple…
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
 0x0allenace/windows-malware-behavioral-analysis
Поведенческий анализ вредоносного ПО: исследование имитированного многоступенчатого вредоносного образца для Windows с использованием FLARE-VM и…
 c00ln3t/log4shellauditor
Автономный рефлексивный агент на Go для полного цикла аудита безопасности, обхода WAF, внеполосной (OOB) проверки LDAP, самовосстановления…
 phanhoangkhang/react2shell
Изолированная Docker-лаборатория и статический сканер для CVE-2025-55182, с уязвимыми/исправленными сборками Next.js и проверкой PoC десериализации…
 suominen/cve-2026-68138
Отслеживание статуса исправлений для CVE-2026-68138, use-after-free в таблице скоростей (rate-table) qdisc net/sched ядра Linux, с…
 pig-tail/security-research
PoCs & write-ups for CVEs I reported (coordinated disclosure; published + patched only)
 horkimhab/cve-2026-59310
Образовательный репозиторий proof-of-concept для CVE с лабораторными скриптами для воспроизведения, тестирования и анализа конкретных уязвимостей в…
 nicoibarburu/cve-2021-4034
Это моя простая реализация эксплойта для уязвимости PwnKit.
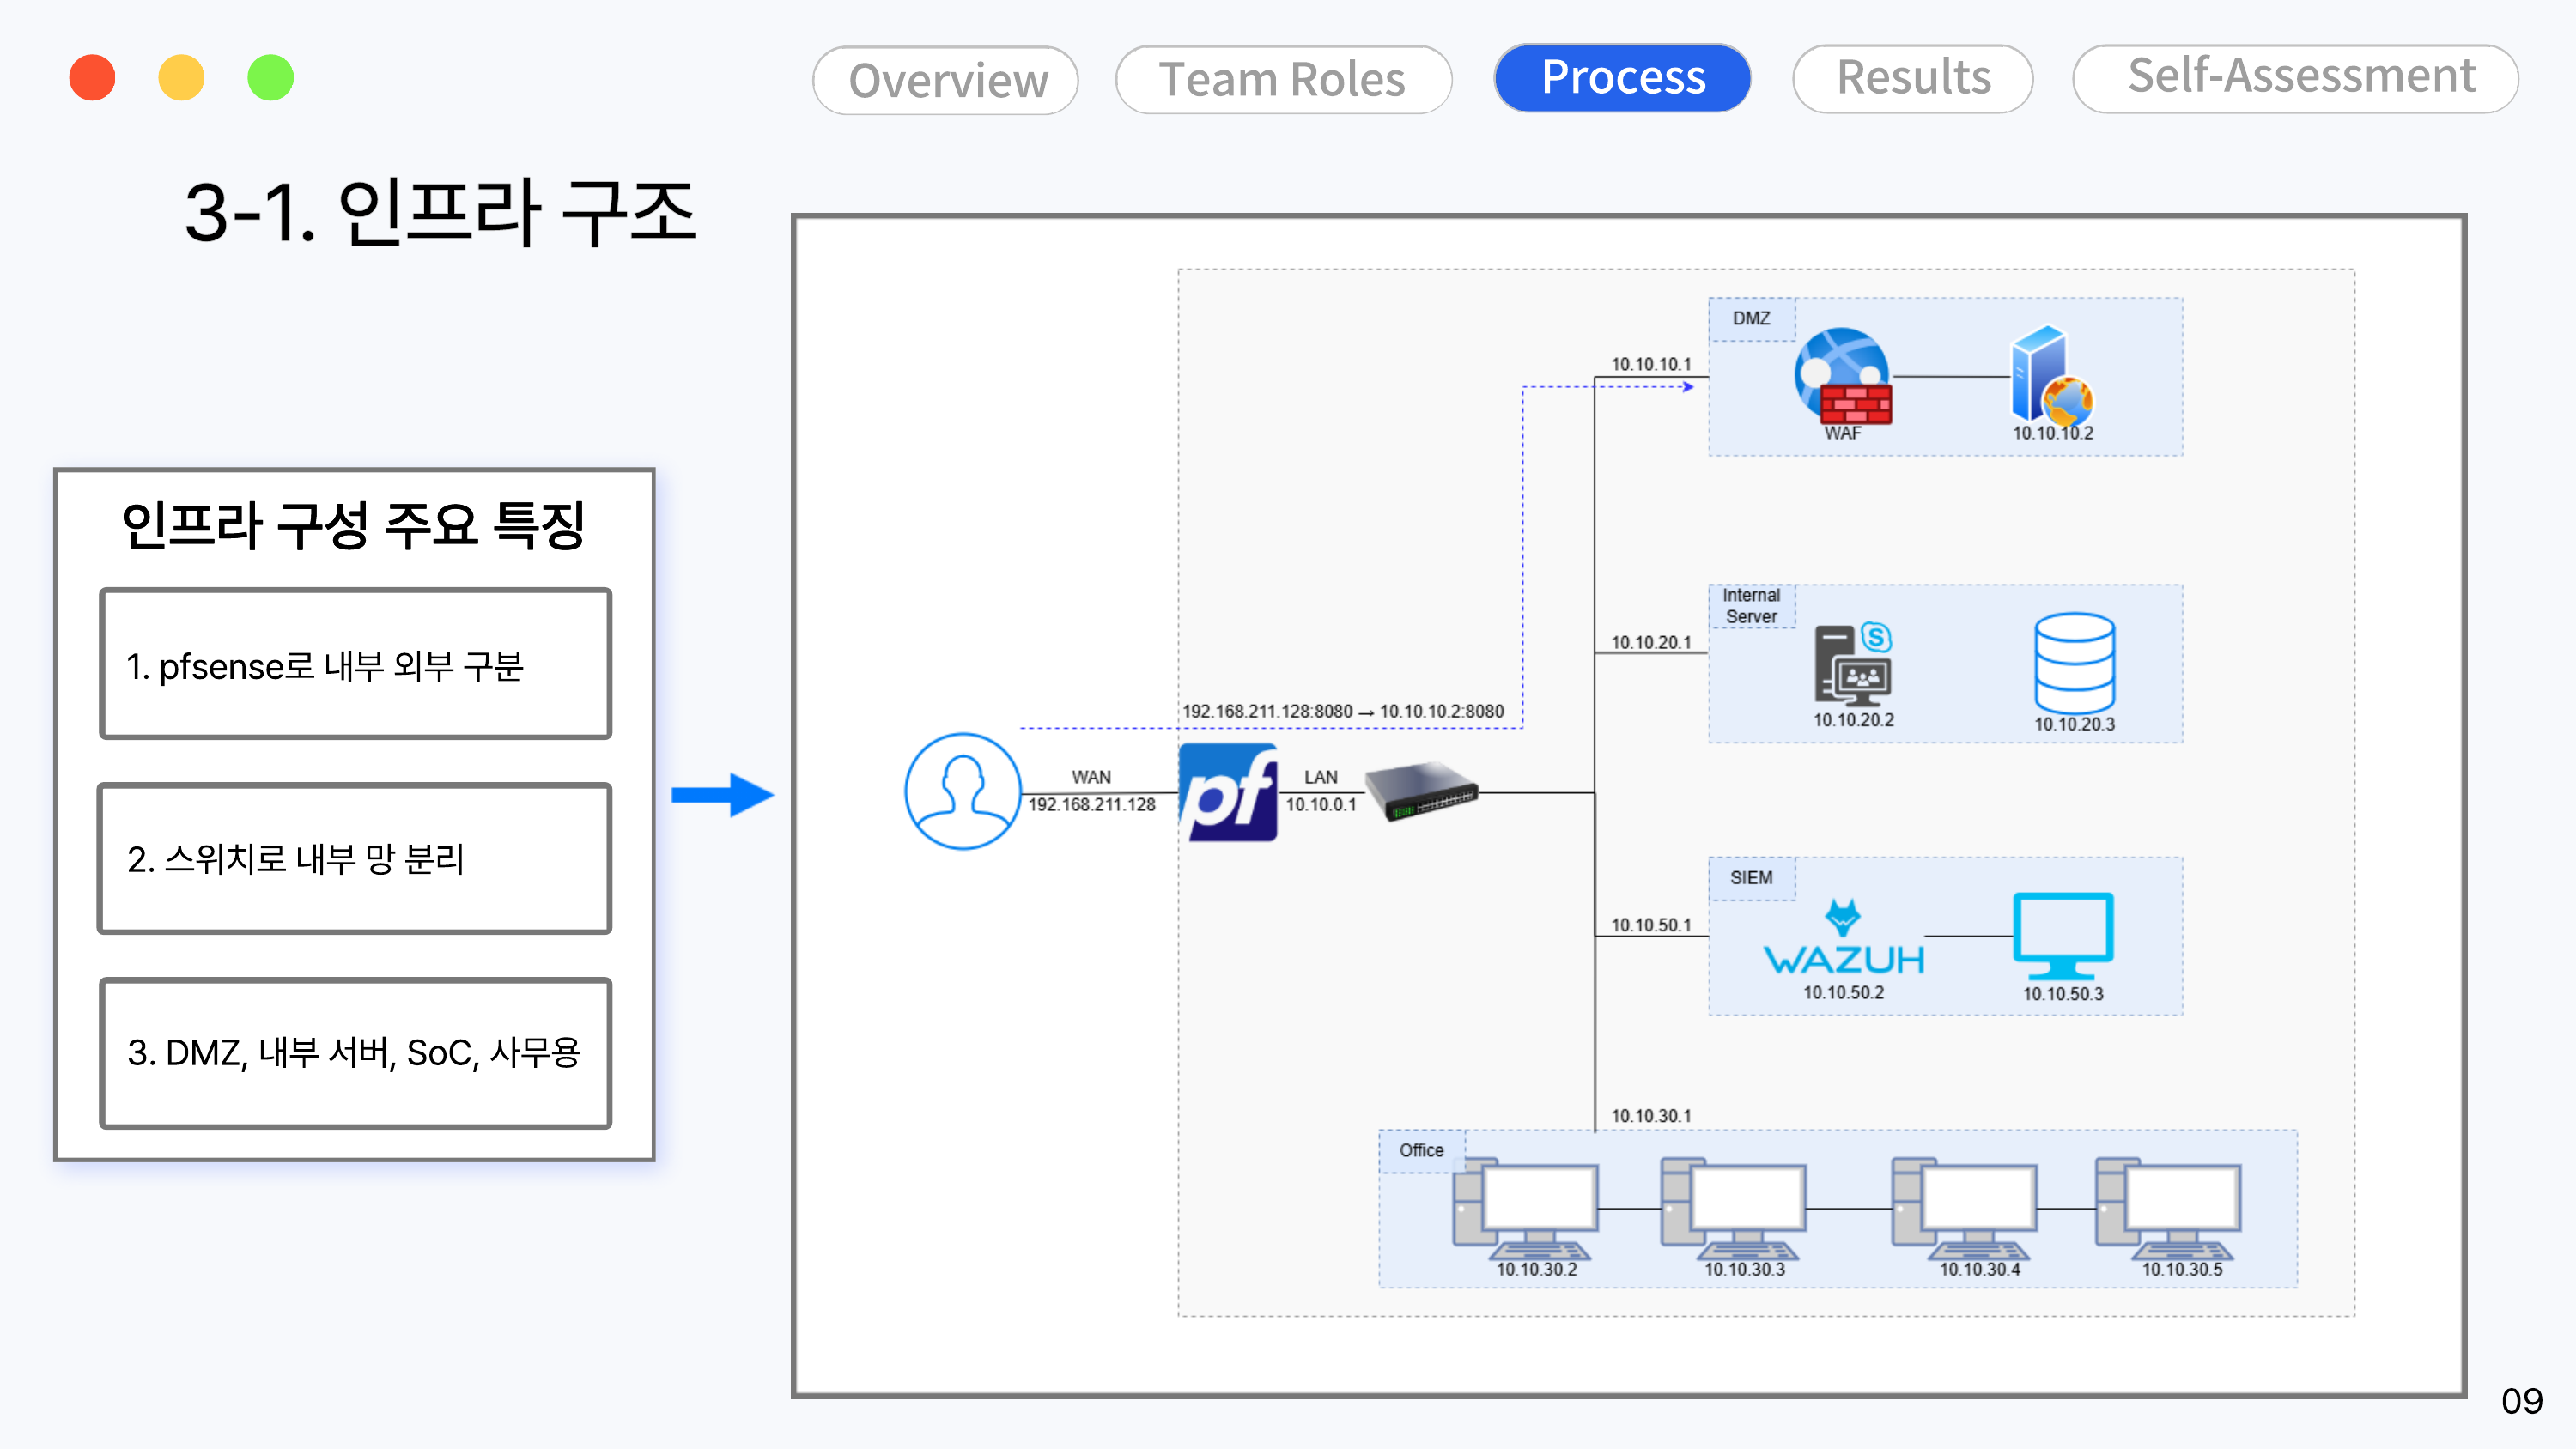 kevin9480/security_incident_report
DFIR-проект по воспроизведению сценария компрометации на основе уязвимости React2Shell (CVE-2025-55182) и анализу/реагированию на инцидент по логам…
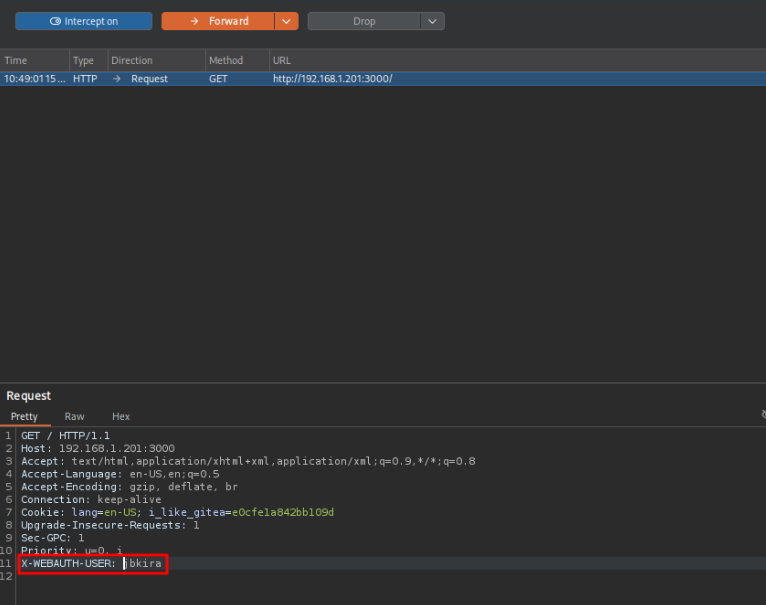 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Объяснение и PoC для эксплуатации уязвимости обхода аутентификации CVE-2026-20896 в Gitea. Позволяет похищать токены сессий действительных…
 rakib-nyc/nullorigin
Инструментарий для проверки устойчивости ИИ-водяных знаков только для исследовательских целей: локальный обратный прокси удаляет C2PA/EXIF/XMP,…
 kentox493/cve-2026-42945_nginxrift
Автоматизирует эксплуатацию уязвимости CVE-2026-42945 в контейнерах NGINX: проверяет уязвимые цели, перебирает смещения кучи, выполняет команды и…
 686f6c61/poc-geoleak-cve-2026-52715
Рабочий PoC для CVE-2026-52715 (GeoLeak): неаутентифицированная SQL-инъекция (SQLi) в GEO my WordPress <= 4.5.5 через swlatlng/nelatlng.…
 h4zaz/cve-2026-8793
Ответственные раскрытия уязвимости CVE-2026-8793 — PaperCut NG 25.0.11








