
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 dinosn/cve-2026-6379
Docker-лаборатория для CVE-2026-6379 — неаутентифицированной SQL-инъекции в WP Photo Album Plus. Включает time-based blind PoC, анализ первопричины и…
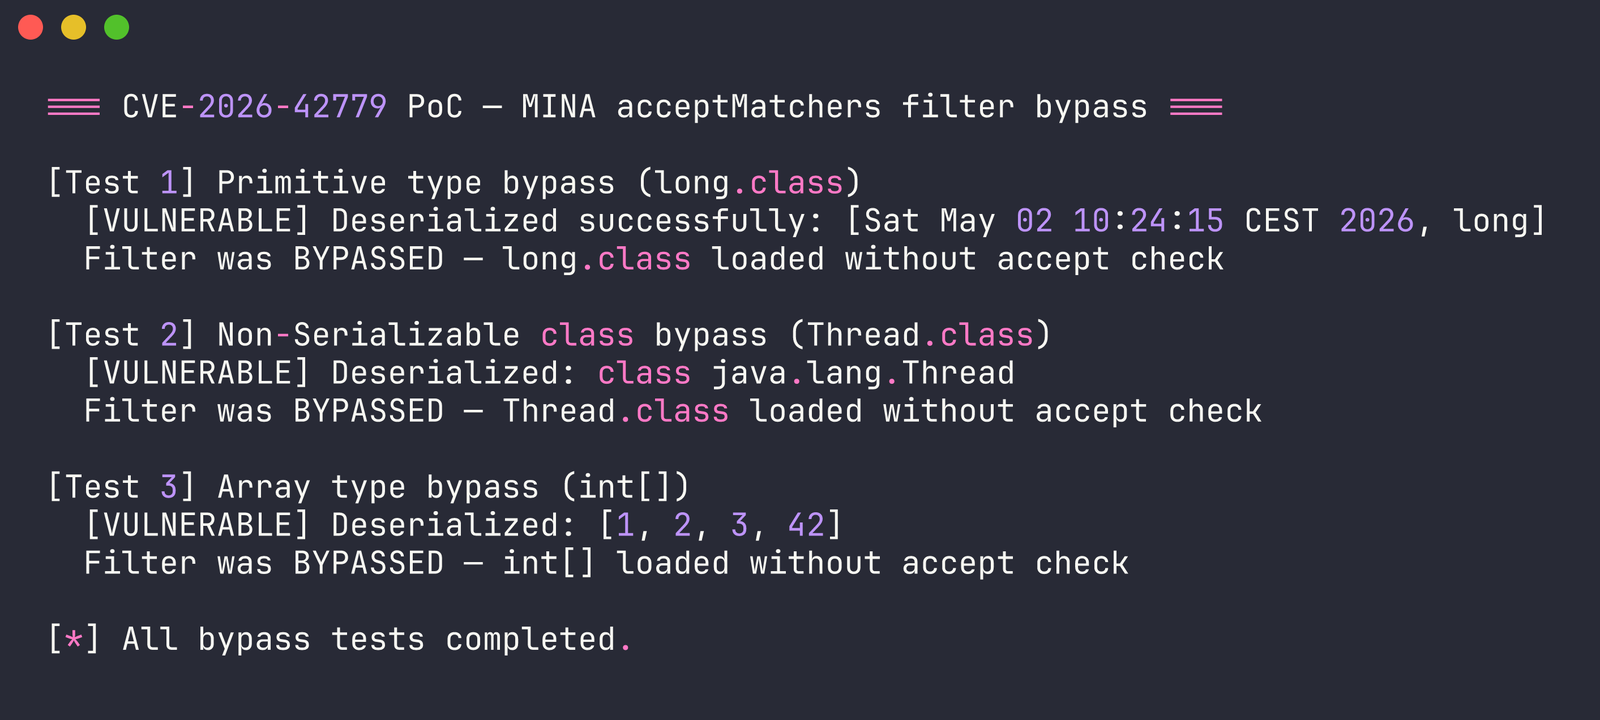 dinosn/cve-2026-42779
Доказательство концепции, демонстрирующее обход фильтра десериализации в Apache MINA, приводящий к удалённому выполнению кода, с подробным анализом…
 devtint/cve-2026-41940
Технический анализ и образовательный ресурс по CVE-2026-41940, охватывающий первопричину, поведение сканера, предотвращение, смягчение последствий,…
 chavezvic/copyfail-penguin
Безопасный Linux-проверщик для CopyFail/CVE-2026-31431, который анализирует версию ядра, статус обновлений, состояние перезагрузки и индикаторы…
 astounds/copy-fail-cve-2026-31431
Локальный эксплойт для повышения привилегий для CVE-2026-31431, перезапись page-cache в Linux kernel AF_ALG + splice. Включает PoC, скрипт…
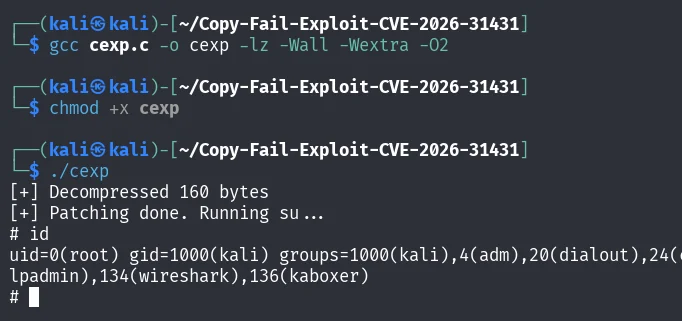 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Чистая реализация на C локального эксплойта повышения привилегий Copy Fail для Linux (CVE-2026-31431). Использует AF_ALG и splice для перезаписи page…
 abhishekhargan/cve-2026-31431
Python-эксплойт для локального повышения привилегий в ядре Linux (CVE-2026-31431), использующий путаницу состояний сокета AF_ALG и splice() для…
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
Глубокий технический анализ CVE-2026-31431 (Copy Fail) в ядре Linux — локальное повышение привилегий через ошибку scatterlist на месте в AF_ALG,…
 themursalin/cve-2026-31431
Python-эксплойт для CVE-2026-31431 — LPE в ядре Linux через разыменование нулевого указателя в AF_ALG, приводящее к записи за пределами кучи (heap…
 sl4ck0th/cve-2026-42167-poc
Предварительная аутентификация RCE в ProFTPD через обход is_escaped_text() в mod_sql (CVE-2026-42167)
 lindhunt/cve-2026-26211
Public disclosure and proof-of-concept for CVE-2026-26211, a stored XSS vulnerability in Ekushey Project Manager CRM v5.0, including technical…
 joshuaasmith/reproducer-okio-cve-2023-3635
Воспроизведение CVE-2023-3635 в Okio 2.9.0, демонстрирующее, как каталог версий React Native фиксирует уязвимую зависимость, затрагивающую…
 industri4l-h3ll-xpl0it3rs/cve-2026-31431-copy-fail
Эксплойт proof-of-concept для CVE-2026-31431, уязвимости локального повышения привилегий в ядре Linux, позволяющей непривилегированным пользователям…
 frosterdl/cve-2026-31431
Учебный репозиторий, анализирующий CVE-2026-31431, предоставляющий практические рекомендации по тестированию в лабораторной среде и повышению…
 eynaexp/copy-fail-cve-2026-31431-modernized
Доказательство концепции эксплуатации для CVE-2026-31431, модернизированное на основе оригинального эксплойта Copy Fail PE. Демонстрирует уязвимость…
 erdemozgen/copy-fail-cve-2026-31431
Go-порт PoC для Copy Fail для CVE-2026-31431, уязвимости в authencesn ядра Linux, позволяющей запись 4 байт в page cache через AF_ALG и splice.…
 chenjp/cve-2026-29145-tester
Этот репозиторий содержит среду proof-of-concept (PoC), предназначенную для тестирования CVE-2026-29145.
 christbowel/cve-2026-41900-poc
Доказательство концепции эксплуатации для CVE-2026-41900 — неаутентифицированного удалённого выполнения кода в OpenLearnX через монтирование тома…








