
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-26211 — Публичное раскрытие и proof-of-concept для CVE-2026-26211, хранимой XSS-уязвимости в Ekushey Project Manager CRM v5.0, включая технические детали и анализ воздействия. | Kitploit
Инструменты/GitHubGitHub/lindhunt/cve-2026-26211
Анализ уязвимостейЭксплуатацияВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHublindhunt/cve-2026-26211

CVE-2026-26211

Публичное раскрытие и proof-of-concept для CVE-2026-26211, хранимой XSS-уязвимости в Ekushey Project Manager CRM v5.0, включая технические детали и анализ воздействия.

Репозиторий
1352 месяцев назадЕщё не проверено
Поделиться

CVE Badge CWE Badge Severity Status

CVE-2026-26211: хранимый XSS в Ekushey Project Manager CRM

Продукт: Ekushey Project Manager CRM
Версия: 5.0
Уязвимость: хранимый межсайтовый скриптинг (XSS)
CWE: CWE-79
Исследователь: LINDAN TRI SAPUTRA
Первоначальный отчёт: 1 августа 2026 г.


Краткое описание

В Ekushey Project Manager CRM версии 5.0 была выявлена уязвимость хранимого межсайтового скриптинга (XSS). Проблема существует в настройках приложения, а именно в поле Name. Пользовательский HTML-ввод сохраняется без надлежащей санитизации или кодирования вывода, что приводит к выполнению произвольного JavaScript при отображении страницы.


Уязвимый компонент

Settings → Name

  • Настроенное имя приложения сохраняется в базе данных.
  • Впоследствии оно отображается в интерфейсе приложения без надлежащего экранирования.
  • Любой аутентифицированный пользователь (администратор, сотрудник или клиент), просматривающий отображаемое имя, подвергается воздействию уязвимости.

Доказательство концепции (PoC)

  1. Войдите в приложение как администратор.
  2. Перейдите в раздел Settings.
  3. Найдите поле системного Name.
  4. Вставьте следующую безвредную тестовую полезную нагрузку XSS:
  1. Сохраните настройки.
  2. Откройте любую страницу, где отображается настроенное имя приложения (например, Dashboard, Header, Emails).

JavaScript выполняется при отображении сохранённого значения.


Воздействие

Поскольку полезная нагрузка хранится в приложении, проблема затрагивает всех пользователей, а не только администратора, который изначально изменил настройку. В зависимости от того, где отображается имя приложения и какие пользователи имеют доступ к этим страницам, сохранённая полезная нагрузка может выполняться в браузере сотрудников, клиентов или других аутентифицированных пользователей.

Потенциальное воздействие включает:

  • Выполнение произвольного JavaScript в браузерах затронутых пользователей
  • Манипуляция интерфейсом приложения (например, дефейс, поддельные уведомления)
  • Фишинг или подмена в доверенном источнике приложения
  • Выполнение действий в контексте аутентифицированного приложения жертвы (перехват сессии, обход CSRF)

Видеодоказательство концепции

Видеодемонстрация CVE-2026-26211 доступна ниже:
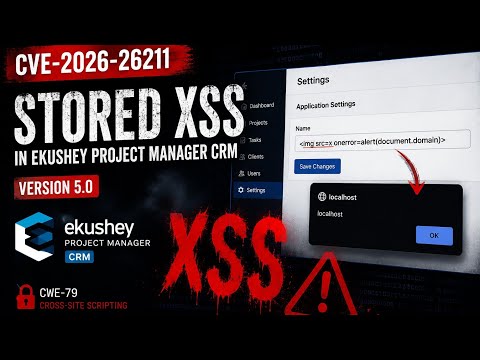
PoC Video Thumbnail
Нажмите на изображение, чтобы посмотреть PoC на YouTube

Прямая ссылка: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh


Хронология раскрытия

ДатаСобытие
1 августа 2026 г.Уязвимость отправлена в VulnCheck
Август 2026 г.VulnCheck проверил заявку и подтвердил, что она соответствует критериям для присвоения CVE
Август 2026 г.Присвоен идентификатор CVE-2026-26211
25 августа 2026 г.Публичное техническое раскрытие опубликовано по запросу VulnCheck

Исследователь

LINDAN TRI SAPUTRA
Независимый исследователь безопасности
GitHub: https://github.com/LindHunt


Ссылки

  • CVE-2026-26211: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-26211
  • CWE-79: Improper Neutralization of Input During Web Page Generation (XSS)
    https://cwe.mitre.org/data/definitions/79.html

Отказ от ответственности

Этот отчёт предоставлен исключительно в образовательных целях и для повышения осведомлённости о безопасности. Выявленная уязвимость была ответственно раскрыта поставщику или соответствующему координирующему органу (VulnCheck) до публичного релиза. Несанкционированная эксплуатация этой уязвимости является незаконной и неэтичной.


Рекомендации для разработчиков

Для устранения этой уязвимости:

  • Применяйте контекстно-зависимое кодирование вывода при отображении контролируемых пользователем данных.
  • Реализуйте строгую проверку и очистку входных данных для всех полей настроек.
  • Используйте заголовки Content Security Policy (CSP) для снижения рисков XSS.
  • Рассмотрите использование HTML Purifier или аналогичных библиотек для фильтрации ввода в формате rich-text.

Stay secure, stay vigilant.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →