
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Linux-CopyFail-C-Version-CVE-2026-31431 — Чистая реализация на C локального эксплойта повышения привилегий Copy Fail для Linux (CVE-2026-31431). Использует AF_ALG и splice для перезаписи page cache файла /usr/bin/su с помощью setuid-шеллкода для получения root. Образовательный PoC. | Kitploit
Инструменты/GitHubGitHub/beatbeast007/linux-copyfail-c-version-cve-2026-31431
Повышение привилегийФреймворки для эксплойтовЭксплуатацияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubbeatbeast007/linux-copyfail-c-version-cve-2026-31431

Linux-CopyFail-C-Version-CVE-2026-31431

Чистая реализация на C локального эксплойта повышения привилегий Copy Fail для Linux (CVE-2026-31431). Использует AF_ALG и splice для перезаписи page cache файла /usr/bin/su с помощью setuid-шеллкода для получения root. Образовательный PoC.

Поделиться
Репозиторий
4536 месяцев назадЕщё не проверено

Linux CopyFail — C-версия — CVE-2026-31431

Чистая C-версия Copy Fail (CVE-2026-31431) — эксплойт локального повышения привилегий в Linux с использованием примитива AF_ALG + authencesn + splice(). Перезаписывает page cache файла /usr/bin/su крошечным setuid-шеллкодом для получения root-привилегий. Только в образовательных целях.

Чистая и читаемая C-реализация уязвимости локального повышения привилегий Copy Fail в Linux (CVE-2026-31431).

Это порт оригинального минифицированного Python-эксплойта.

Предупреждение: Это proof-of-concept только для образовательных и исследовательских целей. Используйте только на системах, которыми вы владеете или на тестирование которых у вас есть явное разрешение.

Возможности

  • Чистый, хорошо прокомментированный код на C
  • Без зависимости от Python
  • Работает на большинстве дистрибутивов Linux, затронутых этой ошибкой (ядра примерно с 2017 года)
  • Использует примитив AF_ALG + authencesn + splice()

Как это работает (простое объяснение)

Эксплойт использует логическую ошибку в подсистеме криптографии ядра Linux (algif_aead). Она позволяет непривилегированному пользователю записать 4 контролируемых байта в page cache любого читаемого файла (например, /usr/bin/su).

Мы перезаписываем копию /usr/bin/su в памяти крошечным setuid-шеллкодом, который запускает root-шелл.
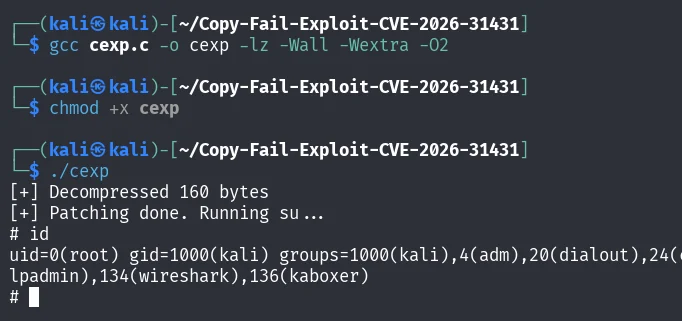
Сборка и запуск

image
git clone https://github.com/beatbeast007/Linux-CopyFail-C-Version-CVE-2026-31431
cd Linux-CopyFail-C-Version-CVE-2026-31431bash

make
sudo ./copyfail

Или вручную:

gcc src/copyfail.c -o copyfail -lz -Wall -Wextra -O2
./copyfail

Протестировано на

  • Kali Linux
  • Ubuntu 24.04

Отказ от ответственности

Этот эксплойт изменяет только page cache (в памяти). Перезагрузка восстанавливает исходный бинарный файл. Его запуск временно перезаписывает /usr/bin/su. Патчите своё ядро как можно скорее (проверьте обновления безопасности вашего дистрибутива).

Ссылки

Официальный разбор: https://xint.io/blog/copy-fail-linux-distributions Оригинальный Python PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431

Правовая информация

Этот репозиторий предназначен только для образовательных целей. Я не несу ответственности за любое неправомерное использование.

ЛИЦЕНЗИЯ

Лицензия MIT

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






