
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
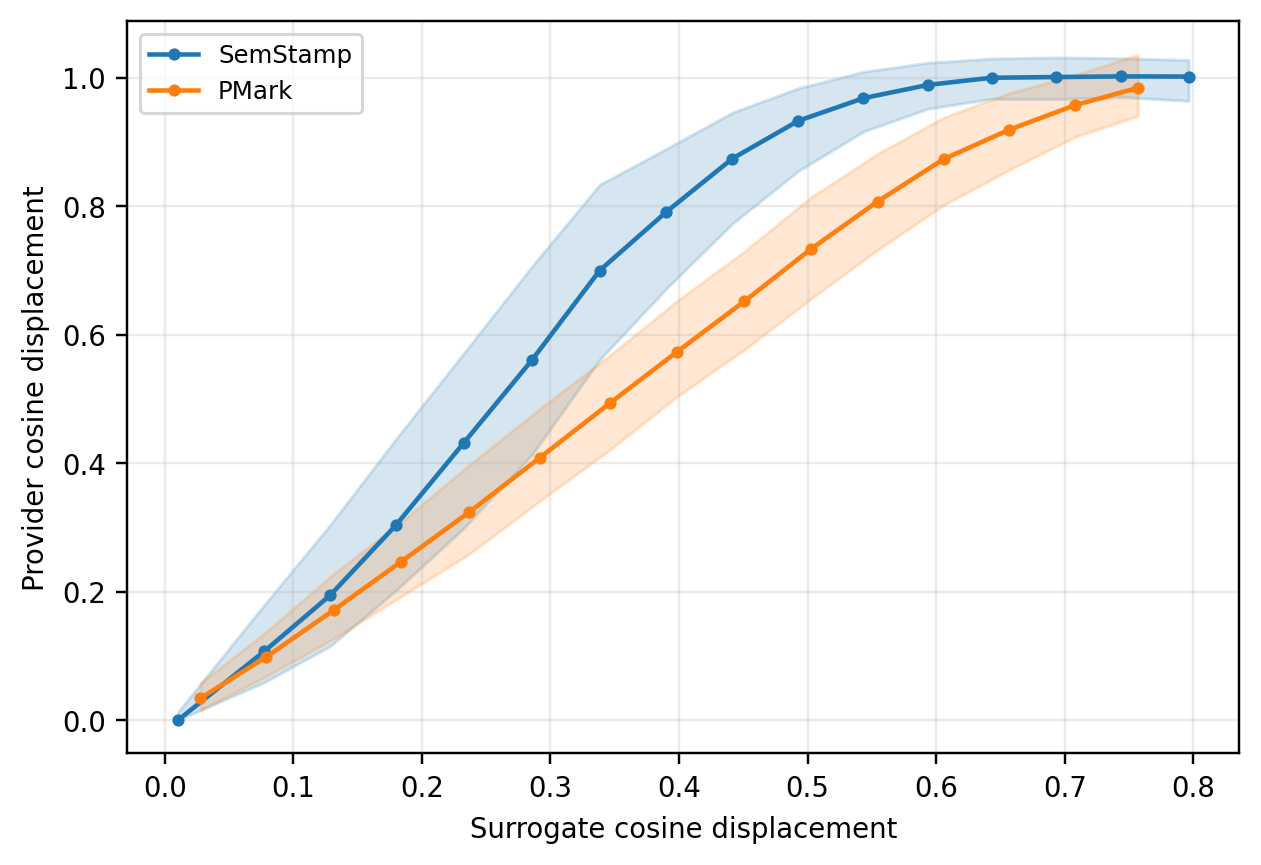
 d-diaa/swordstamp
Semantic Watermarking with Order-Robust Detection over Sub-sentence Units
 pvharmo2/gha-lab-b9842b12c0
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2021-21423 (GHSA-gg2g-m5wc-vccq): pwn-запрос rebuild-bot в projen…
 franklinf25/cve-2026-42945
Анализирует CVE-2026-42945 — переполнение кучи в rewrite-модуле NGINX, предоставляя дифференциальный детектор, детерминированный PoC для DoS и…
 m4xsec/my-exploits
Metasploit modules, Python PoCs and throwaway Docker labs for four platform CVEs: Keycloak (CVE-2026-18963), Apache NiFi (CVE-2026-39816), HashiCorp…
 joaovicdev/exploit-cve-2026-56121
Эксплойт proof-of-concept для CVE-2026-56121 — неаутентифицированное удалённое выполнение кода (RCE) в gRPC-сервере реестра Feast через небезопасную…
 pvharmo2/gha-lab-e4a85583c3
Лаборатория исследований безопасности, воспроизводящая CVE-2020-36762 (GHSA-h9gr-83jq-f3xc): внедрение bash-команд через github.event.comment.body в…
 vxssroott/cve-2026-78906-chatgpt-prompt-injection
Исследование уязвимостей ИИ-инфраструктуры. CVE-2026-78906: инъекция промптов и эксфильтрация памяти в OpenAI ChatGPT API.
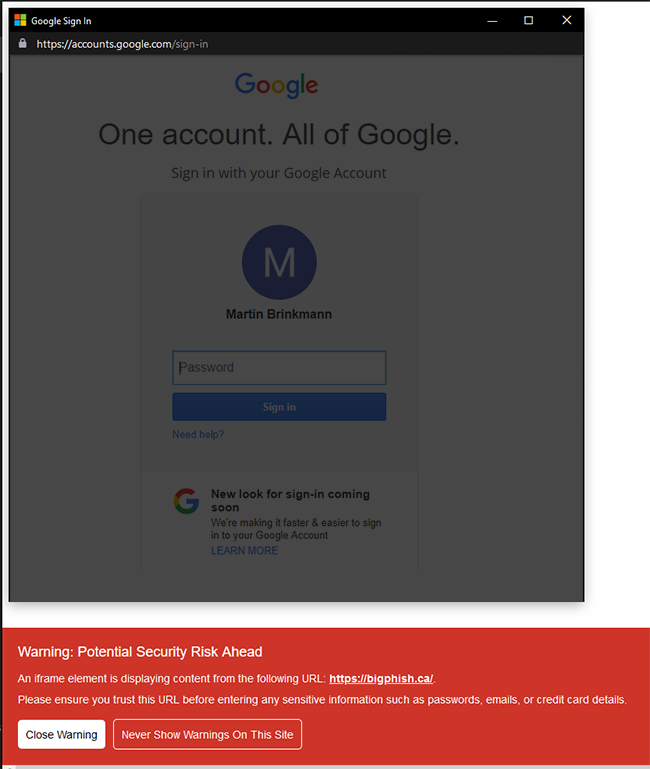 malwarecube/enhanced-iframe-protection
Лёгкое расширение для автоматического обнаружения встроенных iframe-элементов и вывода подробных предупреждений о них с целью защиты от атак типа…
 alvarosr/cve-2025-5548
Документированный технический анализ и контролируемая эксплуатация CVE-2025-5548 в FreeFloat FTP Server, охватывающие настройку лабораторной среды,…
 raajgupta01/htb-machine-ringdown
Подробный разбор дизайна и эксплуатации Ringdown — оригинальной уязвимой машины на Debian/Asterisk с CVE-2024-42365 (AMI), взломом предварительного…
 vaibhav91one/shellshock-cve-lab
Намеренно уязвимая CGI-лаборатория для Shellshock (CVE-2014-6271) с Python-сервером RFC-3875 и GNU bash 4.2, предназначенная для изолированного…
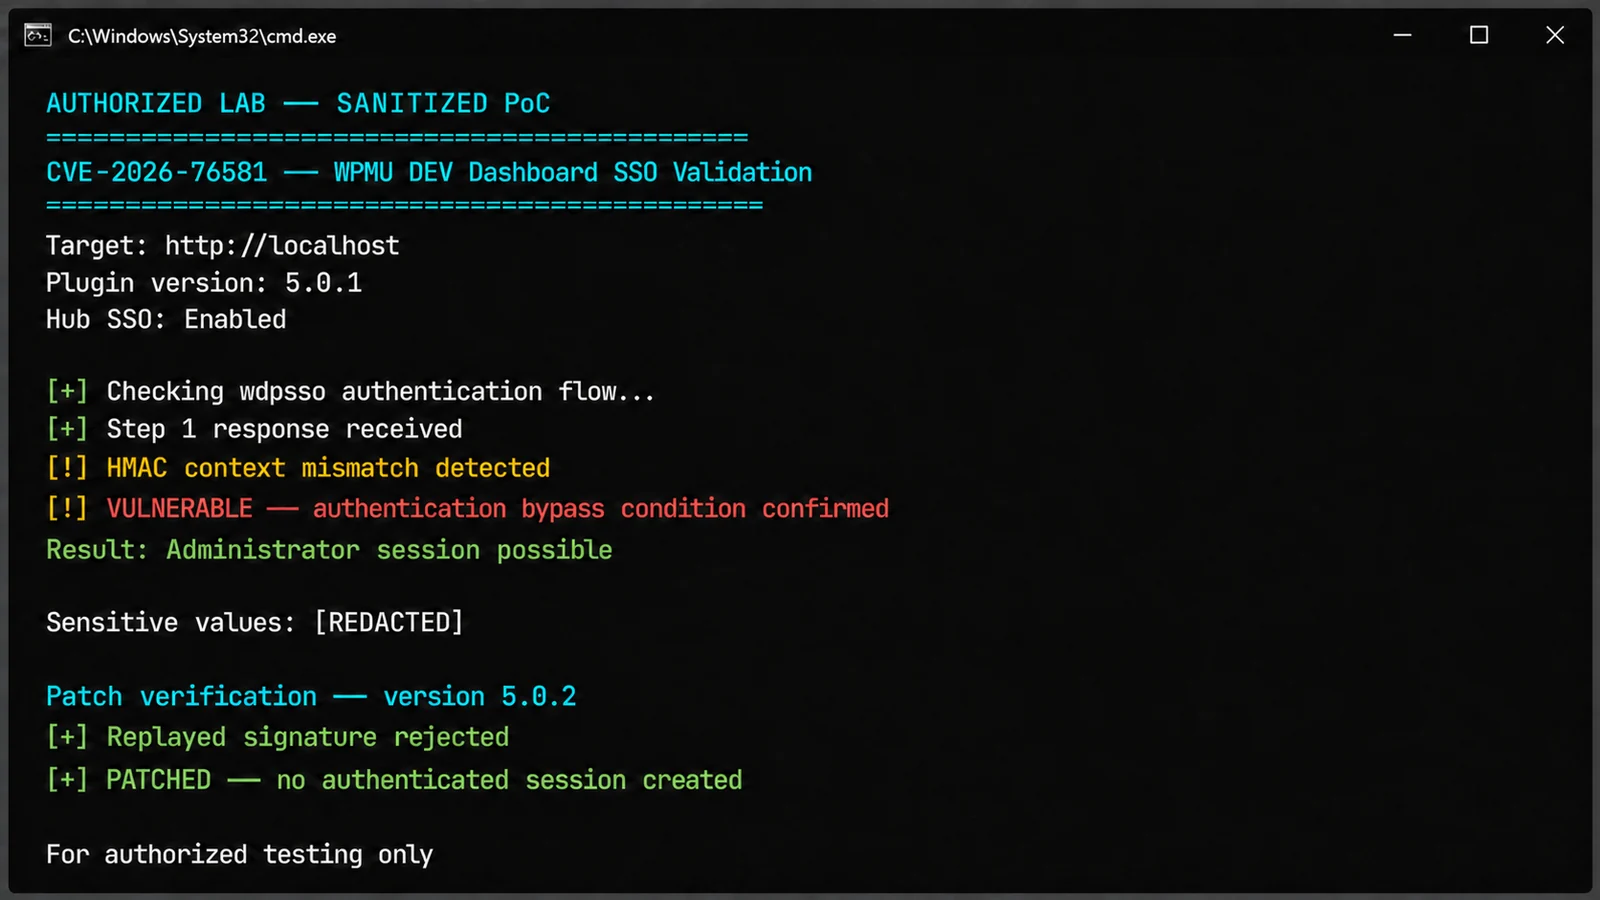 hackersroot/cve-2026-76581-detector
Безопасный пассивный детектор для определения версий WPMU DEV Dashboard, затронутых уязвимостью CVE-2026-76581.
 pvharmo2/gha-lab-83342297e0
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2024-41127 (GHSA-wcjf-5464-4wq9): выполнение отравленного конвейера…
 suruurism/cve-writeups-and-pocs
CVE-2026-80724 PoC + полное описание — в ядре Linux отображение ptp/vmclock только для чтения становится доступным для записи (VM_MAYWRITE).…
 horkimhab/cve-2026-76581
Образовательный репозиторий, содержащий proof-of-concept для CVE-2026-76581, со скриптами для авторизованного тестирования безопасности и…
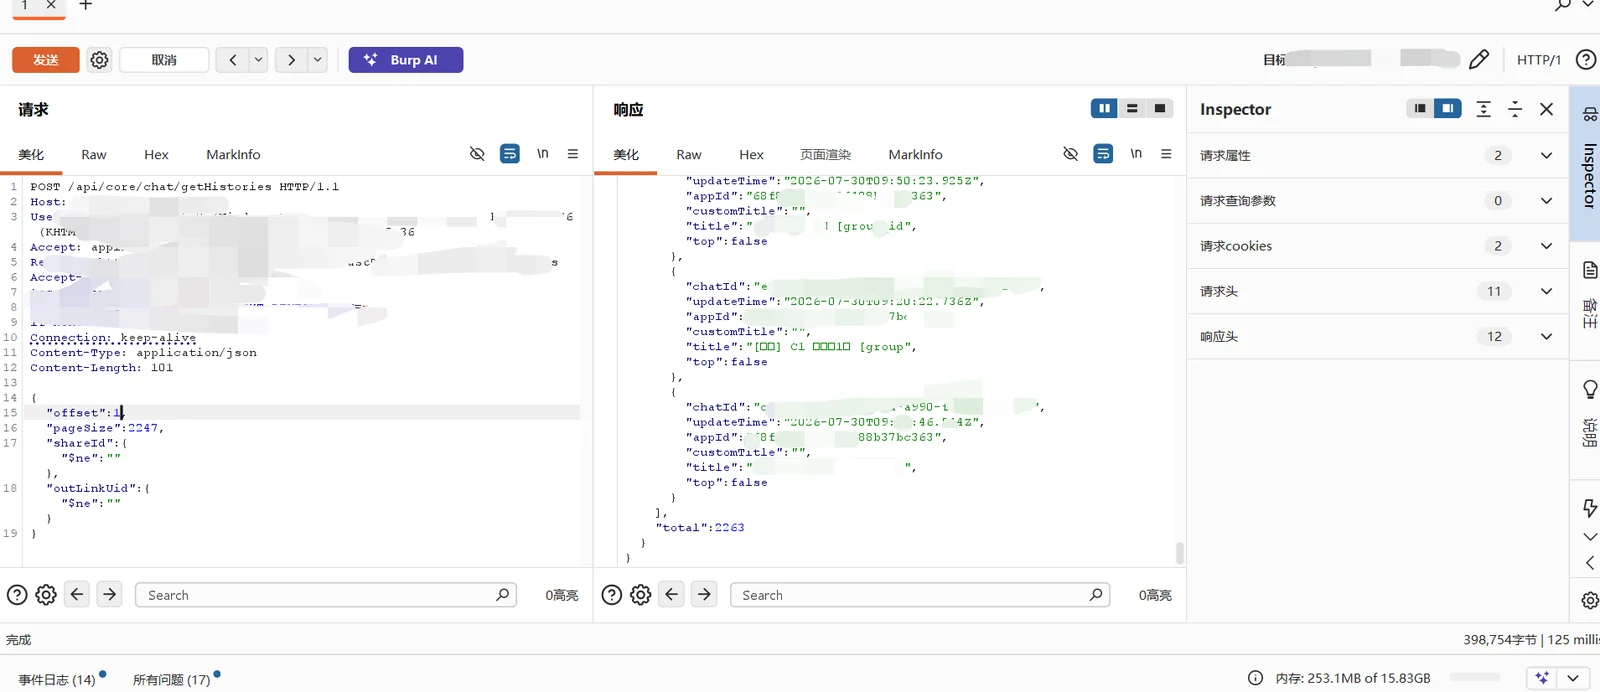 exploreio/cve-2026-79483-fastgpt-nosql-injection
Доказательство концепции для CVE-2026-79483 — NoSQL-инъекции в FastGPT Community Edition, позволяющей неавторизованный доступ к заголовкам истории…
 lindhunt/cve-2026-18741
Доказательство концепции для CVE-2026-18741, хранимой XSS-уязвимости в Worksuite SaaS Asset Management, демонстрирующей выполнение JavaScript,…
 minhhk68/cve-2026-12513
Технический advisory и proof-of-concept для CVE-2026-12513, неаутентифицированное произвольное удаление файлов через path traversal в плагине Shared…








