
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-76581-Detector — Безопасный пассивный детектор для определения версий WPMU DEV Dashboard, затронутых уязвимостью CVE-2026-76581. | Kitploit
Инструменты/GitHubGitHub/hackersroot/cve-2026-76581-detector
Сканеры уязвимостейВеб-безопасностьОбучение и ОбразованиеПодобранные Ресурсы
GitHubhackersroot/cve-2026-76581-detector

CVE-2026-76581-Detector

Безопасный пассивный детектор для определения версий WPMU DEV Dashboard, затронутых уязвимостью CVE-2026-76581.

Репозиторий
302 месяцев назадЕщё не проверено
Поделиться

CVE-2026-76581 — Детектор уязвимости WPMU DEV Dashboard

Безопасный пассивный детектор на Python для выявления установок WordPress, на которых работает версия WPMU DEV Dashboard, подверженная уязвимости CVE-2026-76581.

Детектор не эксплуатирует обход аутентификации, не запрашивает и не воспроизводит значения HMAC и не создает сеанс администратора.
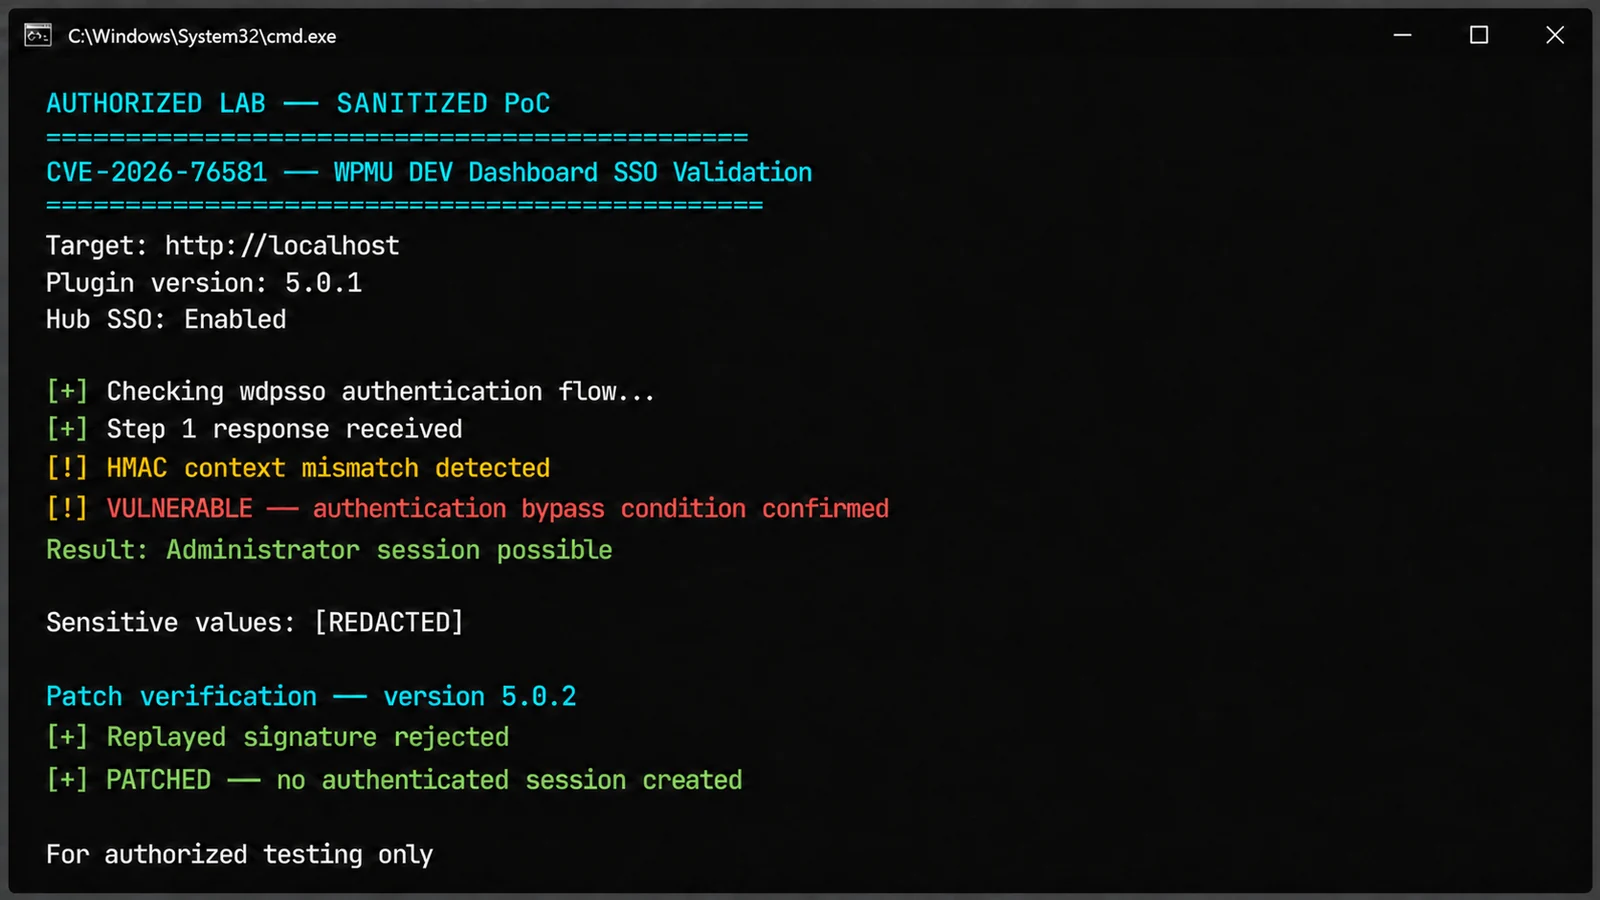
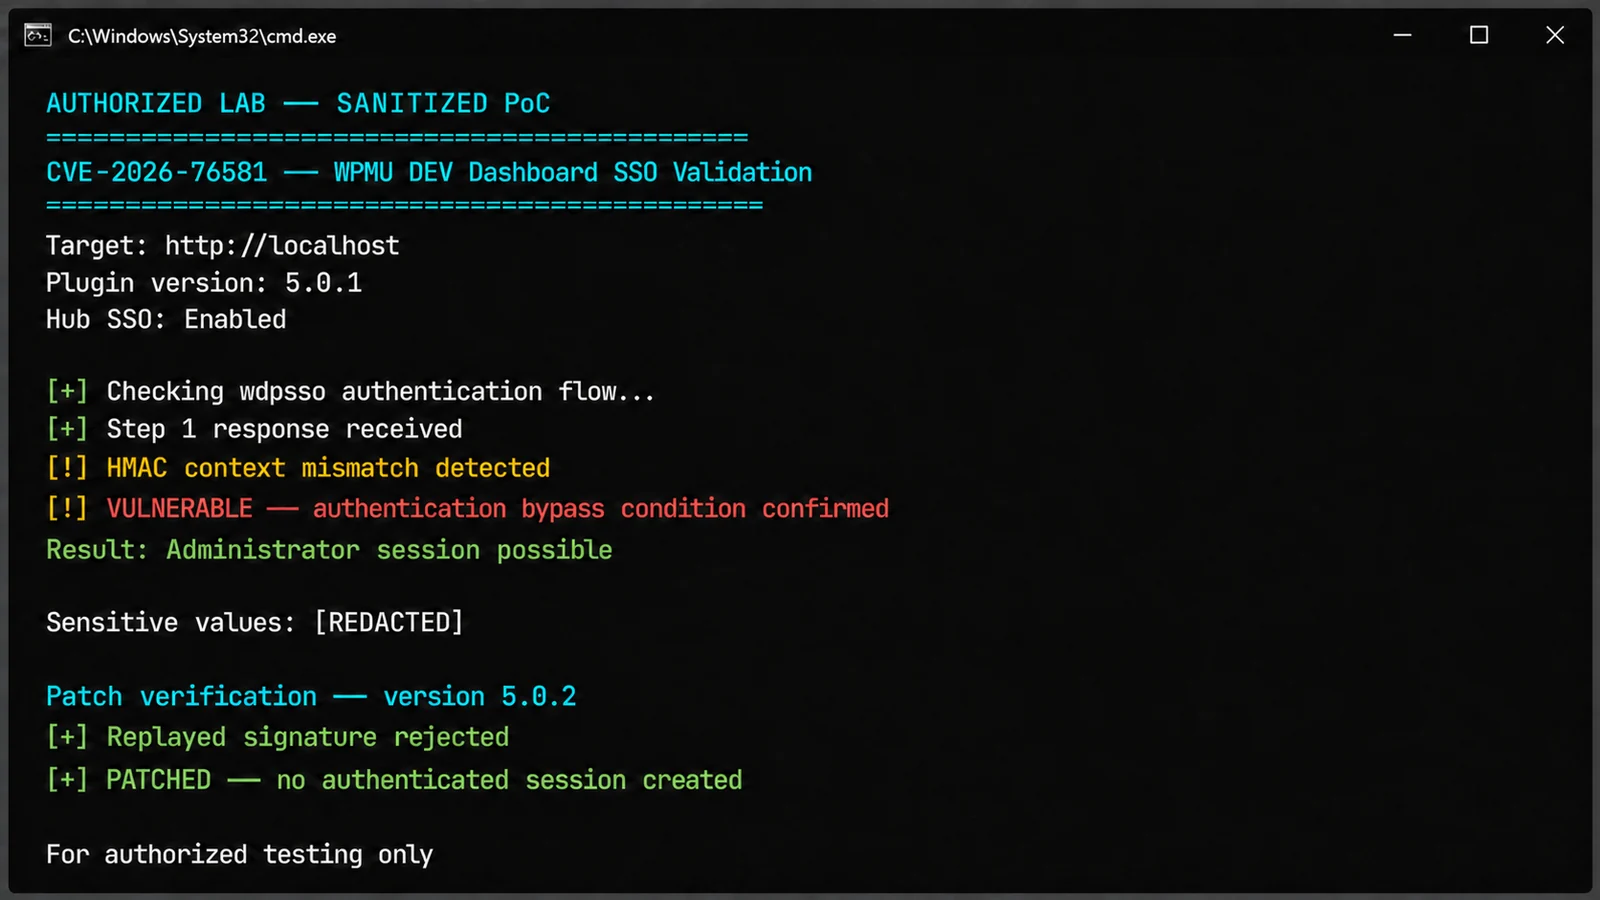
Санитизированная демонстрация детектора CVE-2026-76581

Скриншот представляет собой санитизированную демонстрацию в образовательных целях. Он не содержит реальной цели, эксплойта, токена аутентификации или учетных данных.

Сводка по уязвимости

ПолеИнформация
CVECVE-2026-76581
ПродуктWPMU DEV Dashboard
Слаг плагинаwpmudev-updates
УязвимостьОбход аутентификации
CVSS9.8 — Критическая
Затронутые версии5.0.1 и более ранние
Исправленная версия5.0.2

Ошибка вызвана несогласованной конструкцией HMAC-сообщения в потоке Hub SSO. Для успешной эксплуатации также требуется подключенный сайт WPMU DEV с включенным Hub SSO. Этот проект намеренно не использует данный поток аутентификации.

Возможности

  • Пассивное определение версии
  • Прямая проверка локального заголовка плагина
  • Удаленная проверка публичных метаданных
  • Без попыток обхода аутентификации
  • Без сбора или воспроизведения HMAC
  • Без создания сеанса администратора
  • Цветной интерфейс терминала
  • Вывод в формате JSON
  • Без сторонних пакетов Python

Требования

  • Python 3.10 или новее
  • Установка WordPress, которой вы владеете или на проверку которой у вас есть разрешение

Использование

Проверка localhost с использованием публичных метаданных:

python CVE-2026-76581-detector.py http://localhost

Для наиболее надежного результата прочитайте заголовок установленного плагина напрямую.

XAMPP на Windows:

python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\xampp\htdocs\wordpress"

WAMP на Windows:

python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\wamp64\www\wordpress"

Linux:

python3 CVE-2026-76581-detector.py http://localhost --wordpress-path /var/www/html/wordpress

Авторизованная удаленная пассивная проверка:

python3 CVE-2026-76581-detector.py https://authorized-site.example

Вывод в формате JSON:

python3 CVE-2026-76581-detector.py http://localhost --json

Значения результатов

ОБНАРУЖЕНА УЯЗВИМАЯ ВЕРСИЯ

Положительно идентифицирован WPMU DEV Dashboard 5.0.1 или более ранняя версия. Установленная версия находится в затронутом диапазоне. Это не означает, что Hub SSO включен или что был продемонстрирован захват учетной записи.

ИСПРАВЛЕНО ПО ВЕРСИИ

Обнаруженная версия плагина — 5.0.2 или новее.

НЕОПРЕДЕЛЕННЫЙ РЕЗУЛЬТАТ

Надежные доказательства версии получить не удалось. Это может произойти, если публичные метаданные заблокированы, сайт недоступен или плагин использует нестандартную структуру. Неопределенный результат не доказывает, что сайт защищен. Используйте --wordpress-path, если доступ к локальной файловой системе возможен.

Устранение уязвимости

Если обнаружена затронутая версия:

  1. Обновите WPMU DEV Dashboard до версии 5.0.2 или новее.
  2. Отключите Hub SSO до завершения обновления.
  3. Проверьте учетную запись, привязанную к Hub SSO.
  4. Проверьте учетные записи администраторов и активные сеансы.
  5. Проверьте недавние изменения плагинов, тем и конфигурации.
  6. Расследуйте неожиданную административную активность.

Коды выхода

КодЗначение
0Исправлено, неопределенно или плагин не найден
1Обнаружена уязвимая версия плагина
2Недопустимая цель или использование команды

Уведомление об этичном использовании

Этот проект предназначен для защитного тестирования безопасности, авторизованных оценок, лабораторных исследований, проверки исправлений и обучения. Не проверяйте системы без явного разрешения.

Ссылки

  • Техническое раскрытие Wordfence
  • Запись об уязвимости Wordfence
  • Официальная запись CVE

Автор

Сандип Вишвакарма
Консультант по информационной безопасности и охотник за багами

Отказ от ответственности

Этот проект предоставляется строго для авторизованного тестирования и защитных исследований. Автор не несет ответственности за неправомерное использование или ущерб, возникший в результате использования этого проекта.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




