
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-79483-FastGPT-NoSQL-Injection — Доказательство концепции для CVE-2026-79483 — NoSQL-инъекции в FastGPT Community Edition, позволяющей неавторизованный доступ к заголовкам истории чатов. Включает шаги воспроизведения и анализ. | Kitploit
Инструменты/GitHubGitHub/exploreio/cve-2026-79483-fastgpt-nosql-injection
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubexploreio/cve-2026-79483-fastgpt-nosql-injection

CVE-2026-79483-FastGPT-NoSQL-Injection

Доказательство концепции для CVE-2026-79483 — NoSQL-инъекции в FastGPT Community Edition, позволяющей неавторизованный доступ к заголовкам истории чатов. Включает шаги воспроизведения и анализ.

Репозиторий
1342 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-79483-FastGPT-NoSQL-Injection

English | 中文

Обзор уязвимости

ПолеДетали
ID CVECVE-2026-79483
Затронутый продуктFastGPT (Community Edition)
Затронутые версии>= 4.10.0 и <= 4.14.0
Тип уязвимостиCWE-943: Некорректная нейтрализация специальных элементов в логике запросов к данным (NoSQL-инъекция)
Вектор атакиУдалённо / Аутентификация не требуется
ВоздействиеРаскрытие информации
Исправленная версия>= 4.15.0
Корневая причинаВ Community Edition функция authOutLinkInit() обходит проверку типов во время выполнения

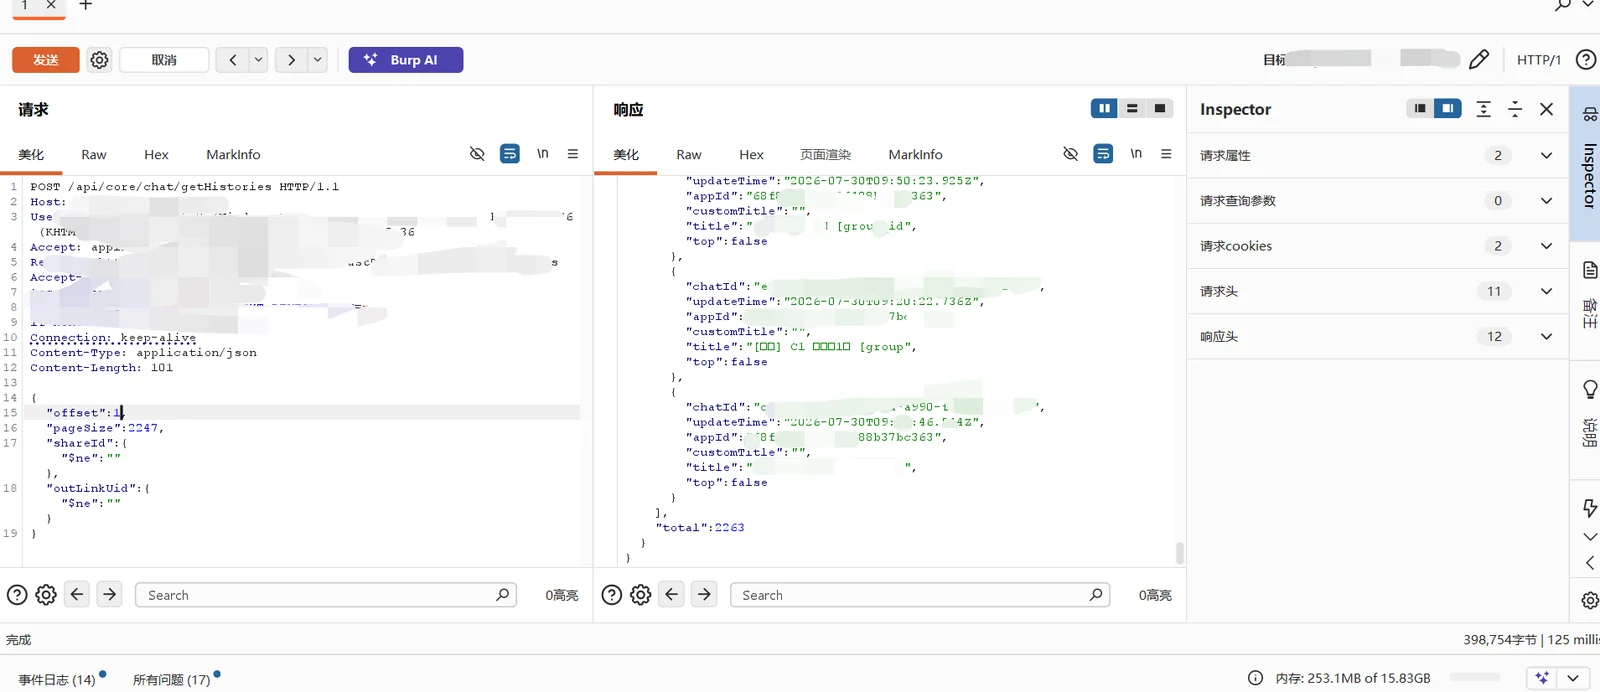
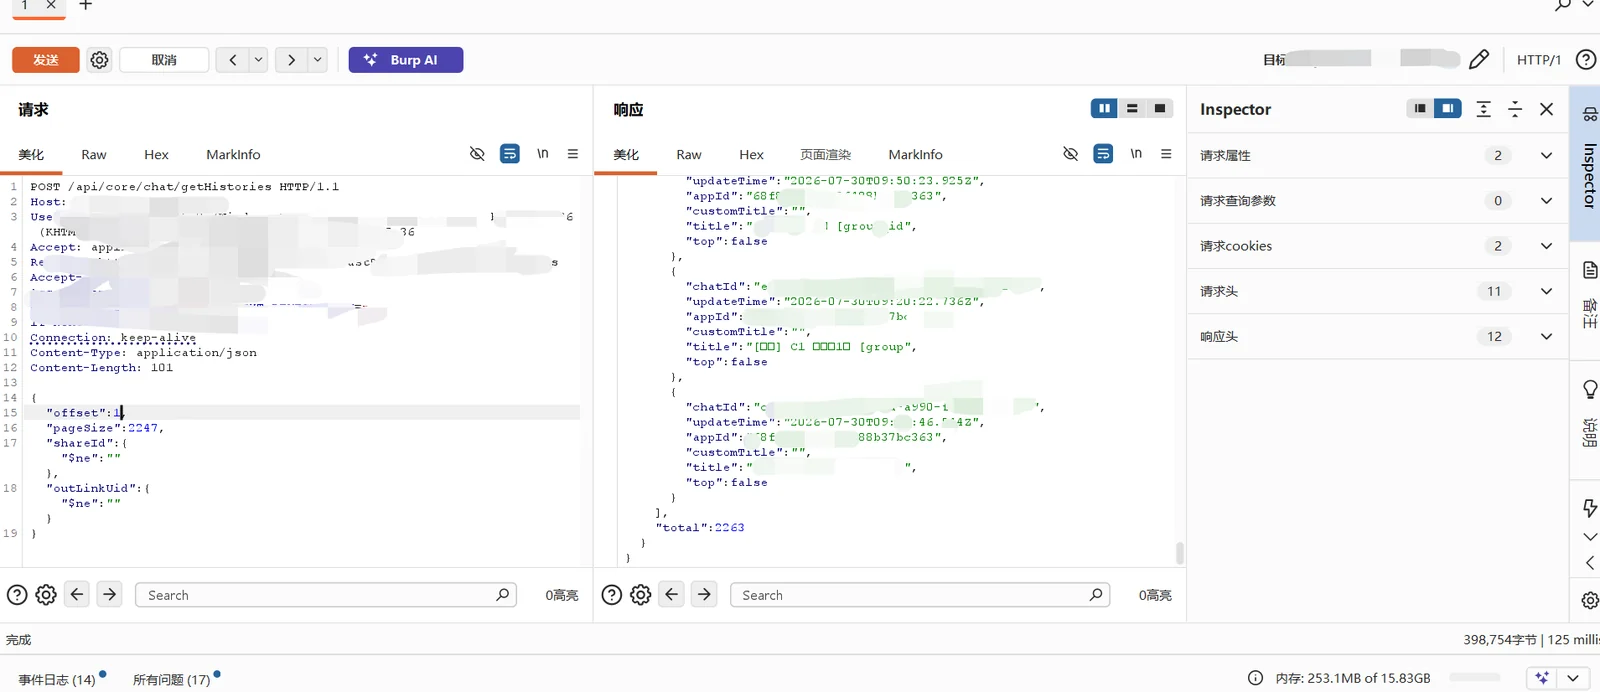
В версиях FastGPT Community Edition с 4.10.0 по 4.14.0 конечная точка POST /api/core/chat/getHistories содержит уязвимость NoSQL-инъекции. Неаутентифицированный злоумышленник может внедрить NoSQL-операторы ($ne, $regex, $gt и т. д.) через специально сформированную JSON-нагрузку, чтобы обойти проверку разрешений outLink, тем самым получив несанкционированный доступ к заголовкам истории чатов всех пользователей всей платформы.
burp

Детали воспроизведения

Подробное воспроизведение уязвимости см. в

Китайская версия

https://exploreio.github.io/2026/08/29/CVE-2026-79483/

Английская версия

https://exploreio.github.io/2026/08/29/CVE-2026-79483-EN/

Отказ от ответственности

Эта proof of concept предоставлена только для образовательных целей и авторизованного тестирования безопасности. Автор не несёт ответственности за любое неправомерное использование этой информации. Всегда получайте надлежащее разрешение перед тестированием любой системы.



Ссылки

  • Репозиторий FastGPT на GitHub
  • Официальная документация FastGPT
  • CWE-943: Некорректная нейтрализация специальных элементов в логике запросов к данным
  • Документация оператора MongoDB $ne
Скачать инструмент

