
 #1
Инструменты для анализа поведения приложений во время выполнения для поиска уязвимостей.
Рекомендация Kitploit
 hugsy/windbg_js_scripts
Игрушечные скрипты для работы с WinDbg JS API
 rbmm/ntdetours
Реализация Detours (x64/x86), использующая только импорт ntdll
 dvyukov/centipede
Распределённый фаззинг-движок с управлением покрытием, совместимый с целями libFuzzer; масштабируется до тысяч параллельных задач, использует…
 0x3c3e/slides
CodeQL + DTrace = уязвимости раскрытия памяти в XNU
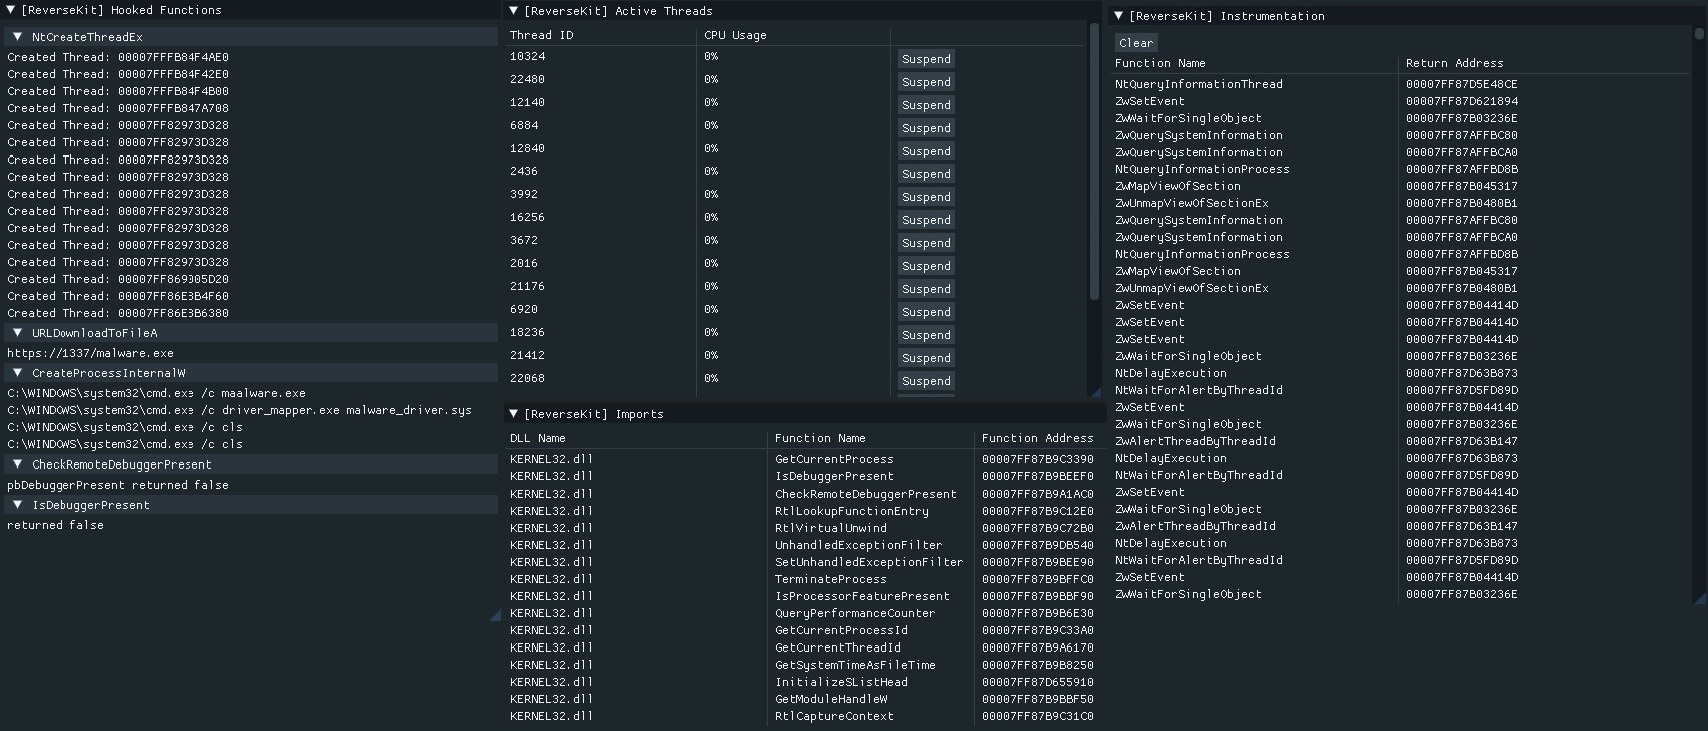 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 google/buzzer
Инструментарий фаззера eBPF для генерации случайных eBPF-программ и проверки поведения верификатора/среды выполнения ядра. Поддерживает фаззинг на…
 hasherezade/pesieve-go
Golang-привязки для PE-sieve
 awslabs/snapchange
Лёгкий фаззинг снимка памяти с использованием KVM
 lauriewired/artful
Библиотека ARTful для динамической модификации Android Runtime
 hunt-benito/one-multiply-too-many-cve-2026-70638-llama-cpp-android-jni-integer-overflow
Воспроизводит целочисленное переполнение CVE-2026-70638 в llama.cpp Android JNI с помощью безопасной арифметической демонстрации, генератора…
 dere-ad2001/frida-labs
Репозиторий содержит серию заданий для изучения Frida для эксплуатации Android.
 google/oss-fuzz-gen
LLM-управляемый фаззинг через OSS-Fuzz.
 narfindustries/http-garden
Фреймворк дифференциального тестирования для HTTP-реализаций
 pizlonator/fil-c
Fil-C: полностью совместимая безопасность памяти для C и C++
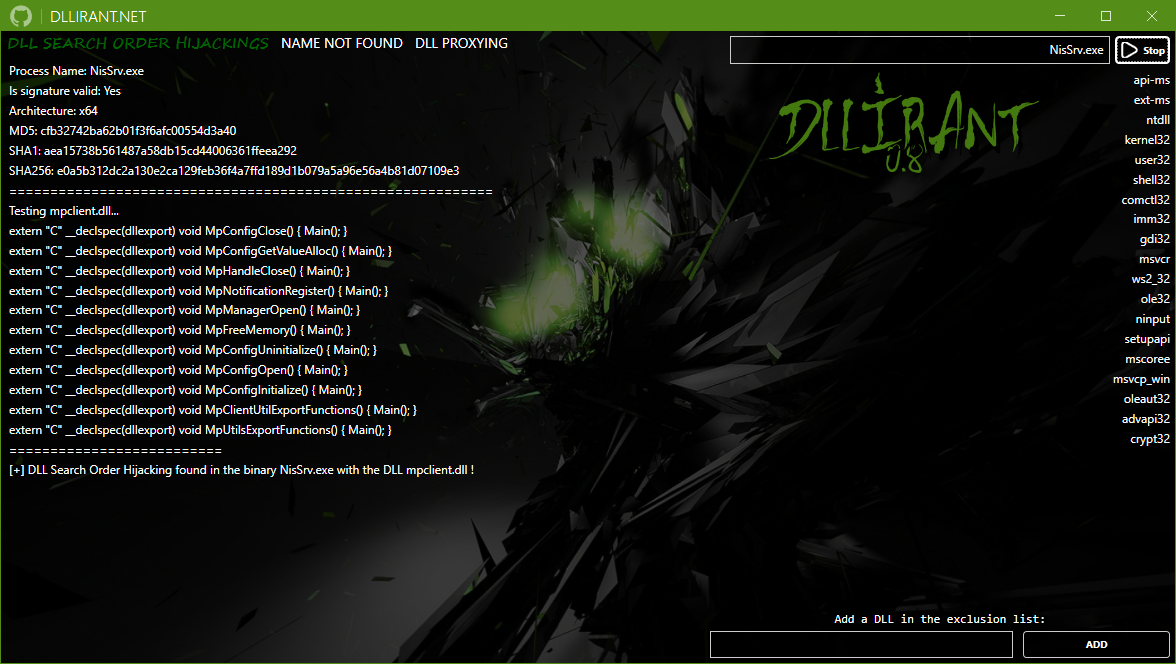 redteamsocietegenerale/dllirant
DLLirant — это инструмент для автоматизации исследований DLL Hijacking для указанного бинарного файла.
 r00tkitsmm/pishi
Pishi — это инструмент для измерения покрытия кода, аналогичный kcov, для macOS.
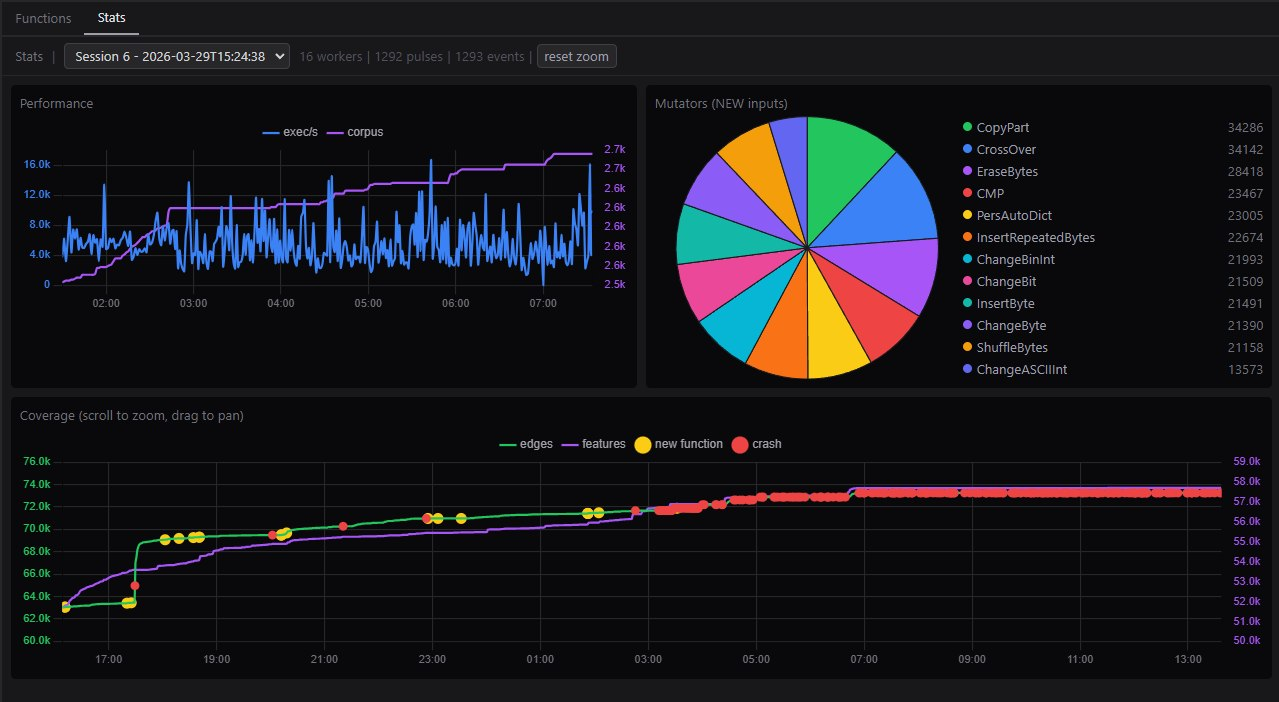 0xbigshaq/apatchy
Фреймворк для фаззинга модулей сервера Apache HTTPD
 cc1a2b/jshunter
jshunter — это инструмент командной строки, предназначенный для анализа JavaScript-файлов и извлечения конечных точек. Этот инструмент…








