Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xbigshaq/apatchy
Анализ уязвимостейАнализ КодаДинамический анализ кода (DAST)Веб-безопасностьФаззинг
GitHub0xbigshaq/apatchy

apatchy

Фреймворк для фаззинга модулей сервера Apache HTTPD

Репозиторий
225535 месяцев назадПроверено Kitploit
Сайт
Поделиться
apatchy

    apatchy

    Фреймворк для внутрипроцессного фаззинга Apache HTTPD

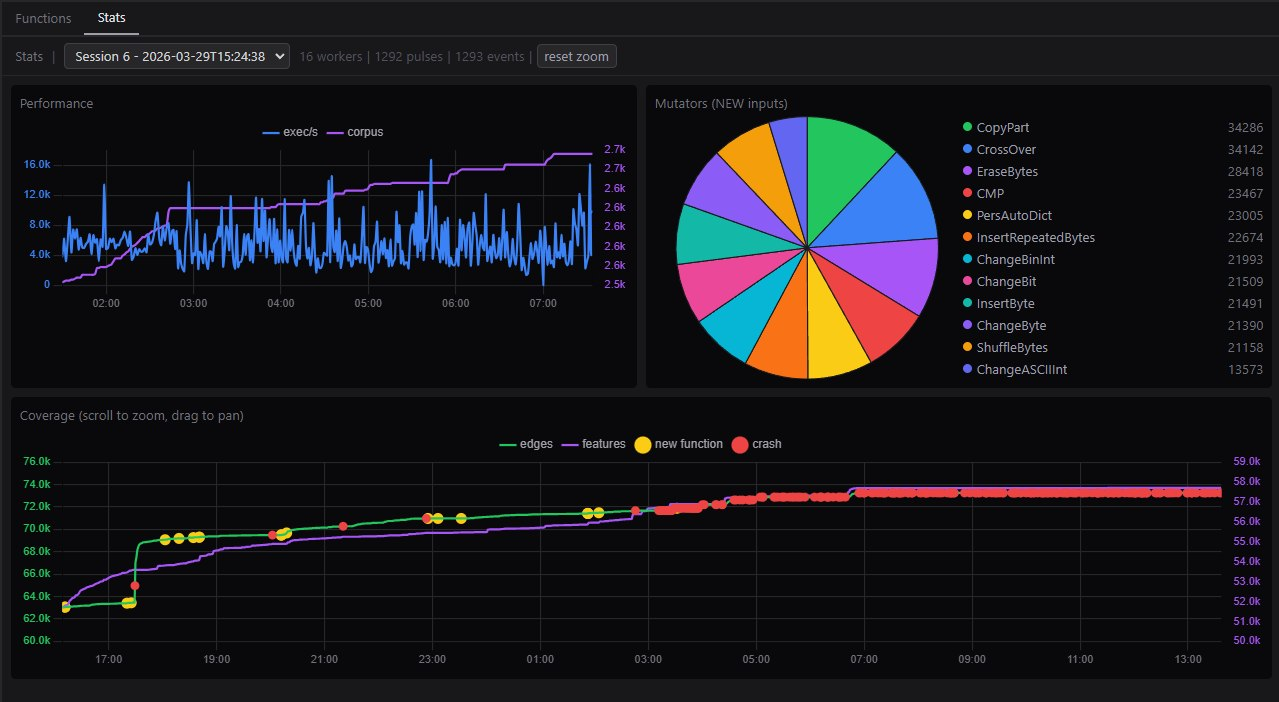
apatchy позволяет фаззить весь конвейер обработки HTTP-запросов Apache — парсинг, хуки, фильтры, обработчики — без какого-либо сетевого ввода-вывода. Он заменяет сокетный слой Apache пользовательскими I/O-фильтрами, подавая сырые байты напрямую в те же самые пути кода, которые обрабатывают реальный HTTP-трафик.
Возможности

  • Управление различными деревьями сборки и конфигурациями
  • Генерация отчётов о покрытии
  • Пользовательская интроспекция: анализ дерева вызовов LLVM
  • Менеджер для: Harness, Proto Mutators
  • Триаж багов / повторное воспроизведение пейлоадов
  • Профилирование (kcachegrind/qcachegrind) для анализа узких мест в логике вашего харнеса и повышения производительности
  • Пользовательский тулчейн для проверки зависимостей
  • Совместимость со старыми версиями Apache
  • Система воспроизведения 1day-уязвимостей
  • и многое другое :D

main-view

Быстрый старт

Рекомендуется запускать в WSL2 и/или docker-контейнере

docker build --build-arg UID=$(id -u) -t apatchy-dev .
docker run -it --rm -p 9000:9000 -v $(pwd):/repo apatchy-dev

затем выполните эти команды в указанном порядке:

# 1. activate environment
cd framework/
uv venv .venv
uv pip install --python .venv -e ".[all]"
source .venv/bin/activate

# 2. init setup (one-time setup)
apatchy setup check                            # verify dependencies
apatchy setup --force llvm --llvm-version 18   # install LLVM tools locally

# 3. download
apatchy download --version 2.4.65

# 4. configure (vanilla root tree)
apatchy configure --asan --ubsan --ubsan-ignorelist ./configs/ubsan.ignorelist

# 5. build vanilla tree (`--bear` for IDE navigation)
apatchy make --tree vanilla --bear

# 6. build libfuzzer branch (inherits sanitizers from root)
apatchy make --tree lf

# 7. setup for protobuf
apatchy setup lpm

# 8. list avail. harnesses
apatchy link --list-harnesses

# 9. link target harness
apatchy link --harness mod_fuzzy_proto_session --bear

# 10. fuzz
apatchy fuzz \
    --config configs/session-coverage.conf \
    --seed-dir fuzz-seeds/session/ \


# 11. build coverage branch and generate HTML cov report
apatchy make --tree cov
apatchy coverage report \
    --with-introspect \
    --config configs/session-coverage.conf \
    --harness mod_fuzzy_proto_session \
    --suppress configs/ubsan.supp

# 12. launch interactive gui w/ call-tree analysis
apatchy introspect \
    --entry session_crypto_decode,session_crypto_encode,session_crypto_init

Документация

Примечание: Всё ещё в процессе разработки/не завершено. Я знаю, что CLI требует больше внимания.

  • Документация доступна по адресу https://pwner.gg/apatchy/
  • Вы можете сгенерировать её локально с помощью apatchy docs --serve

Лицензия

См. LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →