Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
burpfox — Расширение Burp Suite, которое интегрирует сканер XSS Dalfox непосредственно в ваш рабочий процесс. | Kitploit
Инструменты/GitHubGitHub/halilkirazkaya/burpfox
Сканеры веб-уязвимостейДинамический анализ (песочница)Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubhalilkirazkaya/burpfox

burpfox

Расширение Burp Suite, которое интегрирует сканер XSS Dalfox непосредственно в ваш рабочий процесс.

Репозиторий
231869 месяцев назадПроверено Kitploit
Поделиться

🦊 BurpFox

Расширение Burp Suite, которое интегрирует XSS-сканер Dalfox прямо в ваш рабочий процесс.

Burp Suite Java License

Возможности

  • 🎯 Сканирование по правому клику – Сканируйте запросы прямо из истории прокси или Repeater.
  • ⚙️ Полные опции Dalfox – Контекстно-зависимое, обход WAF, Blind XSS и другое.

Предварительные требования

1. Установка Dalfox

Перед использованием BurpFox необходимо установить Dalfox.

macOS (Homebrew):

brew install dalfox

Linux (Go):

go install github.com/hahwul/dalfox/v2@latest

Проверка установки:

dalfox version

Примечание: Убедитесь, что dalfox находится в PATH. BurpFox также проверяет стандартные пути, такие как ~/go/bin/dalfox и /usr/local/bin/dalfox.

Установка

Вариант A: Загрузка релиза (рекомендуется)

  1. Загрузите последний burpfox-x.x.jar из Релизов
  2. Откройте Burp Suite
  3. Перейдите в Расширения → Установленные → Добавить
  4. Выберите Тип расширения: Java
  5. Нажмите Выбрать файл и выберите загруженный JAR
  6. Нажмите Далее для загрузки расширения

Вариант B: Сборка из исходников

Требования:

  • Java 17+
  • Maven 3.6+
# Клонировать репозиторий
git clone https://github.com/halilkirazkaya/burpfox.git
cd burpfox

# Собрать
mvn clean package

# JAR будет в target/burpfox-0.1.jar

Затем следуйте шагам 2–6 из варианта A для установки JAR.

Использование

Быстрое сканирование

  1. В Burp Suite перехватите запрос (Proxy, Repeater и т.д.)
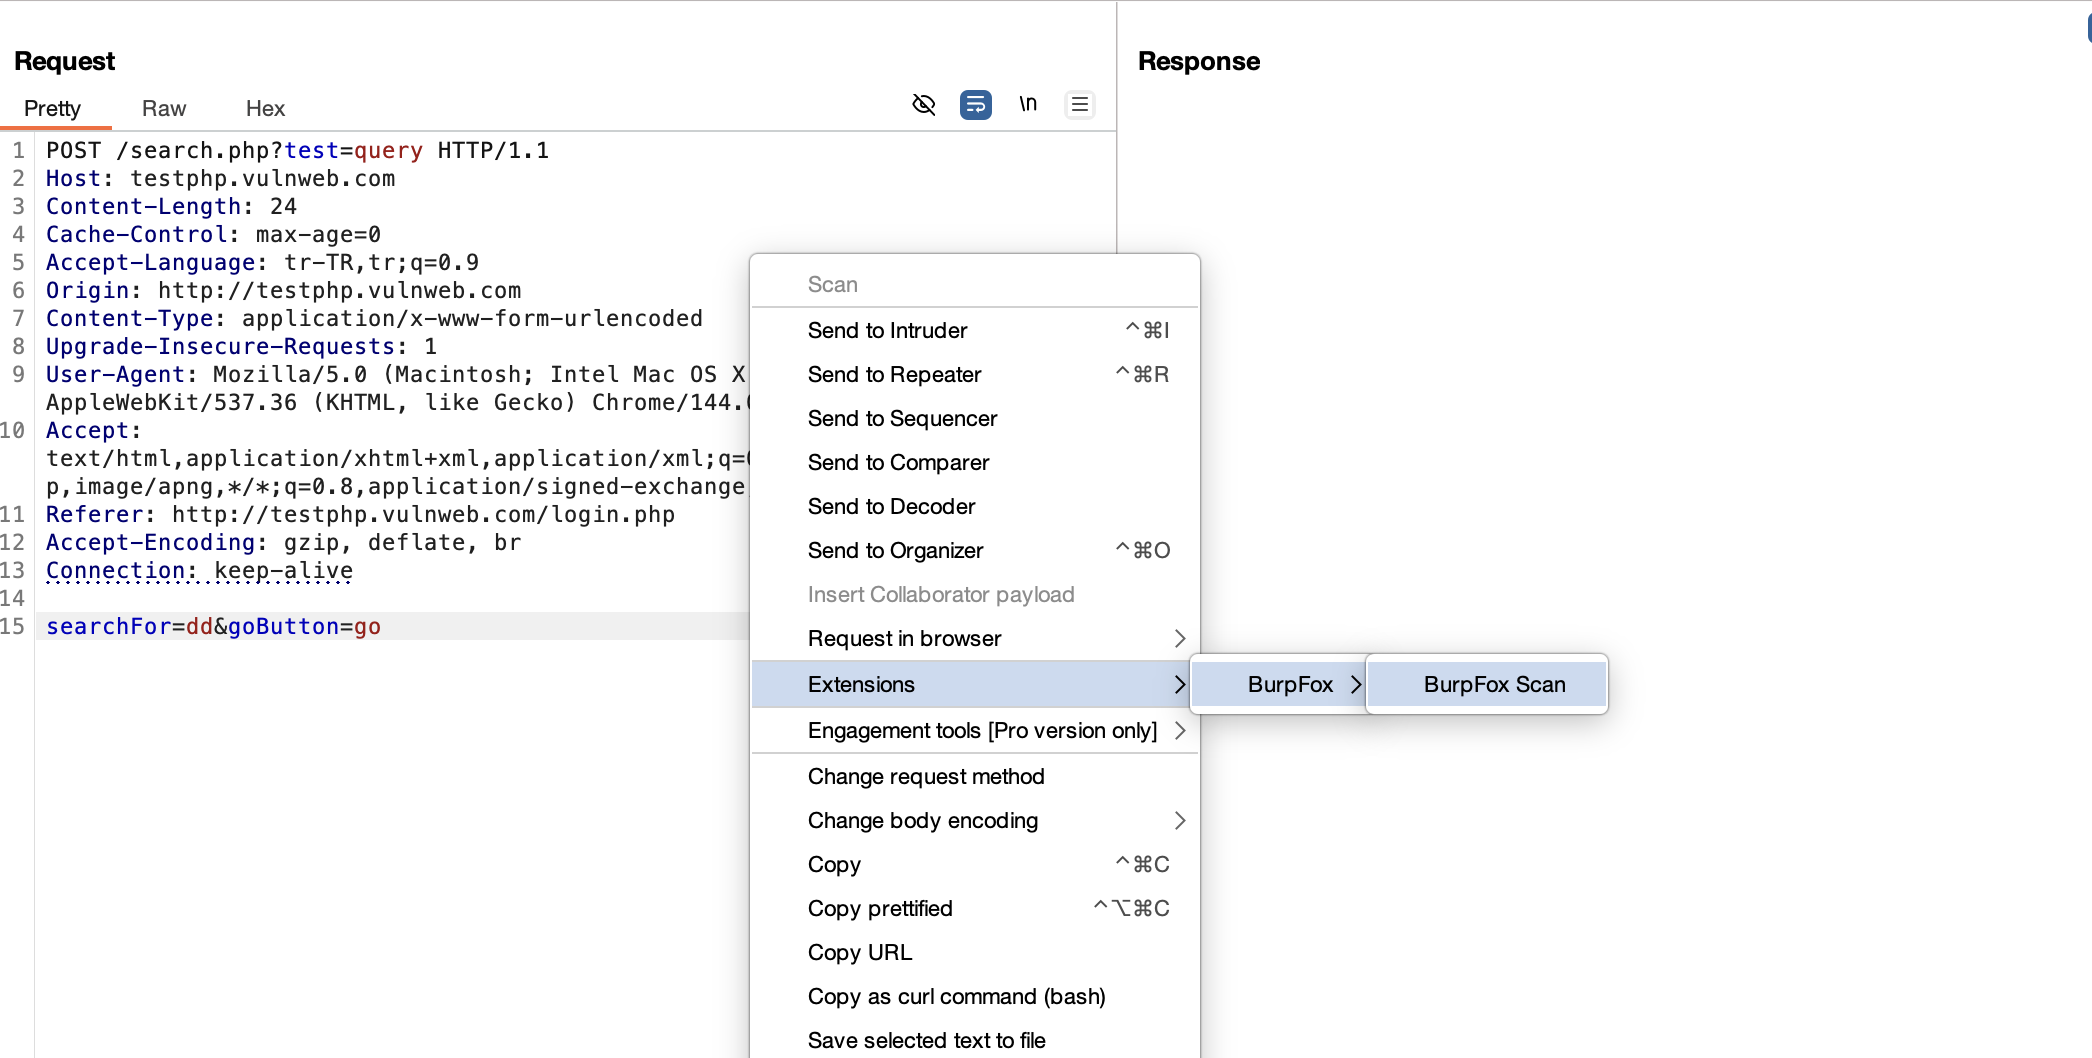
  2. Щёлкните правой кнопкой мыши по запросу
  3. Выберите Сканирование BurpFox
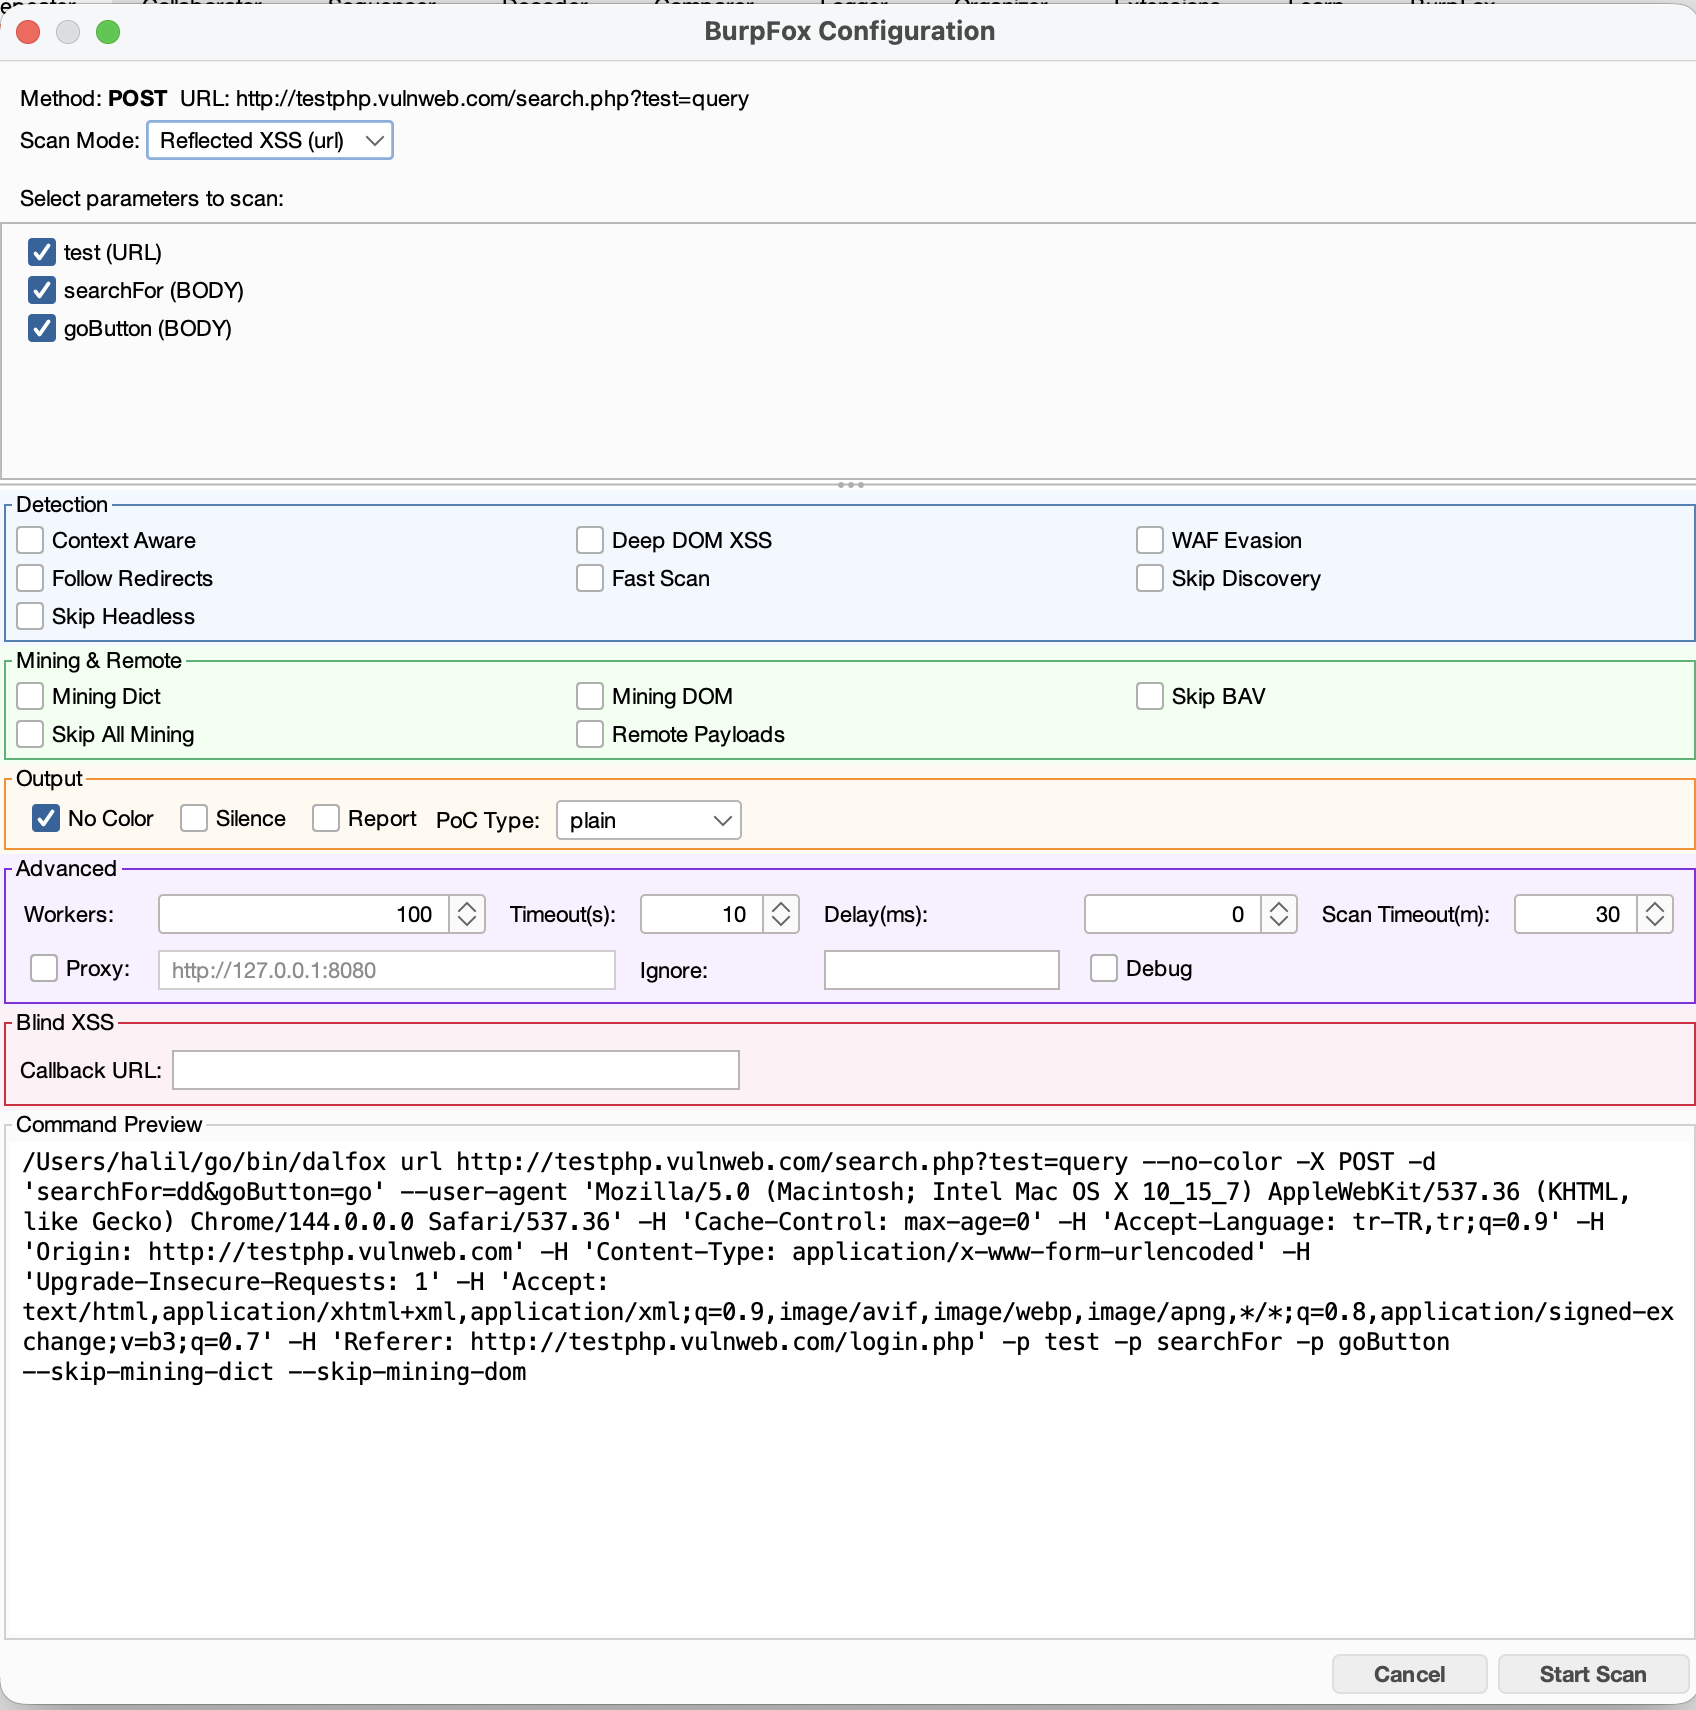
  4. Настройте параметры сканирования и выберите параметры
  5. Нажмите Начать сканирование

Параметры сканирования

КатегорияОпции
ОбнаружениеContext Aware, Deep DOM XSS, WAF Evasion, Follow Redirects, Fast Scan
ИзвлечениеMining Dict, Mining DOM, Skip BAV, Remote Payloads
ВыводNo Color, Silence Mode, Report, PoC Type (plain/curl/httpie)
РасширенныеWorkers, Timeout, Delay, Proxy, Ignore Return

Режимы сканирования

  • Reflected XSS (url) – Стандартное сканирование XSS
  • Stored XSS (sxss) – Требуется URL-триггер, на котором будет выполнен пэйлоад

Пакетное сканирование

Выберите несколько запросов в истории прокси или карте сайта, затем нажмите правой кнопкой мыши:

  • Сканировать все выбранные – Открывает окна настройки для каждого запроса
  • Сканировать индивидуально – Выберите конкретные запросы из подменю

Настройка

Пользовательский путь Dalfox

Если Dalfox не находится в PATH, задайте системное свойство:

# В параметрах JVM Burp Suite
-Ddalfox.path=/custom/path/to/dalfox

Прокси через Burp

Включите опцию Прокси в расширенных настройках, чтобы направить трафик Dalfox через Burp (по умолчанию: http://127.0.0.1:8080).

Скриншоты

1. Отправить в BurpFox Отправить в BurpFox

2. Настройка сканирования Настройка сканирования
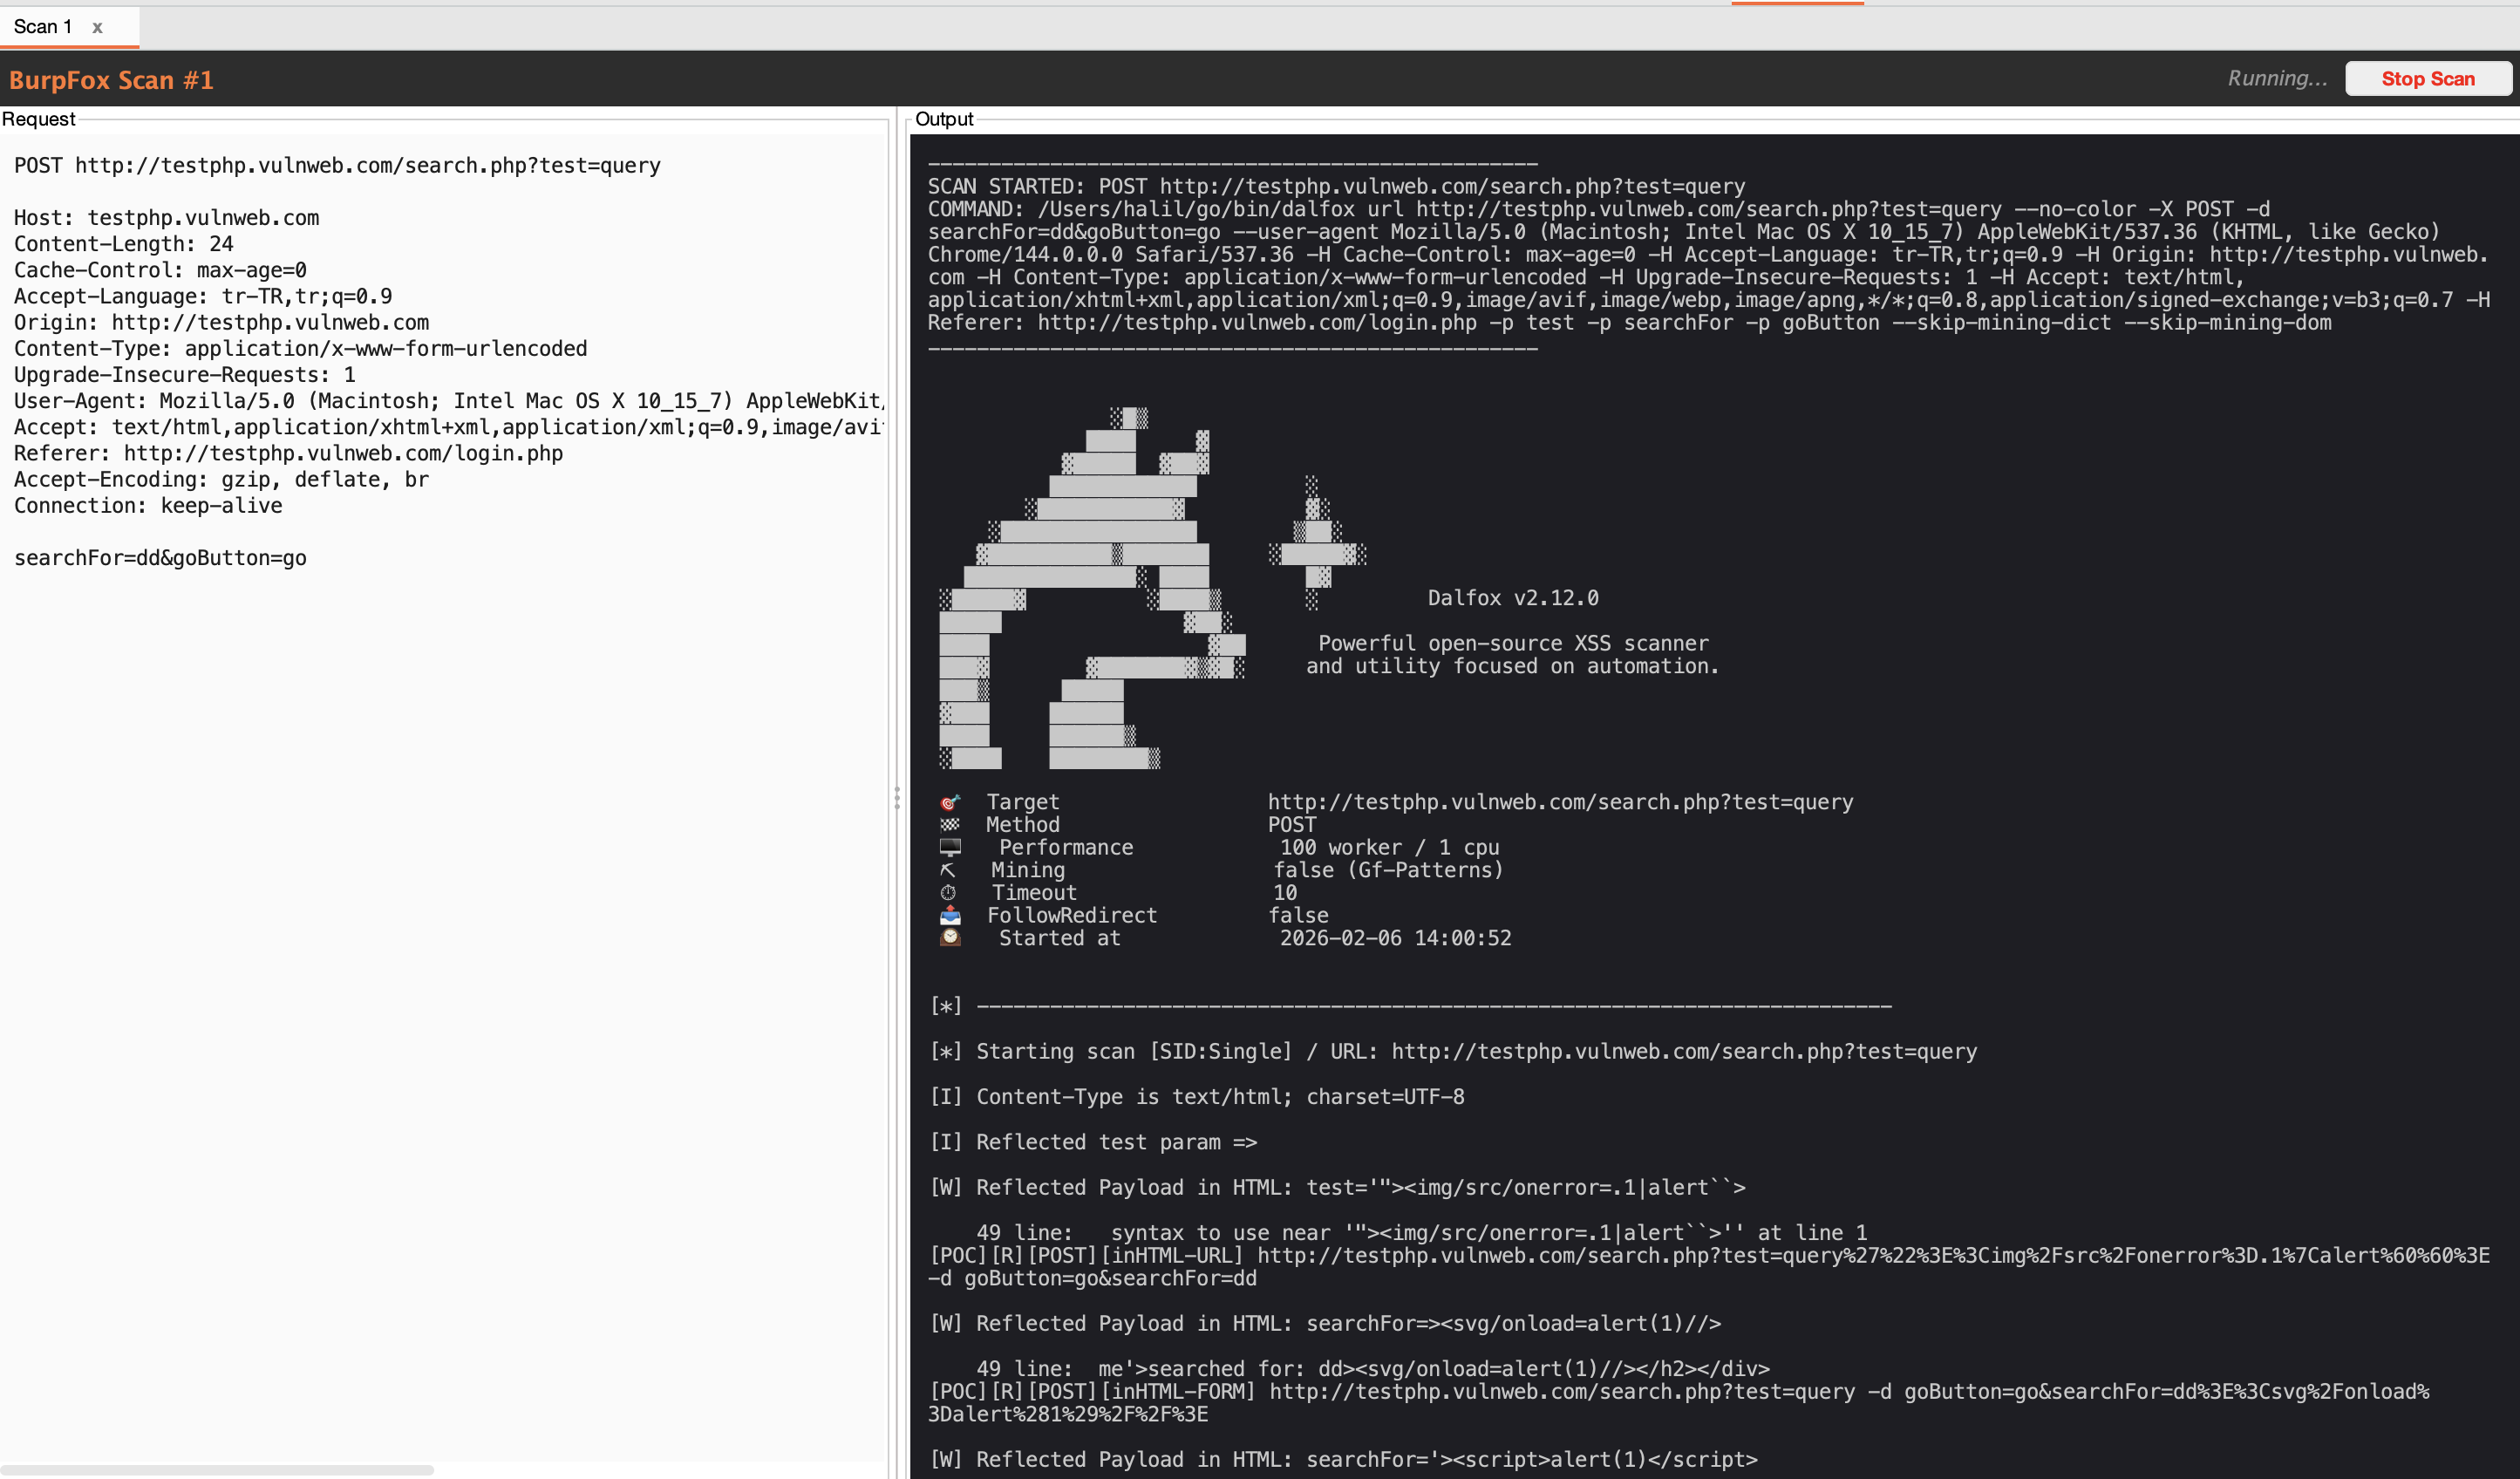
3. Результаты сканирования Результаты сканирования
Устранение неполадок

"Dalfox не найден"

  1. Проверьте, установлен ли Dalfox: dalfox version
  2. Проверьте, находится ли он в PATH: which dalfox

Сканирование зависает или истекает по времени

  • Увеличьте Тайм-аут сканирования в расширенных опциях (по умолчанию: 30 минут)
  • Попробуйте включить Быстрое сканирование для более быстрых результатов
  • Убедитесь, что цель доступна

Уязвимости не найдены

  • Убедитесь, что выбраны параметры для сканирования
  • Попробуйте отключить Пропустить обнаружение, чтобы найти больше точек внедрения
  • Включите Mining Dict и Mining DOM для всестороннего сканирования

Вклад

Приветствуются любые вклады! Пожалуйста, смело отправляйте Pull Request.

Лицензия

Этот проект лицензирован по лицензии MIT – подробнее см. в файле LICENSE.

Благодарности

  • Dalfox от @hahwul – мощный XSS-сканер
  • Burp Suite от PortSwigger – платформа для тестирования веб-безопасности

Автор

Halil Kirazkaya – @halilkirazkaya


Сделано с ❤️ для сообщества безопасности.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →