
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit
 jstrosch/subparse
Модульная платформа для сбора и корреляции артефактов анализа вредоносного ПО
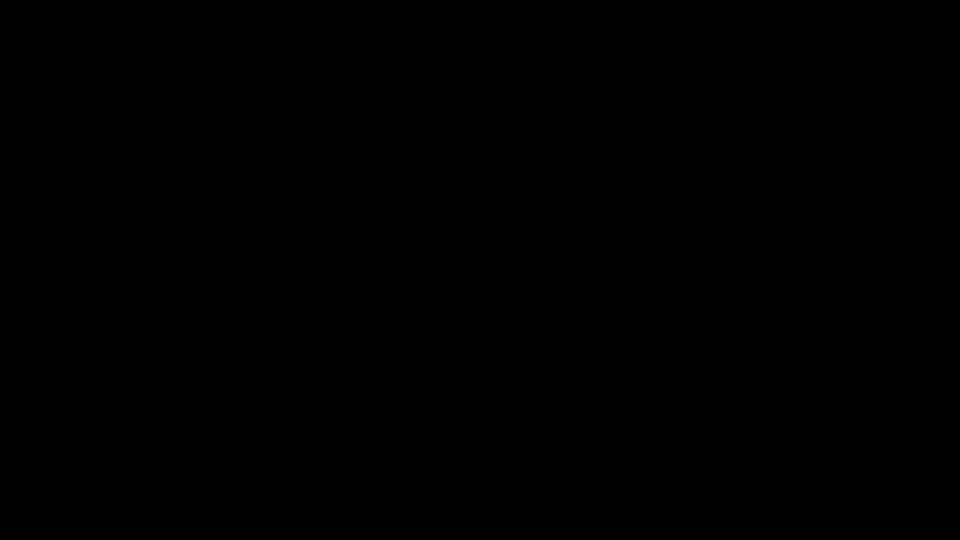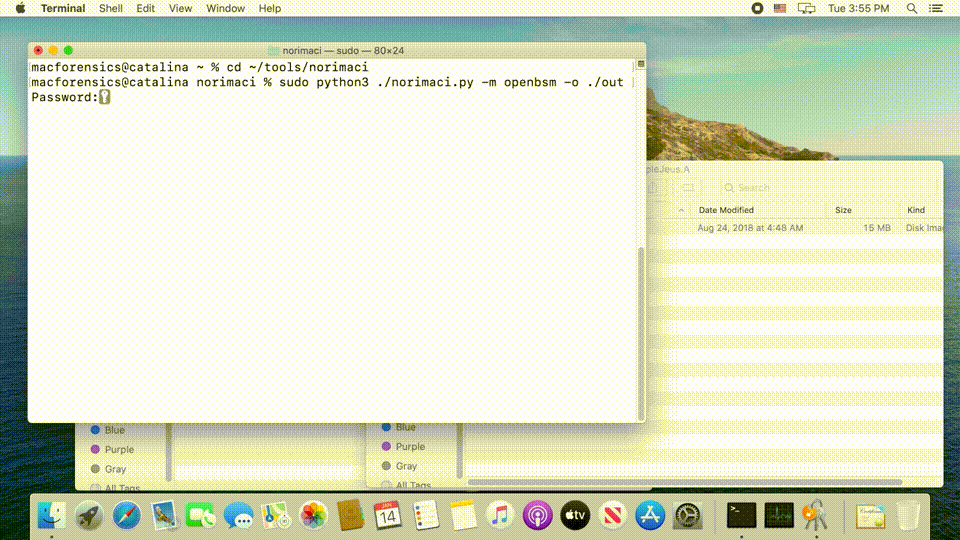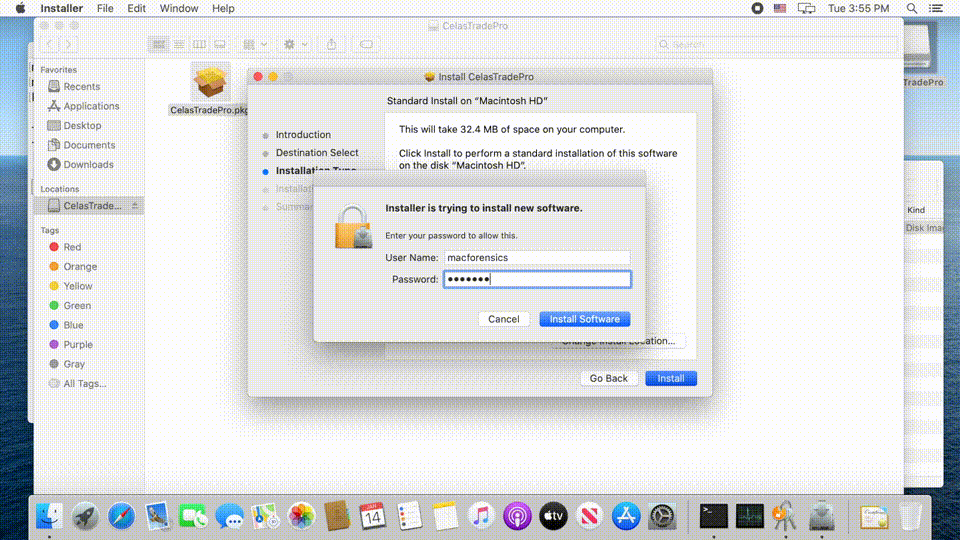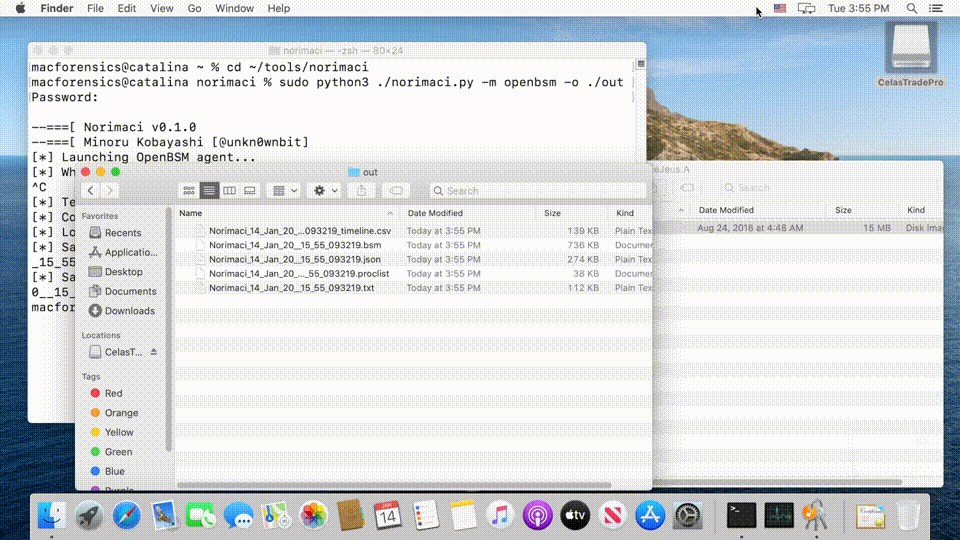 mnrkbys/norimaci
Легковесная песочница для анализа вредоносного ПО на macOS, которая отслеживает системную активность через OpenBSM или Monitor.app, создавая…
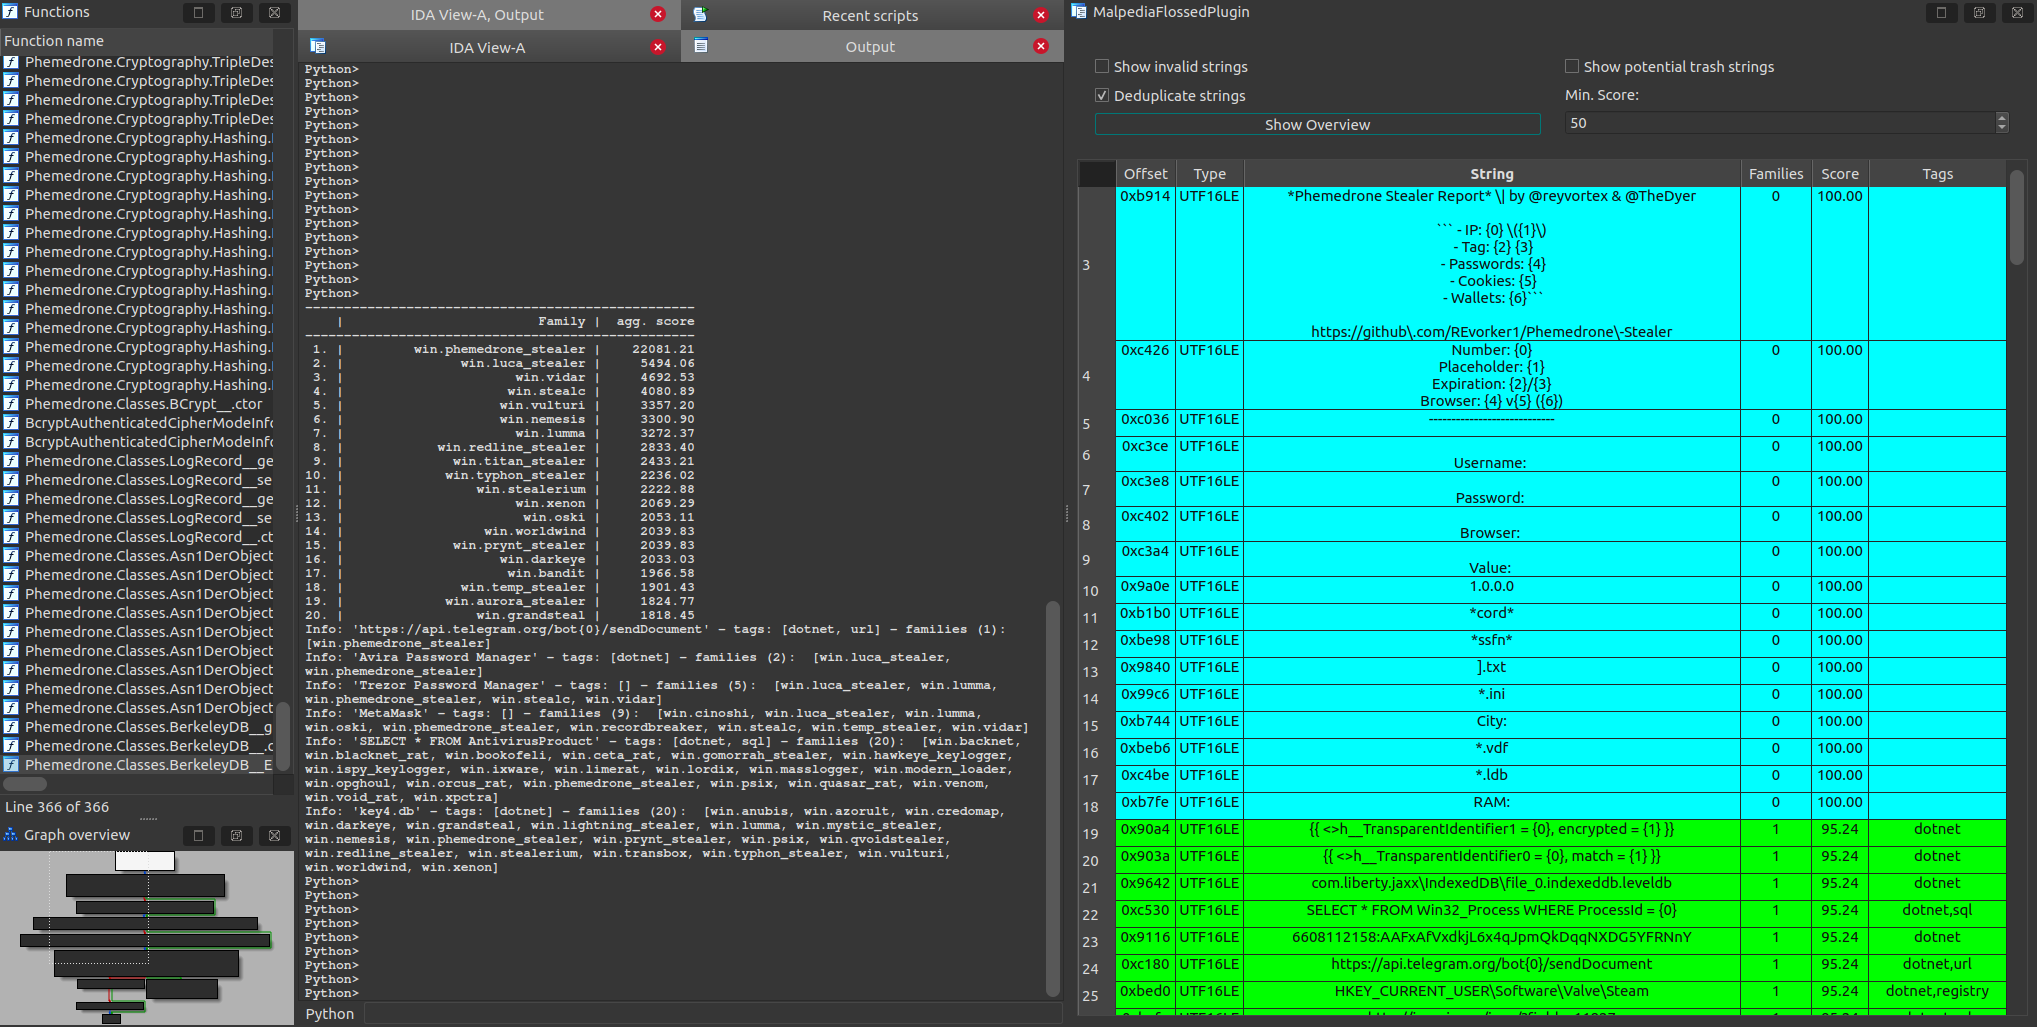 malpedia/malpedia-flossed
FLARE floss применён ко всем распакованным+дампам образцов в Malpedia, предварительно обработан для дальнейшего использования.
 danieldev23/frida-ssl-bypass
Набор инструментов Frida, обходящий привязку SSL/TLS-сертификатов в Android-приложениях путём перехвата Java TrustManager, OkHttp, Conscrypt и…
 st0rn/siglens
Набор инструментов для анализа артефактов Windows, который сопоставляет обнаружения антивирусов со смещениями PE, секциями, RVA/VA и строками, с…
 freeqaz/react2shell
Набор инструментов для эксплуатации RCE для CVE-2025-55182 и CVE-2025-66478 в React Server Components. Включает несколько вариантов эксплойтов,…
 s4dhulabs/vimana-framework
Vimana — это модульная среда безопасности для аудита Python API и веб-приложений. Архитектура на основе плагинов позволяет специалистам по…
 matank001/moxy
Moxy — это инструмент DAST с открытым исходным кодом, предназначенный для современного тестирования безопасности веб-приложений. Он предоставляет…
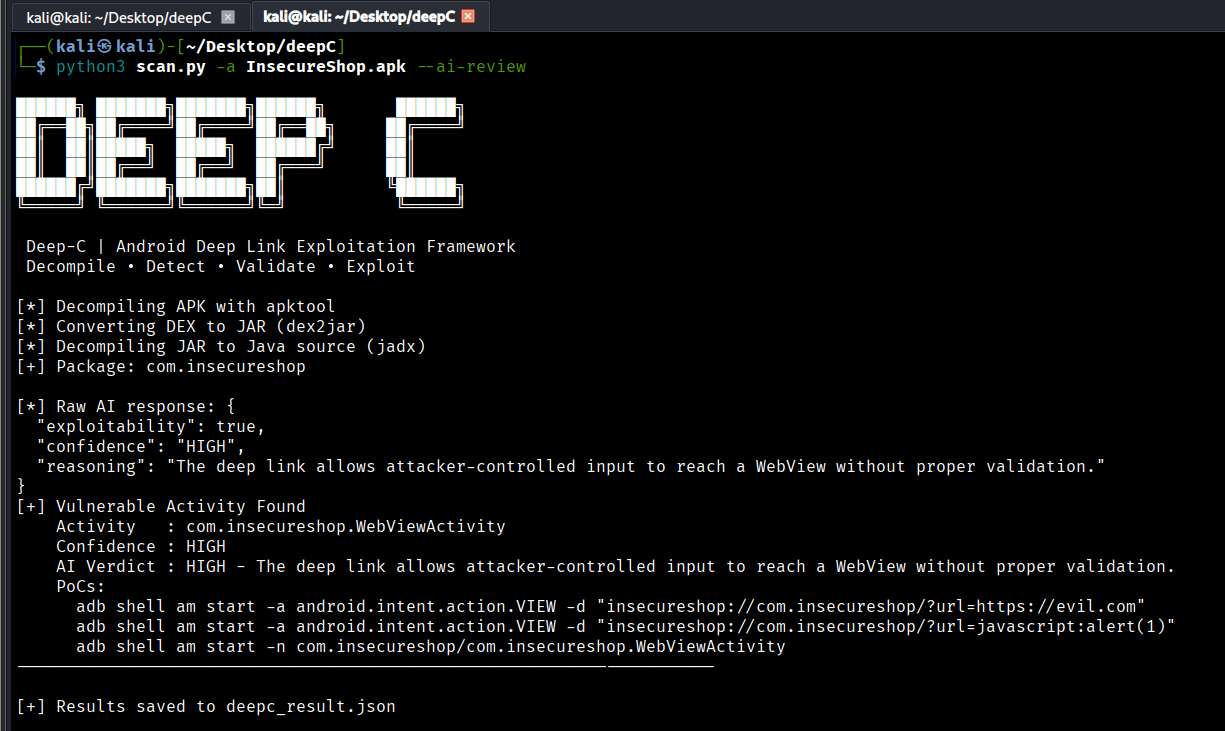 kishorbal/deep-c
Инструмент для обнаружения и эксплуатации неправильной конфигурации deeplink'ов в Android
 deepbluedynamics/grubcrawler
Самый быстрый в мире агентный краулер. Восстановлен. Переосмыслен. Готов к войне.
 go-appsec/toolbox
Совместное тестирование безопасности приложений между людьми и агентами через CLI и MCP
 0x4ndy/clif
clif — это фаззер для приложений с интерфейсом командной строки (CLI), примерно как wfuzz или ffuf для веба. Он был вдохновлён уязвимостью sudo…
 duriantaco/ravage
Первое автономное тестирование веб-безопасности на основе доказательств для контролируемых, авторизованных целей. С воспроизводимыми лабораториями,…
 zypherion-technologies/nemesis
.NET process monitor, который перехватывает CLR на нативном уровне, извлекает рефлексивные сборки из памяти и проверяет целостность AMSI/ETW по…
 s4dp4nd4/frida-c2-mcp
Агентный MCP-сервер в стиле C2 для инструментации Frida на рутированных Android и джейлбрейкнутых iOS.
 redsection/jspanda
сканер уязвимости прототипного загрязнения на стороне клиента
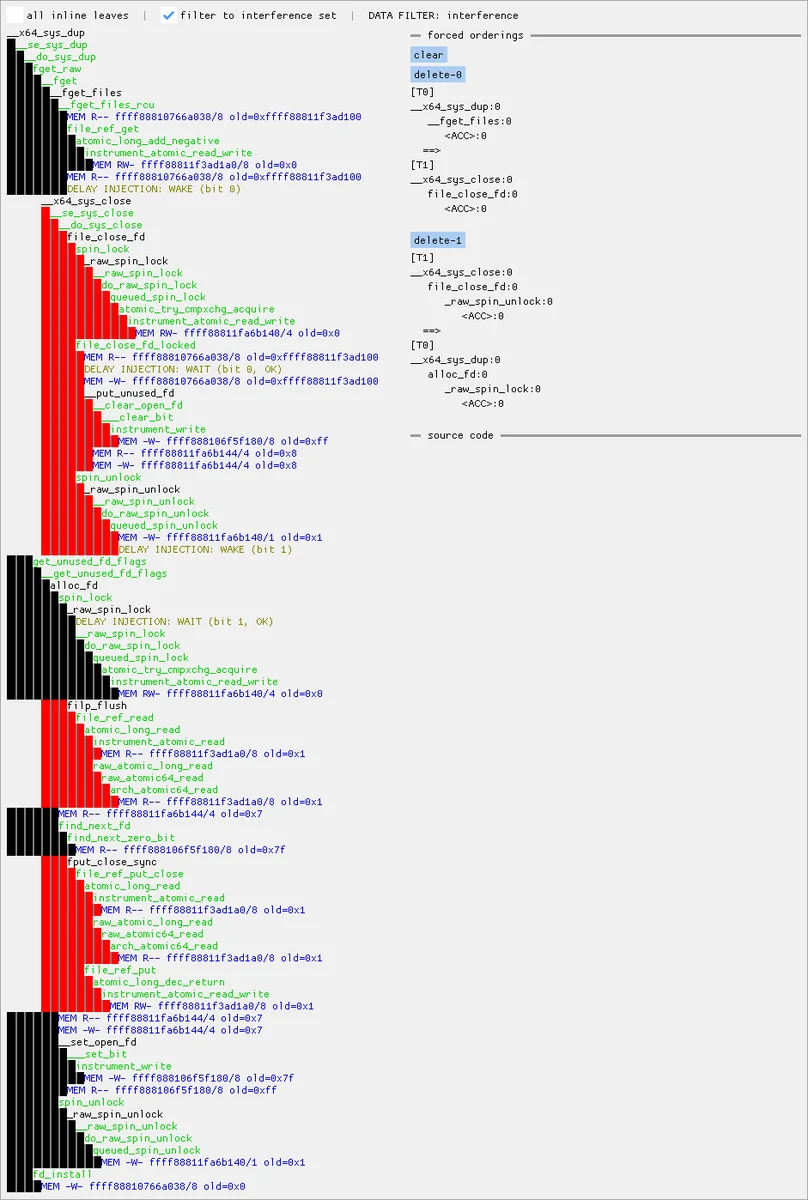 googleprojectzero/maccconc
Набор инструментов для исследования состояний гонки в ядре Linux с использованием трассировок KCOV: графический и терминальный просмотрщики…
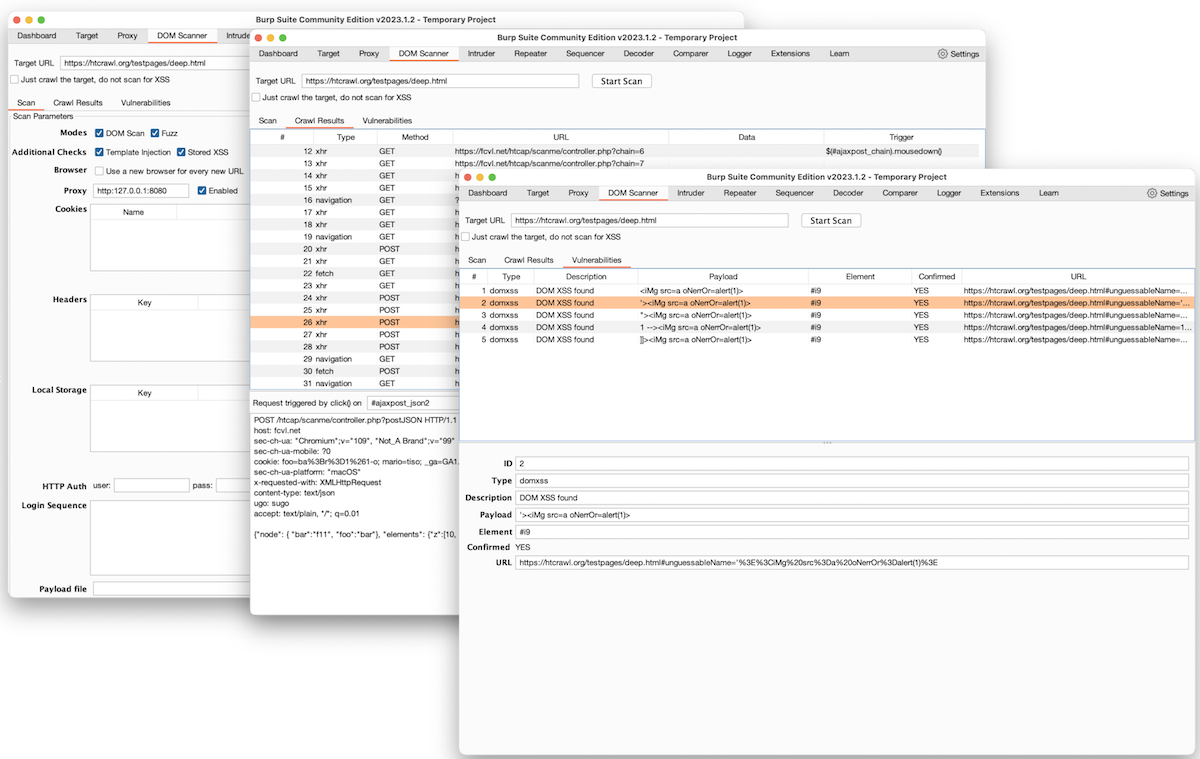 fcavallarin/burp-dom-scanner
Расширение Burp Suite для сканирования и обхода одностраничных приложений








