Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/redsection/jspanda
Сканеры уязвимостейДинамический анализ (песочница)Статический анализ кода (SAST)Веб-безопасность
GitHubredsection/jspanda

jspanda

сканер уязвимости прототипного загрязнения на стороне клиента

Репозиторий
4610885 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    257
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

JSPanda

Panda

JSpanda — это сканер уязвимостей прототипного загрязнения на стороне клиента. У него две ключевые функции: сканирование уязвимостей по предоставленным URL и анализ исходного кода JavaScript-библиотек.

Однако JSpanda не может обнаруживать сложные уязвимости прототипного загрязнения.

Как работает JSPanda?

  • Использует множество полезных нагрузок для уязвимости прототипного загрязнения.
  • Собирает все ссылки в целях для сканирования и добавляет полезные нагрузки к URL, полученным JSpanda, переходит по каждому URL с помощью headless Chromedriver.
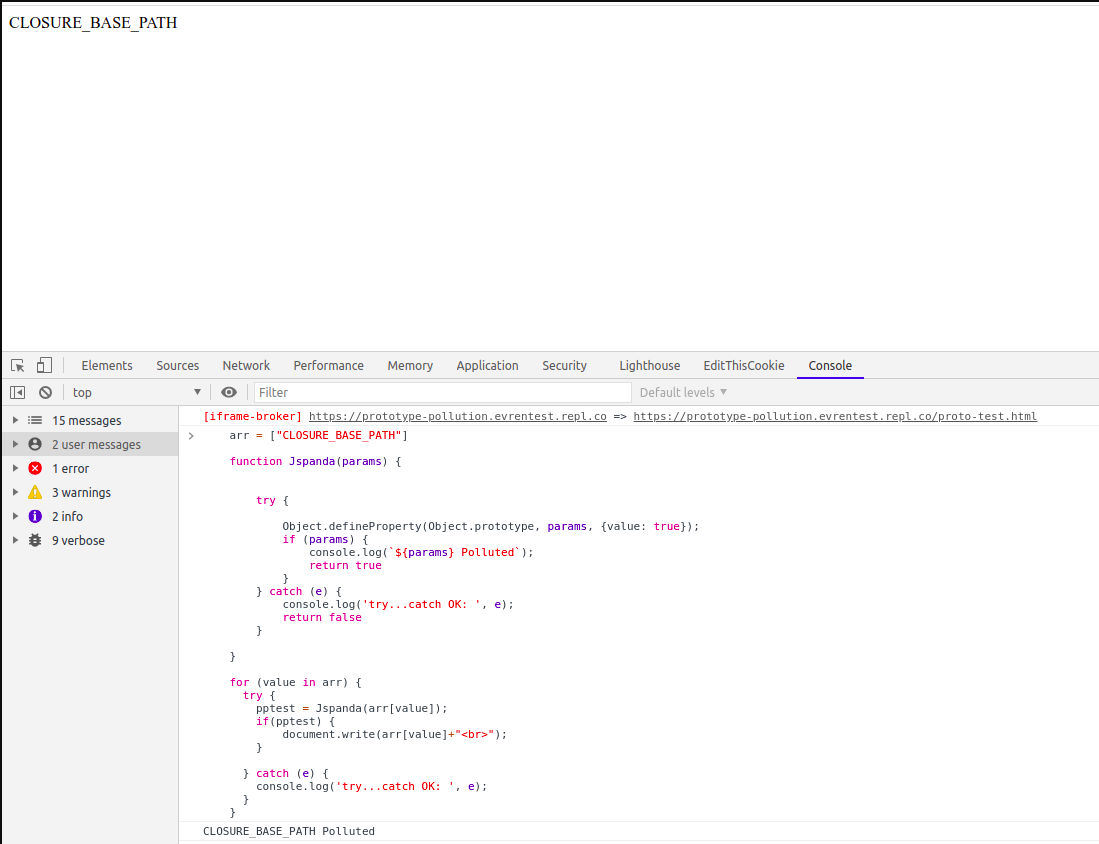
  • Сканирует все слова в исходном коде потенциально уязвимой JavaScript-библиотеки и создаёт простой PoC на JS, находя скриптовый гаджет, помогая вам вручную анализировать код.

Требования

  • Скачайте последнюю версию Google Chrome и Chromedriver
  • Selenium

Использование

Сканирование: python3.7 jspanda.py

  • Добавьте URL в файл url.txt, например: example.com

Базовый анализ исходного кода: python3.7 analyze.py

  • Добавьте исходный код JavaScript-библиотеки в analyze.js
  • Сгенерируйте PoC-код с помощью analyze.py
  • Выполните PoC-код в консоли Chrome. Он загрязняет все слова, собранные из исходного кода, и отображает их на экране. Поэтому могут быть ложноположительные результаты. Эти выходные данные предоставляют дополнительную информацию исследователям, не автоматизируйте всё.

Демонстрация

asciicast

Анализ исходного кода — скриншот

Untitled

Вспомогательные материалы:

https://twitter.com/har1sec/status/1314469278322655233

https://github.com/BlackFan/client-side-prototype-pollution

https://github.com/ThePacketBender/notes/blob/01c0b834f6e3ee4d934b087b2d92c9e484dc2a50/web/prototype_pollution.txt

https://habr.com/ru/company/huawei/blog/547178/

https://infosecwriteups.com/javascript-prototype-pollution-practice-of-finding-and-exploitation-f97284333b2

https://github.com/securitum/research/tree/master/r2020_prototype-pollution

Изучение прототипного загрязнения: серия — Часть 2

dwisiswant0/ppfuzz

GitHub - raverrr/plution: Сканер прототипного загрязнения с использованием headless Chrome

Уязвимости отравления прототипов JavaScript в дикой природе

Полное руководство по уязвимостям прототипного загрязнения

Скачать инструмент