Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
droidground — Гибкая площадка для Android CTF-задач. | Kitploit

Инструменты/GitHubGitHub/secforce/droidground
Безопасность AndroidДинамический анализ (песочница)ЭксплуатацияПентестинг мобильных приложенийCTFТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubsecforce/droidground

droidground

Гибкая площадка для Android CTF-задач.
Репозиторий
11779023 дней назадПроверено Kitploit
Поделиться
Сайт


droidground

DroidGround


Сайт | Демо

В традиционных CTF-заданиях флаги часто прячут в файлах на системе, и атакующим приходится эксплуатировать уязвимости, чтобы их достать. Однако в мире Android такой подход плохо работает. APK-файлы легко скачать и декомпилировать, поэтому размещение флага на устройстве обычно делает его извлечение тривиальным с помощью статического анализа или трюков с эмулятором. Это серьёзно ограничивает возможность создавать реалистичные задания, ориентированные на работу во время выполнения.

DroidGround создан для решения этой проблемы.

Это специально разработанная платформа для проведения заданий по взлому Android-приложений в контролируемой и реалистичной среде, где атакующие ограничены ровно настолько, чтобы решать задания только задуманным способом.

Важно, что участники могут быть заперты внутри среды приложения. Модульность инструмента позволяет настроить, может ли пользователь запустить оболочку, читать произвольные файлы или устанавливать сторонние инструменты. Всё можно настроить так, чтобы единственным способом получить флаг было понимание и эксплуатация самого приложения.

📋 Содержание

  • 🧭 Обзор
  • ✨ Возможности
  • 📸 Скриншоты
  • ⚙️ Конфигурация
  • 🧩 Сценарии использования
  • ⚙️ Использование
  • 💡 Советы
  • 🛠 Разработка
  • 🤝 Участие в разработке
  • 📚 Благодарности
  • 🪪 Лицензия

🧭 Обзор

DroidGround позволяет реализовать широкий спектр заданий по Android, которые иначе трудно воплотить в традиционных CTF-сетапах. Например, в задании на удалённое выполнение кода (RCE) игроки могут получить APK для локального анализа. Обнаружив уязвимость, они могут написать Frida-скрипт и запустить его через DroidGround на реальном целевом устройстве, чтобы извлечь флаг из внутреннего хранилища. Другие типы заданий могут включать скрытые активности, пользовательские broadcast-интенты, эксплуатацию сервисов или динамический анализ с помощью предзагруженных инструментов.

Благодаря трансляции экрана устройства в реальном времени, тонкому контролю над функциями, интеграции с Frida и настраиваемым скриптам установки и сброса, DroidGround даёт организаторам CTF возможность создавать безопасные, гибкие и реалистичные Android-задания, выходящие далеко за рамки обычного.

✨ Возможности

DroidGround предоставляет богатый набор функций, управляемых сервером.

  • Экран устройства в реальном времени (через scrcpy), с опциональным управлением мышью, касаниями и клавиатурой
  • Сброс состояния задания
  • Перезапуск приложения / Запуск активности / Запуск сервиса
  • Отправка broadcast-интента
  • Выключение / Перезагрузка устройства
  • Скачивание bugreport (bugreportz)
  • Скриптинг на Frida
    • Запуск из предзагруженной библиотеки (режим ограничений)
    • Запуск произвольных скриптов (полный режим)
  • Файловый браузер
  • Доступ к терминалу
  • Управление APK
  • Просмотр Logcat
  • Сервер эксплойтов (если включён командный режим)

Почти все функции модульны и определяются через переменные окружения, что обеспечивает точный контроль над рамками задания.
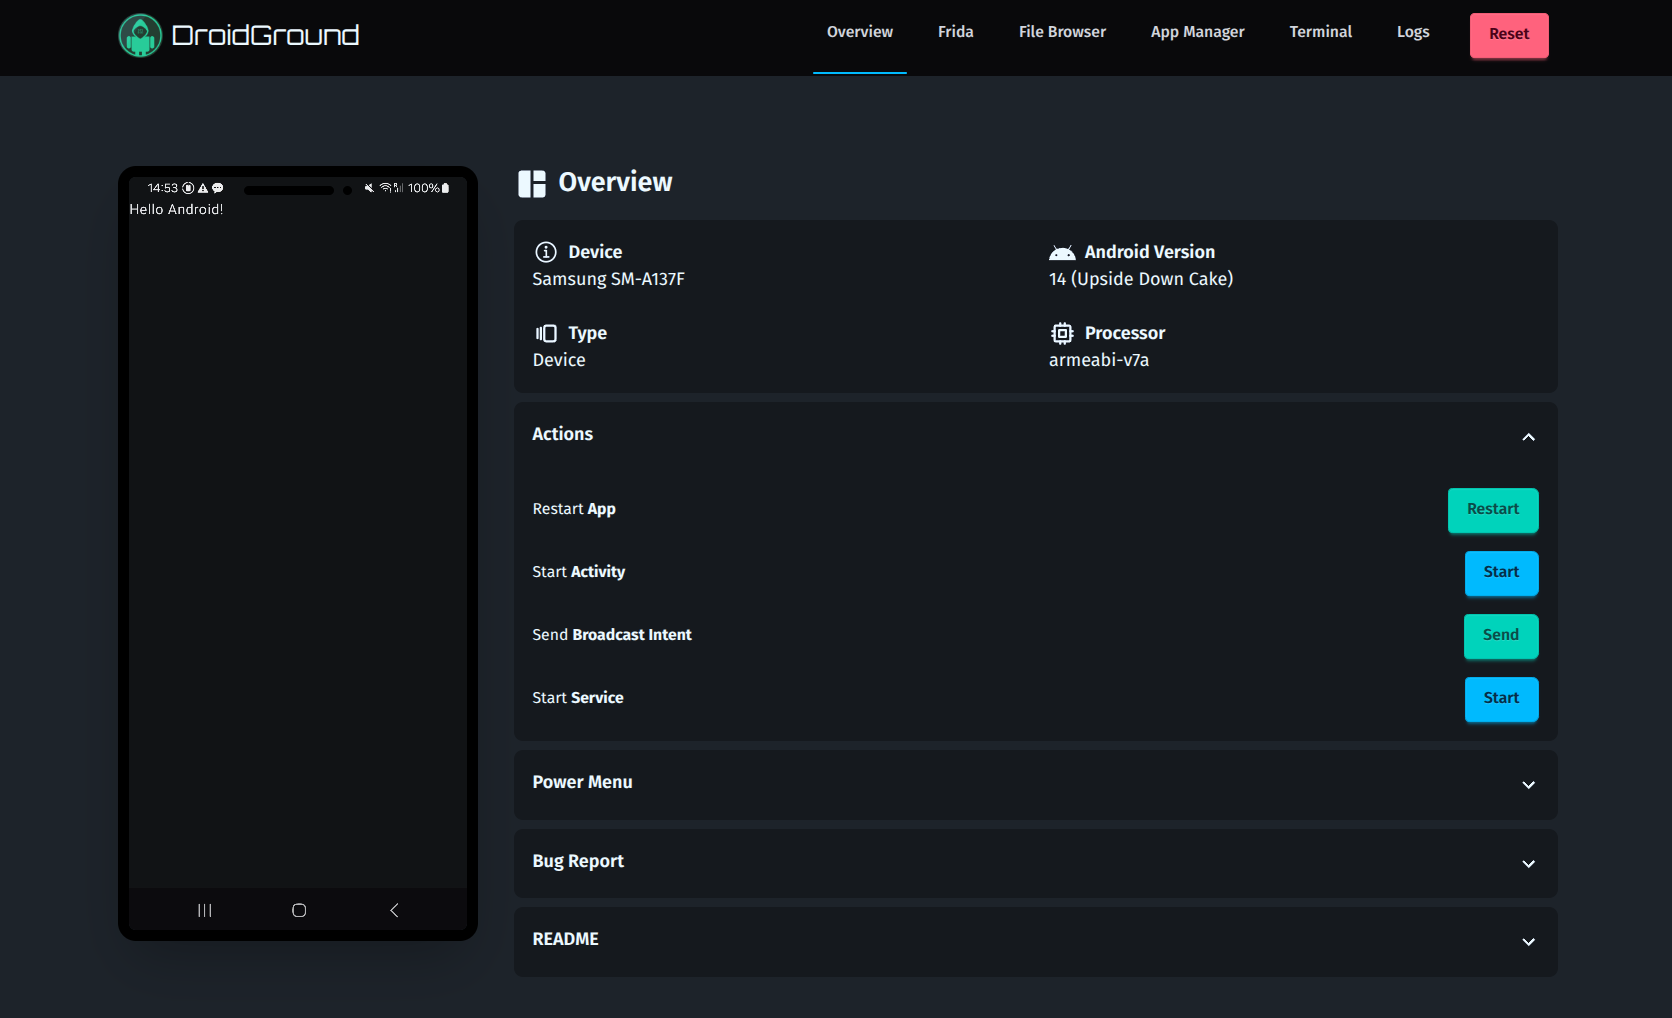
📸 Скриншоты

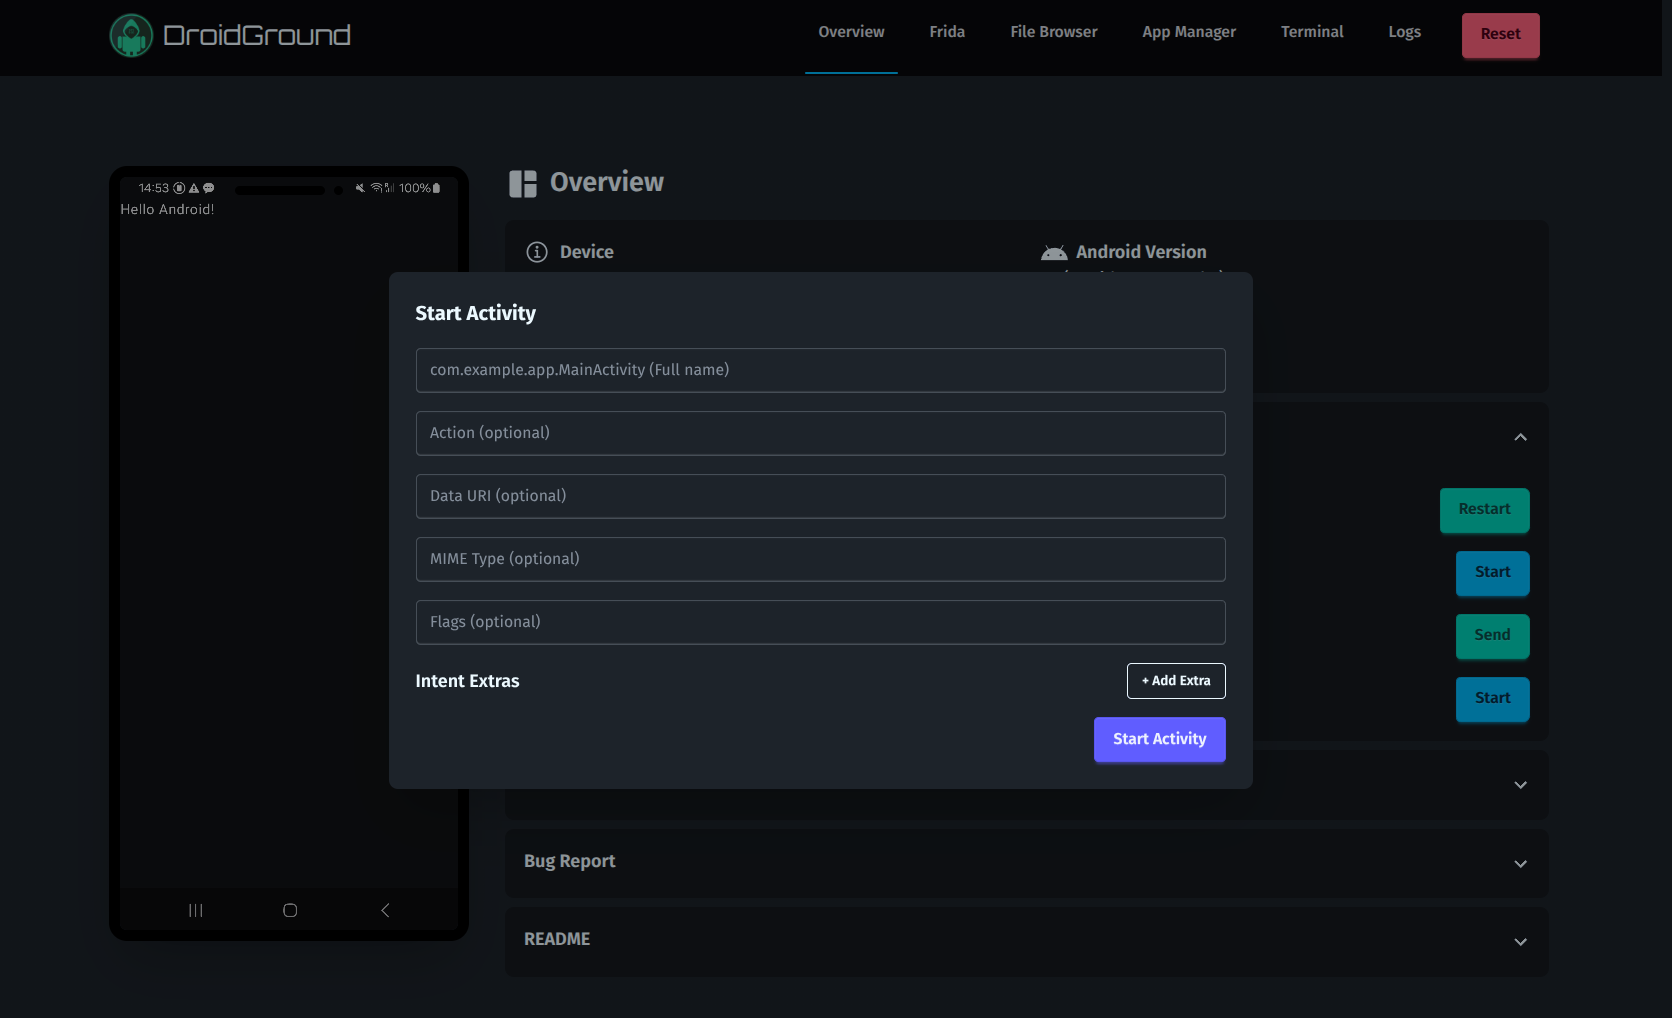
Скриншот обзораСкриншот запуска активности
ОбзорЗапуск активности
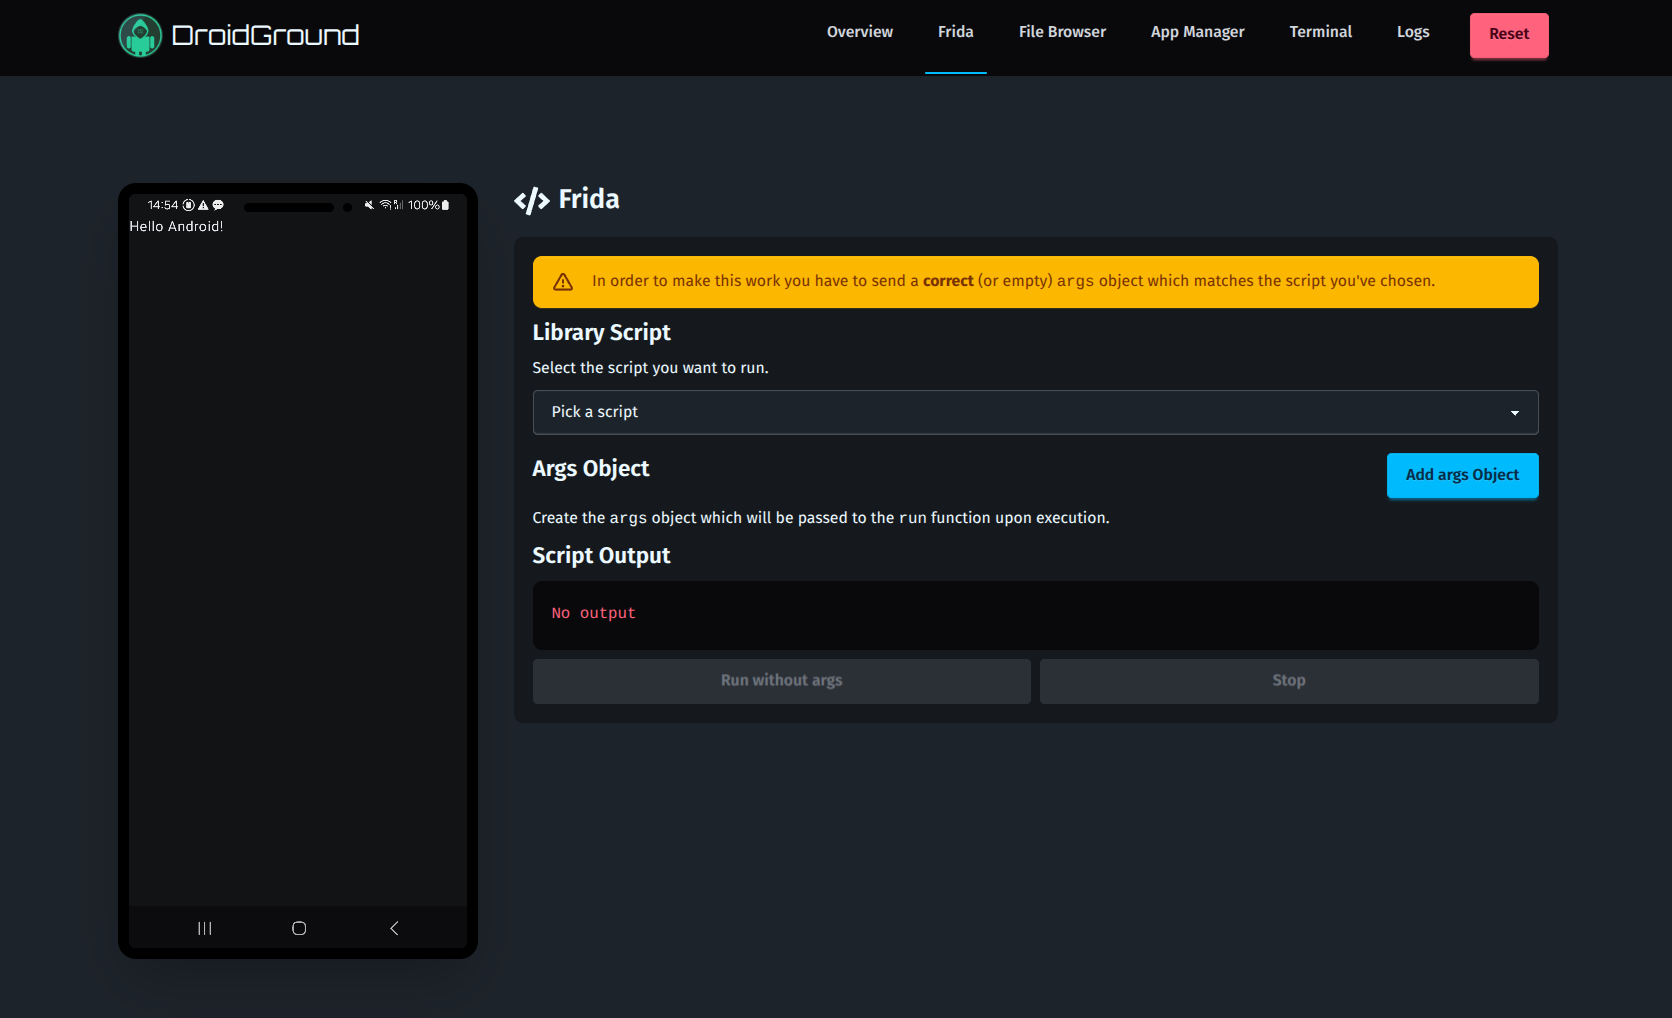
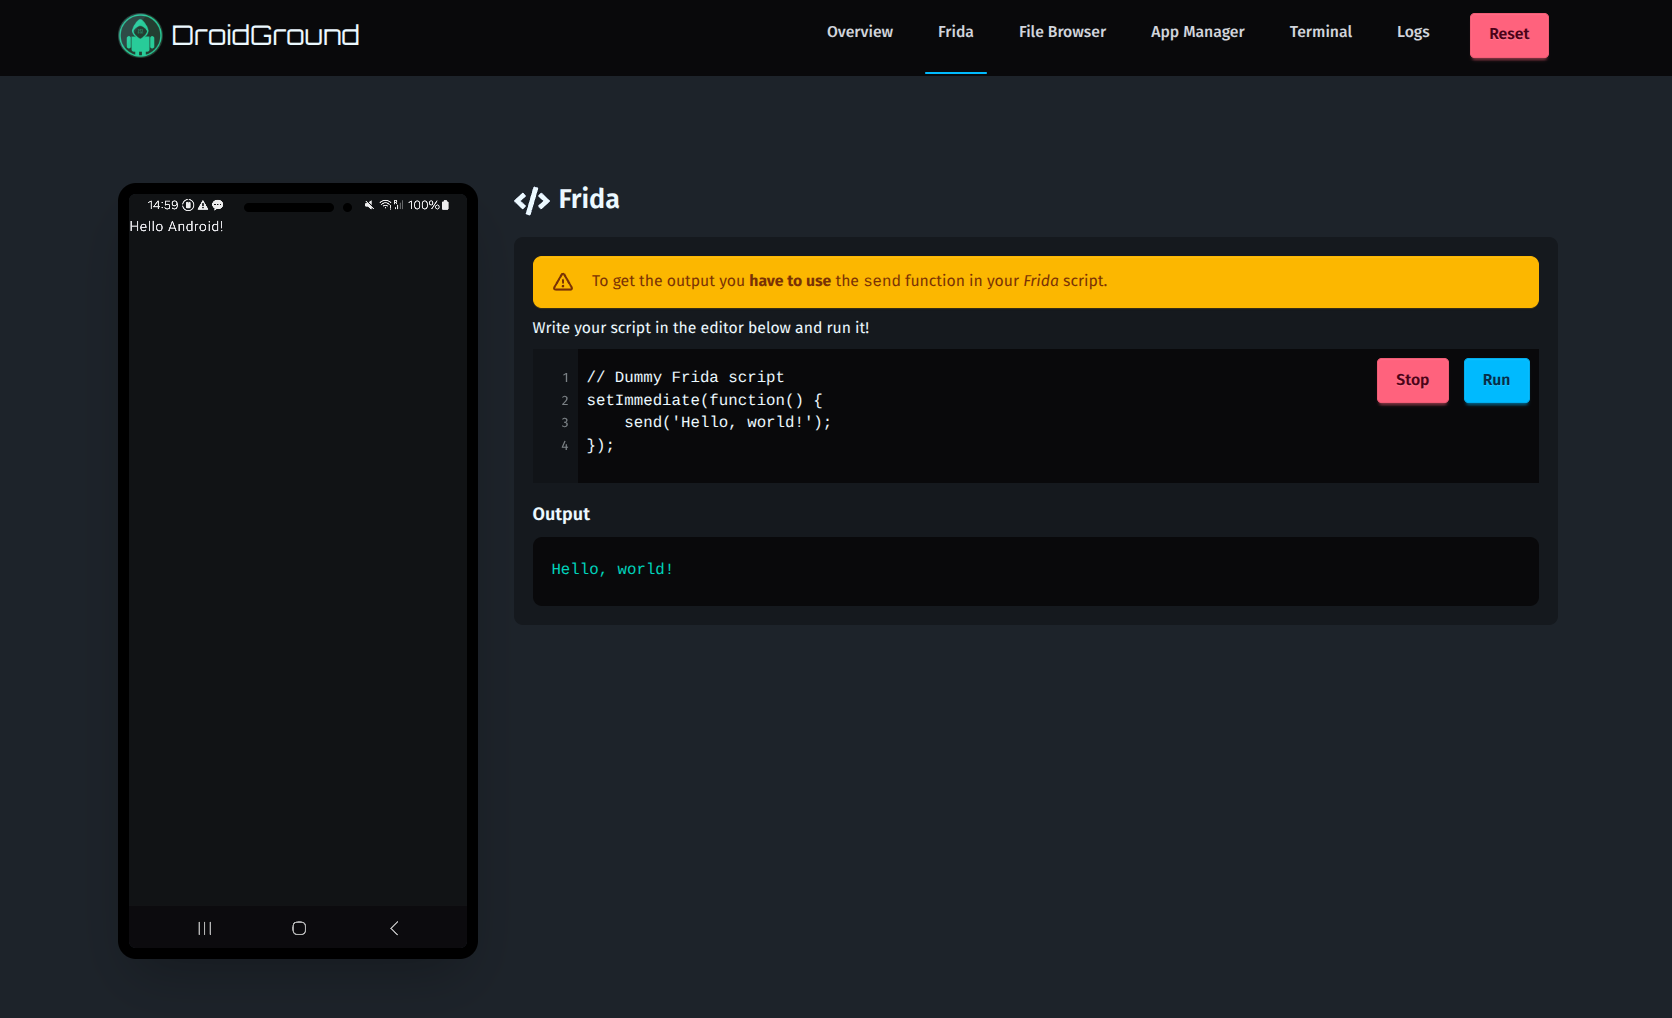
Скриншот режима Frida JailedСкриншот полного режима Frida
Режим Frida JailedПолный режим Frida
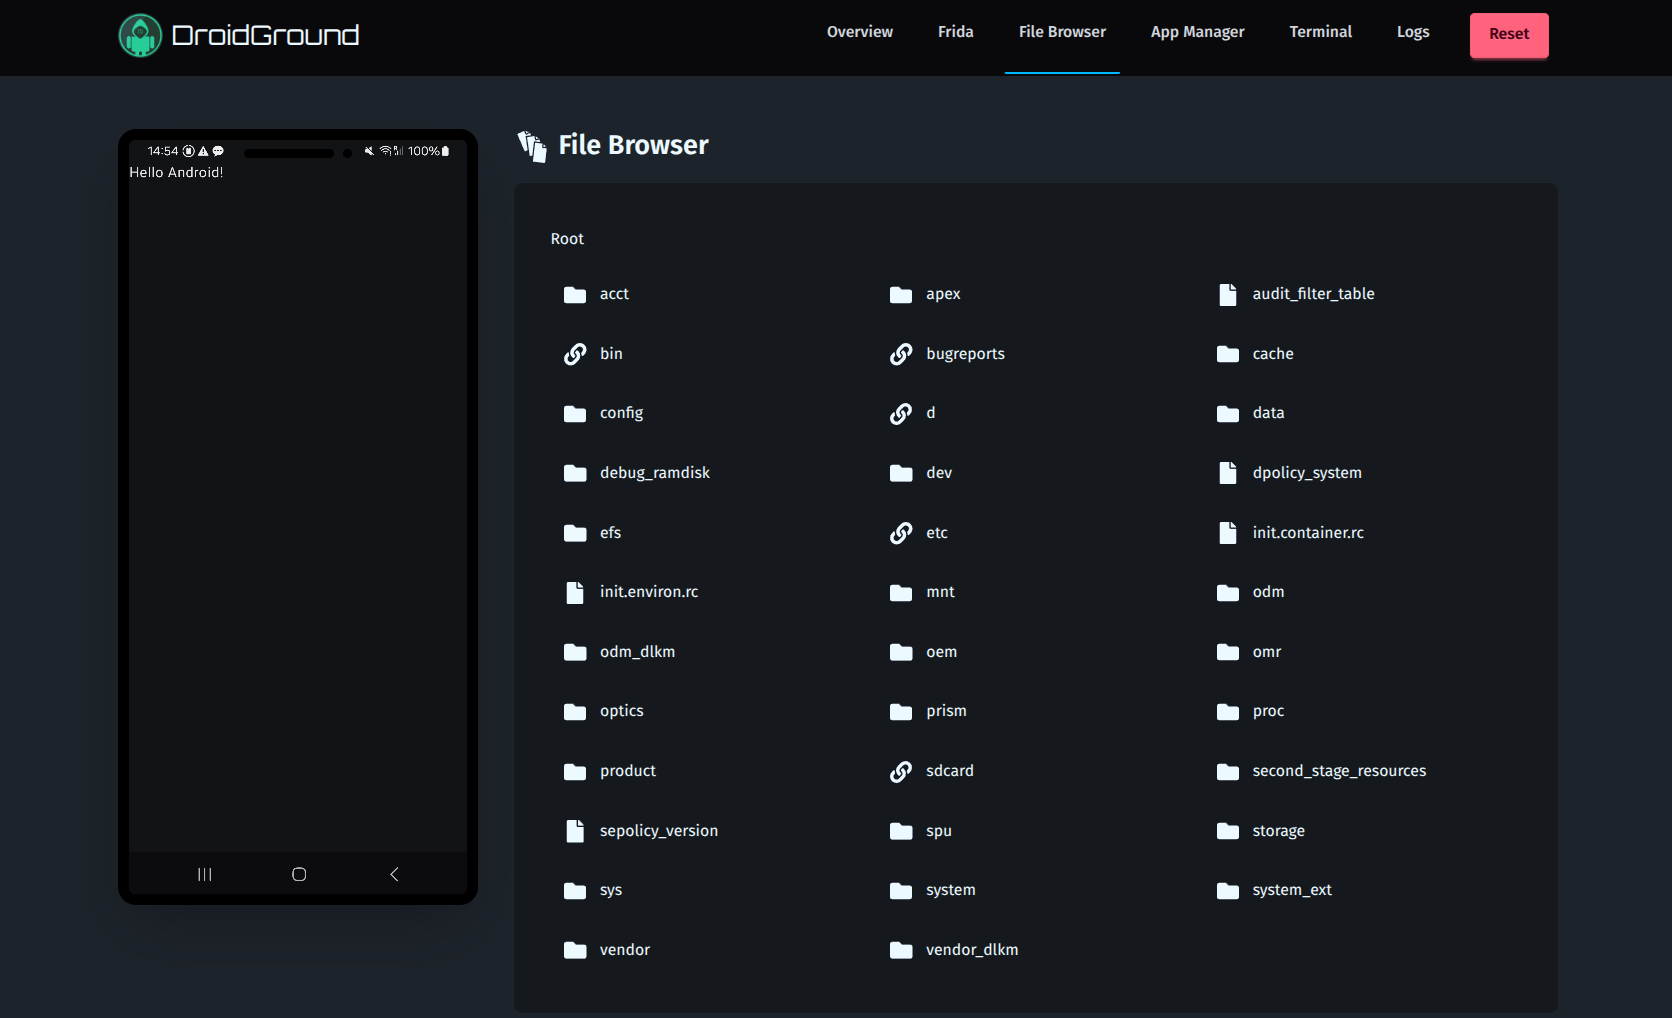
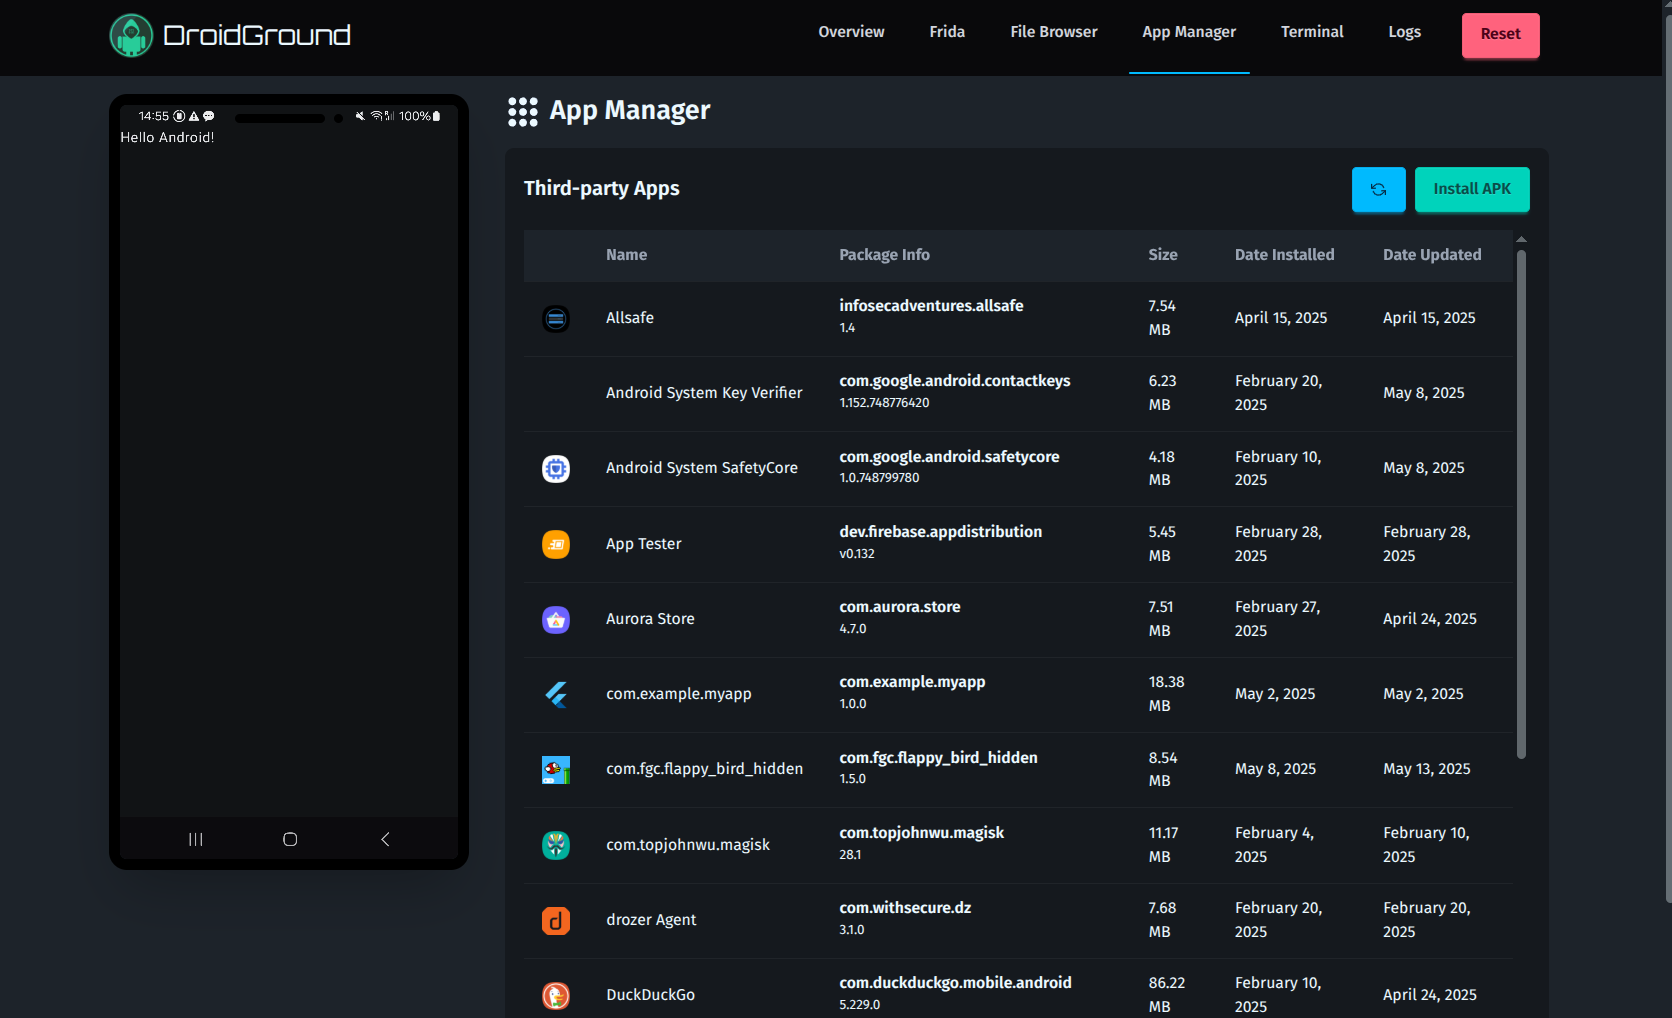
Скриншот файлового браузераСкриншот менеджера приложений
Файловый браузерМенеджер приложений
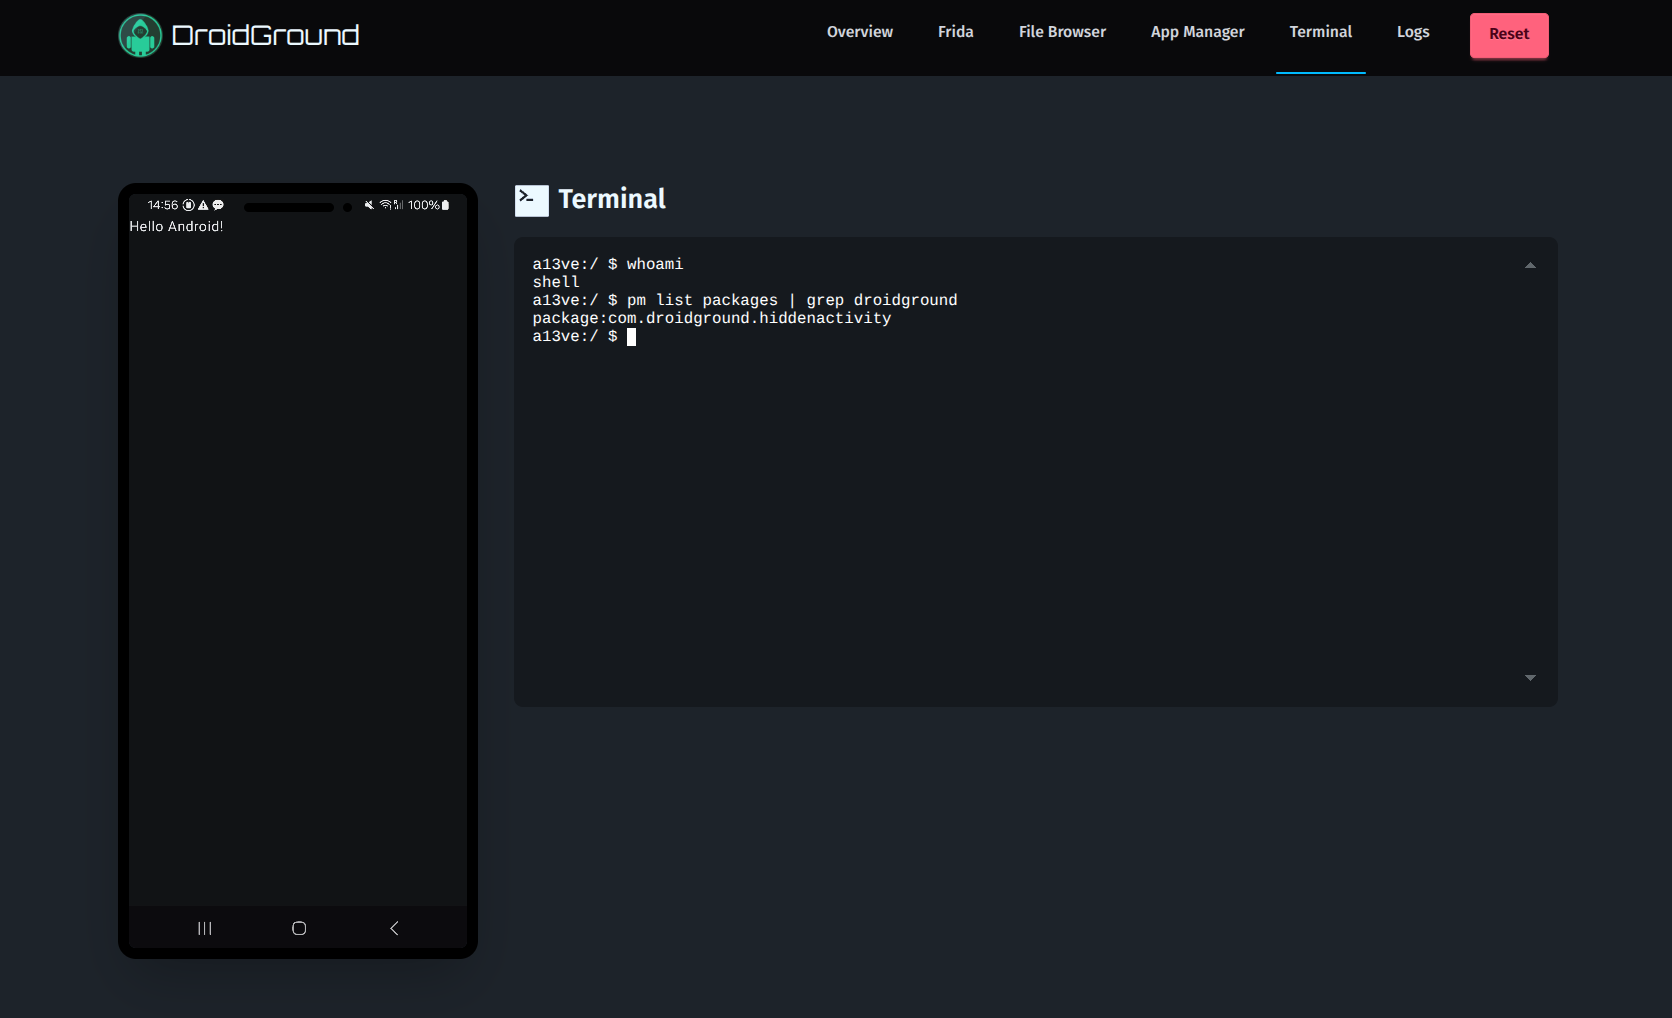
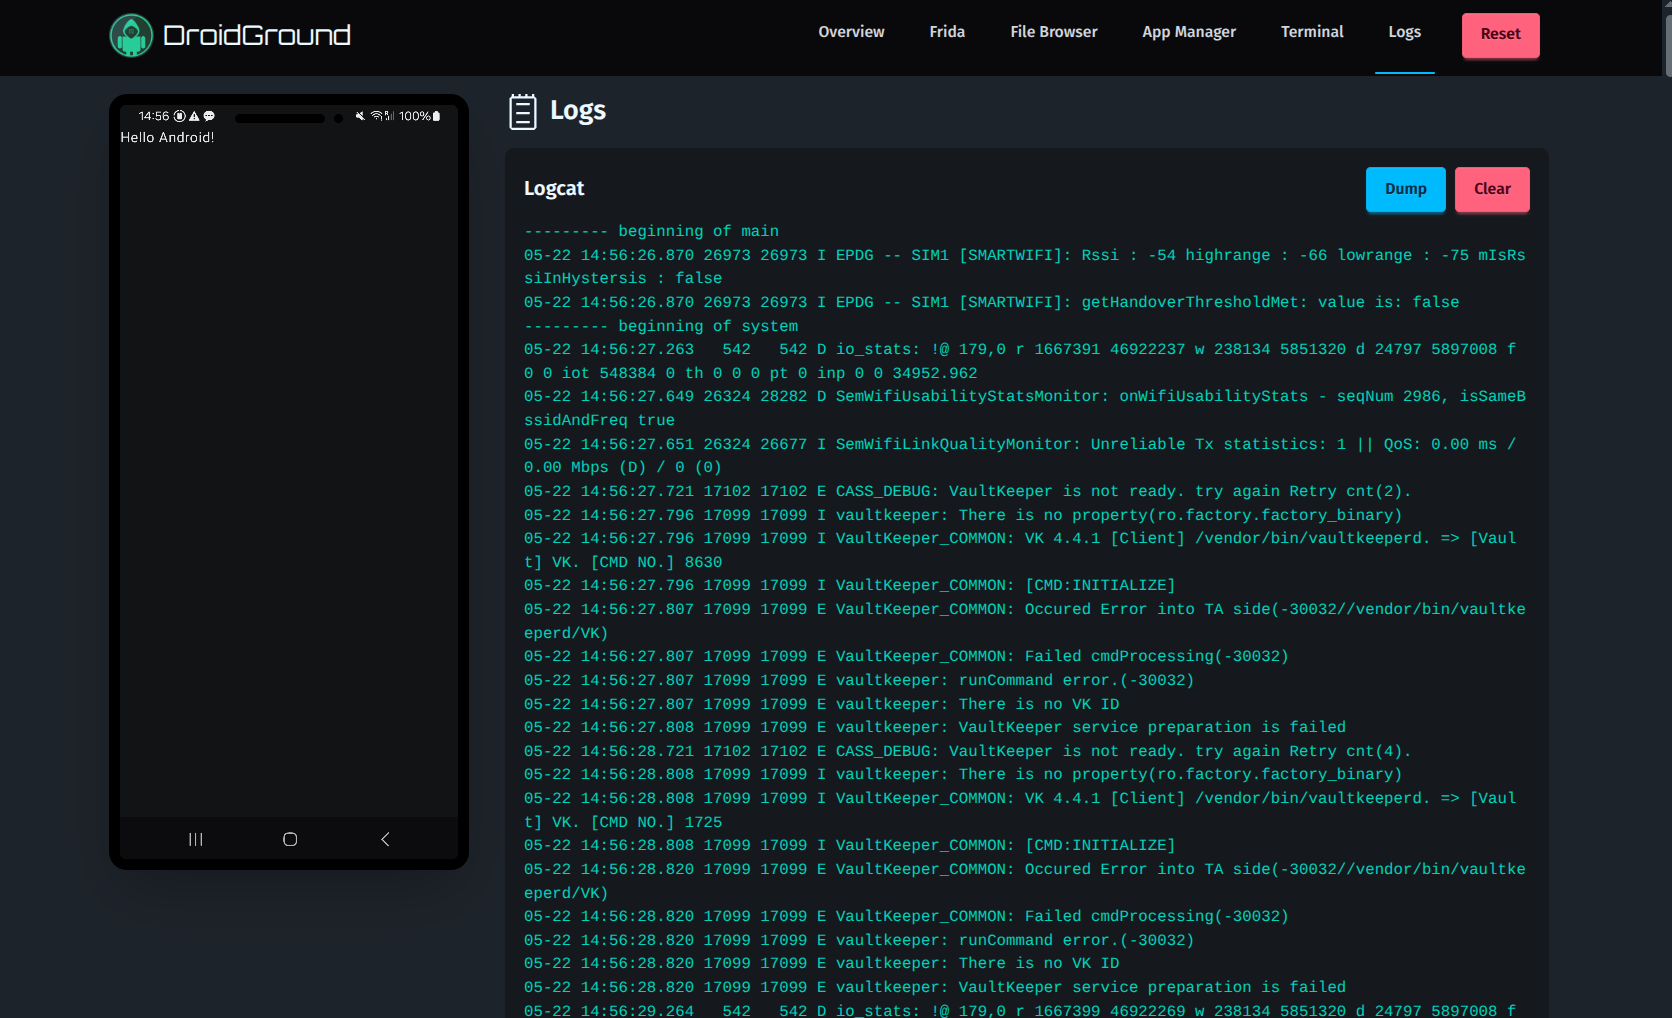
Скриншот терминалаСкриншот логов
ТерминалЛоги

⚙️ Конфигурация

Файл .env.sample в корневом каталоге — хорошая отправная точка. Ниже приведён полный список всех поддерживаемых на данный момент переменных окружения:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →