#1
 deepfence/packetstreamer
⭐ ⭐ Распределенный tcpdump для облачных нативных сред ⭐ ⭐
 yelparchive/osxcollector
Инструментарий для сбора и анализа криминалистических доказательств для OS X
 google/stenographer
Stenographer — это решение для захвата пакетов, которое быстро сохраняет все пакеты на диск, а затем предоставляет простой и быстрый доступ к…
 cisco-talos/pyrebox
Песочница обратного проектирования с возможностью написания сценариев на Python, фреймворк для инструментирования и инспекции виртуальных машин на…
 blackberry/pe_tree
Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и…
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): Полностью настраиваемая, открытая дистрибуция на основе Windows, ориентированная на анализ угроз и охоту,…
 mozilla/mig
Распределённая и работающая в реальном времени цифровая криминалистика со скоростью облака
 snovvcrash/usbrip
Отслеживание истории событий USB на GNU/Linux
 robindavid/lsb-steganography
Python-программа для стеганографии файлов в изображения с использованием наименьшего значащего бита.
 itm4n/ppldump
Сделать дамп памяти PPL с помощью эксплойта пользовательского режима.
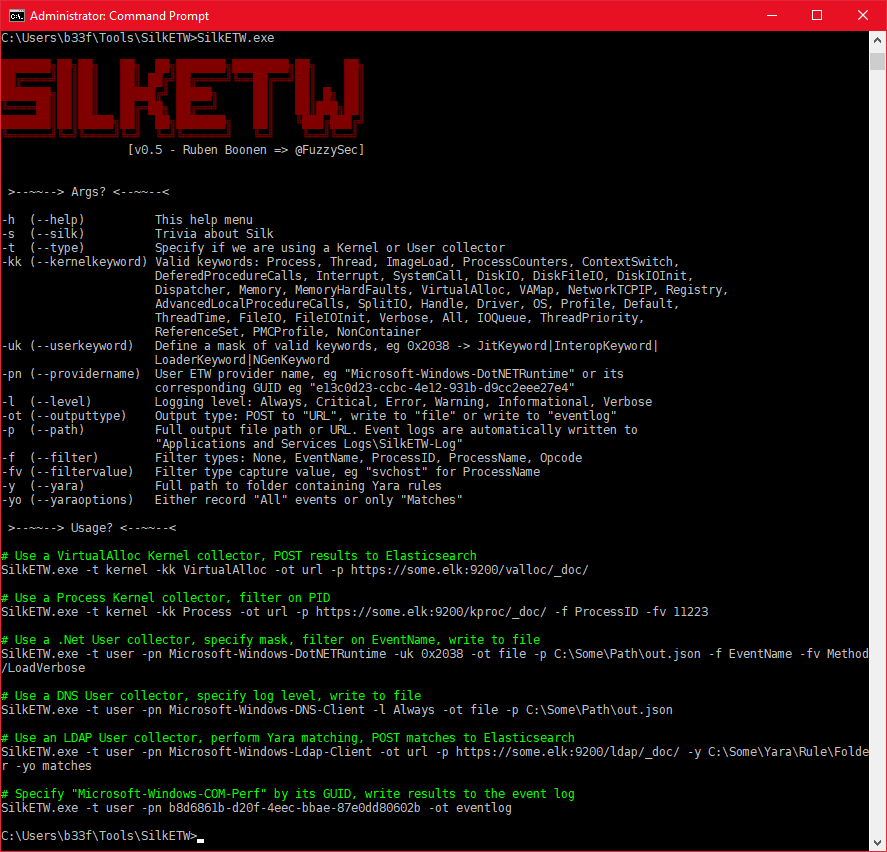 mandiant/silketw
Обёртка на C# для ETW, которая сериализует данные событий режима ядра и пользовательского режима в JSON для охоты за угрозами, анализа вредоносных…
 grapl-security/grapl
Графовая платформа для обнаружения и реагирования
 mandiant/mandiant-azure-ad-investigator
Модуль PowerShell только для чтения для обнаружения артефактов UNC2452 и других субъектов угроз в Azure AD, аудита федеративных доменов,…
 maldev-academy/dumpchromesecrets
Извлечение данных из современных версий Chrome, включая токены обновления, куки, сохранённые учётные данные, данные автозаполнения, историю…
 intezer/linux-explorer
Простой в использовании инструментарий для живой криминалистики на конечных точках Linux
 nowsecure/android-forensics
Приложение и фреймворк для Android-форензики с открытым исходным кодом