
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Цифровая криминалистика

Инструменты для сбора, сохранения и анализа цифровых доказательств в юридических или следственных целях.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k4 месяцев назад
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k14 ч 24 мин назад
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k12 дней назад
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2 дней назад
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k29 дней назад
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1 день назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k6 дней назад
mvt preview#8

mvt

GitHubmvt-project/mvt
15.0k8 ч 58 мин назад
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23029 дней назад
avml preview#10

avml

GitHubmicrosoft/avml
1.1k2 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1265 результатов
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

CLI-инструменты для криминалистического исследования артефактов Windows

disk-forensicsforensicsdigital-forensics+2
3551 год назад
invoker preview
Archived

invoker

GitHubivan-sincek/invoker

Утилита для тестирования на проникновение и оценки антивирусов.

privilege-escalationmemory-forensicsexploitation+6
3123 лет назад
CVE-2022-21971 preview
Archived

CVE-2022-21971

GitHub0vercl0k/cve-2022-21971

PoC для CVE-2022-21971 «Уязвимость удаленного выполнения кода в Windows Runtime»

memory-forensicsvulnerability-analysisexploitation+3
3024 лет назад
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

Инструмент для поиска и анализа файлов закрытых (и открытых) ключей, включая поддержку файлов Android APK.

android-securityencryption-decryption-toolsvulnerability-analysis+4
2783 лет назад
EDRSandblast-GodFault preview
Archived

EDRSandblast-GodFault

GitHubgabriellandau/edrsandblast-godfault

EDRSandblast-GodFault

defensive-toolsprivilege-escalationmemory-forensics+4
2733 лет назад
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector собирает моментальный снимок энергозависимых данных системы. Он показывает, что происходит в системе, и особенно полезен…
container-securitymemory-forensicsforensics+3
2541 год назад
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

Дифференциальный анализ вредоносного ПО в памяти

memory-forensicsvulnerability-analysisforensics+3
2159 лет назад
FAMA preview
Archived

FAMA

GitHublabcif/fama

Криминалистический анализ мобильных приложений (FAMA) -- модуль для криминалистического браузера Autopsy
android-securityforensicsinformation-gathering+3
1532 лет назад
CVE-2020-1206-POC preview
Archived

CVE-2020-1206-POC

GitHubjamf/cve-2020-1206-poc

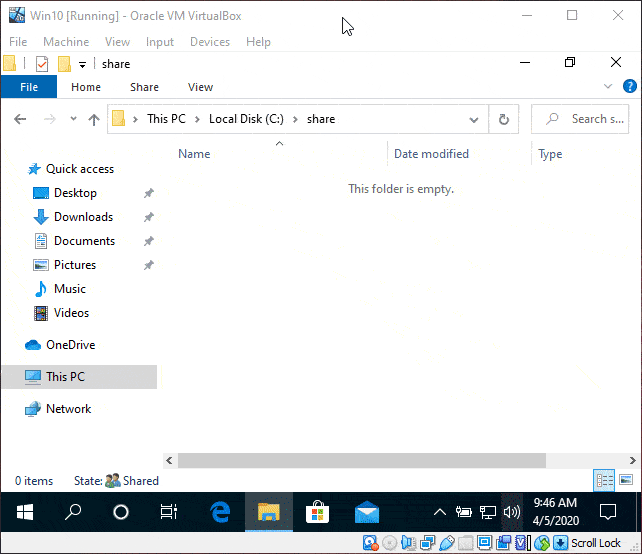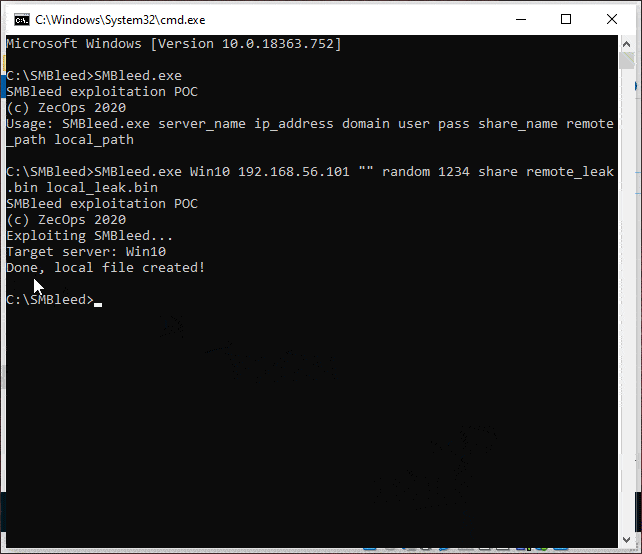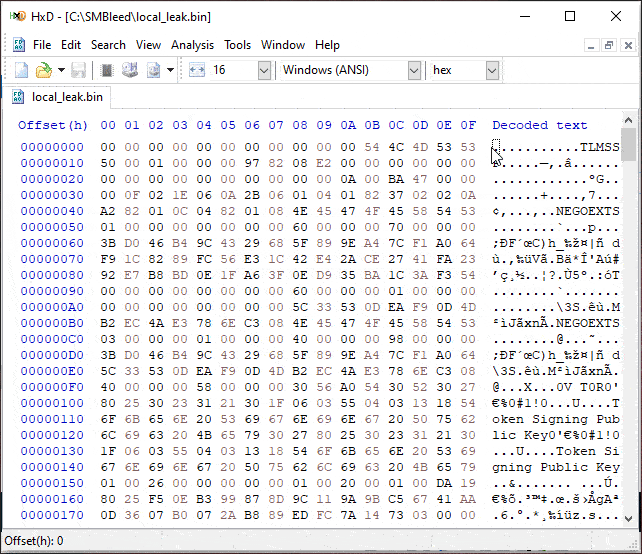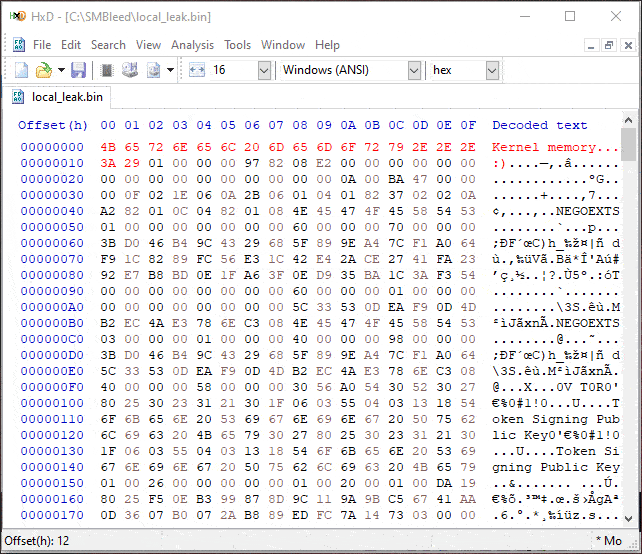
CVE-2020-1206 Чтение неинициализированной памяти ядра POC
memory-forensicsvulnerability-analysisexploitation+3
1446 лет назад
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

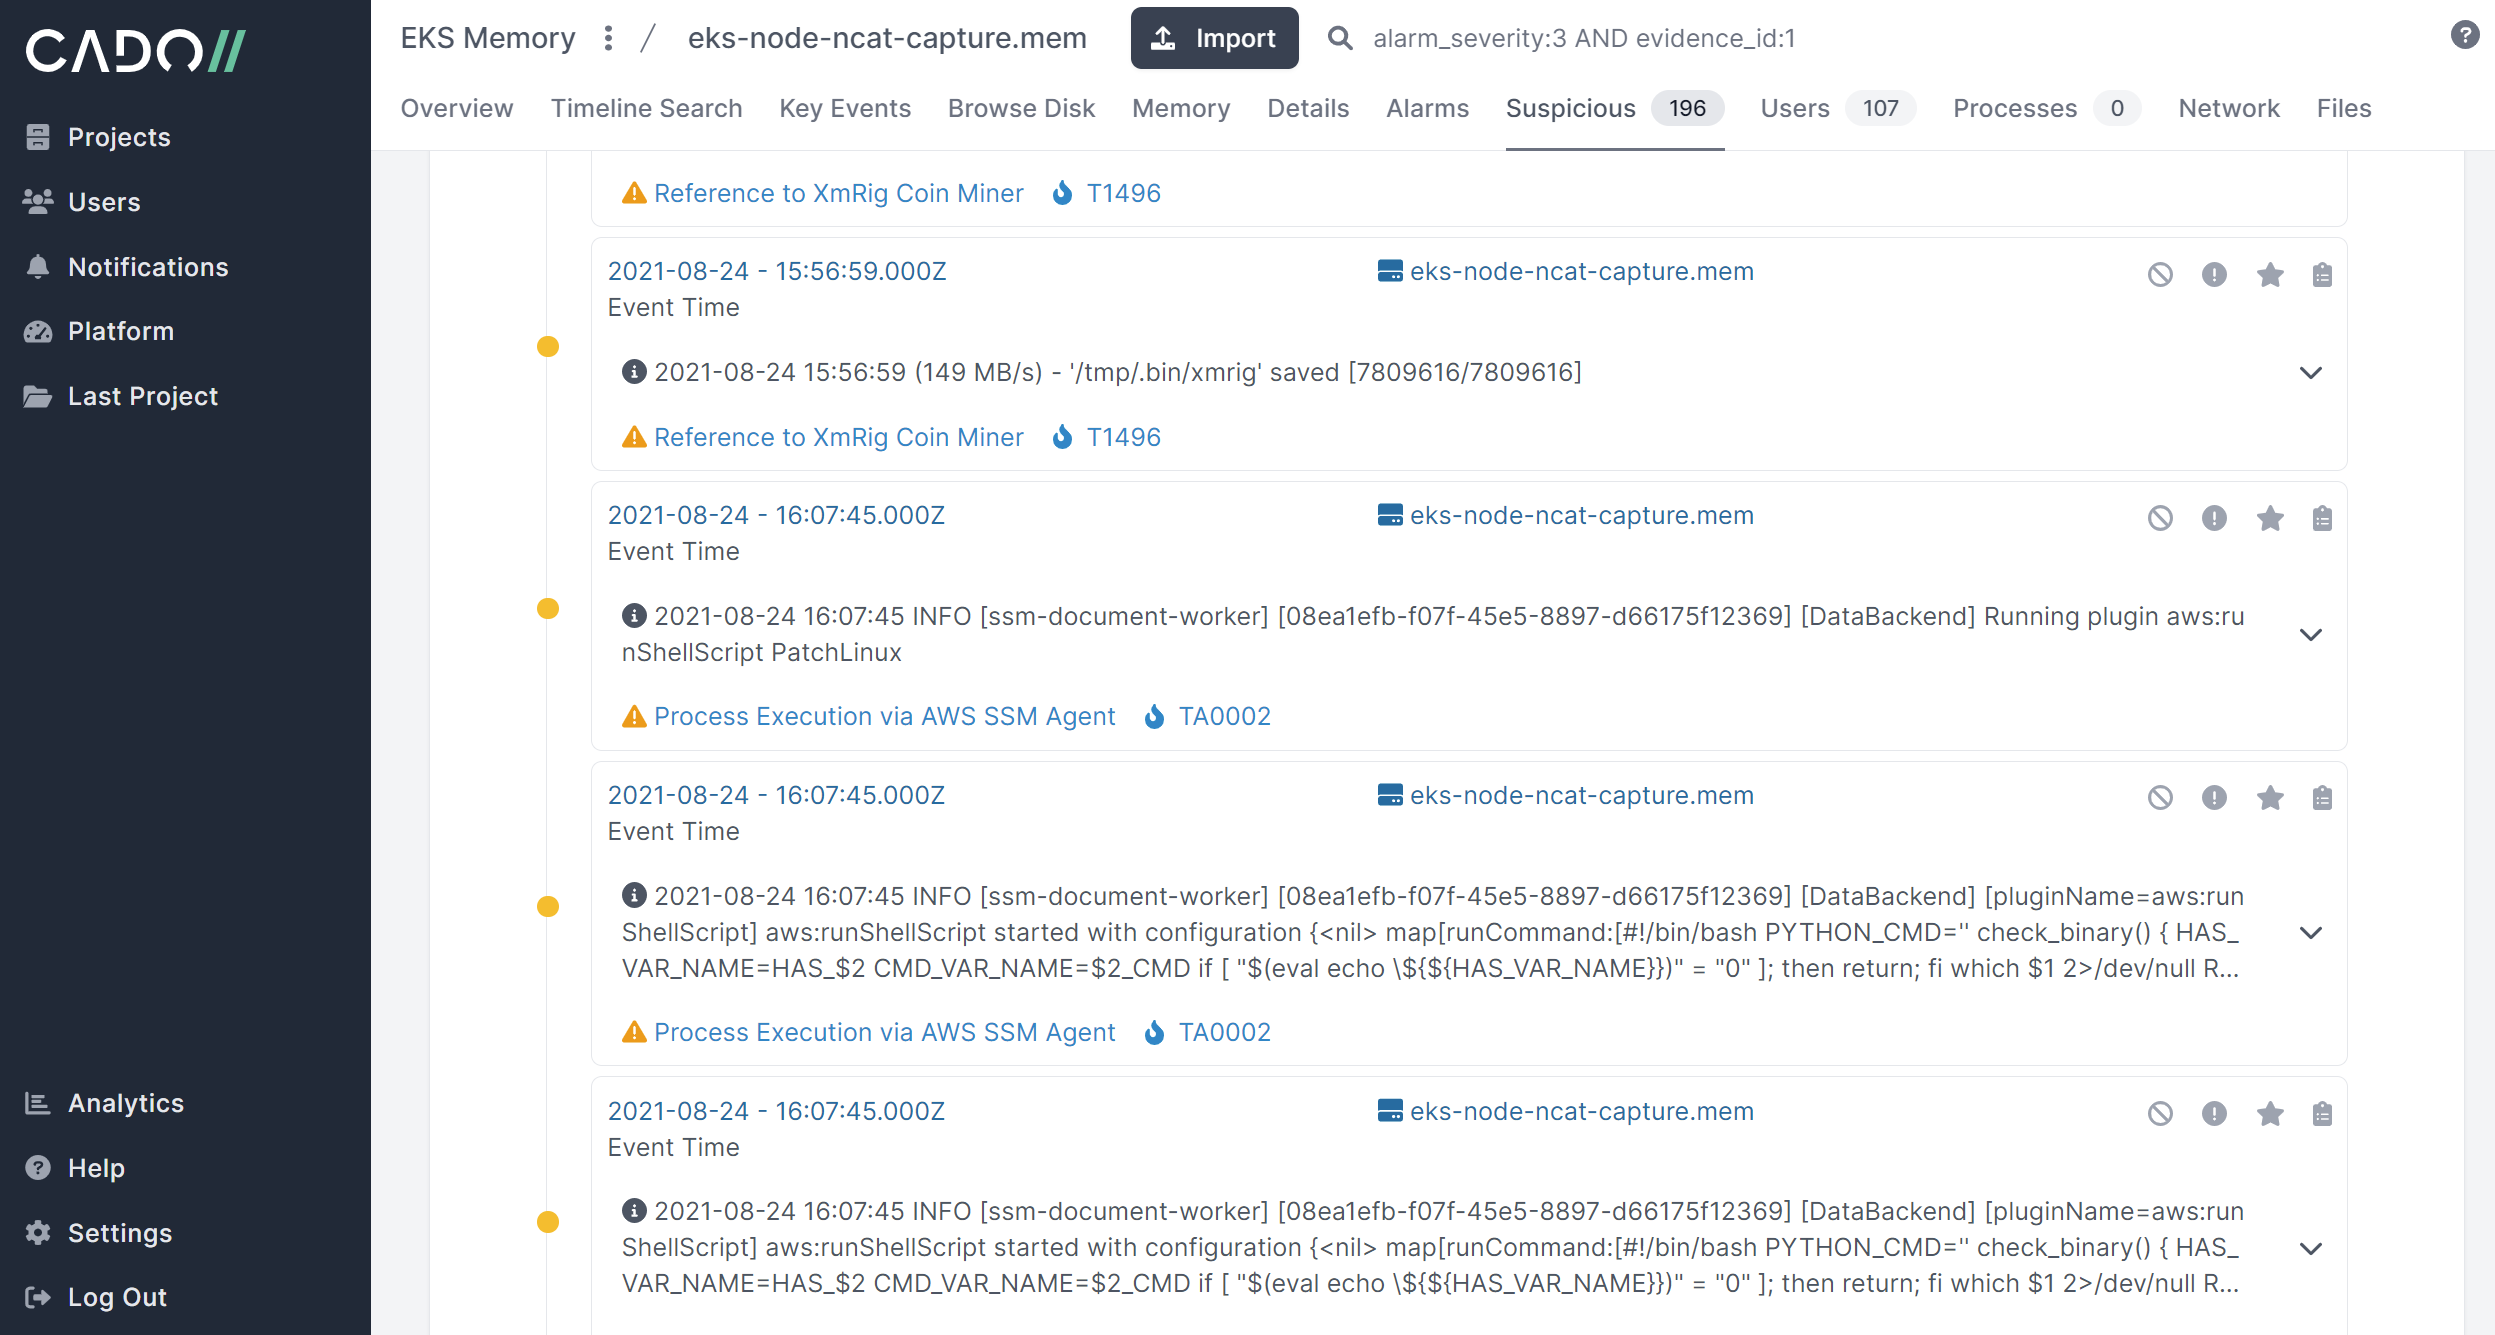
Rip Raw — это небольшой инструмент для анализа памяти скомпрометированных Linux-систем.
memory-forensicsforensicsdata-recovery+3
1334 лет назад
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix — это инструмент PowerShell для быстрой настройки политик аудита событий Windows для мониторинга безопасности.
defensive-toolsconfiguration-auditingforensics+4
11811 месяцев назад
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

Поиск секретов в памяти ядра и пользовательского пространства
encryption-decryption-toolsmemory-forensicsforensics+4
1183 лет назад
kirjuri preview
Archived

kirjuri

GitHubanttikurittu/kirjuri

Kirjuri — это веб-приложение для управления делами и физическими объектами криминалистических доказательств.
forensicsdigital-forensicsincident-response
1094 месяцев назад
ioc-scanner-CVE-2019-19781 preview
Archived

ioc-scanner-CVE-2019-19781

GitHubmandiant/ioc-scanner-cve-2019-19781

Сканер индикаторов компрометации для CVE-2019-19781
ioc-managementvulnerability-analysisforensics+4
946 лет назад
iOSForensic preview
Archived

iOSForensic

GitHubflo354/iosforensic

Инструмент для форензики iOS

ios-securityforensicsinformation-gathering+3
6512 лет назад
citrix-ioc-scanner-cve-2023-3519 preview
Archived

citrix-ioc-scanner-cve-2023-3519

GitHubmandiant/citrix-ioc-scanner-cve-2023-3519

Bash-сканер, обнаруживающий индикаторы компрометации при эксплуатации CVE-2023-3519 на устройствах Citrix ADC, поддерживающий анализ в реальном…
ioc-managementvulnerability-analysisforensics+3
653 лет назад
CVE-2022-21974 preview
Archived

CVE-2022-21974

GitHub0vercl0k/cve-2022-21974

PoC для CVE-2022-21974 «Уязвимость удаленного выполнения кода в службе управления правами безопасности роуминга»

memory-forensicsvulnerability-analysisexploitation+3
574 лет назад
CVE-2021-32537 preview
Archived

CVE-2021-32537

GitHub0vercl0k/cve-2021-32537

PoC для CVE-2021-32537: выход за границы памяти, приводящий к повреждению пула в ядре Windows.

memory-forensicsvulnerability-analysisexploitation+1
555 лет назад
Назад1…697071Вперёд








