
 #1
Инструменты для сбора, сохранения и анализа цифровых доказательств в юридических или следственных целях.
Рекомендация Kitploit

 jazho76/house_of_apple_2
Интерактивный разбор техники House of Apple 2 FSOP в GDB на glibc 2.43 с воспроизводимой песочницей, охватывающей обход vtable, перехват стека и ROP.
 isec-tugraz/meltdown
Демонстрации proof-of-concept и библиотека libkdump, демонстрирующие микропроцессорную атаку Meltdown, приводящую к утечке памяти ядра и физической…
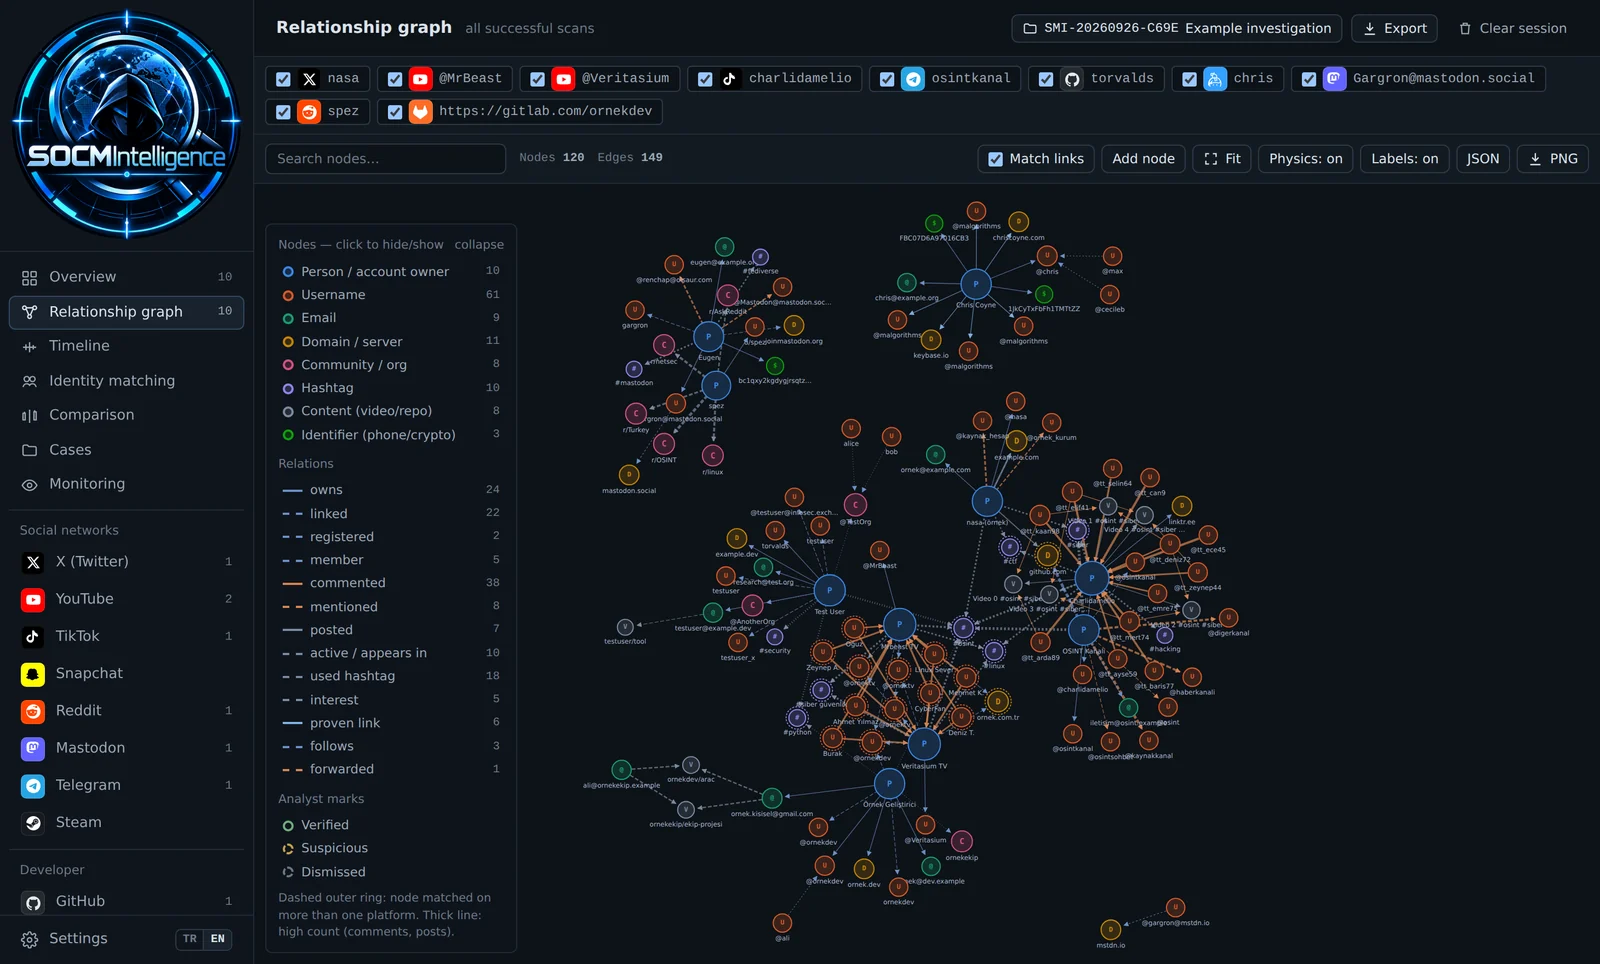 emrekybs/socmintelligence
Модульный фреймворк OSINT и SOCMINT для разведки социальных сетей, расследований и анализа публичных данных.
 fkie-cad/sandroid_dexray-intercept
Инструмент для анализа Android-вредоносного ПО, создающий комплексные профили времени выполнения путём перехвата поведения приложений в области…
 prox0959/omnitriage
Движок для быстрой цифровой криминалистики и реагирования на инциденты (DFIR) в Windows, работающий менее секунды и не требующий зависимостей, для…
 asmitdesai/ubuntils
Python CLI/TUI для форензической триажной проверки систем Ubuntu — обнаруживает и устраняет механизмы персистентности с помощью сбора артефактов,…
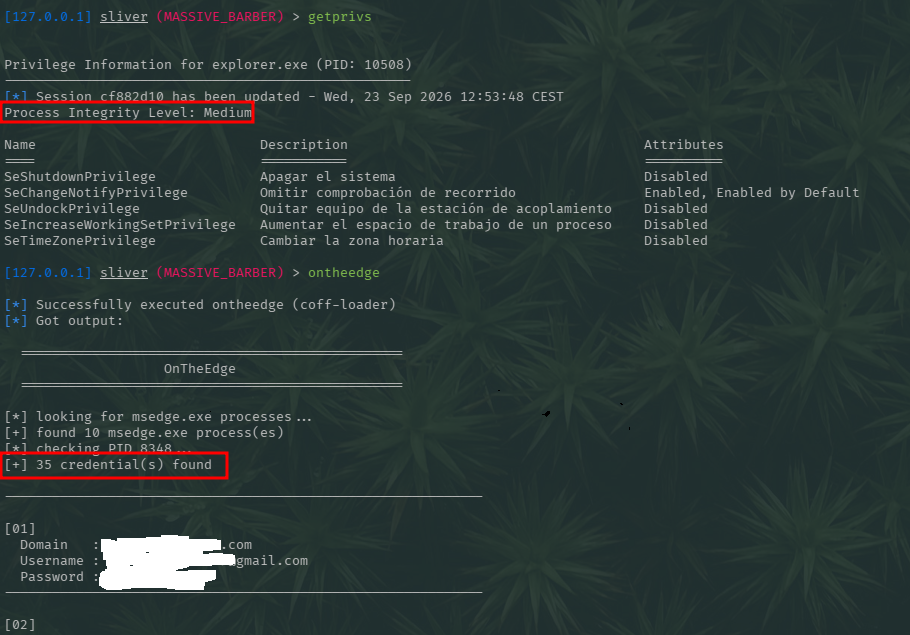 jssngc/ontheedge
Windows-исследовательский PoC на C, который сканирует память процесса Microsoft Edge на предмет данных, связанных с учётными данными, с автономным…
 rafabd1/vectorfreed
Документирует цепочку RCE через use-after-free в librsvg VectorFreed (CVE-2026-96889) с PoC-генератором SVG и рекомендациями по устранению для…
 jvidhan/cve-2026-43687
Заметки по обратной разработке и самодостаточный PoC для гонки в кэше доступа клиента NFS в macOS (CVE-2026-43687), с diff дизассемблирования kext и…
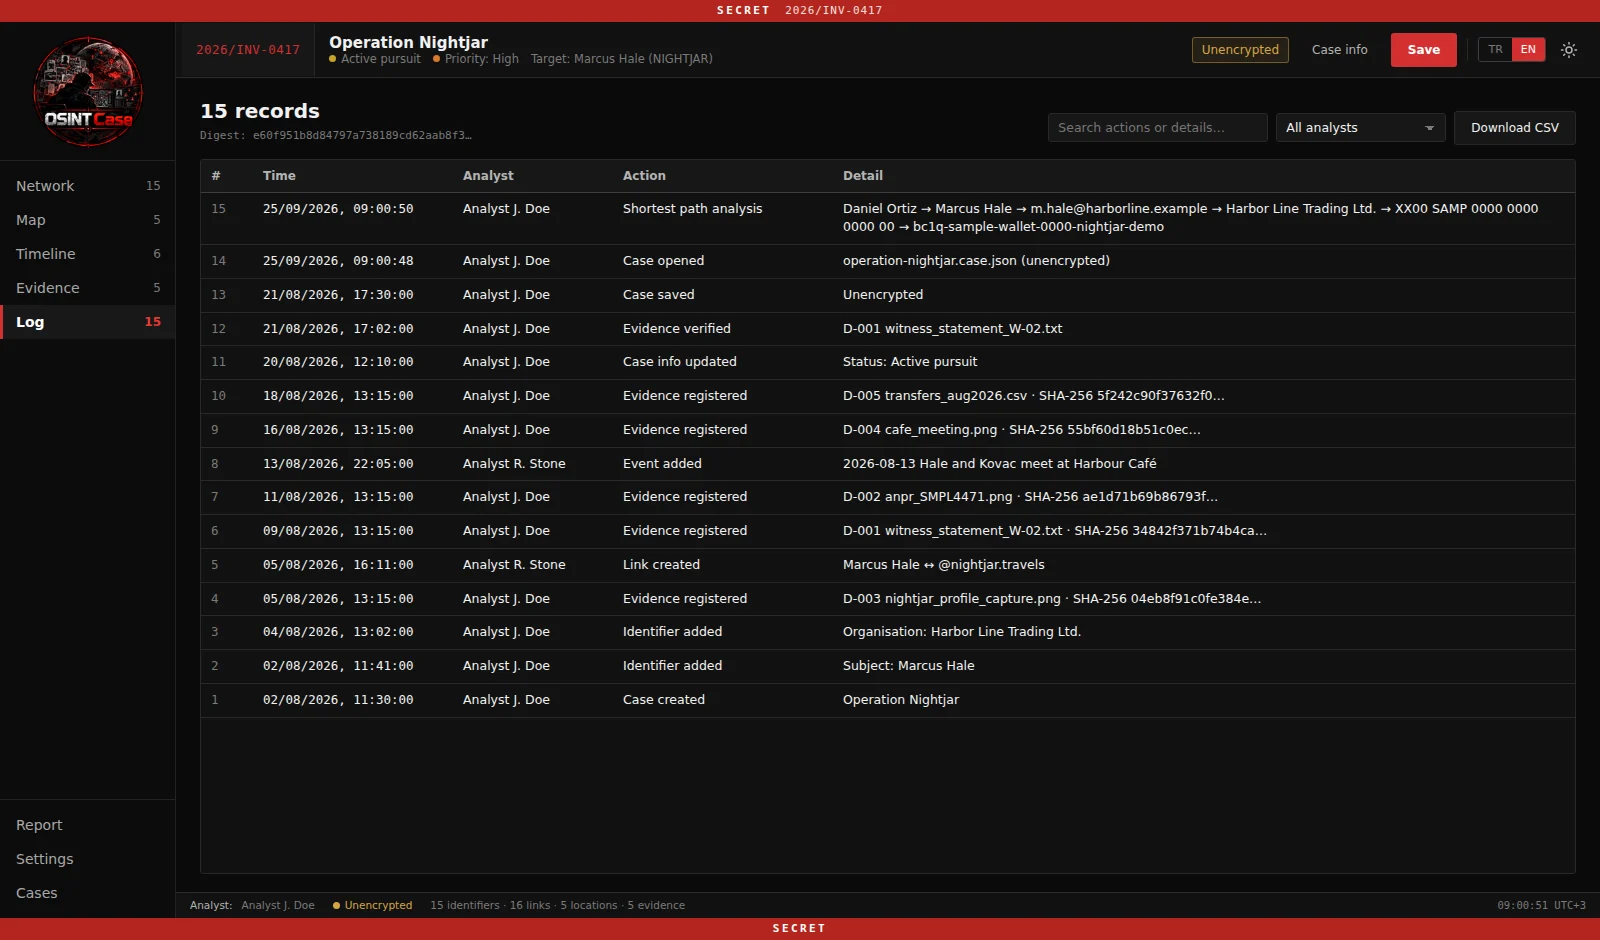 emrekybs/osintcase
Инструмент для картирования дел в OSINT-расследованиях, предназначенный для организации сущностей, связей, доказательств и разведданных.
 se1ims/pixelsmash
Proof-of-concept и лабораторный стенд для CVE-2026-8461 — записи за границами буфера в декодере MagicYUV библиотеки FFmpeg, с генератором полезной…
 prox0959/memguard
Утилита EDR для Windows без зависимостей, которая в реальном времени обнаруживает и предотвращает несанкционированный доступ к памяти LSASS,…
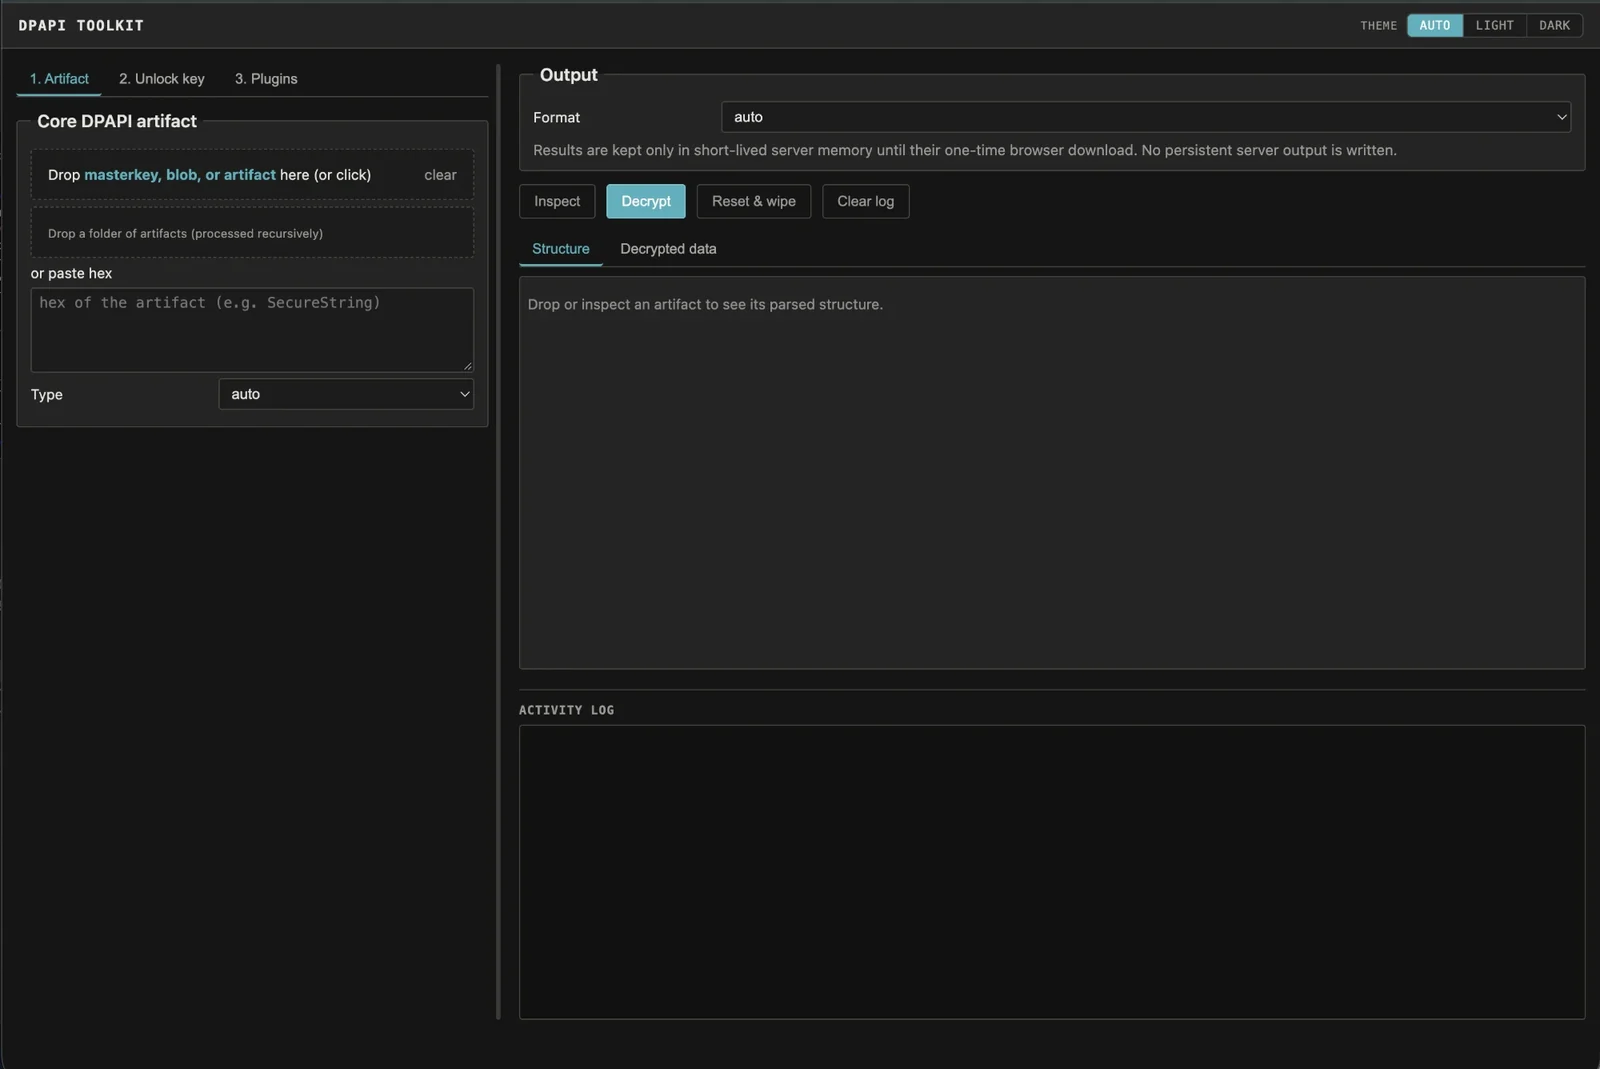 crypt0p3g/dpapi-toolkit
Загрузите любой артефакт Windows DPAPI — инструмент определит формат и точный мастер-ключ, который требуется, а затем расшифрует данные, как только…
 adeadukagi/cve-2023-32233-reproduction
Воспроизведение и анализ первопричины CVE-2023-32233 — use-after-free в nf_tables ядра Linux, позволяющей локальное повышение привилегий, с PoC и…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Технический анализ, разбор и правила YARA для кампании DLL Sideloading, замаскированной под HWMonitor
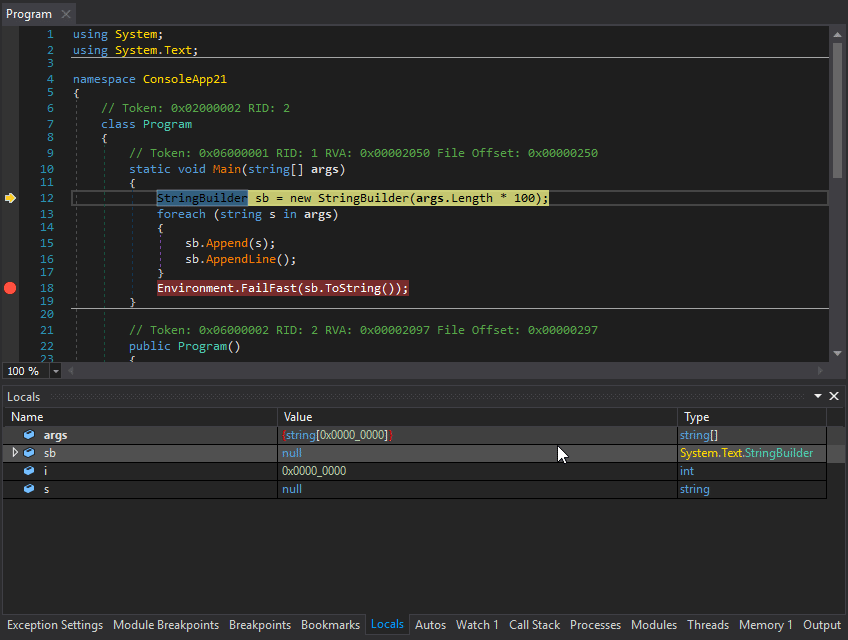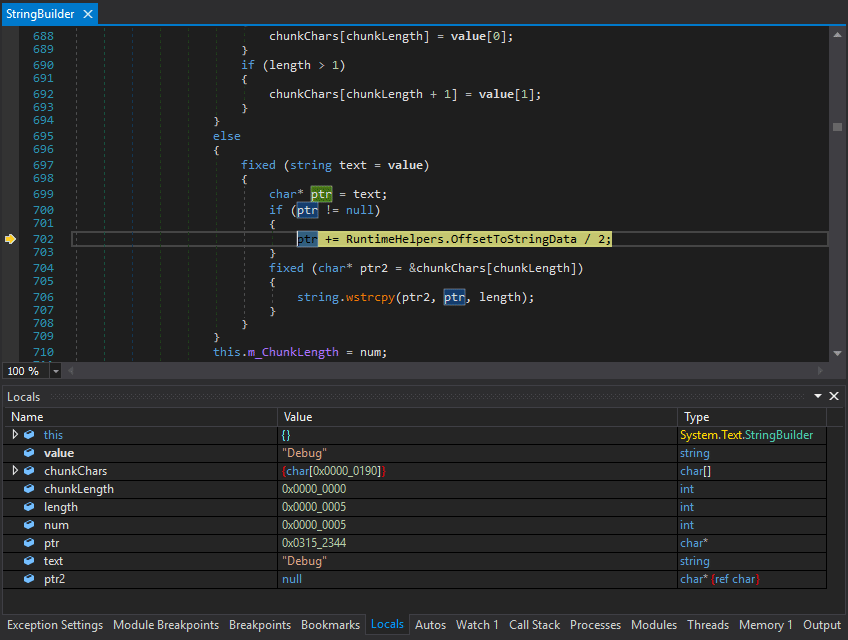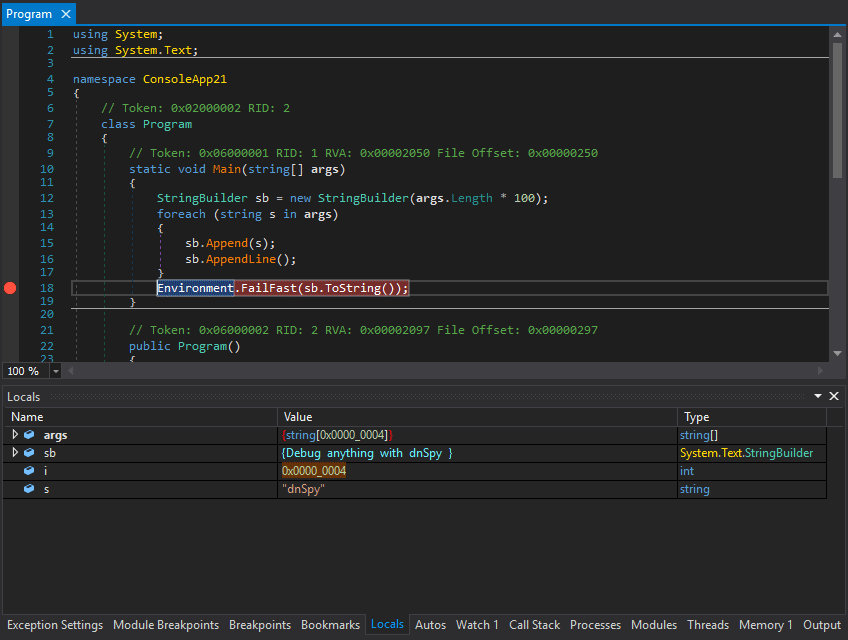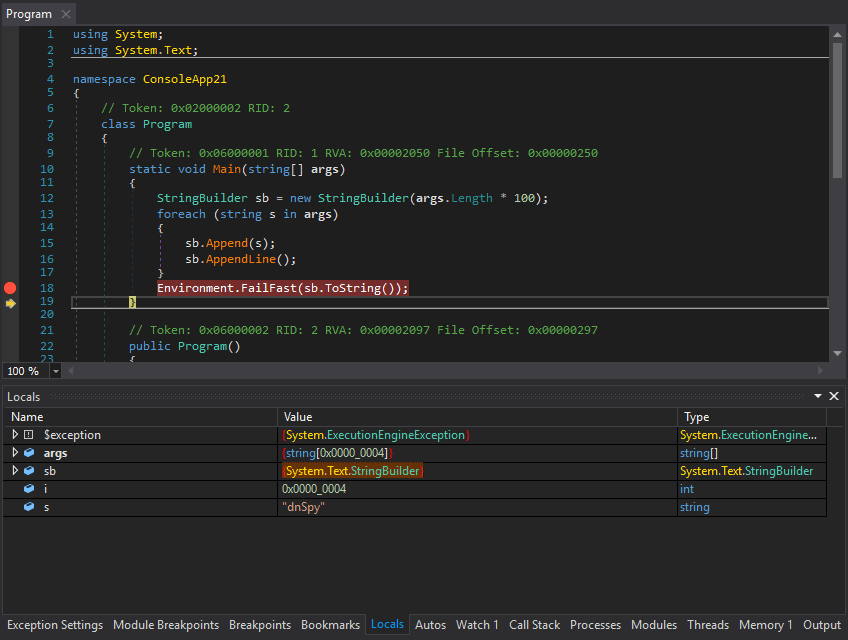 dnspy/dnspy
.NET-отладчик и редактор сборок
 volatilityfoundation/volatility
Продвинутый фреймворк для криминалистического анализа памяти
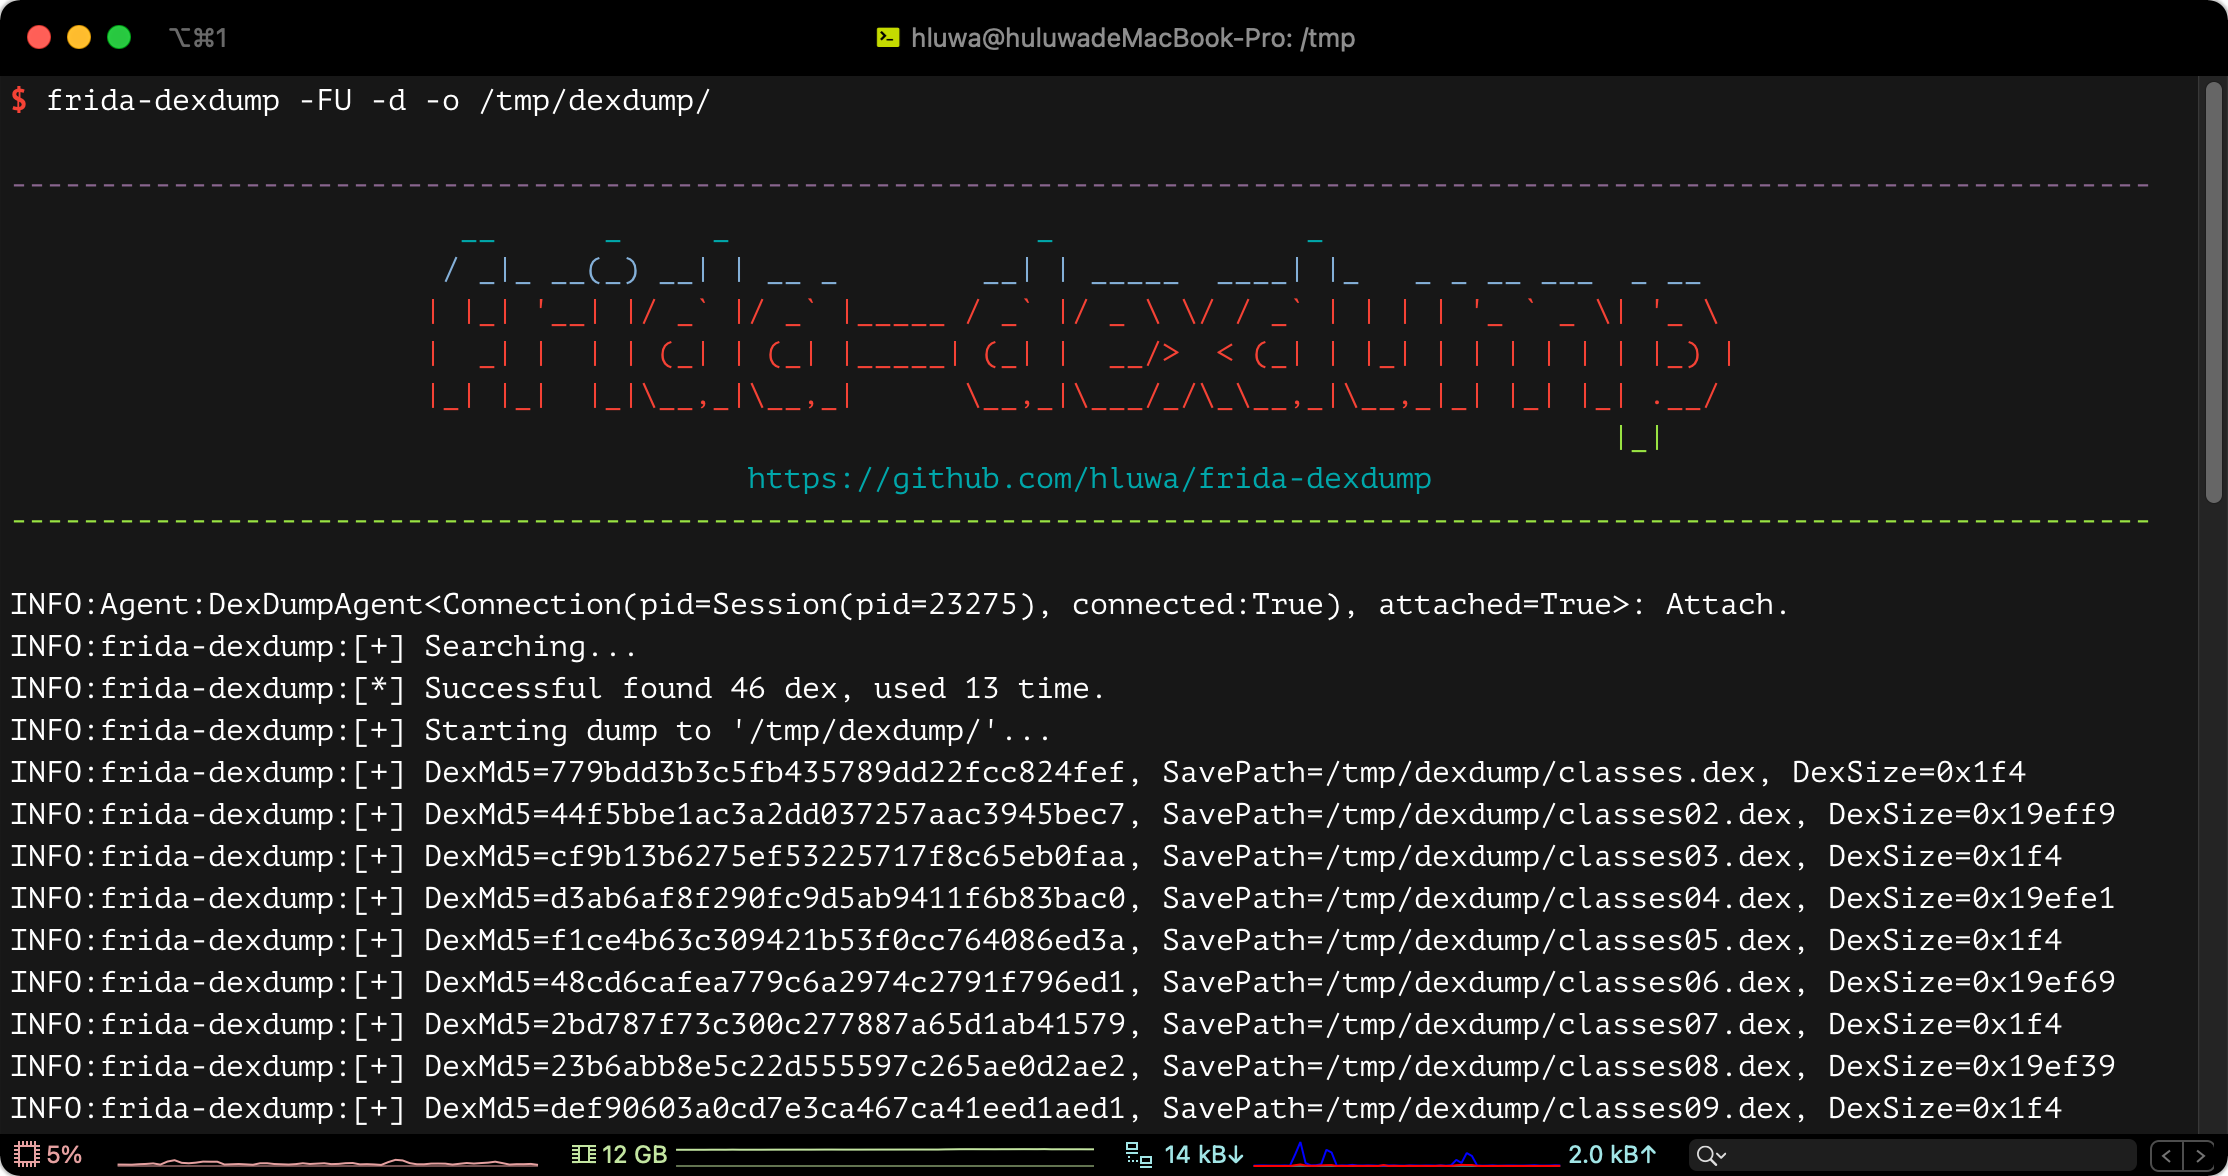 hluwa/frida-dexdump
Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.








