 flipkart-incubator/astra
Автоматизированное тестирование безопасности для REST API



Тестирование безопасности REST API на проникновение сложно из-за постоянных изменений существующих API и добавления новых. Astra может использоваться инженерами по безопасности или разработчиками как неотъемлемая часть их процесса, чтобы они могли обнаруживать и устранять уязвимости на ранних этапах цикла разработки. Astra может автоматически обнаруживать и тестировать вход/выход из системы (API аутентификации), поэтому легко интегрировать её в пайплайн CI/CD. Astra принимает коллекцию API на вход, поэтому её также можно использовать для тестирования API в автономном режиме.
https://www.astra-security.info/roadmap/
$ git clone https://github.com/flipkart-incubator/Astra

$ cd Astra
$ sudo pip install -r requirements.txt
$ sudo rabbitmq-server
$ celery -A worker -loglevel=INFO
$ cd API
$ python3 api.py
$ docker pull mongo
$ docker run --name astra-mongo -d mongo
$ git clone https://github.com/flipkart-incubator/Astra.git
$ cd Astra
$ docker build -t astra .
$ docker run --rm -it --link astra-mongo:mongo -p 8094:8094 astra
$ git clone -b docker-cli https://github.com/flipkart-incubator/Astra.git
$ cd Astra
$ docker build -t astra-cli .
$ docker run --rm -it --link astra-mongo:mongo astra-cli
- requests
- logger
- pymongo
- ConfigParser
- pyjwt
- flask
- sqlmap
- celery
https://www.astra-security.info
$ python astra.py --help

                      _
        /\       | |
       /  \   ___| |_ _ __ __ _
      / /\ \ / __| __| '__/ _` |
     / ____ \__ \ |_| | | (_| |
    /_/    \_\___/\__|_|  \__,_|


usage: astra.py [-h] [-c {Postman,Swagger}] [-n COLLECTION_NAME] [-u URL]
                [-headers HEADERS] [-method {GET,POST}] [-b BODY]
                [-l LOGINURL] [-H LOGINHEADERS] [-d LOGINDATA]

REST API Security testing Framework

optional arguments:
  -h, --help            show this help message and exit
  -c {Postman,Swagger}, --collection_type {Postman,Swagger}
                        Type of API collection
  -n COLLECTION_NAME, --collection_name COLLECTION_NAME
                        Type of API collection
  -u URL, --url URL     URL of target API
  -headers HEADERS, --headers HEADERS
                        Custom headers.Example: {"token" : "123"}
  -method {GET,POST}, --method {GET,POST}
                        HTTP request method
  -b BODY, --body BODY  Request body of API
  -l LOGINURL, --loginurl LOGINURL
                        URL of login API
  -H LOGINHEADERS, --loginheaders LOGINHEADERS
                        Headers should be in a dictionary format. Example:
                        {"accesstoken" : "axzvbqdadf"}
  -d LOGINDATA, --logindata LOGINDATA
                        login data of API
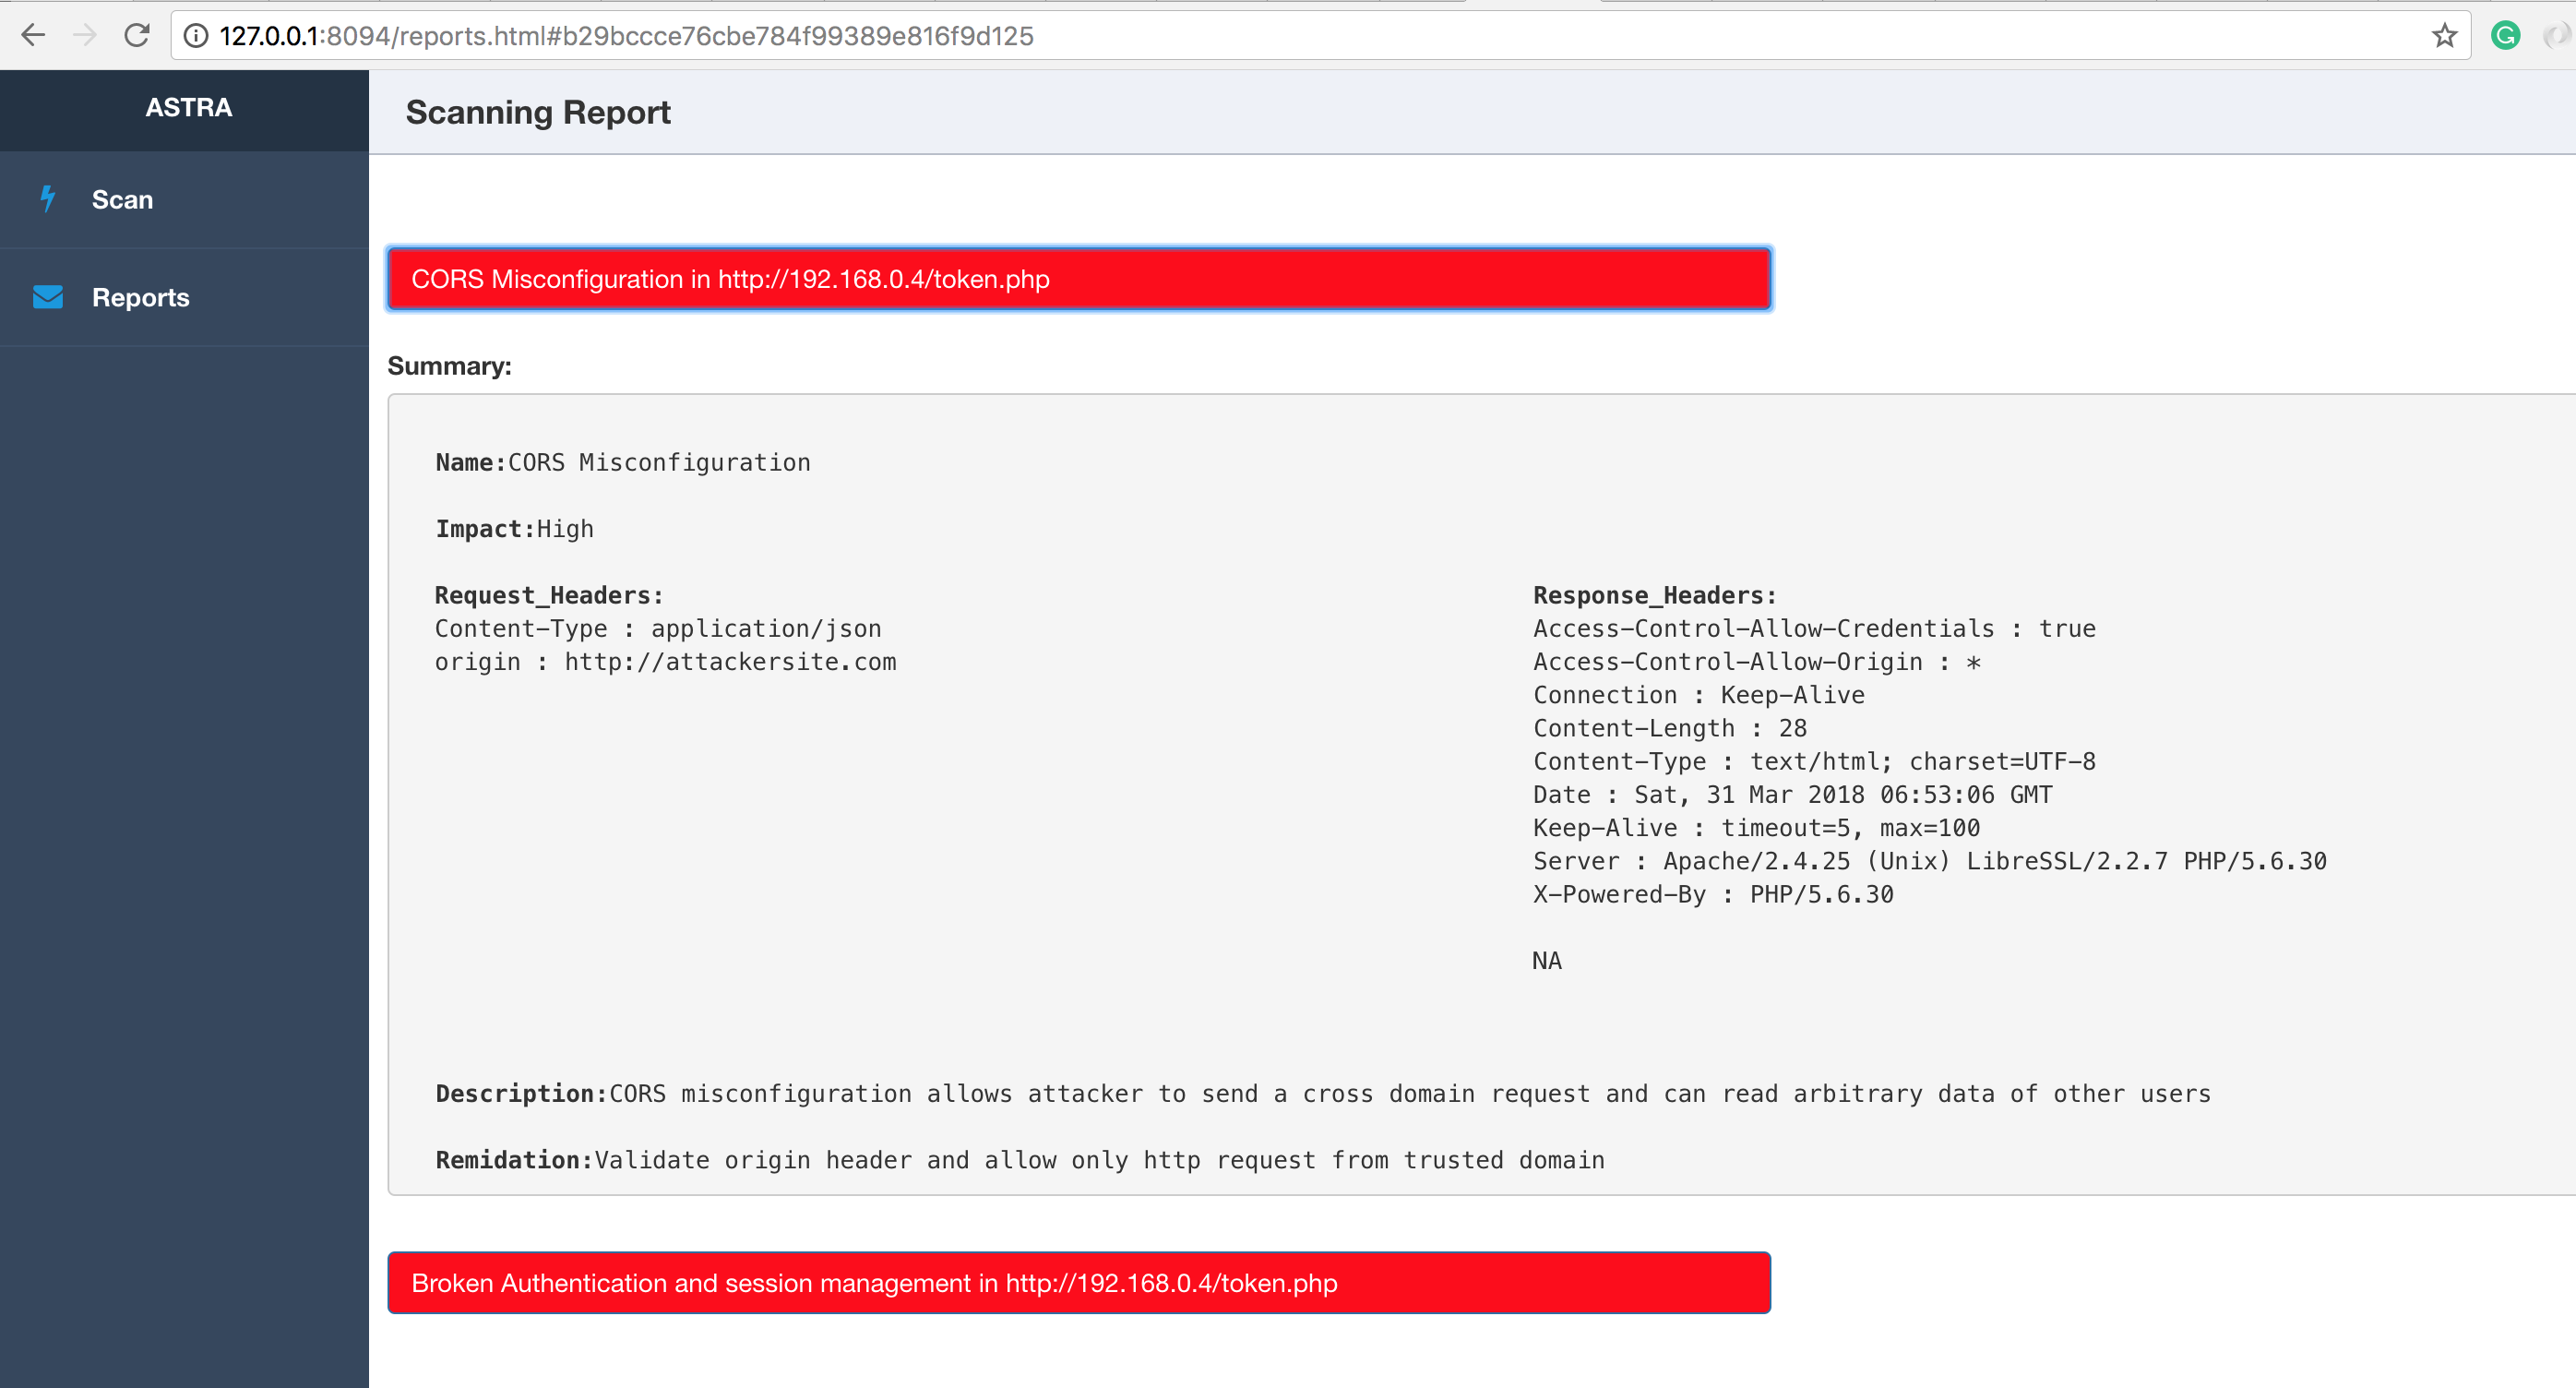
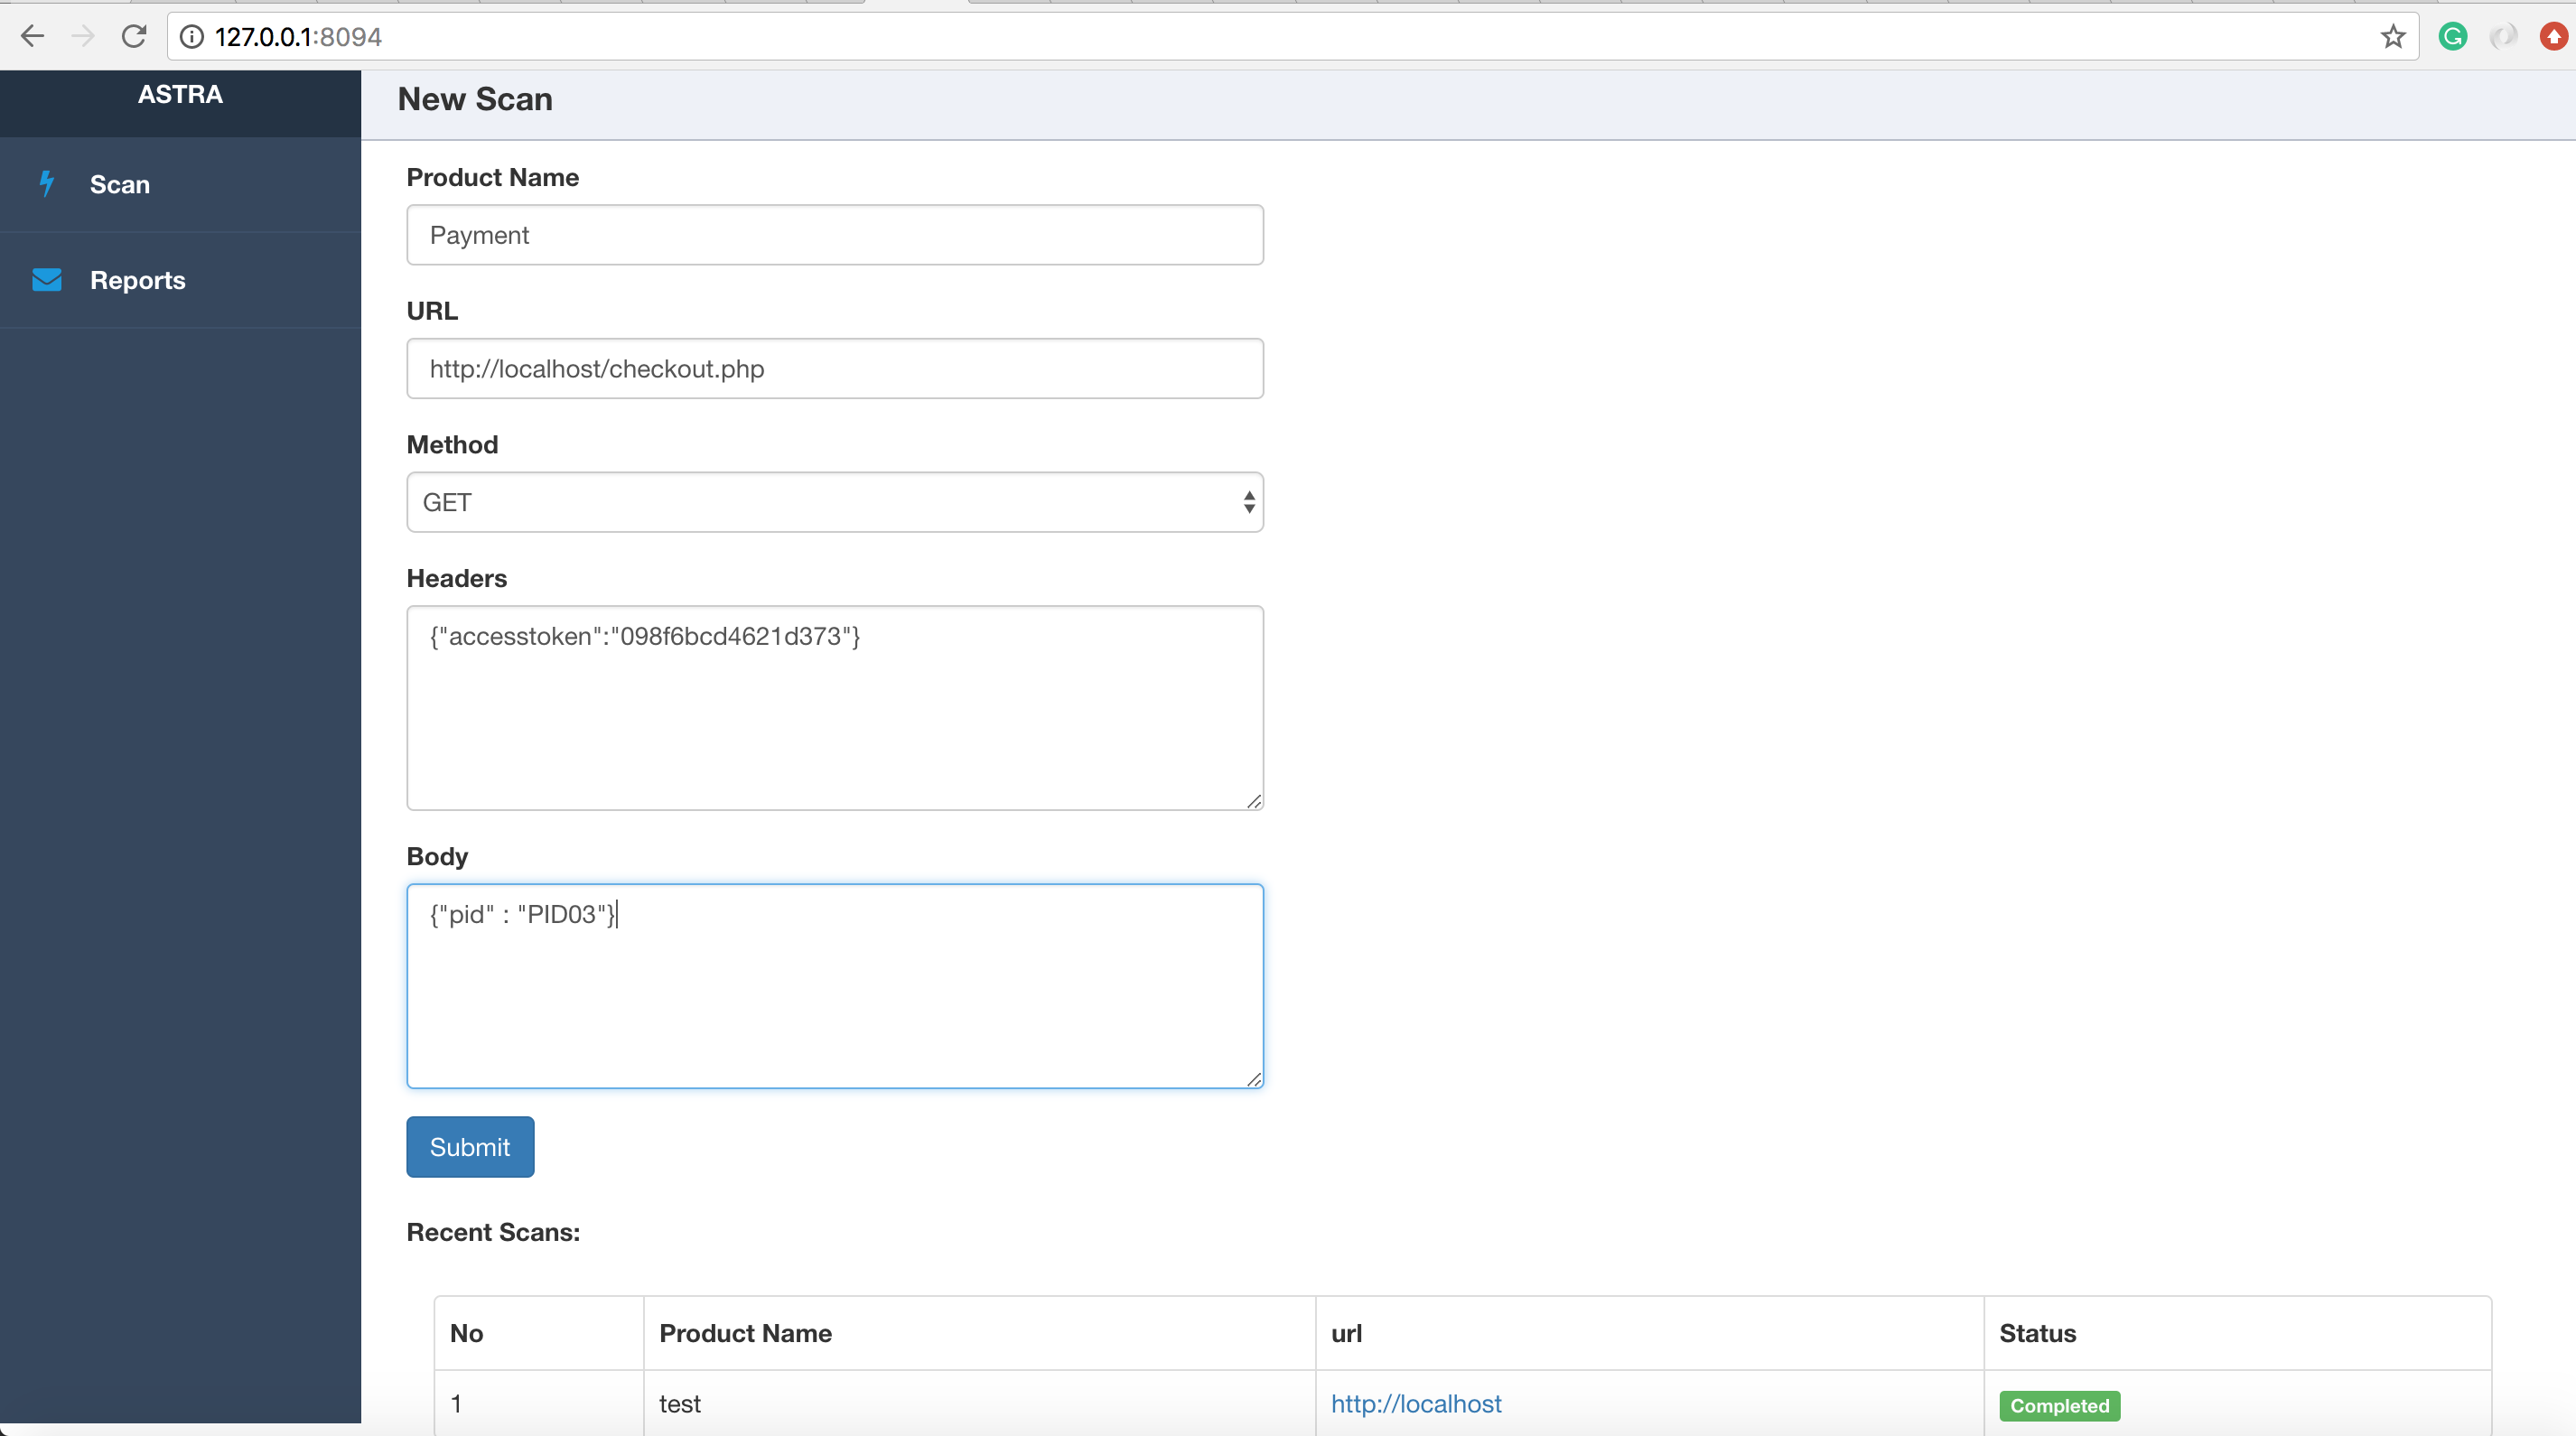
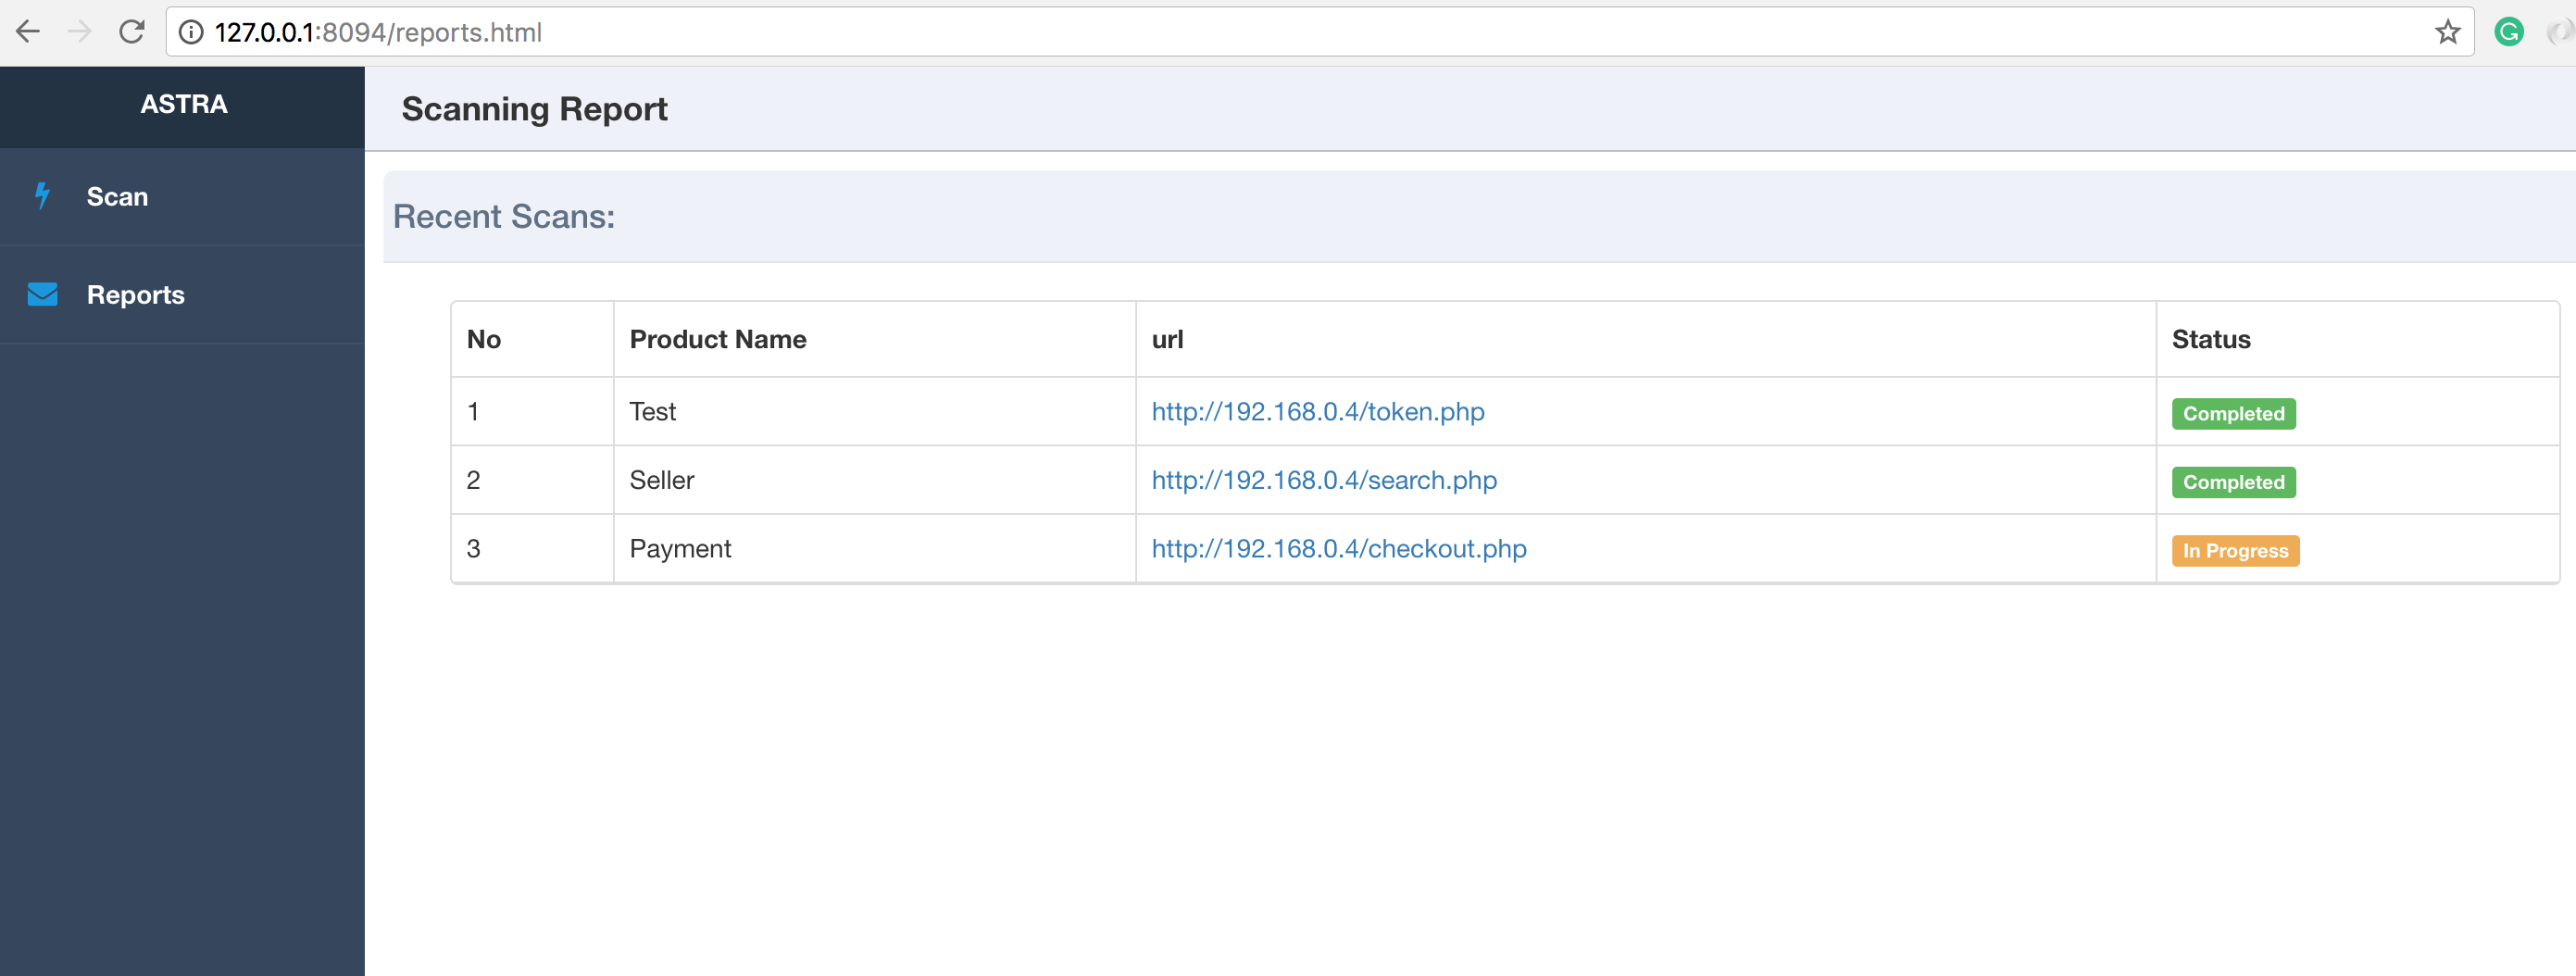
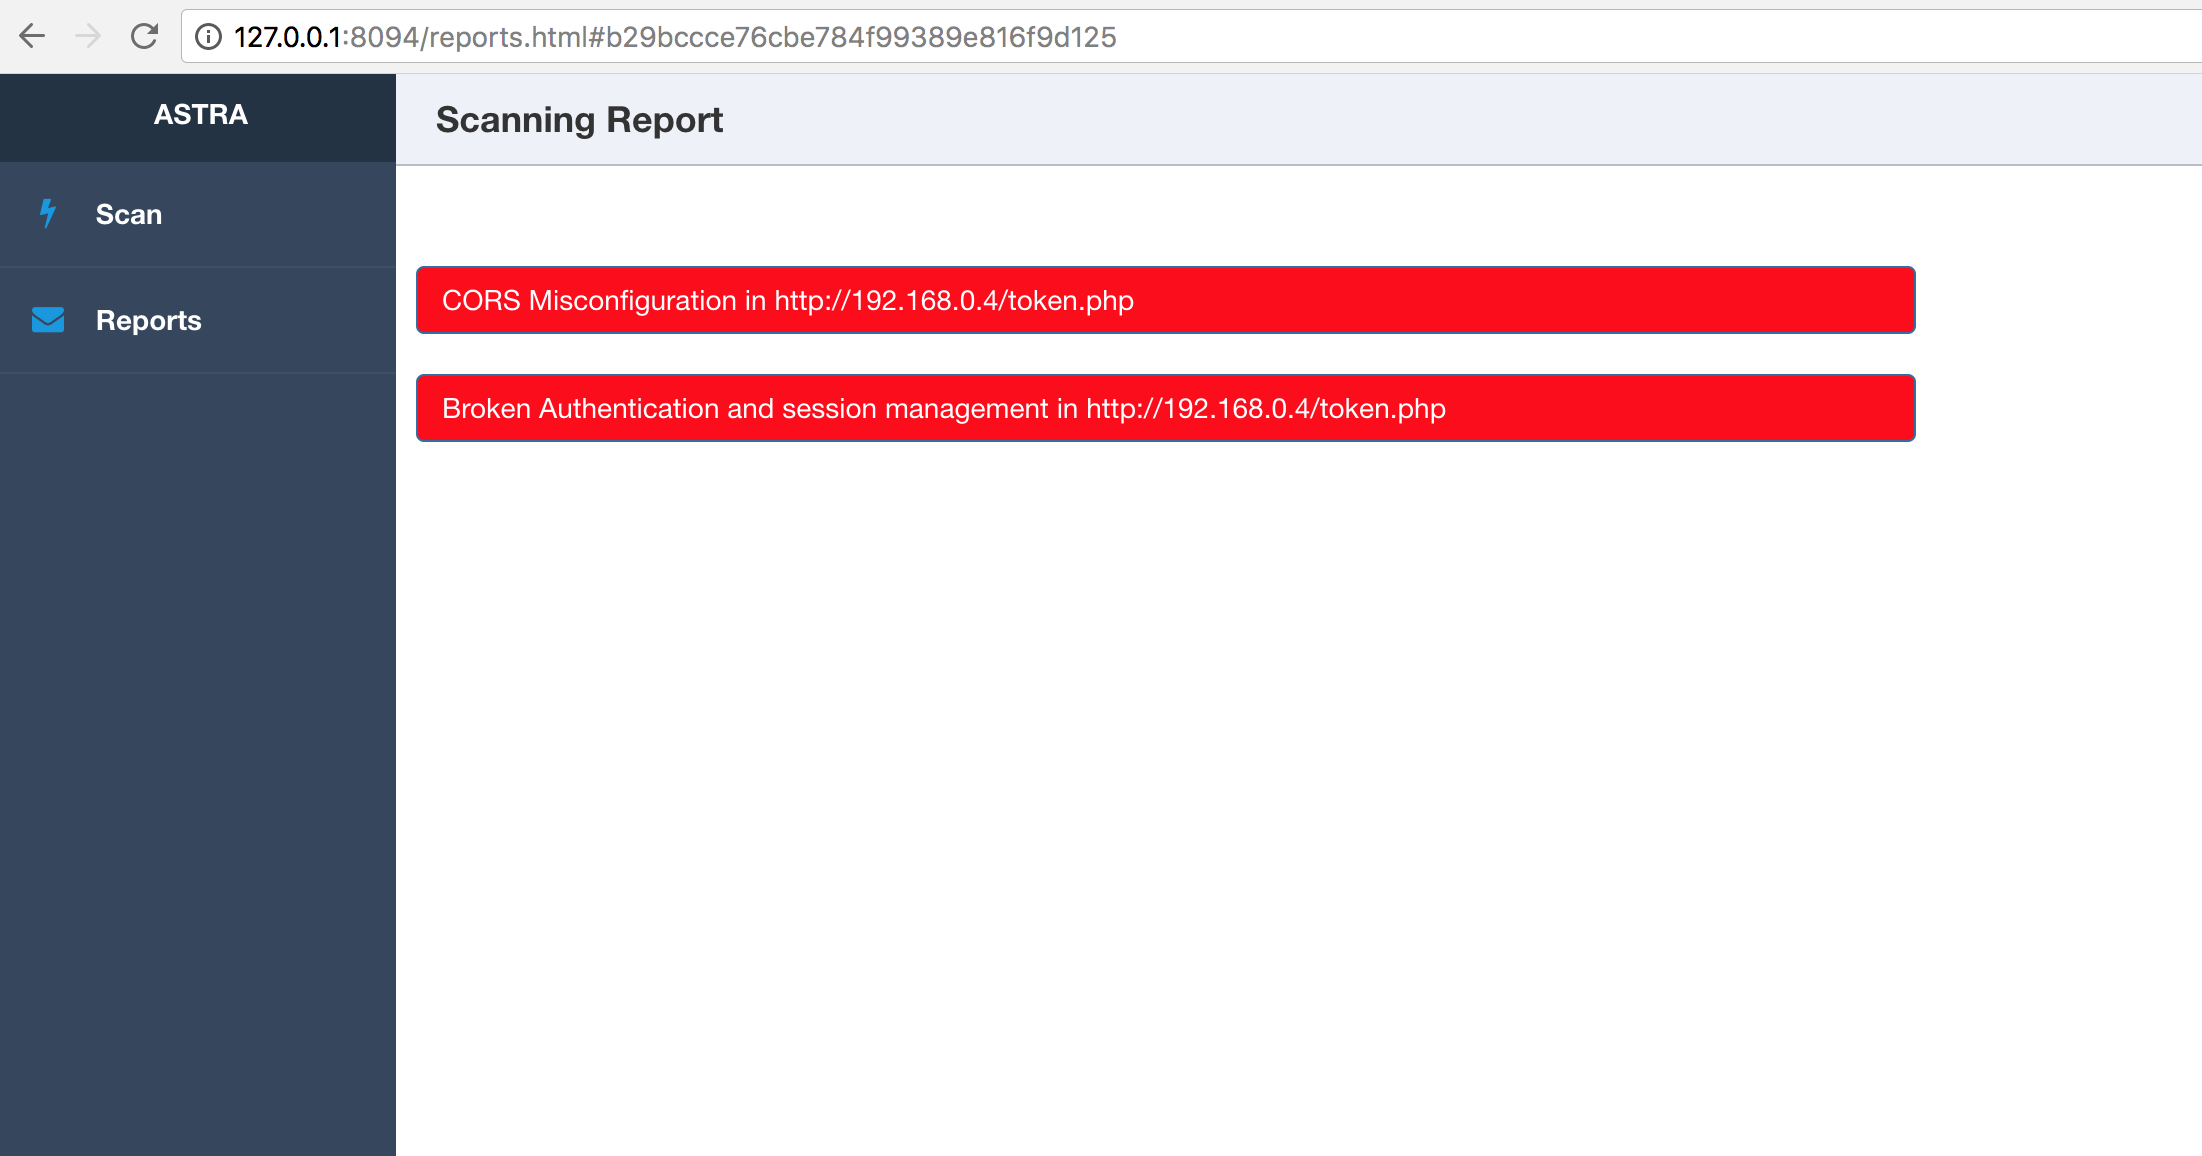
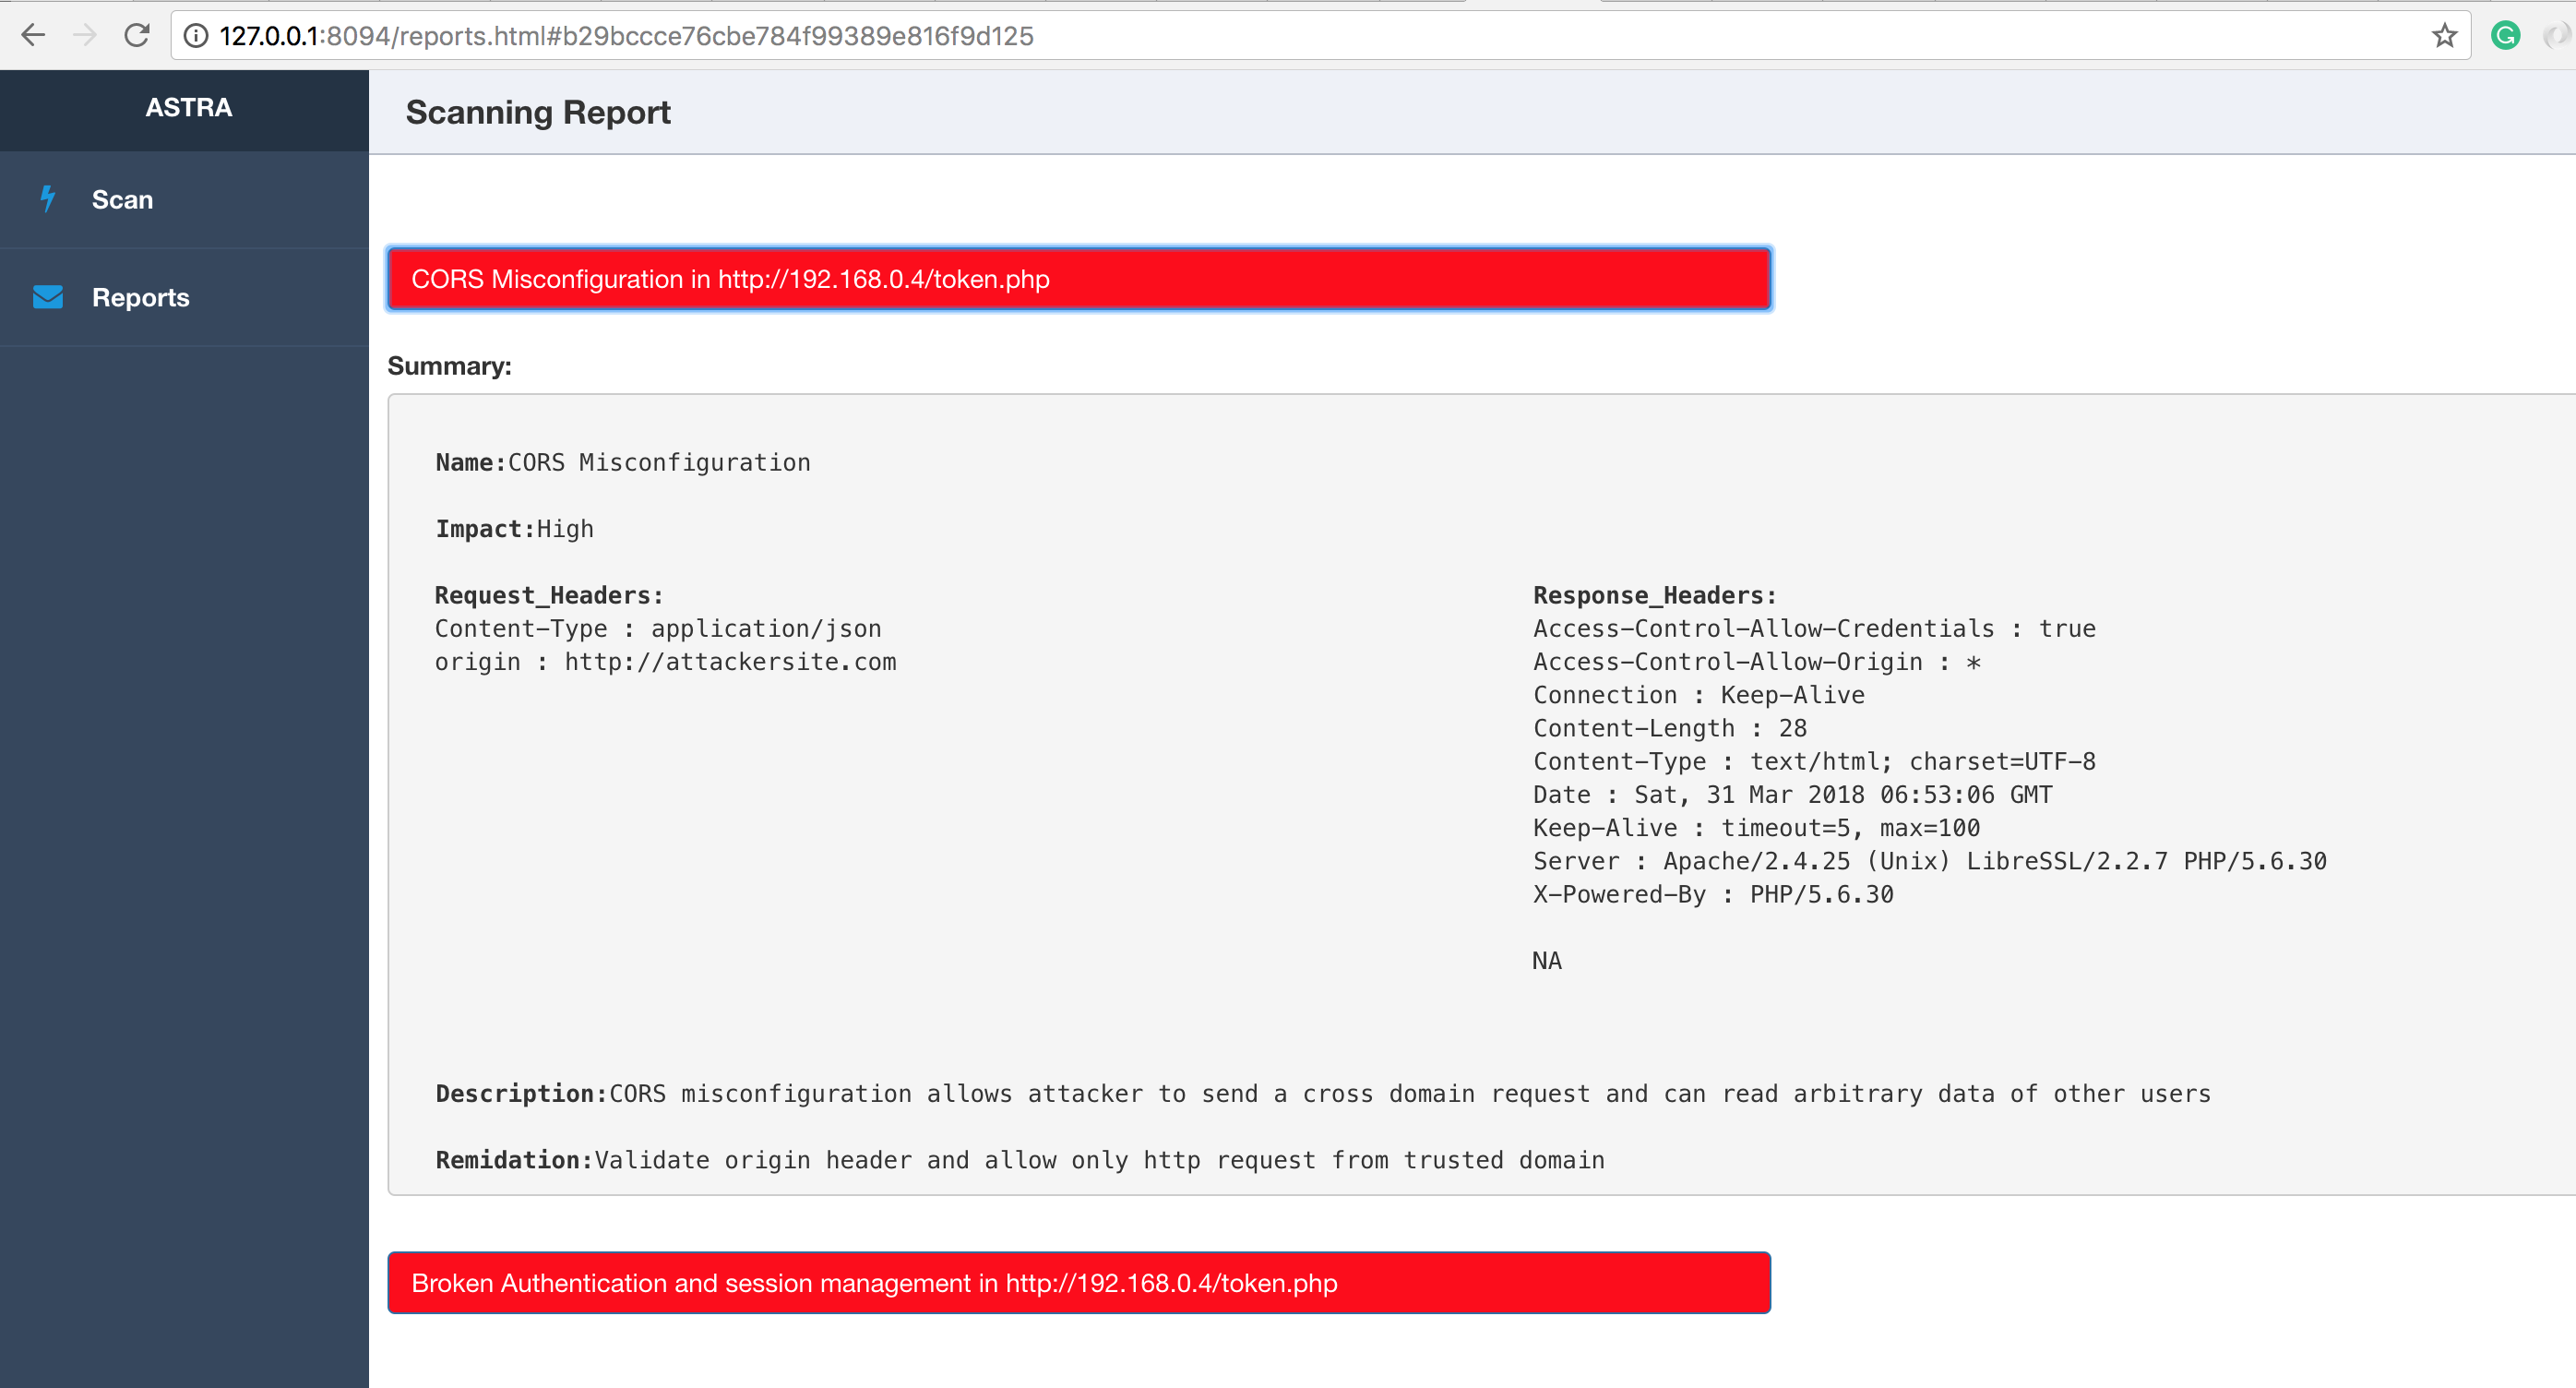
Запустите api.py и откройте веб-интерфейс по адресу http://127.0.0.1:8094
$ cd API
$ python api.py
ПРИМЕЧАНИЕ:
На macOS 10.13+ необходимо использовать флаг OBJC_DISABLE_INITIALIZE_FORK_SAFETY=YES, чтобы предотвратить завершение процессов сканирования из-за изменений в работе fork() и exec(). Подробнее см. здесь.
$ cd API
$ OBJC_DISABLE_INITIALIZE_FORK_SAFETY=YES python api.py
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
