Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
MongoBleed-DFIR-Triage-Script-CVE-2025-14847 — Скрипт в первую очередь обеспечивает безопасный сбор артефактов, затем выполняет необязательный анализ на хосте и создаёт переносимый форензический архив с контрольными хэшами, пригодный для офлайн-исследования на рабочей станции криминалиста. | Kitploit
Инструменты/GitHubGitHub/jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Безопасность контейнеровАнализ уязвимостейФорензикаЦифровая криминалистикаРазведка угрозРеагирование на ИнцидентыБезопасность Баз ДанныхАнализ Журналов
Поделиться
GitHub
jemhadar/mongobleed-dfir-triage-script-cve-2025-14847

MongoBleed-DFIR-Triage-Script-CVE-2025-14847

Скрипт в первую очередь обеспечивает безопасный сбор артефактов, затем выполняет необязательный анализ на хосте и создаёт переносимый форензический архив с контрольными хэшами, пригодный для офлайн-исследования на рабочей станции криминалиста.

Репозиторий
5910 месяцев назадЕщё не проверено

CVE-2025-14847

Эрик Капуано1 опубликовал отличную статью в блоге о MongoBleed (CVE-2025-14847) и индикаторах, на которые стоит обратить внимание. PoC от Джо Десимоне2 наглядно показывает, как именно работает эксплуатация утечки памяти, а Кевин Бомонт3 подготовил отличный разбор этой уязвимости (см. раздел «Ссылки»).

Скрипт триажа MongoBleed

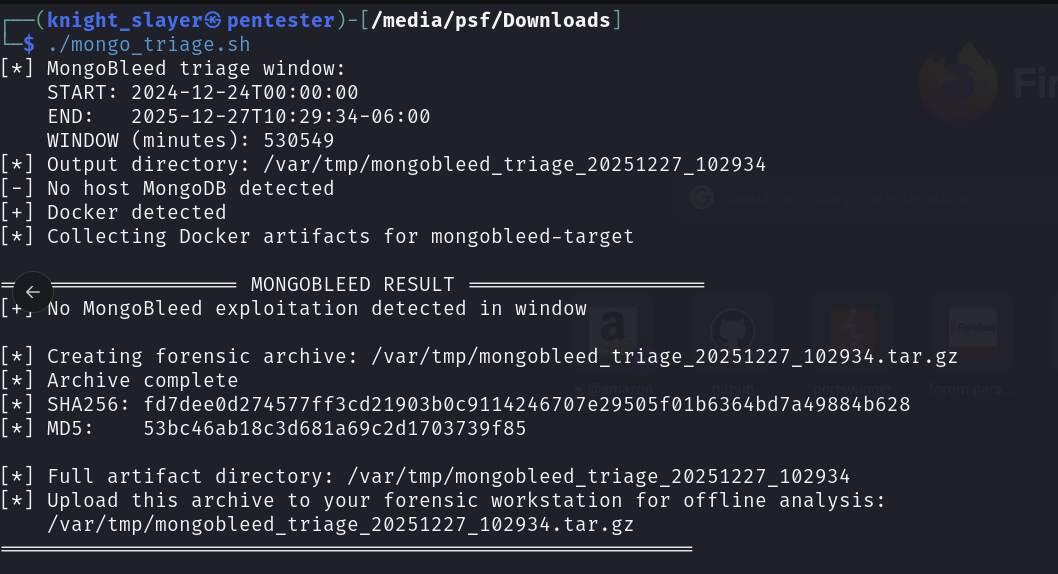
Скрипт в первую очередь обеспечивает безопасный сбор артефактов, затем выполняет опциональный анализ на хосте и формирует переносимый, хэшированный криминалистический архив, пригодный для офлайн-расследования на рабочей станции криминалиста.**

PoC, демонстрирующий утечку памяти
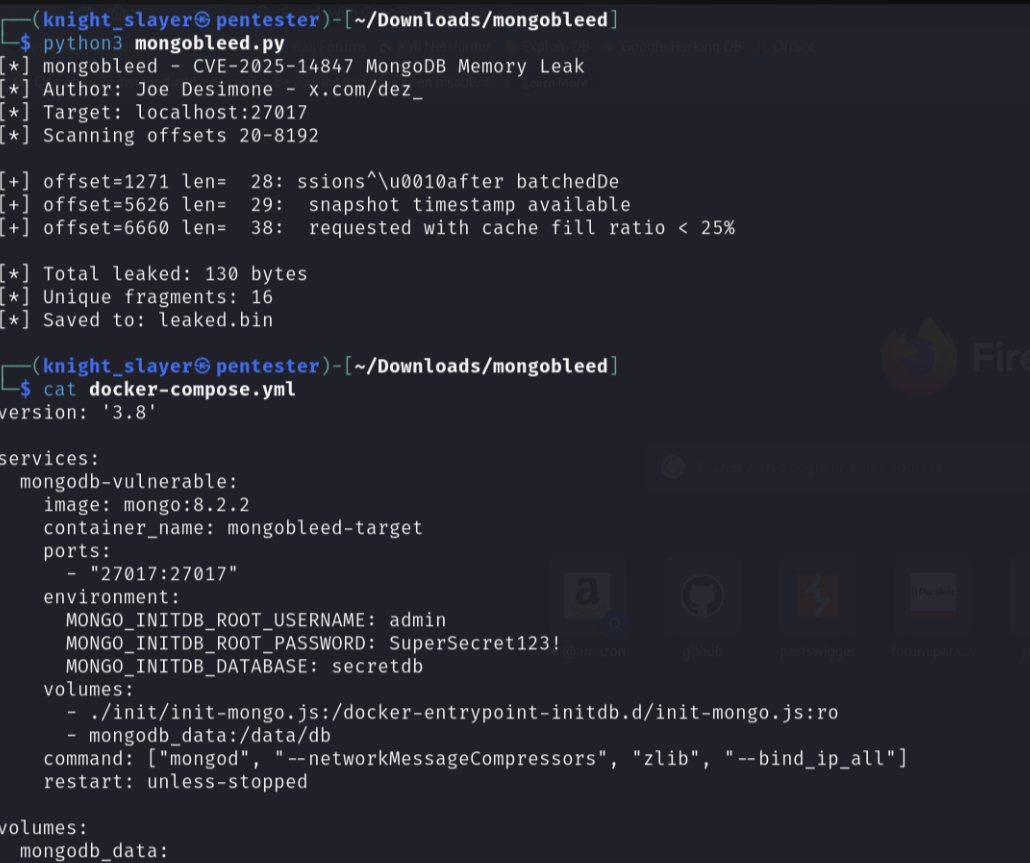
изображение

Запуск скрипта триажа

изображение

Содержание

  • Назначение
  • Что делает скрипт
  • Фильтрация логов по временному интервалу
  • Опциональный анализ на хосте
  • Результат
  • Принципы проектирования
  • Важные замечания
  • Целевая аудитория
  • Ссылки
  • Лицензия

Назначение

Эксплуатация MongoBleed оставляет минимальное количество постоянных артефактов и часто опирается на высокоскоростные неаутентифицированные подключения и перечисление метаданных.

Этот скрипт помогает специалистам по реагированию:
  • Оценить масштаб утечки, начиная с момента публикации PoC
  • Выявить подозрительную скорость подключений
  • Обнаружить индикаторы эксфильтрации метаданных
  • Сохранить улики MongoDB с хостов и из Docker-контейнеров
  • Упаковать артефакты в криминалистически корректном формате

Что делает скрипт

Сбор улик (выполняется всегда)

  • Собирает информацию о конфигурации и версии MongoDB
  • Копирует логи MongoDB с хост-систем
  • Перечисляет Docker-контейнеры, в которых запущена MongoDB
  • Извлекает логи контейнеров, конфигурации, состояние сокетов и списки файловых дескрипторов (FD)
  • Фиксирует системный контекст (имя хоста, ядро, временные метки)

Фильтрация логов по временному интервалу

  • Использует фиксированное время начала (2024-12-24), соответствующее публичному релизу PoC
  • Использует динамическое время окончания (время выполнения)
  • Фильтрует логи строго в пределах окна инцидента

Опциональный анализ на хосте

Если установлен jq:

  • Извлекает из логов MongoDB события подключений и метаданных
  • Агрегирует подключения по исходному IP-адресу
  • Вычисляет:
    • Общее количество подключений
    • Долю запросов метаданных
    • Скорость подключений (в минуту)
  • Помечает паттерны эксплуатации с высокой степенью уверенности

Если jq не установлен:

  • Безопасно пропускает анализ
  • Сохраняет все исходные артефакты для офлайн-анализа
  • Криминалистическая упаковка
  • Создаёт сжатый архив .tar.gz всех собранных артефактов
  • Генерирует хэши SHA256 и MD5
  • Формирует единый неизменяемый пакет улик, готовый к передаче

Результат

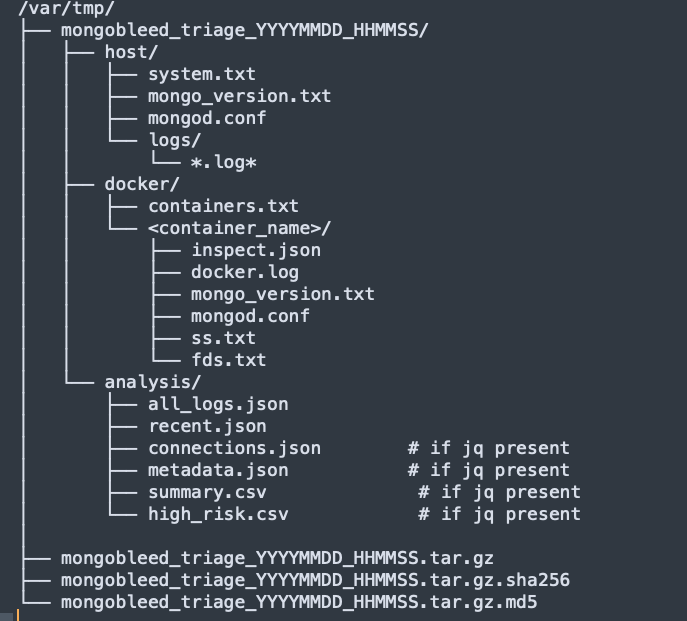
Скрипт формирует:

  • Структурированный каталог артефактов
  • Сжатый криминалистический архив
  • Криптографические хэши для проверки целостности
  • Весь анализ можно воспроизвести офлайн, без повторного запуска скрипта на затронутом хосте.
  • Эталонная структура после выполнения изображение

Принципы проектирования

  • Сбор в первую очередь (анализ никогда не требуется на целевой системе)
  • Неразрушающий (операции только для чтения)
  • Доказуемый (с временными метками, хэшированный, воспроизводимый)
  • С учётом Docker
  • Минимальные зависимости

Важные замечания

  • Скрипт предназначен для реагирования на инциденты и криминалистического триажа
  • Он не изменяет состояние MongoDB
  • Обнаружение основано на поведенческих индикаторах, а не на сигнатурах
  • Отсутствие находок не гарантирует отсутствия компрометации

Целевая аудитория

  • Специалисты по реагированию на инциденты
  • Аналитики DFIR
  • Инженеры SOC
  • Команды облачной безопасности
  • Эксперты по цифровой криминалистике

Ссылки

Лицензия

  • Используйте, изменяйте и адаптируйте ответственно. Указание авторства приветствуется.

Footnotes

  1. Оригинальное исследование: Охота за MongoBleed (CVE-2025-14847) от Эрика Капуано ↩

  2. PoC MongoBleed от Джо Десимоне ↩

  3. Инцидент безопасности MongoDB от Кевина Бомонта ↩

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →