
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 h-gunp/cve-2023-25813-test
Реализация уязвимости SQL Injection в Sequelize
 stavhaygn/cve-2019-10708
CVE-2019-10708 PoC SQL-инъекции
 strobelpierre/cve-2026-9082
Полупассивный сканер, обнаруживающий установки Drupal, уязвимые к CVE-2026-9082 (SQL-инъекция в PostgreSQL), посредством fingerprinting, определения…
 ccchme/cve-2018-1058
Воспроизводимая демонстрация на основе Docker повышения привилегий PostgreSQL через неконтролируемый путь поиска (CVE-2018-1058) с сравнением…
 horkimhab/cve-langgraph
CVE langgraph
 amaansiddd787/cve-2025-65354
Техническое раскрытие и доказательство концепции SQL-инъекции в PuneethReddyHC event-management v1.0, с описанием затронутой конечной точки, полезных…
 boompig/cve-2016-6662
Эксплойт-код для удалённого выполнения кода с правами root и повышения привилегий в MySQL (CVE-2016-6662), включая реализации на Python и C.
 kelnor/cve-2026-3494_verfication
Воспроизводит и анализирует CVE-2026-3494 — обход аудиторского журналирования в плагине server_audit MariaDB, используя многовариантное тестирование…
 v1c0mmrt/redis-cve-2026-23479-scanner
CVE-2026-23479 Инструмент обнаружения уязвимости Use-After-Free в Redis
 eyesecurity/wp2shell-compromise-scanner-plugin
Только для чтения плагин WordPress, который сканирует артефакты цепочки эксплойтов wp2shell (CVE-2026-63030 / CVE-2026-60137)
 ivansmc/cve-2025-10351-poc
Эксплойт для CVE-2025-10351. SQL Injection на Melis Platform Framework.
 zenniskayy2k4/cve-2024-36039_poc
PoC для CVE-2024-36039: Демонстрация SQL-инъекции через уязвимость сериализации Object-to-String в PyMySQL
 msd0pe-1/cve-2023-31714
Эксплойт-доказательство концепции для CVE-2023-31714, SQL-инъекции до аутентификации в Chitor-CMS < 1.1.2. Автоматизирует перечисление базы данных и…
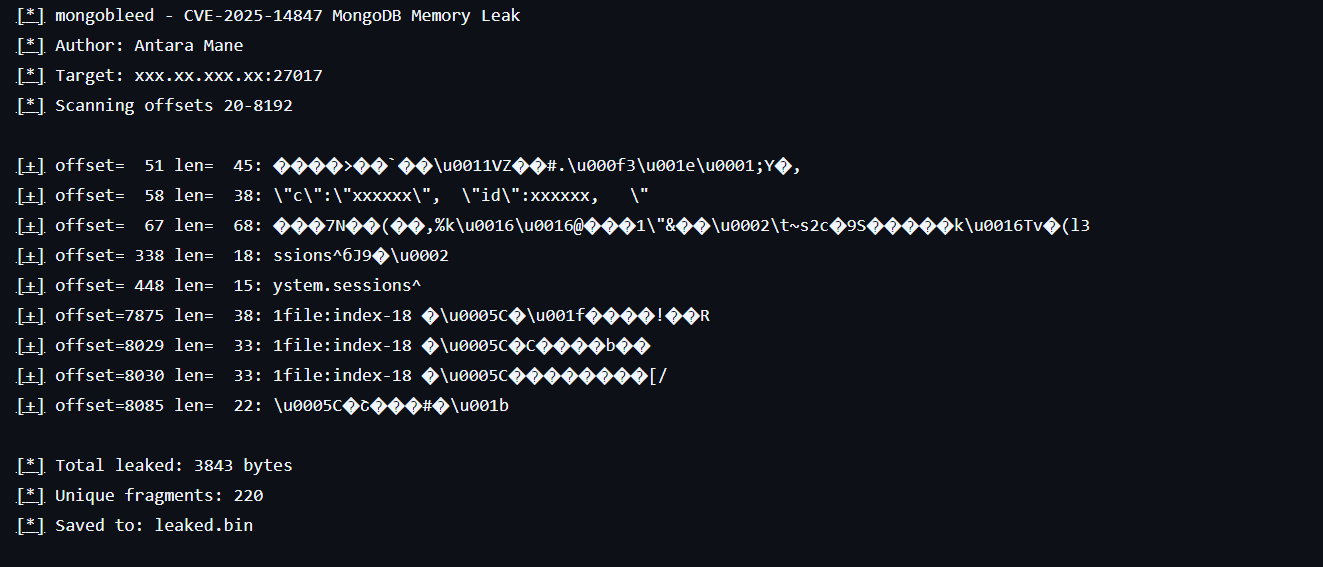 infosecantara/cve-2025-14847-mongodb
Учебный исследовательский инструмент, демонстрирующий раскрытие памяти CVE-2025-14847 при декомпрессии BSON в MongoDB. Моделирует сбои проверки…
 andreaf17/poc-cve-2024-44349
Proof-of-concept эксплойт для CVE-2024-44349, SQL-инъекции в Anteeo WMS v4.7.x, позволяющей дамп базы данных и выполнение произвольных SQL-запросов.
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - PoC уязвимости утечки памяти в MongoDB
 ffasterss/cve-2026-31891
SQL-инъекция в оптимизаторе агрегации MongoLite через toJsonExtractRaw()








