
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit

 5170temp/cve-2026-25212
POC для CVE-2026-25212
 0xdak/cve-2026-69083_exploit
Python PoC для CVE-2026-69083 — неаутентифицированная SQL-инъекция в конечной точке поиска по содержимому ресурсов SiYuan. Поддерживает обход через…
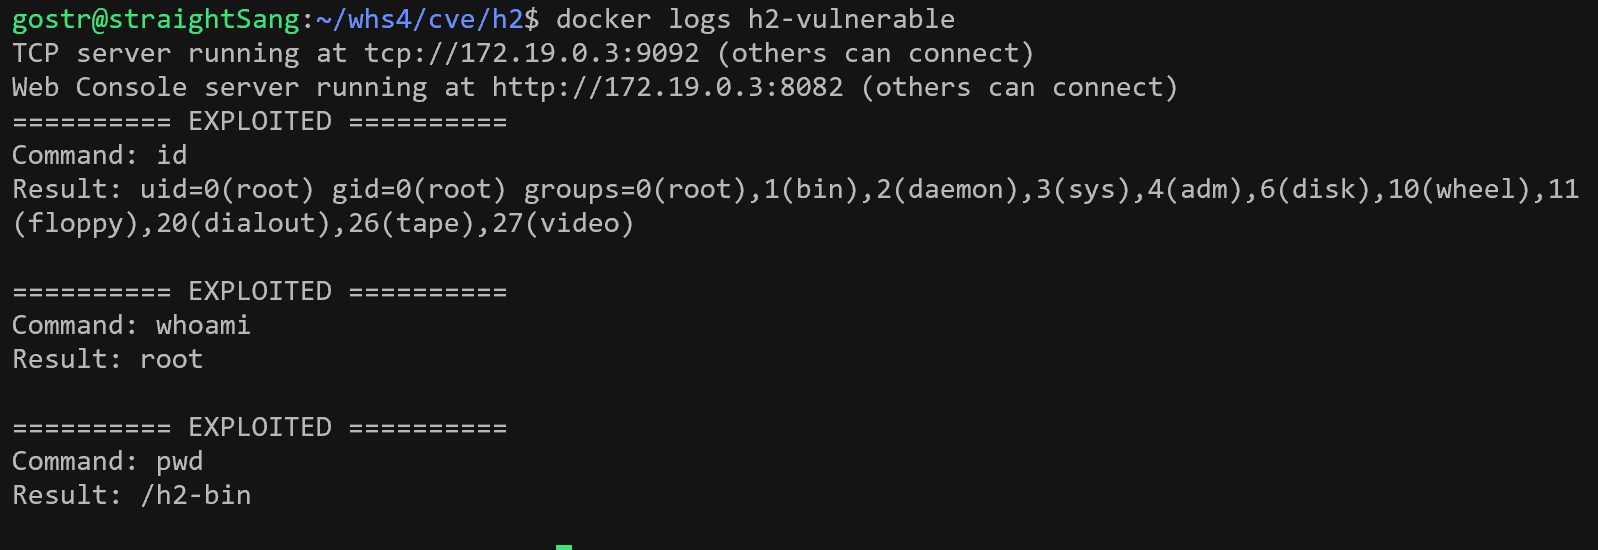 straightsang/h2-database-cve-2022-23221
vulhub/H2-database/CVE-2022-23221
 isaca0315/cve-2026-44840-poc
Docker-лаборатория, воспроизводящая CVE-2026-44840 — DQL-инъекцию в GraphQL-запросе checkUserPassword в Dgraph, со скриптом эксплуатации и сравнением…
 romain-deperne/cve-2026-33980
Эксплойт proof-of-concept для инъекции KQL в adx-mcp-server через параметр table_name, позволяющий осуществлять эксфильтрацию данных и выполнять…
 codeb0ssx/cve-2025-14847-poc
Академический proof-of-concept, демонстрирующий CVE-2025-14847 для авторизованных исследований в области безопасности.
 tc4dy/cve-2026-14762-poc-exploit
Многопоточный эксплойт для time-based blind SQL-инъекции (CVE-2026-14762), нацеленный на Hotel & Tourism Reservation 1.0. Перечисляет базы данных,…
 luckybool1020/cve-2018-8045
Принцип уязвимости SQL-инъекции в ядре Joomla, docker и PoC [на основе фреймворка pocsuite]
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Read-only сканер IOC и набор средств для смягчения последствий SQL-инъекции в cPanel & WHM EmailTrack (CVE-2026-67401). Выполняет определение версии,…
 hunt-benito/e-is-for-exploit-cve-2026-17543-php-pgsql-sql-injection-backslash-breakout
PoC-эксплойт для CVE-2026-17543: SQL-инъекция в PHP ext/pgsql через backslash breakout с полезными нагрузками для эксфильтрации данных и повышения…
 nu11secur1ty/chusa
chusa - 注射 - новое поколение sqlmap
 al1ex/cve-2019-12086
jackson десериализация
 wattocyber/custom-oscp-tooling
Ориентированный на OSCP набор инструментов для перечисления сети, SMB, AD, DNS, веб-ресурсов и баз данных в режиме только чтения; сканирования на…
 lauxjpn/corruptqueryaccessworkaround
Последнее обходное решение для ошибки "Query is corrupt", введенной с CVE-2019-1402
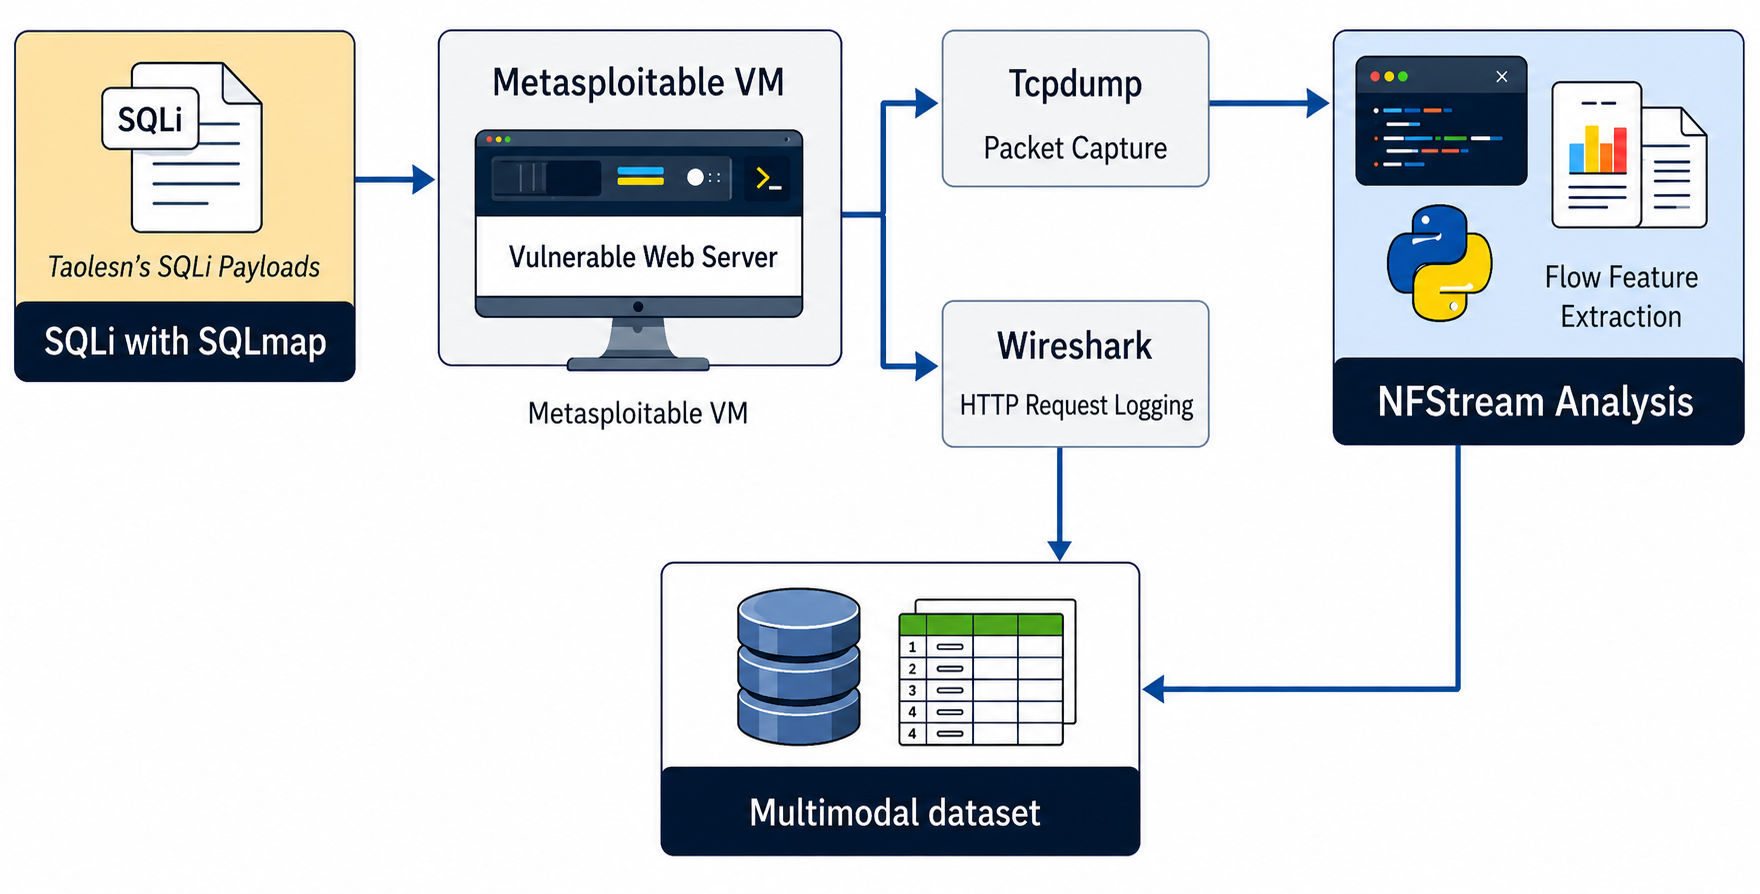 paul12345-cyber/multimodal-web-attack-dataset
Этот репозиторий содержит мультимодальный набор данных веб-атак (MWAD), предназначенный для продвижения исследований в области обнаружения угроз на…
 geraldoalcantara/cve-2023-50071
Множественные уязвимости SQL-инъекций в /customer_support/ajax.php?action=save_department в Customer Support System 1.0 позволяют аутентифицированным…
 kihara-1/postgresql-cve-2026-14662
Отчет о проверке уязвимости записи за пределами границ CVE-2026-14662 в полнотекстовом поиске PostgreSQL (tsvector/tsquery) путем параллельного…
 siennaskies/redishack
redis未授权、redis_CVE-2022-0543检测利用二合一脚本








