
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 joshuavanderpoll/cve-2025-14847
CVE-2025-14847 (MongoBleed)
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
Действие, отвечающее за установку порогового значения оповещения о запасах для каждого склада (`seuil_stock_alerte`), принимает управляемый…
 jhnhnck/cve-2019-9193
PoC-инструмент, предназначенный для эксплуатации аутентифицированной уязвимости удаленного выполнения кода (RCE) в определенных версиях PostgreSQL…
 34zy/cve-2026-72898
Python-эксплойт для CVE-2026-72898 — неаутентифицированной SQL-инъекции в эндпоинте сброса пароля Metabase, позволяющей создавать учётные записи…
 xiaoxiaoranxxx/cve-2025-70828
Datart v1.0.0-rc.3 Инъекция строки подключения JDBC, приводящая к произвольному чтению файлов
 ywh-jfellus/cve-2026-65761
# PoC для CVE-2026-65761 — EasyStore Pro: неаутентифицированная SQL-инъекция через `filter_sortby`
 shad0w0sec/cve-2023-1454-exp
В случаях, когда sqlmap не может выполнить инъекцию JeecgBoot SQL(CVE-2023-1454), можно использовать этот скрипт.
 rahulreddykarne/cve-2026-65321-pyathena
SQL-инъекция в PyAthena через DefaultParameterFormatter (CVE-2026-65321)
 romain-deperne/cve-2026-41490
Подробное раскрытие CVE-2026-41490 с PoC, демонстрирующим неаутентифицированную SQL-инъекцию в менеджерах ввода-вывода базы данных Dagster через…
 toanln-cov/cve-2026-78070
SQL-инъекция через шорткод ORDER BY в plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — SQL-инъекция в NocoBase -> RCE с правами суперпользователя PostgreSQL (фильтр myInAppChannels:list, CVSS 10.0). Авторский PoC +…
 l0lsec/cve-2021-3262
CVE-2021-3262 - слепая SQL-инъекция в параметре editOEN продукта TripSpark VEO Transportation / NovusEDU. Без аутентификации, доступна из интернета.…
 nabeelmkhan/cve-2026-78837
Доказательство концепции эксплуатации для CVE-2026-78837 — неаутентифицированная SQL-инъекция в AppNitro MachForm v30, позволяющая перечислять имена…
 xbz0n/cve-2024-32136
Эксплойт доказательства концепции для CVE-2024-32136, SQL-инъекция после аутентификации в BWL Advanced FAQ Manager 2.0.3, демонстрирующая временную…
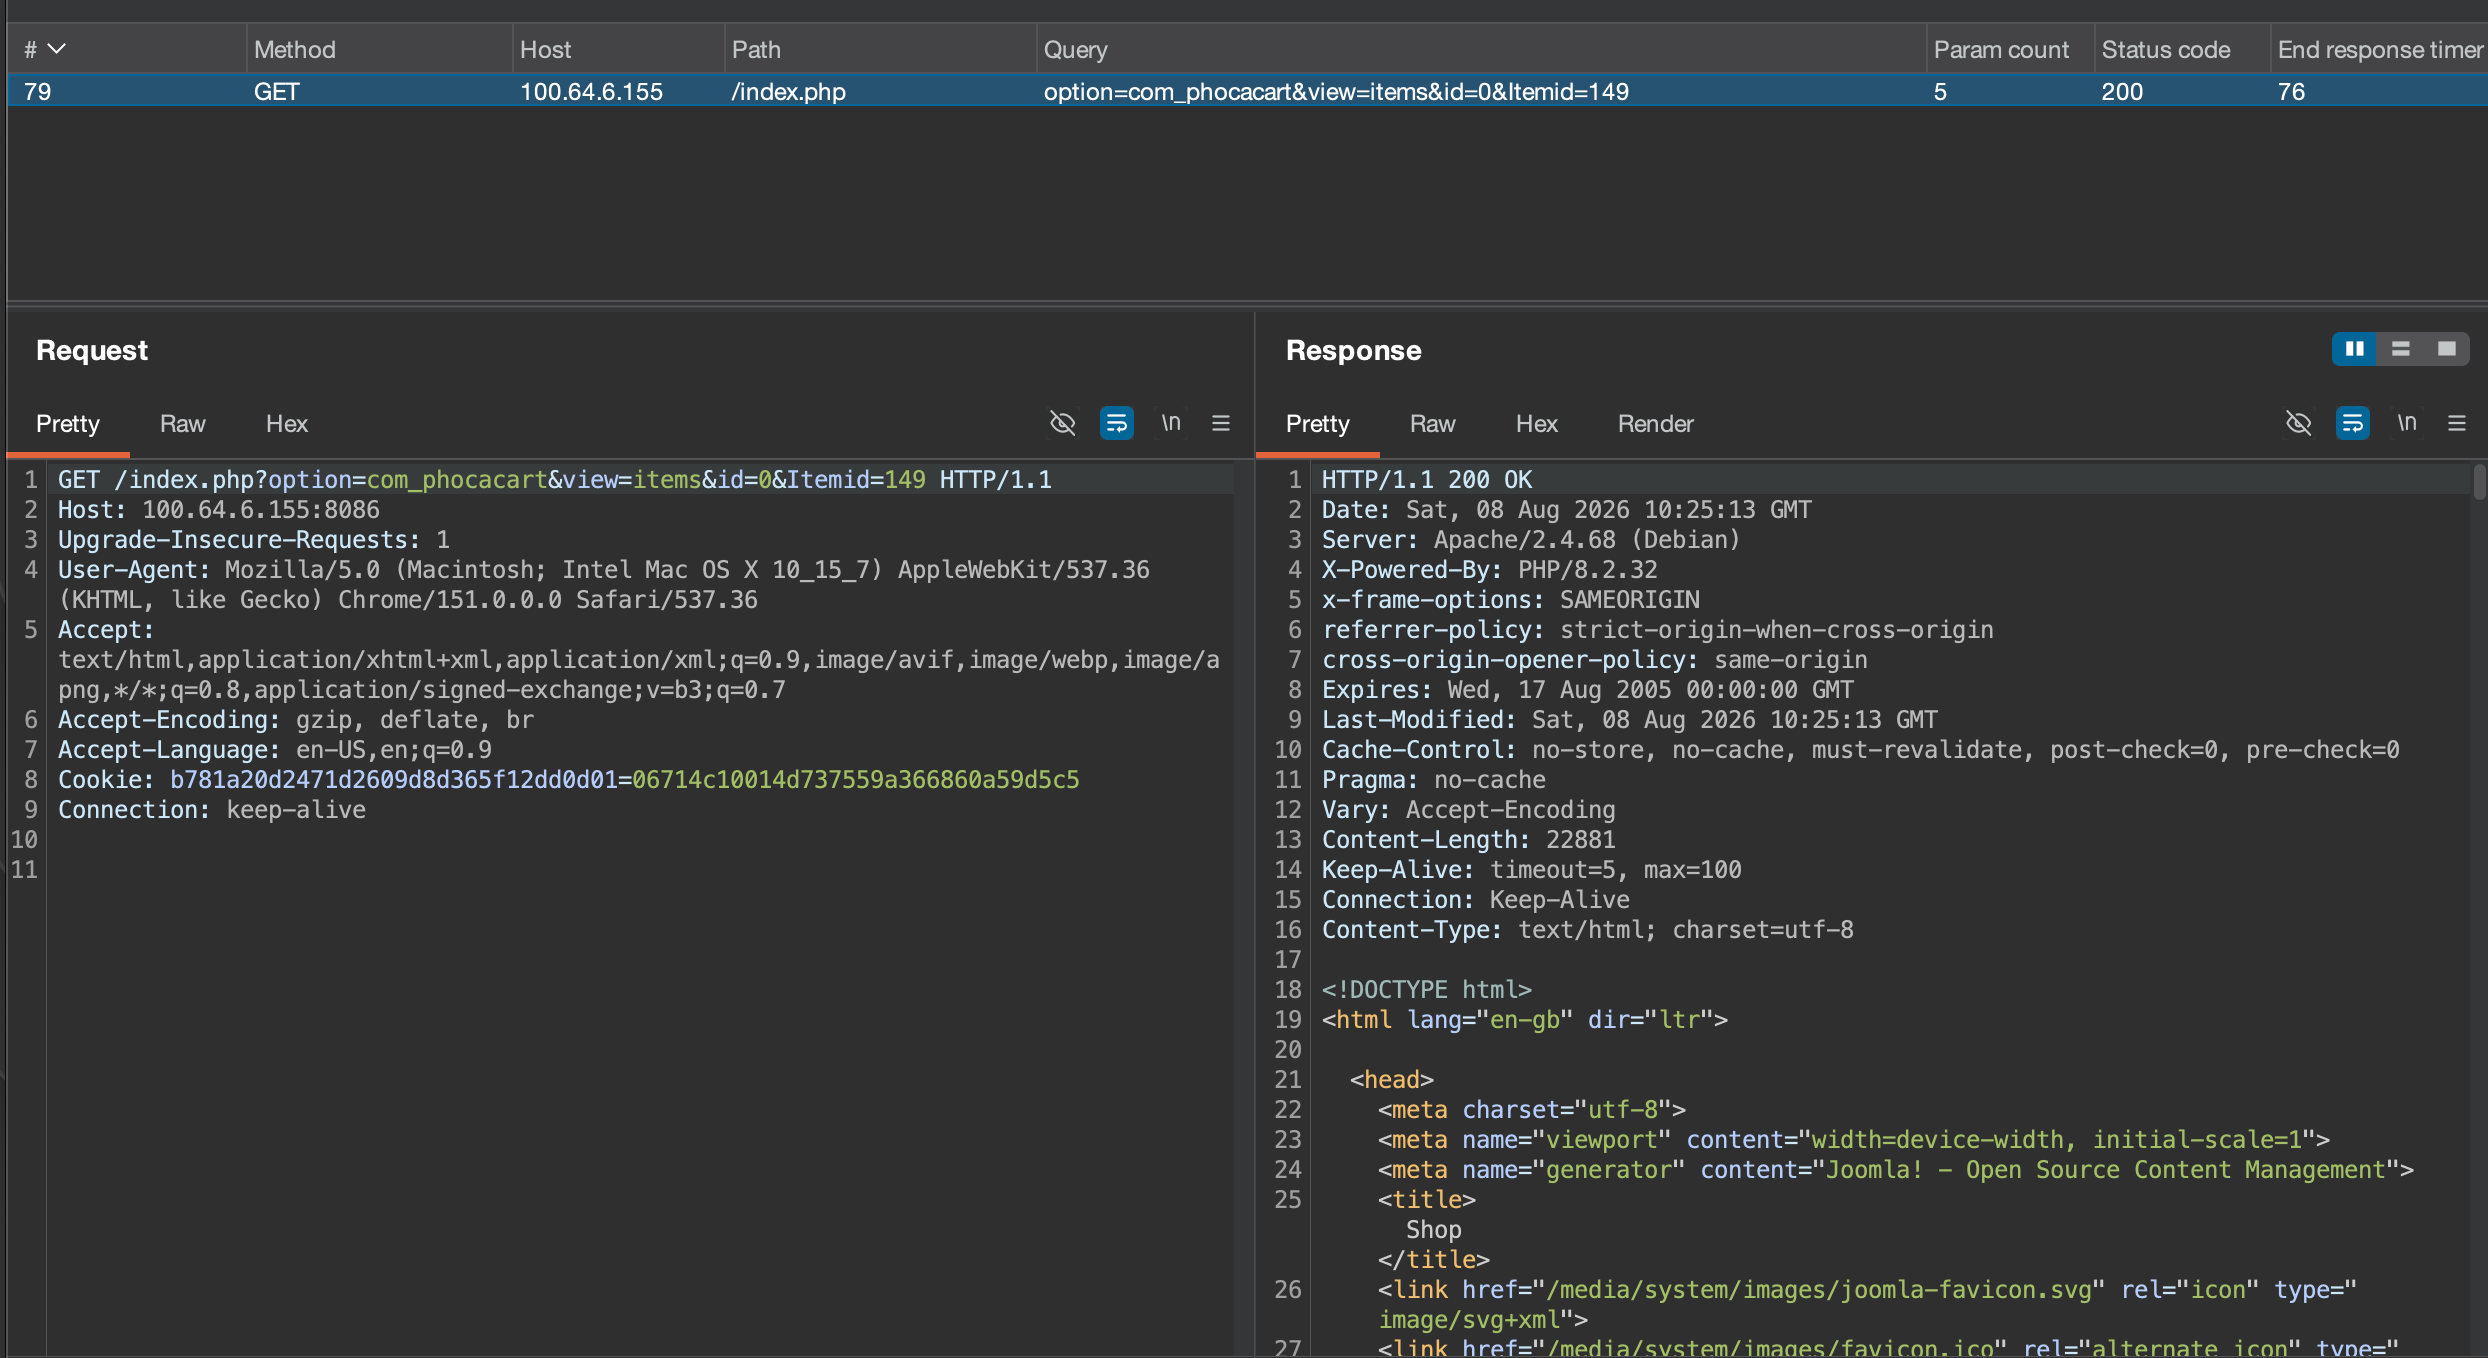 toanln-cov/cve-2026-74251
Неаутентифицированная SQL-инъекция через фильтр атрибутов в Phoca Cart — CVSS 9.3
 anusha-khan29/cve-2025-70149-sql-injection
Проект по исследованию безопасности — эксплуатация и смягчение уязвимости SQL-инъекций
 20000419/cve-2026-39113
Уведомление и воспроизводитель AddressSanitizer для переполнения буфера в куче (heap-buffer-overflow) в SQLite SQLAR, вызванного специально…
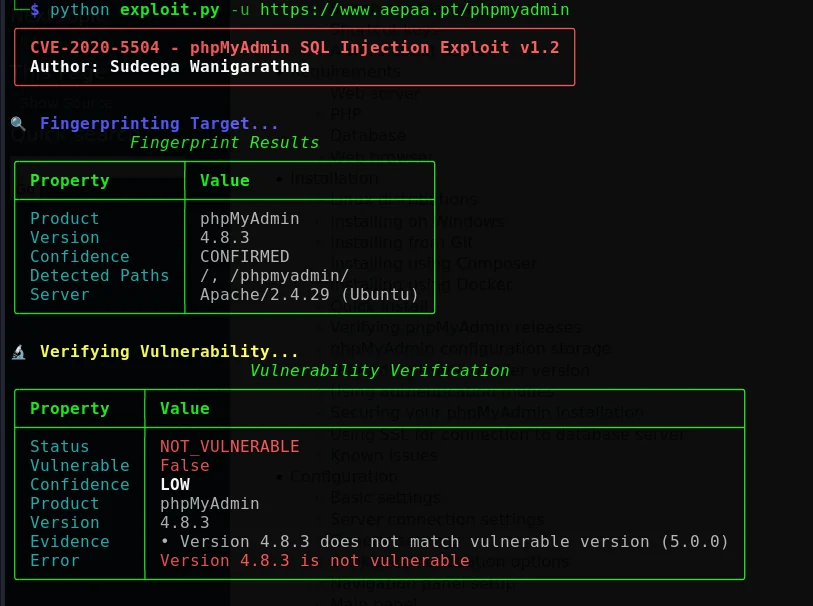 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
Авторизованный фреймворк для эксплуатации SQL-инъекций CVE-2020-5504 в phpMyAdmin, включающий автоматизированное перечисление баз данных, слепую…








