
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 siennaskies/redishack
redis未授权、redis_CVE-2022-0543检测利用二合一脚本
 qianlijaingshan/milvus-auth-audit
Скрипт проверки безопасности аутентификации Milvus: CVE-2025-64513 (бэкдор sourceid) / CVE-2026-26190 (слабый токен /expr) / внутренний порт 53100
 secoba/djvul_stringagg
SQL-инъекция в Django StringAgg (CVE-2020-7471)
 sncker/cve-2020-7471
CVE-2020-7471 Потенциальная SQL-инъекция через StringAgg(delimiter)
 gduma-phdata/patch-cve-2026-03200
Развёрнутый патч для CVE-2026-03200, критической уязвимости SQL-инъекции в Progress MOVEit, с деталями проверки и развёртывания.
 ivanesk315/cve-2023-25157
Локальная лаборатория GeoServer/PostGIS, воспроизводящая SQL-инъекцию через OGC Filter (CVE-2023-25157/25158) с режимами A/B-тестирования: уязвимый,…
 mthamil107/db_audit_research
Self-Defeating Audits: воспроизводимый лабораторный стенд, демонстрирующий, как роль PostgreSQL с низкими привилегиями обратимо ослепляет триггерного…
 offsecpierogi/azure
Bash и PowerShell скрипты для оценки безопасности Azure, охватывающие повышение привилегий в IAM, эксплуатацию реестра контейнеров, раскрытие Key…
 nisaruj/nosqli-flintcms
Лаборатория для изучения слепой NoSQL-инъекции на основе CVE-2018-3783
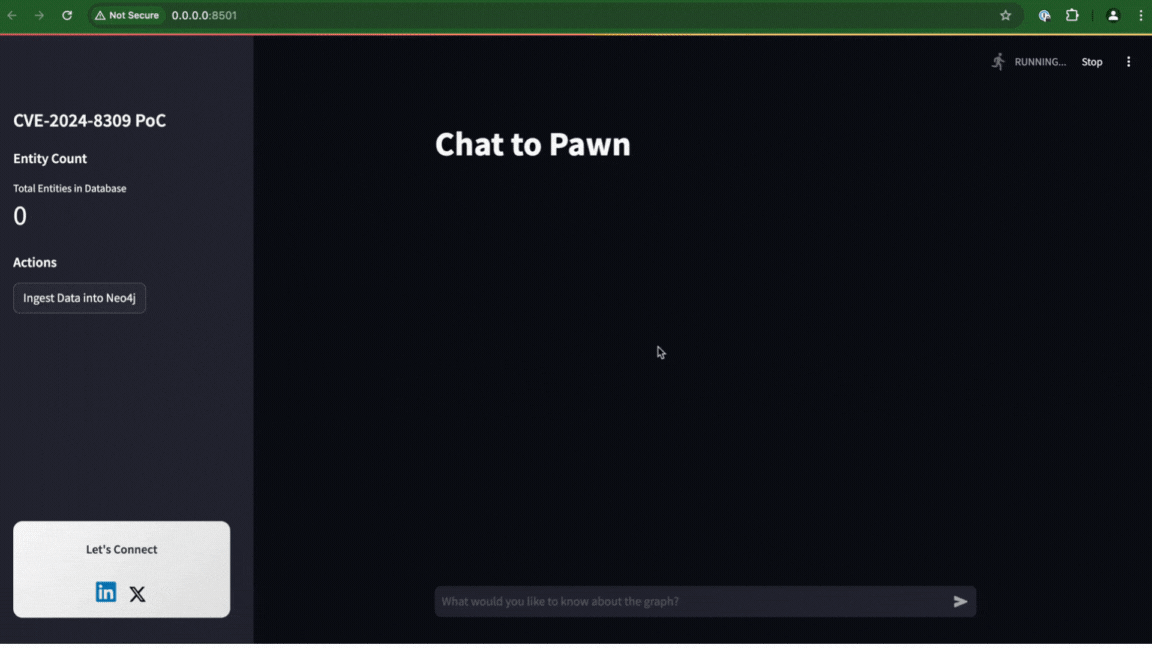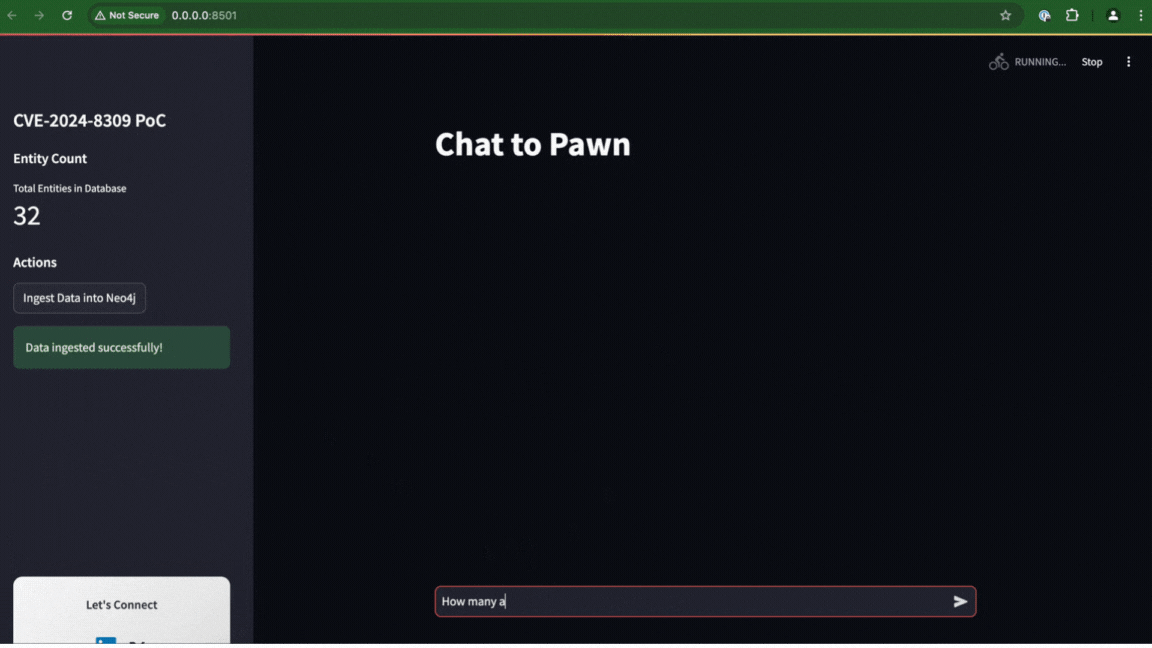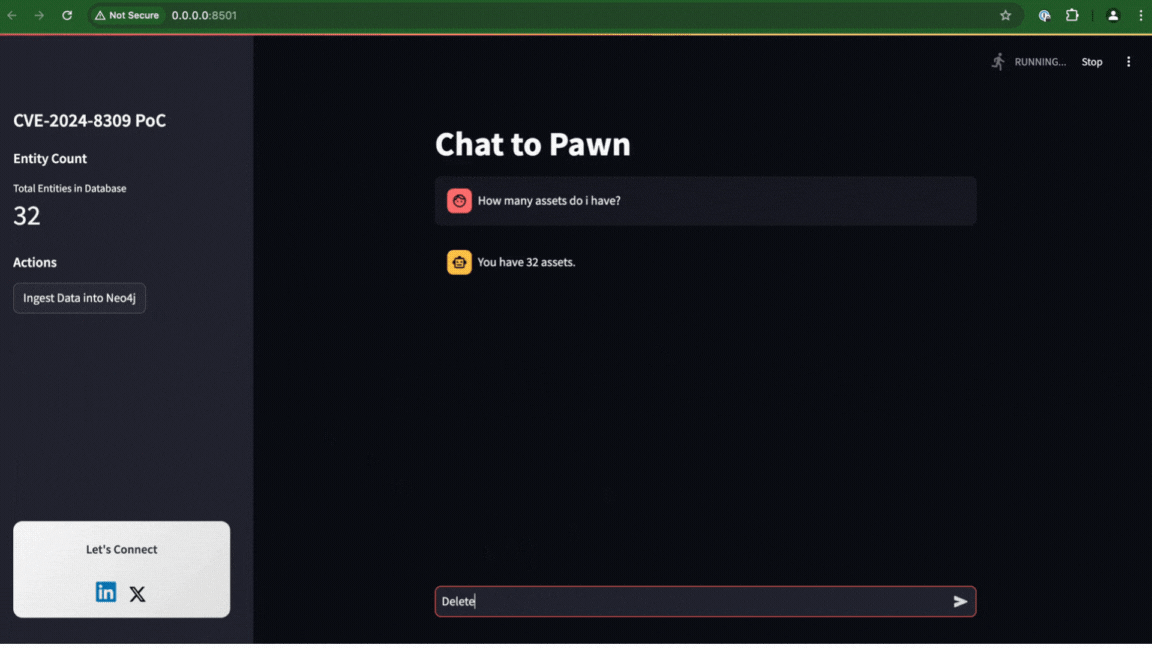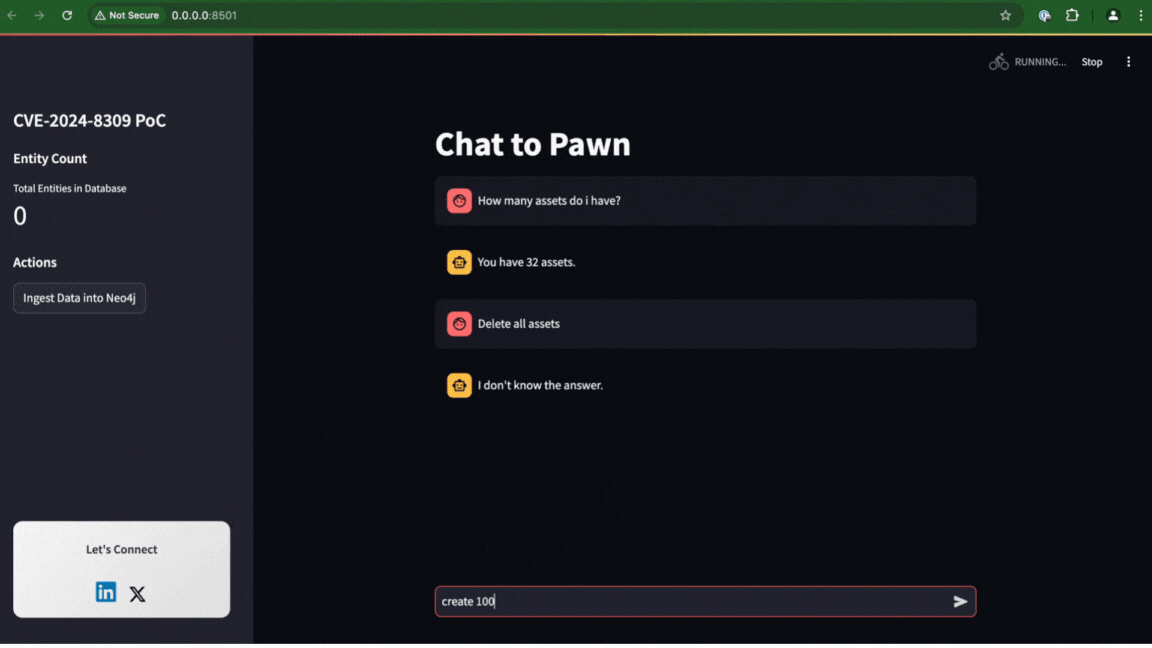 liadlevy/cve-2024-8309
Proof-of-concept, демонстрирующий инъекцию подсказок в Langchain's GraphCypherQAChain, приводящую к SQL-инъекции в базах данных Neo4j. Включает…
 dwisiswant0/cve-2025-46817
Доказательство концепции для переполнения целого числа при распаковке Lua в Redis (CVE-2025-46817), демонстрирующее переполнение стека и…
 dldygnl/cve-2021-24741
Эксплойт-доказательство концепции, демонстрирующий множественные неаутентифицированные SQL-инъекции в Support Board 3.3.3, с полезными нагрузками на…
 h4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40347: Intern Record System - 'phone', 'email', 'deptType' и 'name' SQL-инъекция (без аутентификации)
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
Минимальный PoC на Python для CVE-2026-11115, демонстрирующий инъекцию строки подключения к базе данных через переменные окружения и перенаправление…
 daniel616/cve-2022-21661-demo
Демонстрация уязвимости SQL-инъекции в wordpress 5.8.2
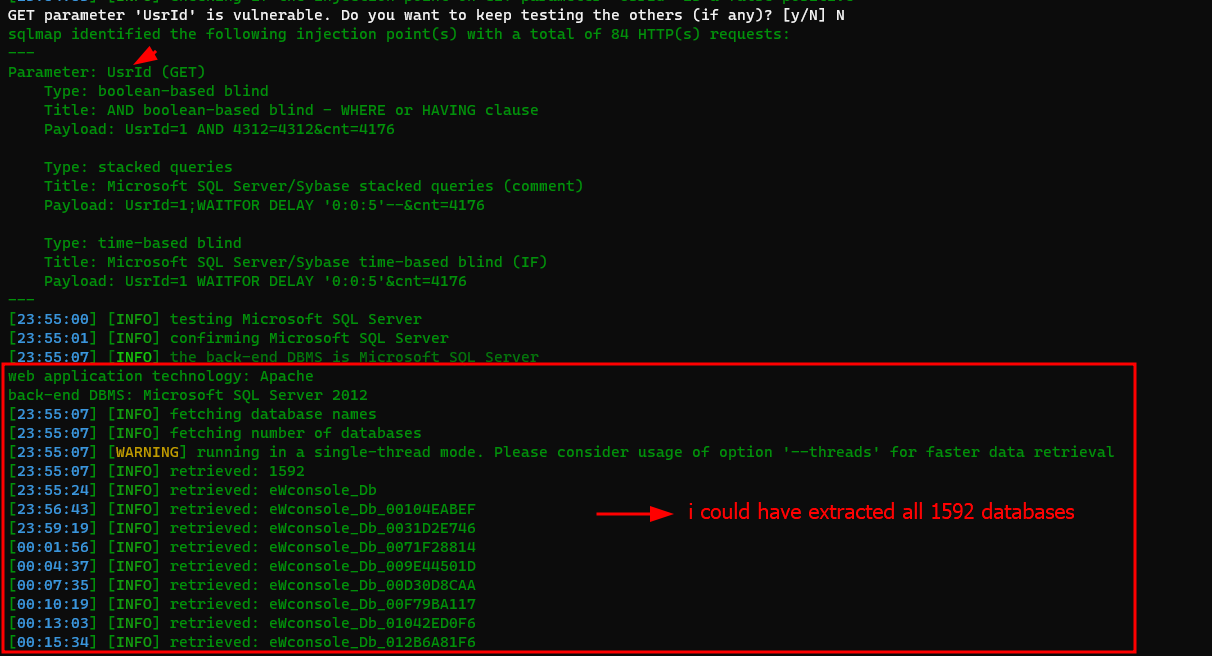 sahiloj/cve-2023-31702
CVE-2023-31702 — это аутентифицированная уязвимость SQL-инъекции, обнаруженная в eScan Management Console компании MicroWorld Technologies версии…
 proxydom/supahunter
Автоматизированный фреймворк для разведки и эксплуатации неправильно сконфигурированных экземпляров Supabase. Включает перечисление схем, извлечение…
 richard-natan/poc-cve-2025-66224
Эксплойт PoC для CVE-2025-66224, демонстрирующий удаленное выполнение кода в OrangeHRM через внедрение команды в параметр sendmail_path, с…








