
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit
 containers/bubblewrap
Низкоуровневый непривилегированный инструмент для песочницы, используемый Flatpak и аналогичными проектами.
 tencent/ai-infra-guard
Полнофункциональная платформа AI Red Teaming, обеспечивающая безопасность ИИ-экосистем с помощью Agent Scan, Skills Scan, MCP scan, AI Infra scan и…
 microsoft/azurelinux
Укреплённый, оптимизированный для Azure дистрибутив Linux, построенный на основе исходных кодов Fedora с RPM-пакетами, безопасностью цепочки поставок…
 flatpak/flatpak
Фреймворк для изоляции и распространения приложений Linux
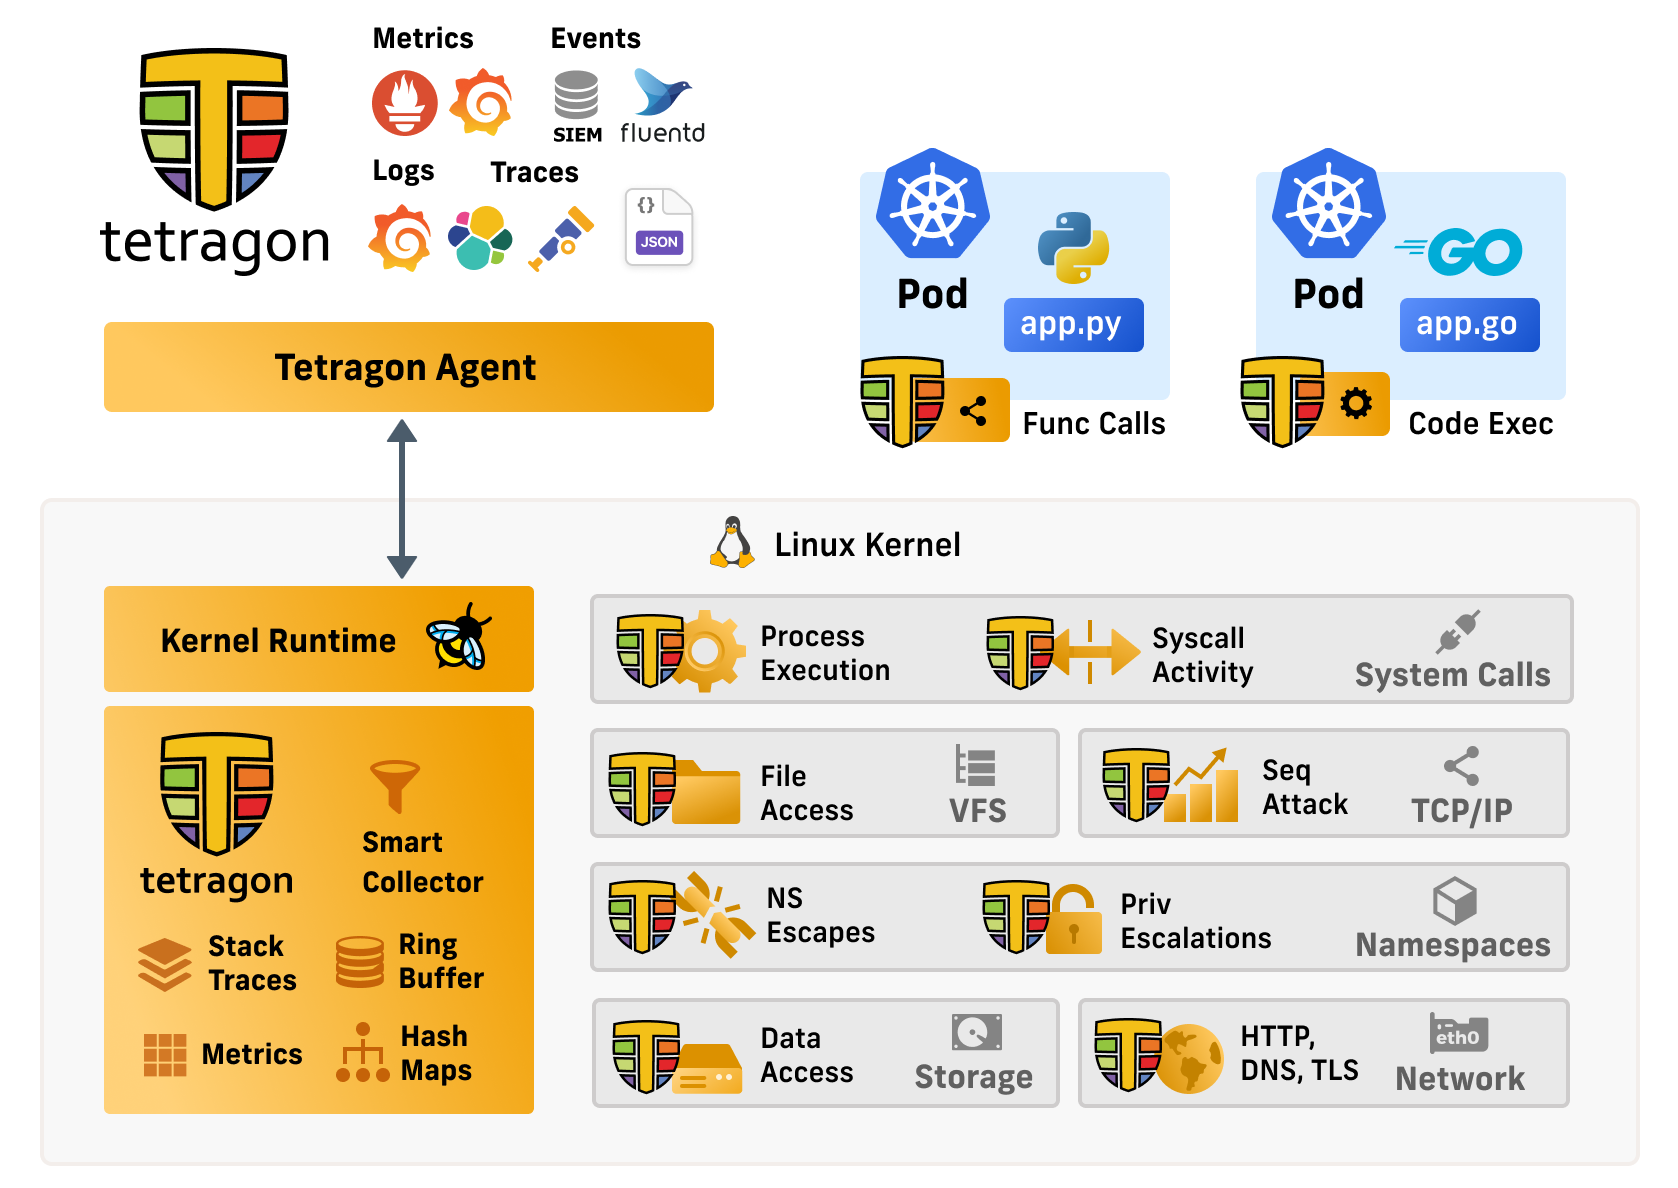 cilium/tetragon
Наблюдаемость безопасности и обеспечение выполнения в реальном времени на основе eBPF
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Кураторская подборка классных ресурсов, инструментов и других полезных штук для синих команд в кибербезопасности.
 greenbone/openvas-scanner
Этот репозиторий содержит компонент сканера для Greenbone Community Edition.
 open-policy-agent/gatekeeper
Движок политик Kubernetes с контролем допуска, мутацией и аудитом на основе OPA для обеспечения соблюдения конфигураций безопасности и соответствия…
 docker/docker-bench-security
Docker Bench for Security — это скрипт, который проверяет десятки общепринятых лучших практик развёртывания контейнеров Docker в production.
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 aquasecurity/tracee
Безопасность и криминалистический анализ времени выполнения в Linux с использованием eBPF
 smol-machines/smolvm
Встраиваемая, портативная виртуальная машина с поддержкой ветвления для безопасного локального запуска агентов.
 openziti/ziti
Платформа нулевого доверия для сетей, которая делает сервисы невидимыми с помощью криптографической идентификации, политик доступа и сквозного…
 microsoft/litebox
Библиотечная ОС, ориентированная на безопасность, поддерживающая выполнение в режиме ядра и пользовательском режиме.
 complianceascode/content
Генерирует контент безопасности SCAP, Ansible, Bash и CEL для оценки соответствия и автоматического усиления защиты на Linux-хостах, контейнерах и…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency micro sandboxes
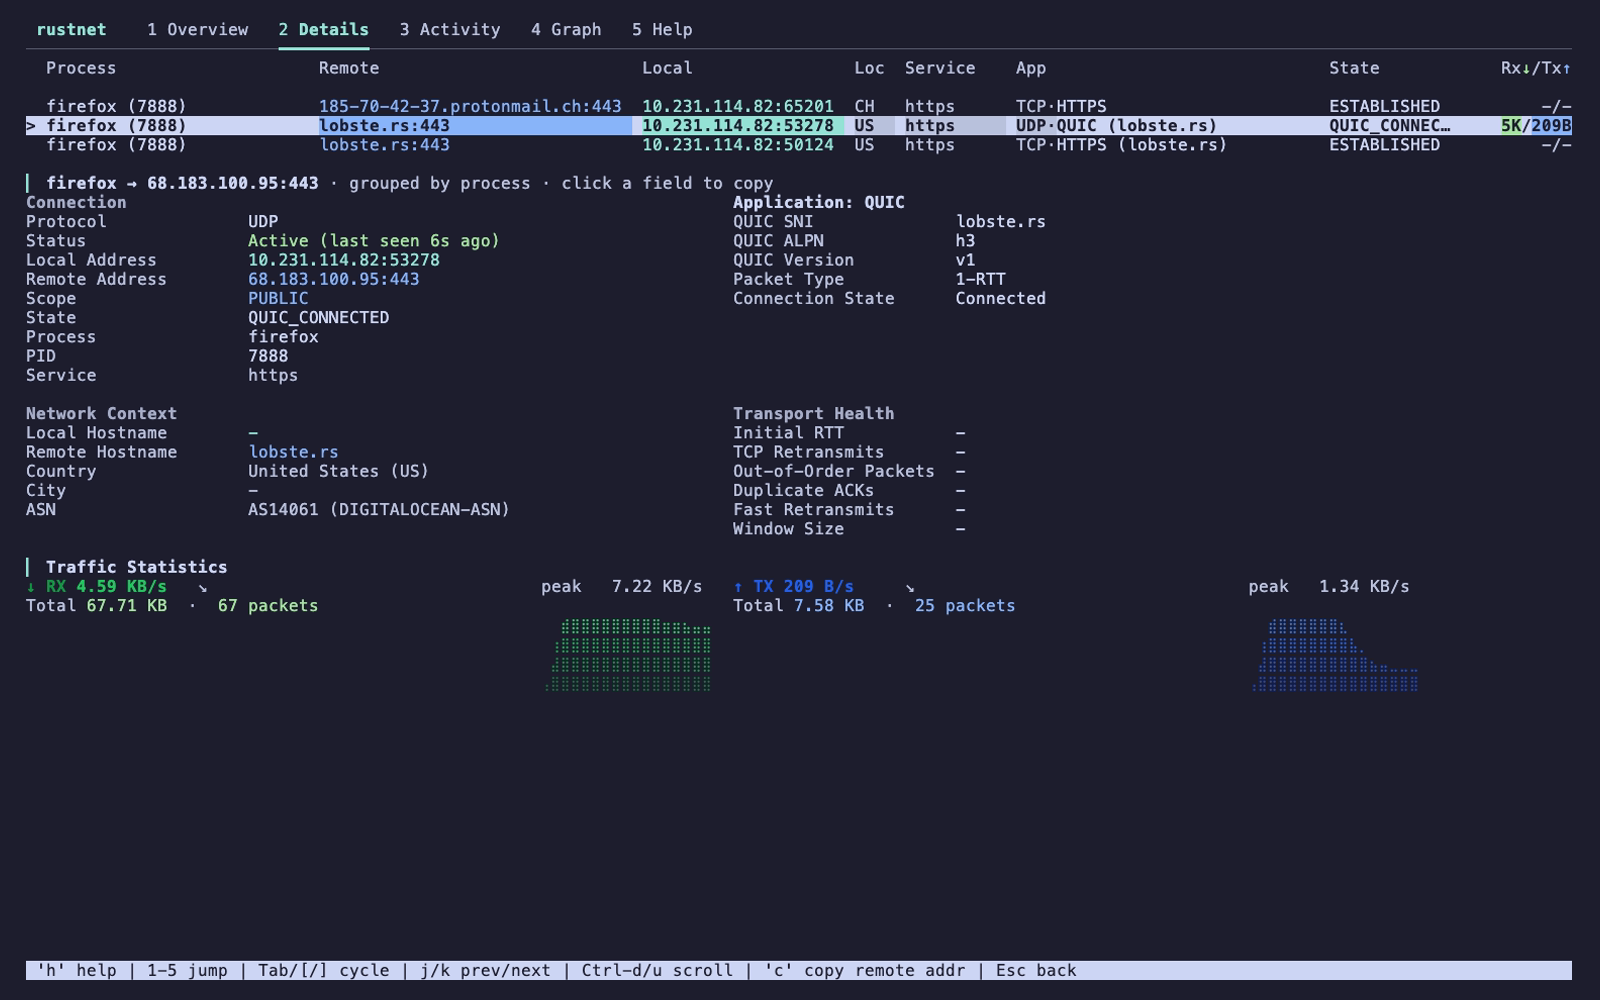 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 spiffe/spire
Платформа удостоверения рабочей нагрузки, которая подтверждает запущенные сервисы, выдаёт SPIFFE ID/SVID и обеспечивает аутентификацию mTLS и JWT для…








