
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 madhuakula/kubernetes-goat
Намеренно уязвимая среда кластера Kubernetes для практического обучения безопасности. Включает более 22 сценариев, охватывающих побег из контейнера,…
 nestybox/sysbox
«runc» следующего поколения с открытым исходным кодом, который позволяет rootless-контейнерам запускать рабочие нагрузки, такие как Systemd, Docker,…
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 deepfence/threatmapper
Платформа защиты облачных нативных приложений с открытым исходным кодом (CNAPP)
 kubearmor/kubearmor
Система обеспечения безопасности в runtime. Упрочнение/песочница рабочих нагрузок и реализация политик наименьших привилегий упрощена с помощью LSM…
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
 cloudflare/flan
Довольно крутой сканер уязвимостей
 fairwindsops/polaris
Проверка лучших практик в ваших кластерах Kubernetes
 moltis-org/moltis
A secure persistent personal agent server in Rust. One binary, sandboxed execution, multi-provider LLMs, voice, memory, Telegram, WhatsApp, Discord,…
 usmannasir/cyberpanel
Cyber Panel — панель управления хостингом для OpenLiteSpeed
 getanteon/anteon
Платформа мониторинга и тестирования производительности Kubernetes на основе eBPF, которая автоматически создает карты сервисов, отслеживает метрики…
 cdk-team/cdk
📦 Сделайте тестирование безопасности K8s, Docker и Containerd проще.
 datadog/stratus-red-team
:cloud: :zap: Детальная и практичная эмуляция действий злоумышленника для облака
 owasp/devsecopsguideline
Руководство OWASP DevSecOps может помочь нам внедрить безопасность как часть конвейера разработки.
 aquasecurity/kube-hunter
Поиск уязвимостей безопасности в кластерах Kubernetes
 extv/podroid
Без root-прав Android-приложение, загружающее Alpine Linux: запускайте контейнеры (Podman/Docker/LXC) и GUI-приложения рабочего стола.
 ine-labs/awsgoat
AWSGoat : Чрезвычайно уязвимая инфраструктура AWS
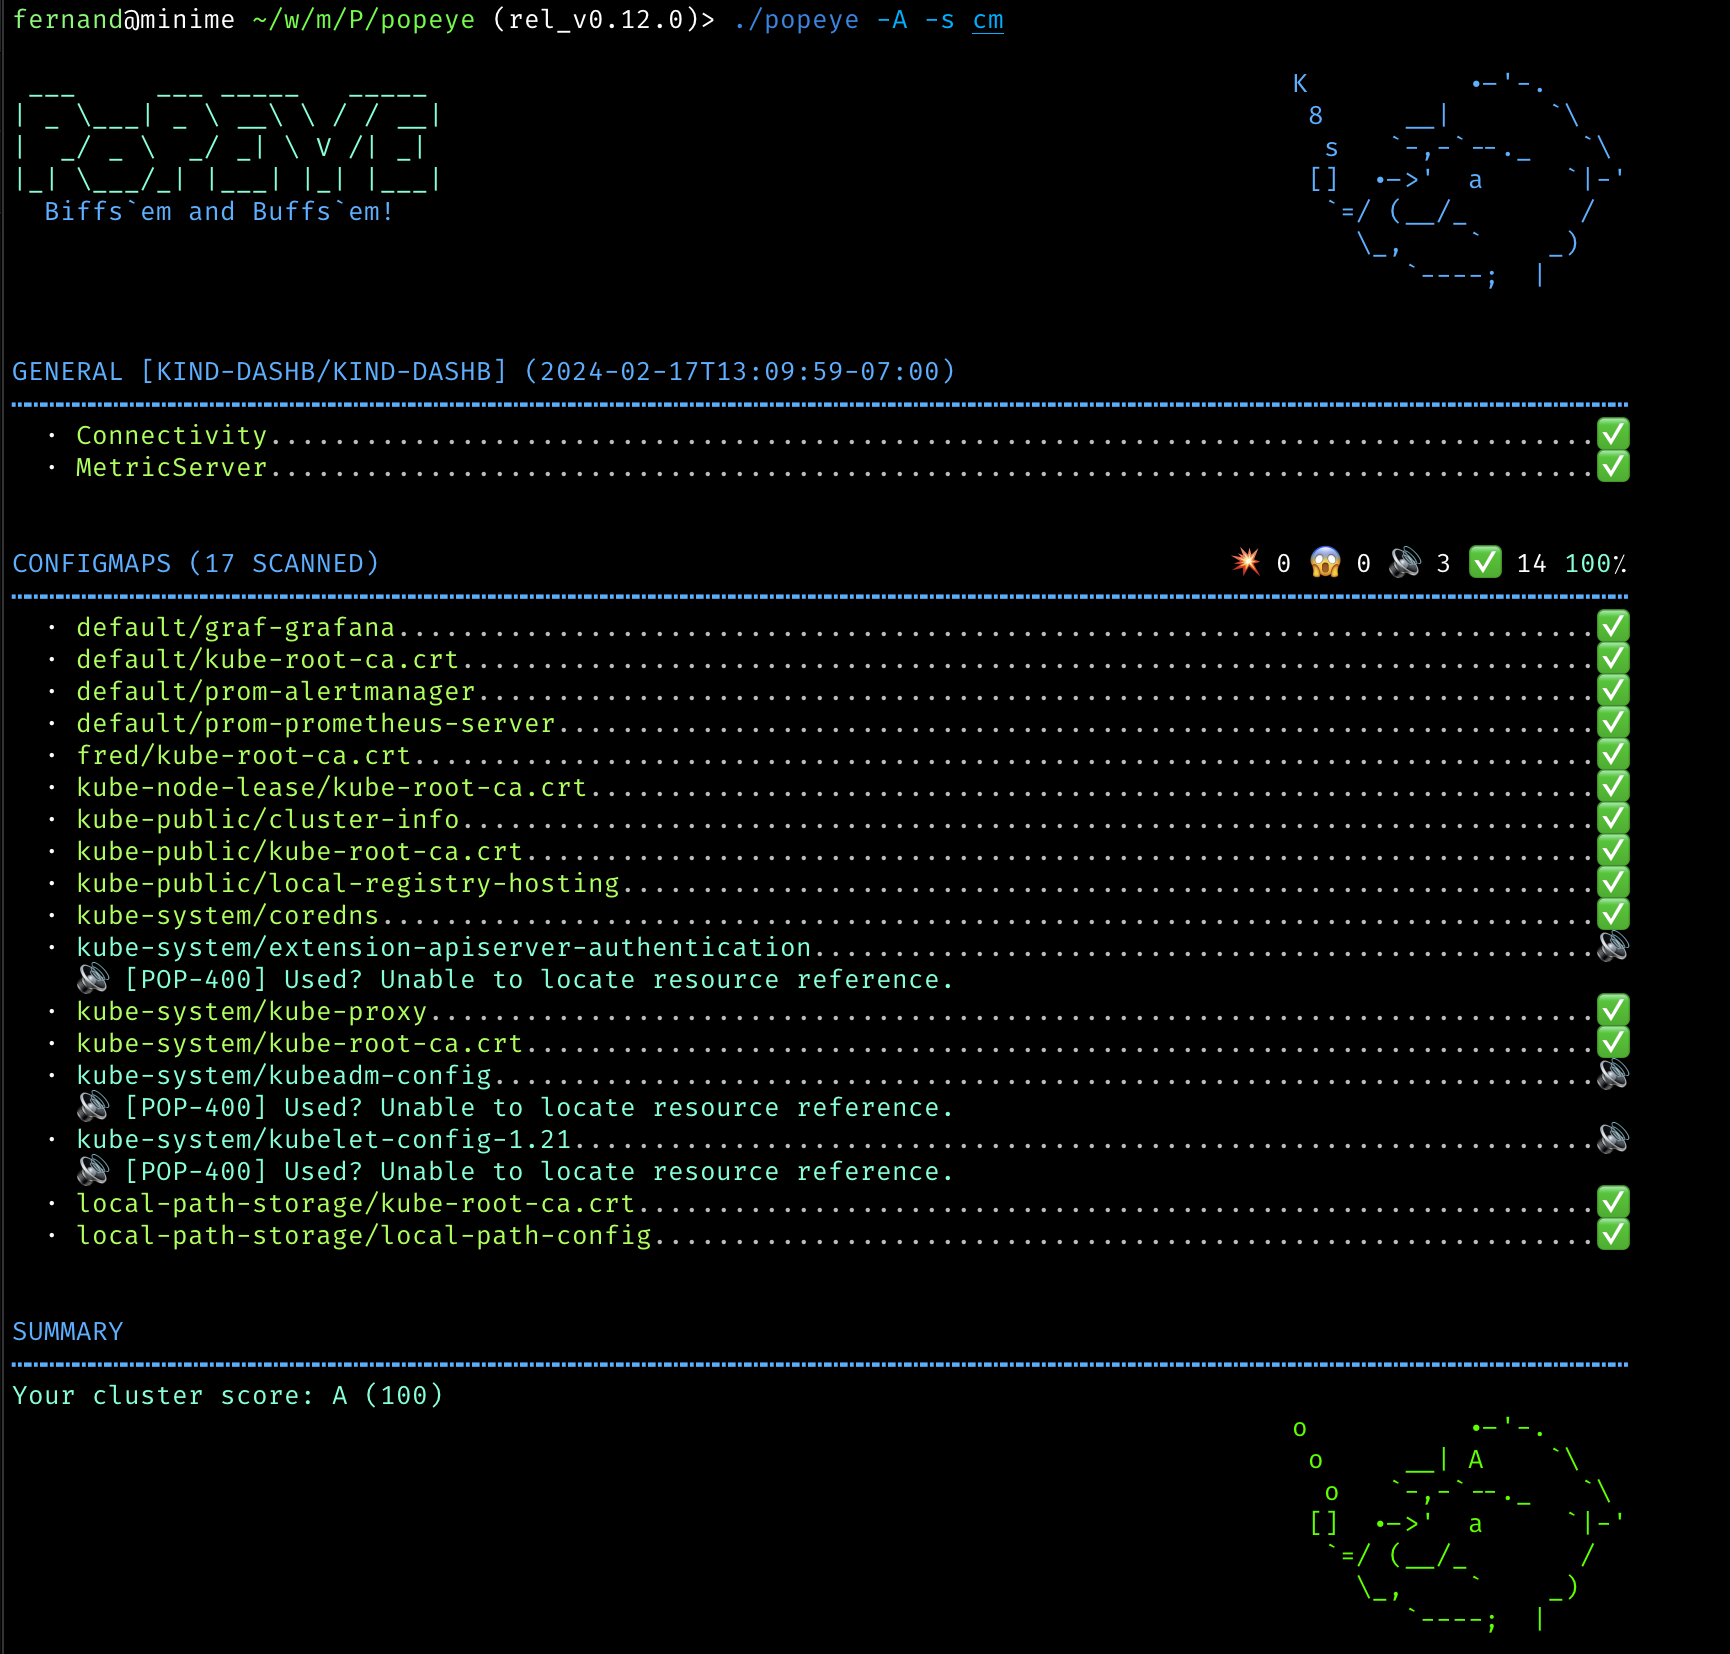 derailed/popeye
👀 Санитайзер ресурсов кластера Kubernetes





