
 openziti/ziti
Платформа нулевого доверия для сетей, которая делает сервисы невидимыми с помощью криптографической идентификации, политик доступа и сквозного шифрования. Заменяет VPN, защищает IoT и соединяет мультиоблачные среды без открытых портов.



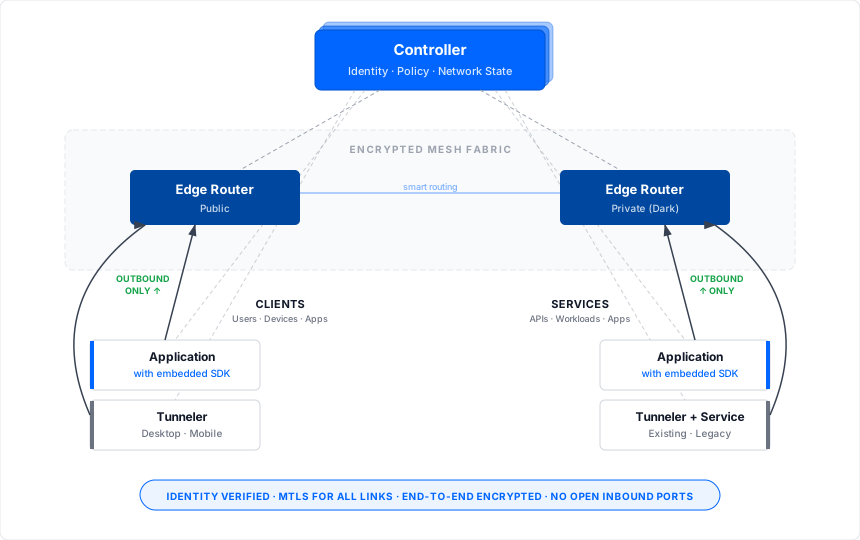
OpenZiti — это открытая платформа сетевого взаимодействия с нулевым доверием, которая делает сетевые сервисы невидимыми для неавторизованных пользователей. Каждое соединение, будь то от пользователя, сервиса, устройства или рабочей нагрузки, аутентифицируется с помощью криптографической идентичности, авторизуется политикой и шифруется сквозным образом.
OpenZiti работает как с существующими приложениями (с помощью легковесных туннелизаторов без изменения кода), так и с новыми приложениями (с использованием встроенных SDK для самой сильной модели нулевого доверия). Это делает его практичным как для окружений brownfield, так и для разработки greenfield.
Создано и спонсируется NetFoundry. Лицензировано по Apache 2.0.
OpenZiti позволяет распространять нулевое доверие куда угодно для любых случаев, включая нечеловеческие рабочие нагрузки и рабочие процессы, через несколько сетей и сторонних организаций. Ниже приведены некоторые распространённые варианты использования.
Обеспечьте безопасный доступ к внутренним сервисам без VPN-клиентов, проблем с разделенным туннелированием или узких мест концентратора. Каждый сервис индивидуально авторизован. Никакой проблемы «как только вы внутри, вы можете добраться до всего».
Сделайте API и сервисы невидимыми для интернета. Ноль прослушивающих портов означает нулевую поверхность атаки. Авторизованные клиенты подключаются через OpenZiti; все остальные ничего не видят.
Дайте каждому устройству, датчику и машине уникальную криптографическую идентичность. Модель идентичности OpenZiti подходит для нечеловеческих рабочих нагрузок так же хорошо, как и для людей, обеспечивая надёжную аутентификацию для соединений «машина-машина», составляющих основную часть современного сетевого трафика.
Обеспечьте безопасную связь между рабочими нагрузками через облака и окружения. Сервисы аутентифицируют друг друга с помощью криптографической идентичности, а не сетевого расположения. Никаких общих секретов, IP-белых списков или окружных полномочий.
Обеспечьте безопасную связь агент-сервис и агент-агент с помощью криптографической идентичности для каждого участника ИИ. MCP-серверы, конечные точки инструментов и частные LLM остаются тёмными, без прослушивающих портов или публичных URL. Агенты аутентифицируются с помощью сильных уникальных идентичностей и имеют доступ только к тем ресурсам, которые разрешены политикой, поэтому автономные рабочие процессы получают необходимый доступ без окружных полномочий над всем остальным.
Одна оверлейная сеть через AWS, Azure, GCP, локальные дата-центры и граничные локации. Никаких облачно-специфичных сетевых инструментов, VPN-туннелей между окружениями или сложных пиринговых соглашений.
Получайте доступ к домашним лабораторным или самостоятельно размещённым сервисам, таким как Nextcloud, Home Assistant, медиа-серверы и среды разработки, из любого места. Без открытых портов роутера, без динамического DNS, без зависимости от сторонних туннельных сервисов. Вы контролируете весь путь.
Соединяйте сервисы через кластеры Kubernetes без сложных правил входа, сайдкаров сервисной сетки или VPN-туннелей между кластерами. Работает за пределами Kubernetes, поддерживая соединение k8s-сервисов с виртуальными машинами, голым железом, IoT-устройствами или чем угодно ещё в оверлее.
| Возможность | Описание |
|---|---|
| Тёмные сервисы | Сервисы имеют ноль прослушивающих портов. Невидимы для сканеров и неавторизованных пользователей. |
| Идентичность для всего | Криптографическая идентичность для пользователей, сервисов, устройств и нечеловеческих рабочих нагрузок (NHI). Не на основе IP. |
| Операции на основе идентичности | Управление сетями через идентичности и политики вместо IP-адресов и правил брандмауэра. Упрощает эксплуатацию и устраняет ручную настройку сети. |
| Сквозное шифрование | Данные шифруются от источника до назначения с помощью libsodium. mTLS для аутентификации. Нулевое доверие к сетевому пути. |
| Без VPN и открытых портов | Соединения маршрутизируются через оверлей OpenZiti. Никаких VPN-клиентов, входящих правил брандмауэра, открытых портов. |
| Умная маршрутизация | Ячеистая ткань с интеллектуальным выбором пути для производительности и надёжности. |
| Гибкое развертывание | Встраивайте SDK, используйте туннелизаторы или развертывайте на уровне сети. Комбинируйте и сочетайте для каждого сервиса. |
| Доступ на основе политик | Детальные политики на основе идентичности. Доступ может быть отозван в реальном времени, закрывая активные соединения. |
| Программируемые REST API | Полный API управления для автоматизации и интеграции. Включена веб-консоль администратора. |
| Полностью самостоятельное размещение | Запускайте всю платформу на своей инфраструктуре. Никаких зависимостей от вендора. Открытый исходный код, Apache 2.0. |
OpenZiti поддерживает три модели нулевого доверия. Вы можете смешивать их в одной сети и мигрировать между ними со временем.
Разверните периферийный маршрутизатор OpenZiti в доверенной сетевой зоне. Трафик входит в оверлей от аутентифицированных клиентов и выходит в частную сеть, где работают сервисы.
Запустите туннелизатор OpenZiti на том же хосте, что и ваш сервис. Туннелизатор отвечает за идентичность, аутентификацию и шифрование. Сервису нужно только принимать соединения с localhost.

