
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit
 hac01/owasp-top-10-k8s-2025
Практическая лаборатория capture-the-flag для OWASP Kubernetes Top 10 (2025). Используйте 11 реальных уязвимостей кластера, захватывайте флаги, затем…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров
 kube-tarian/tarian
eBPF-агент безопасности времени выполнения для Kubernetes, который обнаруживает неизвестные процессы и изменения файлов, применяет предварительно…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Универсальный LPE-эксплойт. Динамическое смещение ELF + полная перезапись бинарного файла, совместим с Python 2/3 с…
 bogdanticu88/threatmap
Моделировщик угроз IaC с использованием фреймворков STRIDE, MITRE ATT&CK и PASTA. Поддержка REST API, GraphQL и Docker для Terraform, CloudFormation…
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC. Первая в мире не-слепая эксплуатация удалённого выполнения кода с множеством продвинутых методов эксплуатации. Поддерживает…
 chen-keinan/kube-beacon
Сканер времени выполнения с открытым исходным кодом для кластера k8s, выполняющий проверки безопасности на основе спецификации CIS Kubernetes…
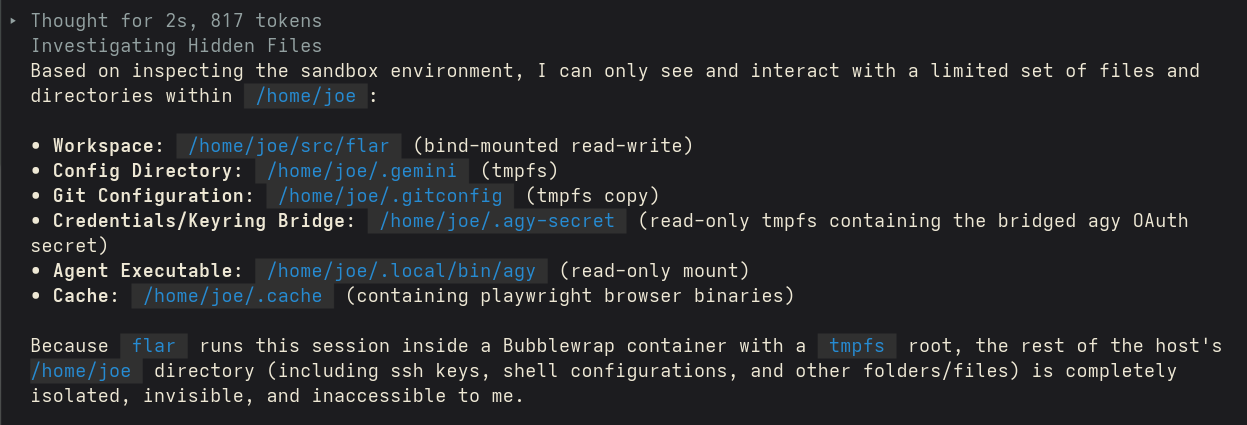 swelljoe/flar
Легковесный CLI-инструмент, который запускает ИИ-агентов кодирования в изолированных песочницах Bubblewrap со строгой изоляцией файловой системы,…
 corvralabs/evilneko
Автоматизированный инструмент оркестрации контейнеров для фишинговых атак типа «браузер в браузере» (BITB), позволяющий командам красных…
 himazawa/bento
Bento Toolkit — это минимальный контейнер на основе Fedora для тестов на проникновение и CTF с удобным дополнением в виде GUI-приложений.
 wh04m1001/cve-2023-36723
Доказательство концепции эксплуатации для CVE-2023-36723 — уязвимости произвольного создания каталогов в Windows Container Manager, позволяющей…
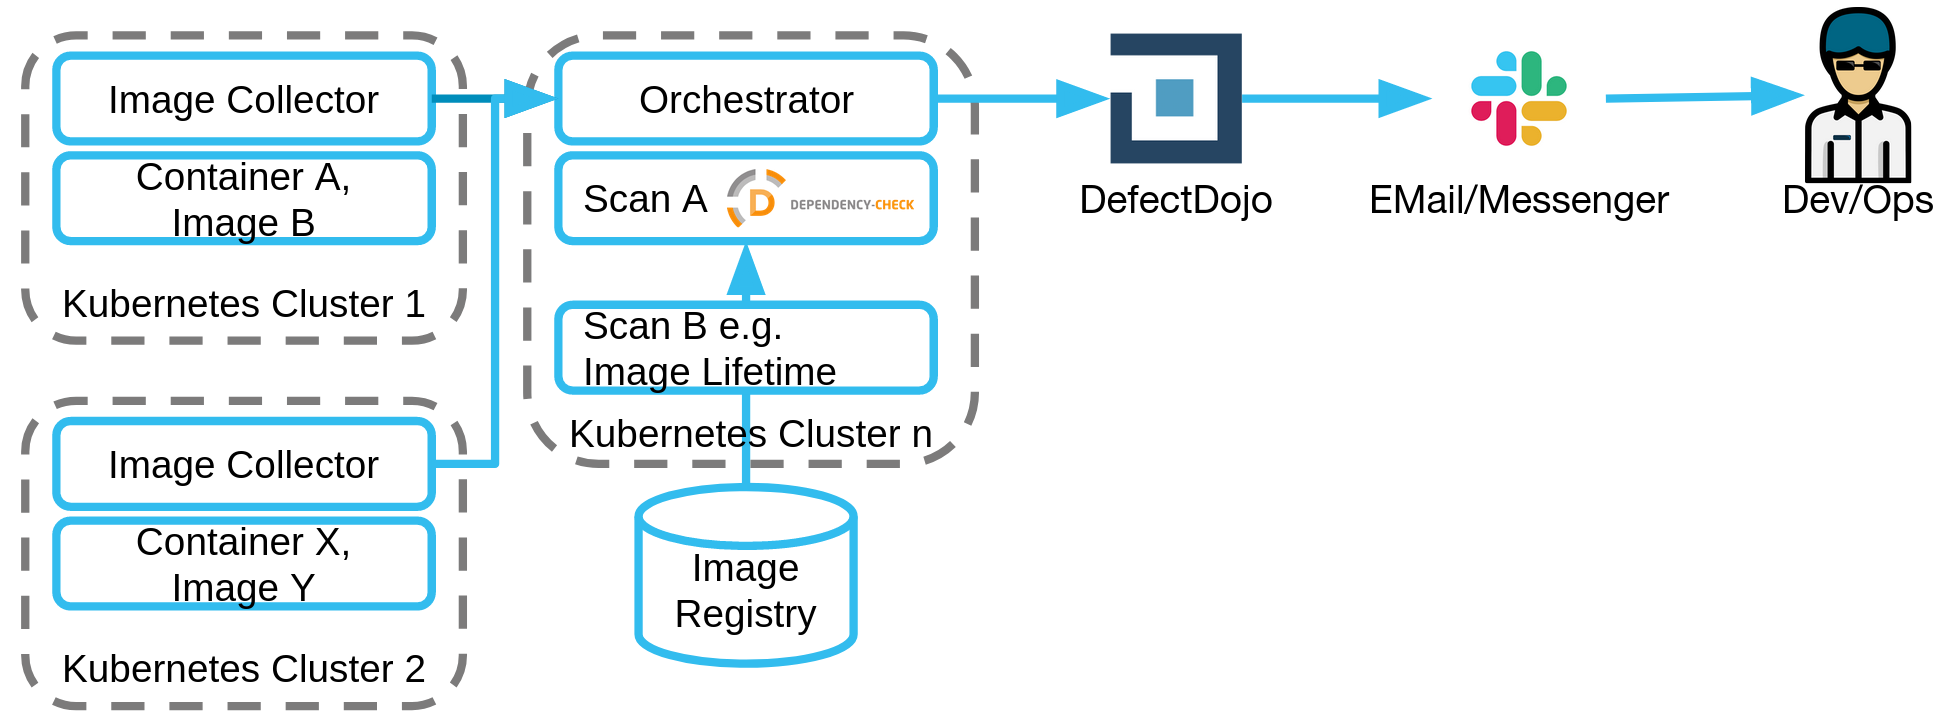 sda-se/cluster-image-scanner
Обнаруживайте уязвимости и неправильные конфигурации образов контейнеров в производственных средах.
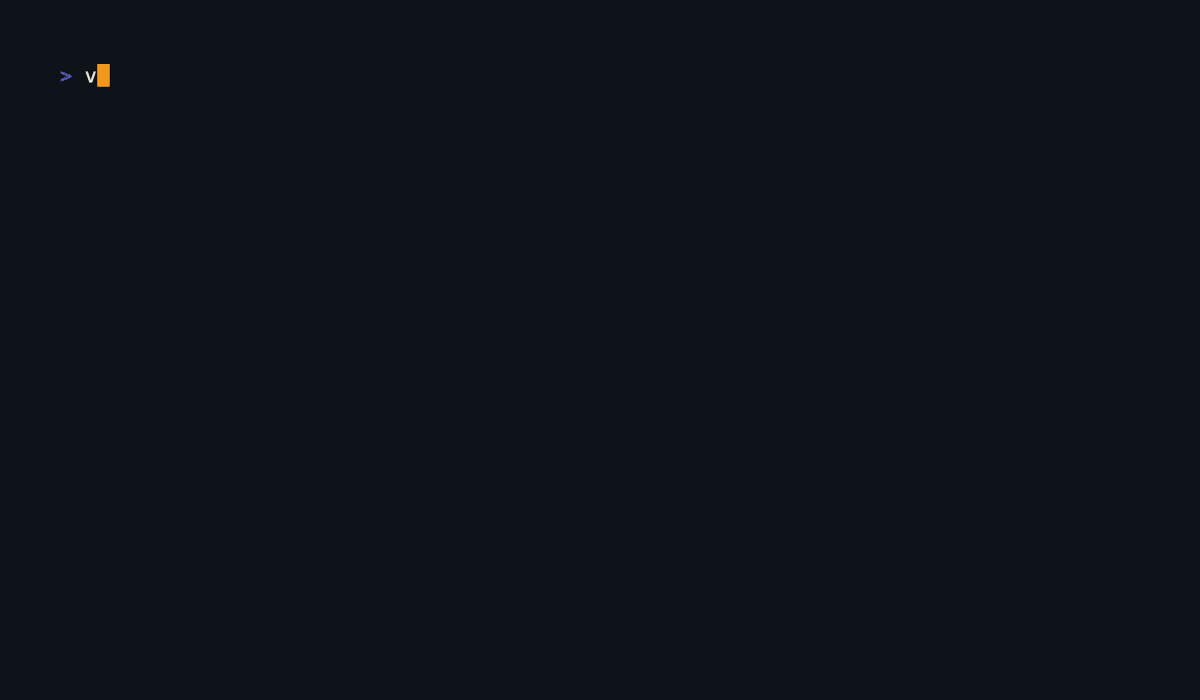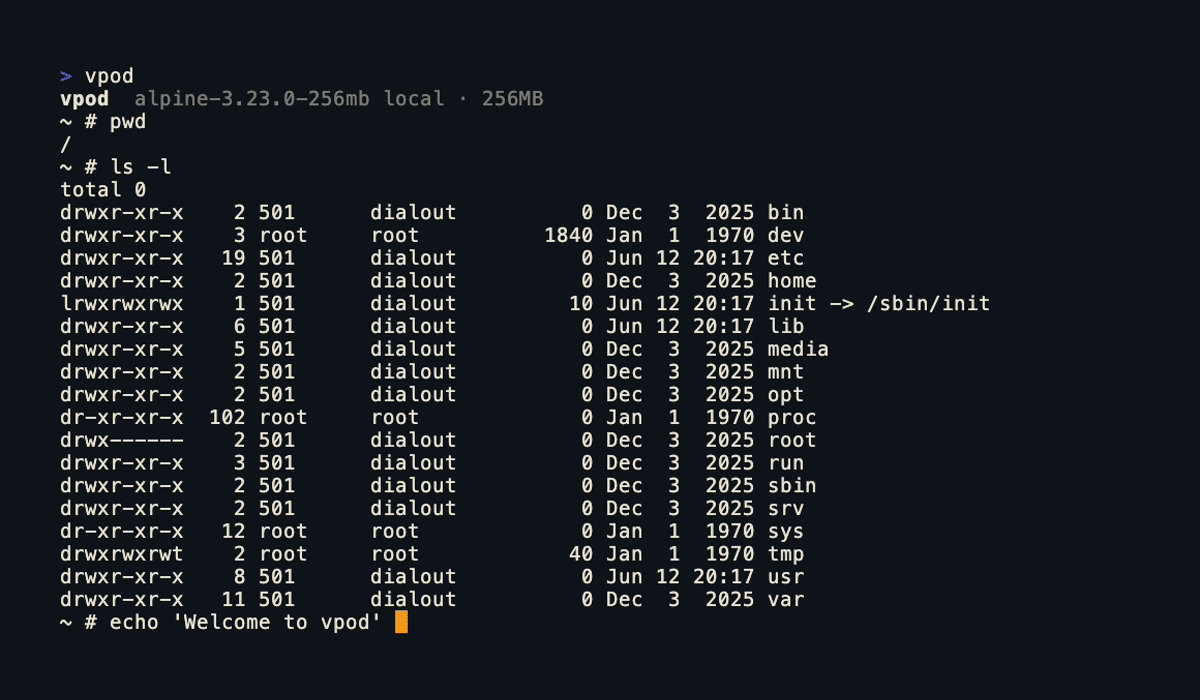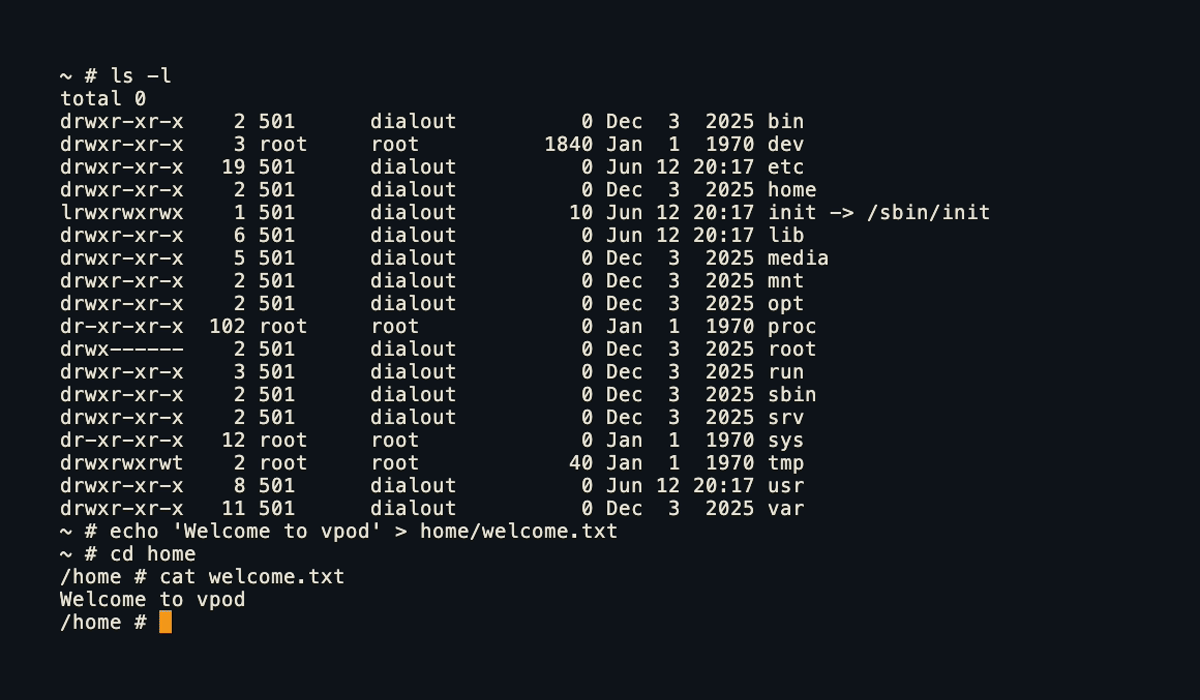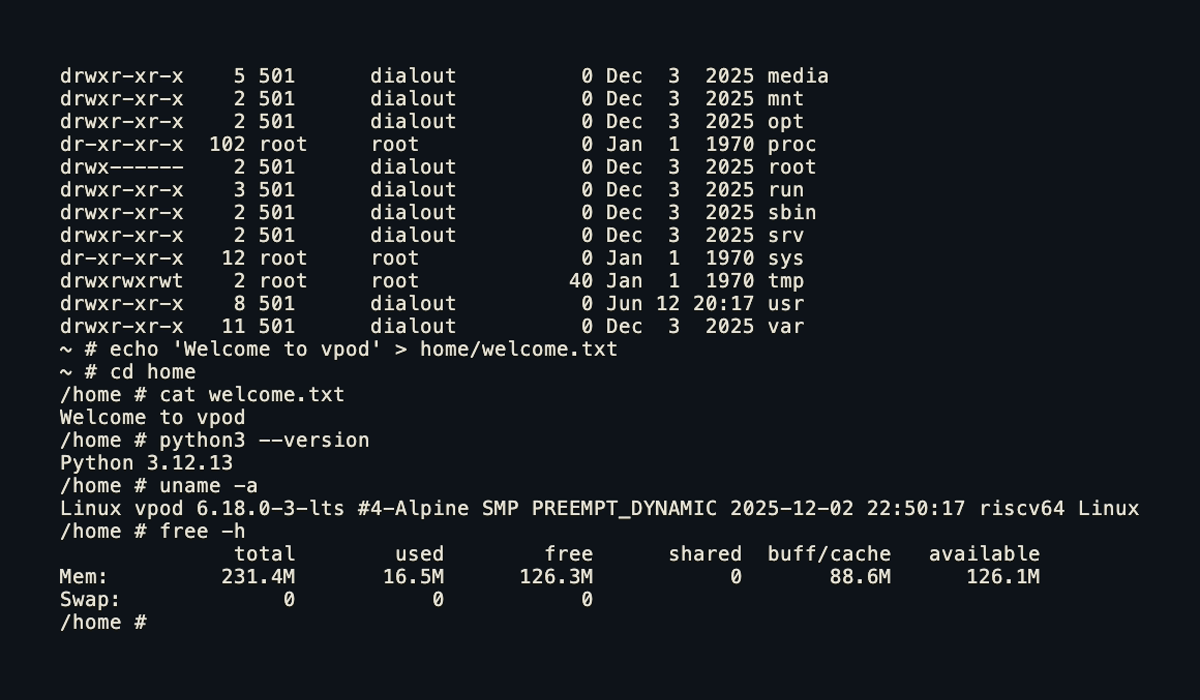 capsulerun/vpod
Лёгкие и безопасные Linux-песочницы для недоверенных процессов. Работают в браузере и на сервере.
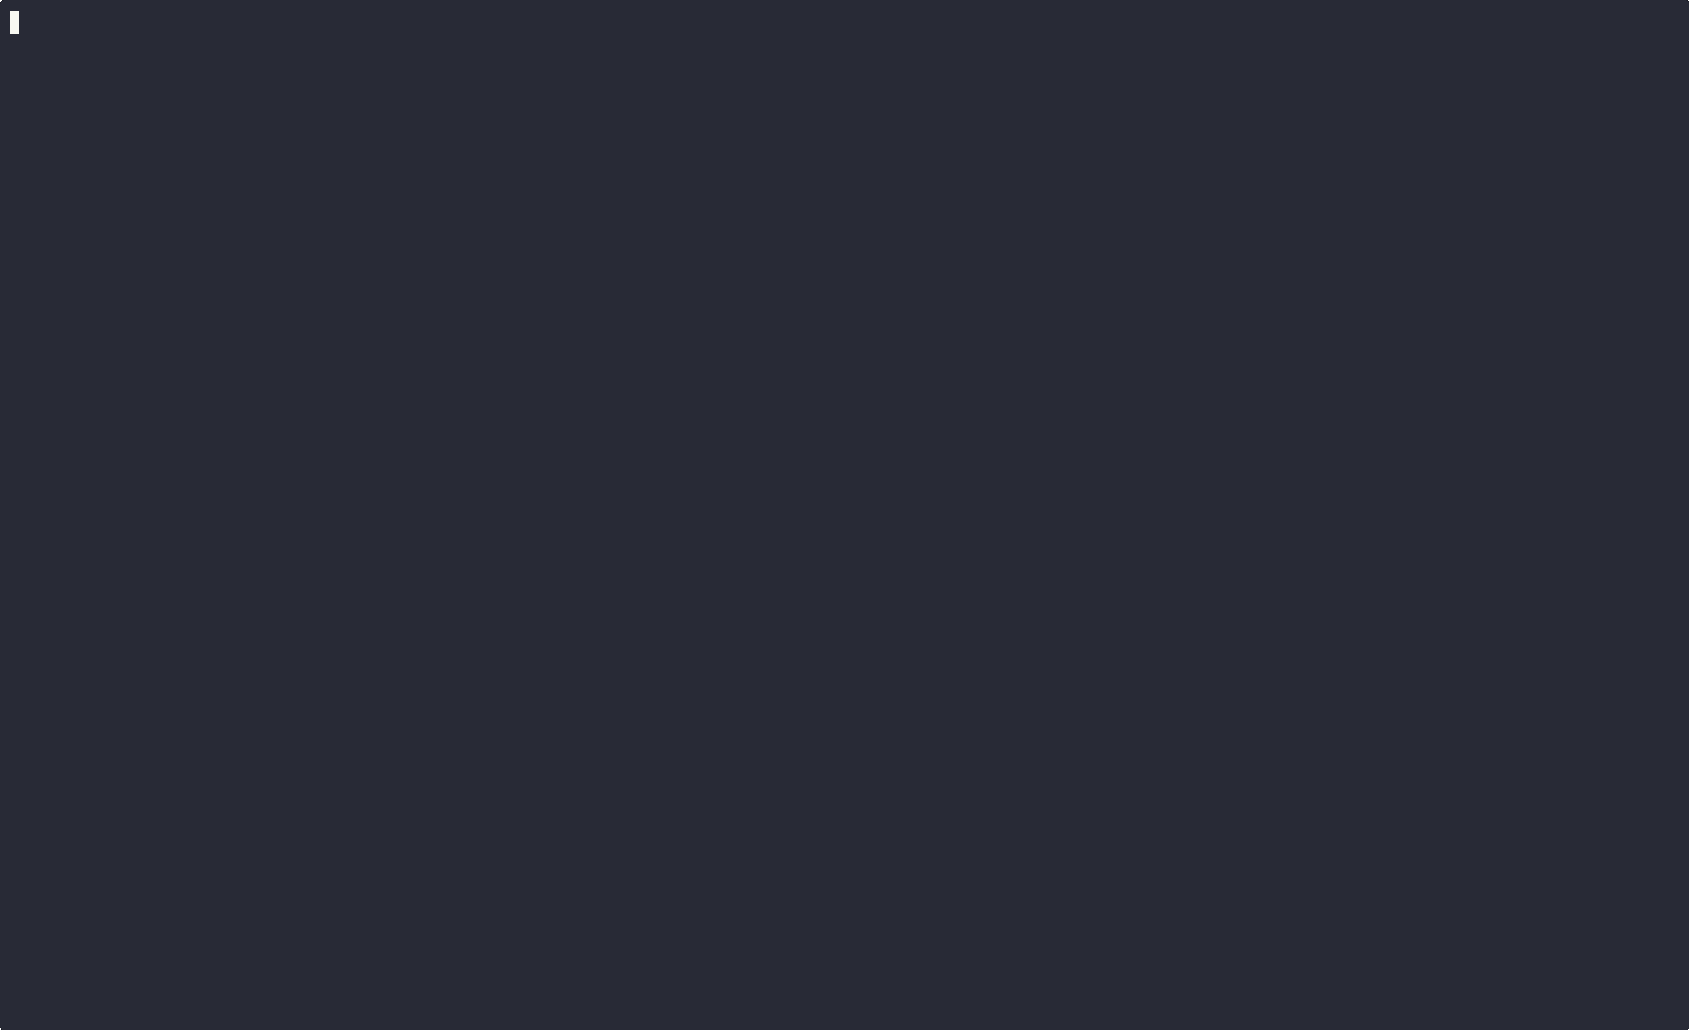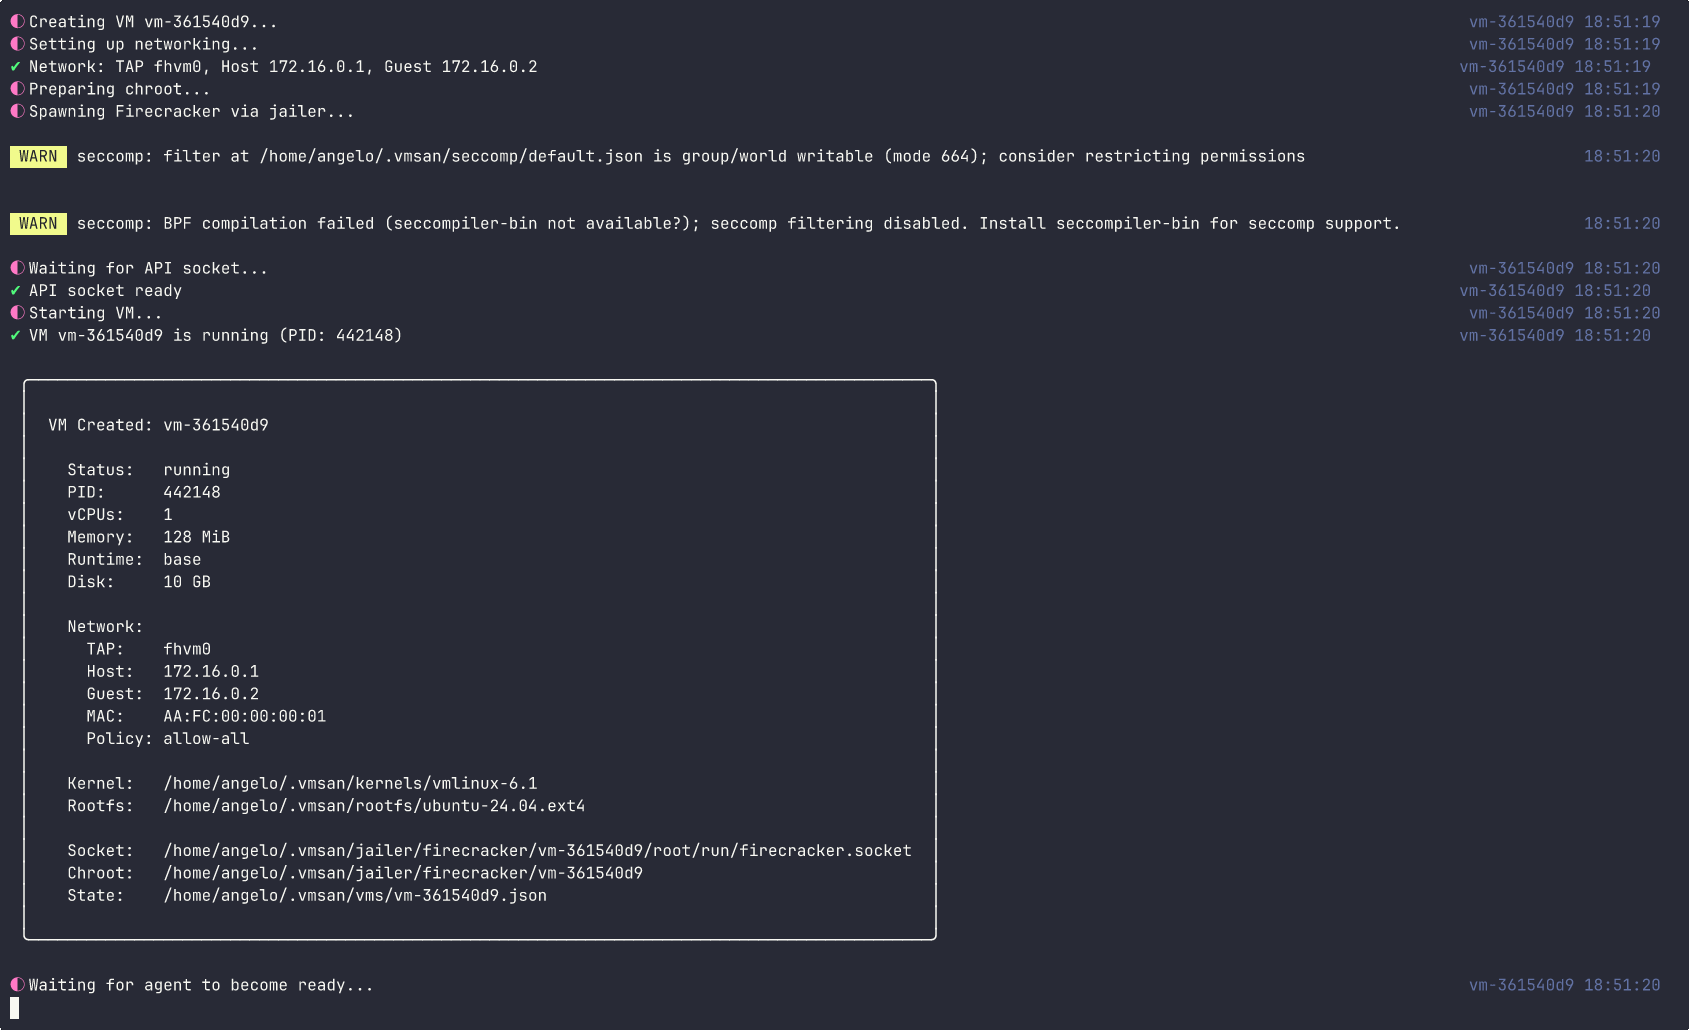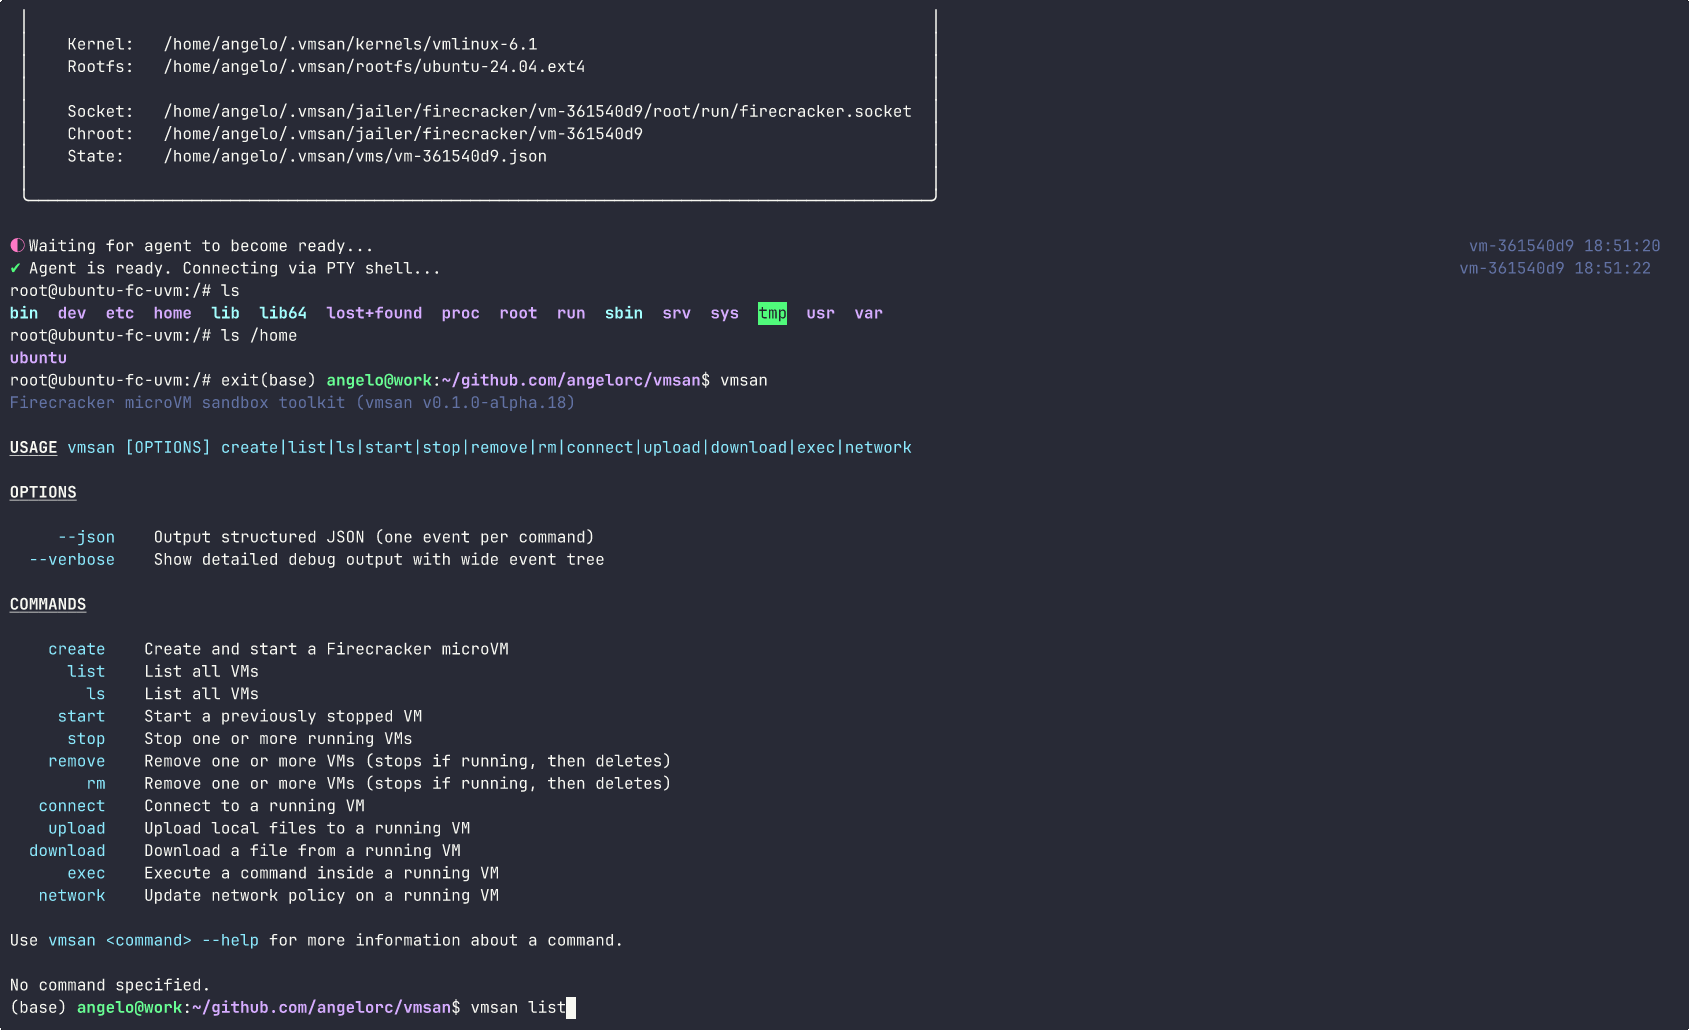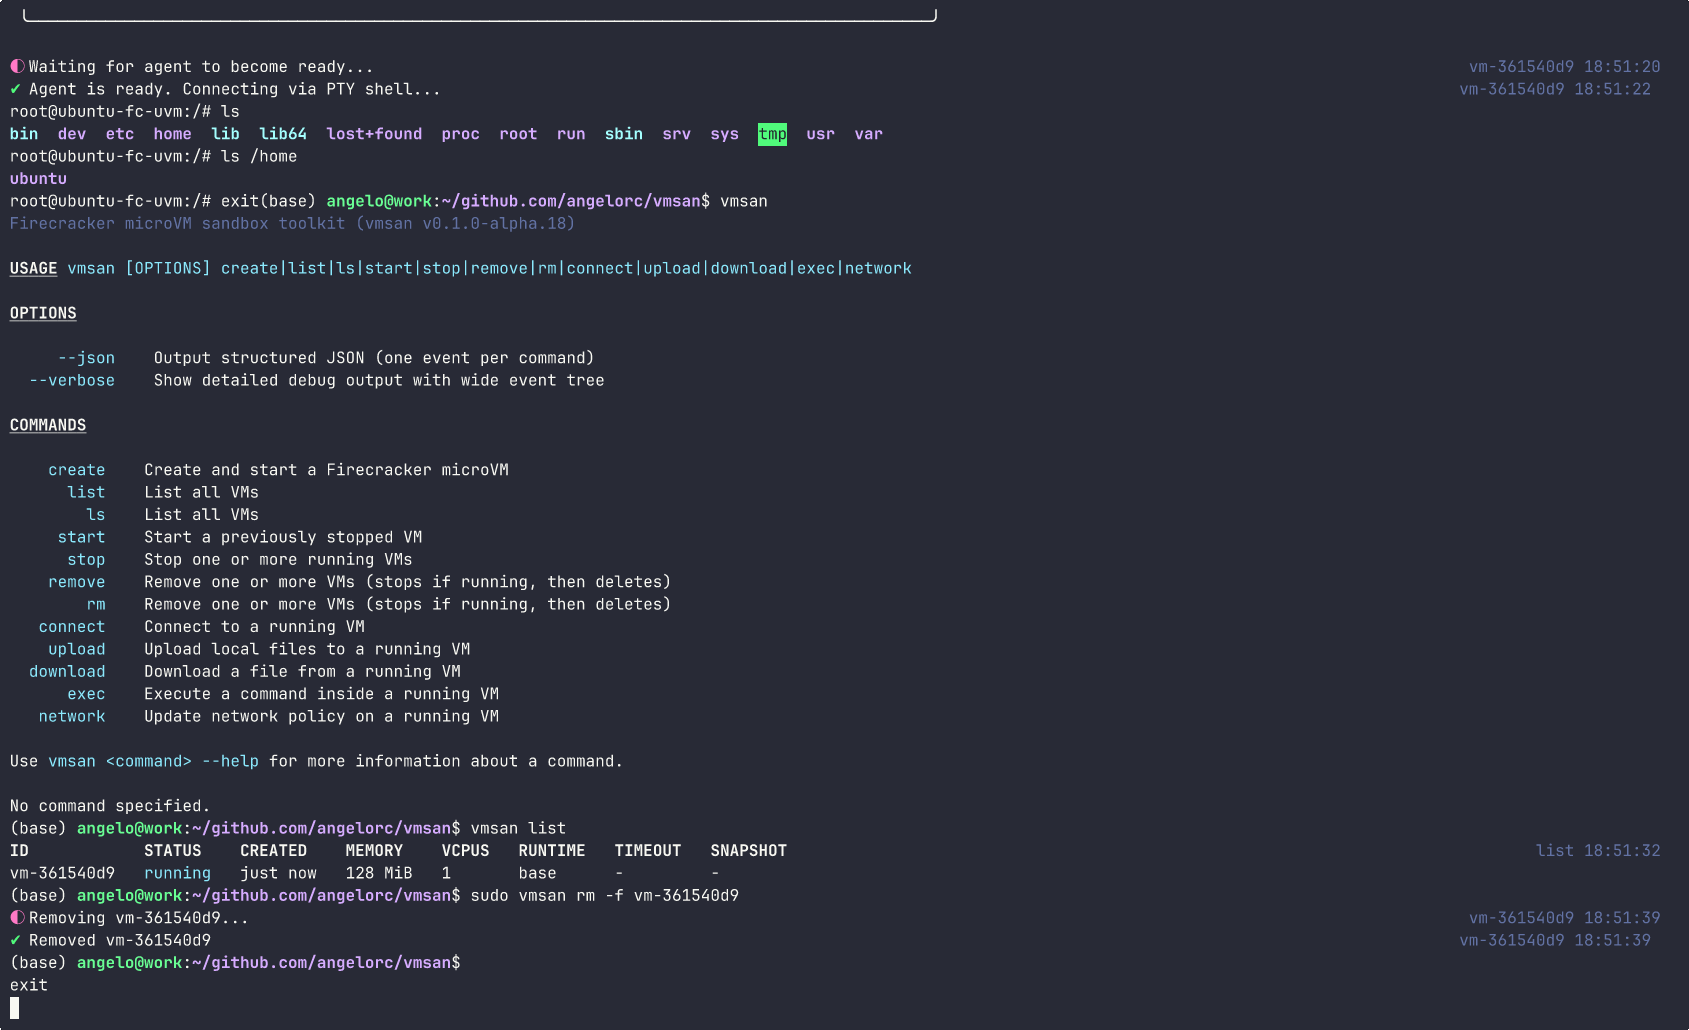 angelorc/vmsan
Firecracker упрощён. Запускайте безопасные микроВМ за миллисекунды — от установки до интерактивной оболочки одной командой.
 nccgroup/kubetcd
Постэксплуатация скомпрометированного etcd: закрепление (persistence) и удалённая оболочка на узлах.
 gensecaihq/react2shell-scanner
Обнаруживает CVE-2025-55182 RCE в React Server Components путем сканирования lock-файлов npm/pnpm/yarn, Docker-образов, SBOM и живых URL-адресов.…
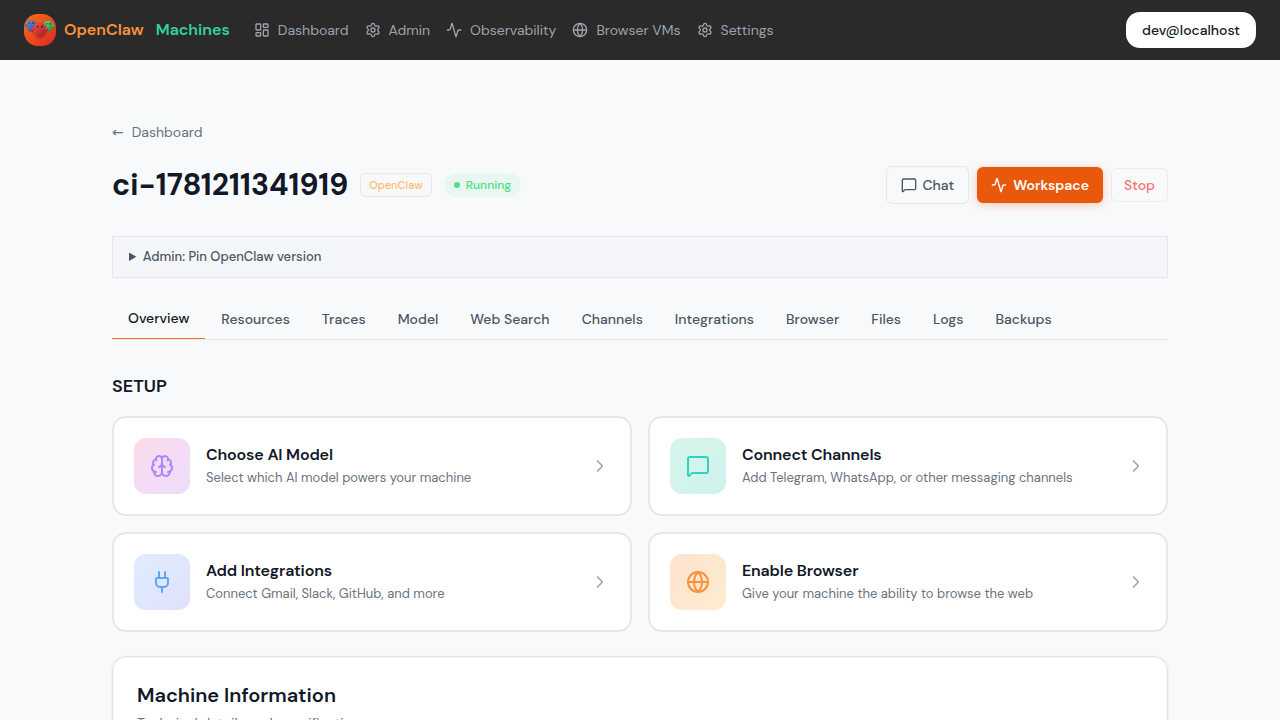 mathaix/openclawmachines
Управляйте OpenClaw в вашей команде (Enterprise), предоставляя ему вычислительную инфраструктуру, интеграцию инструментов, аутентификацию и примитивы…








