
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
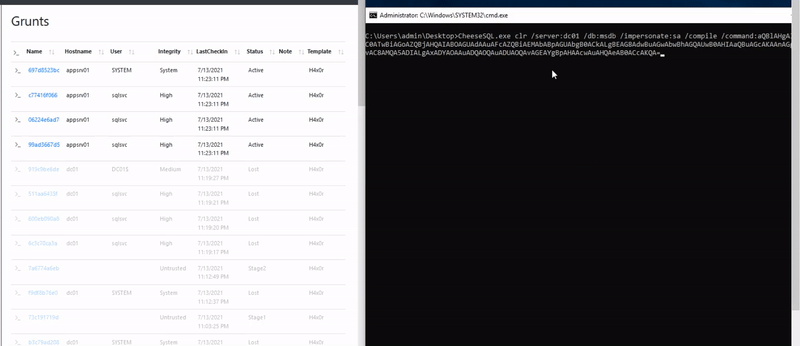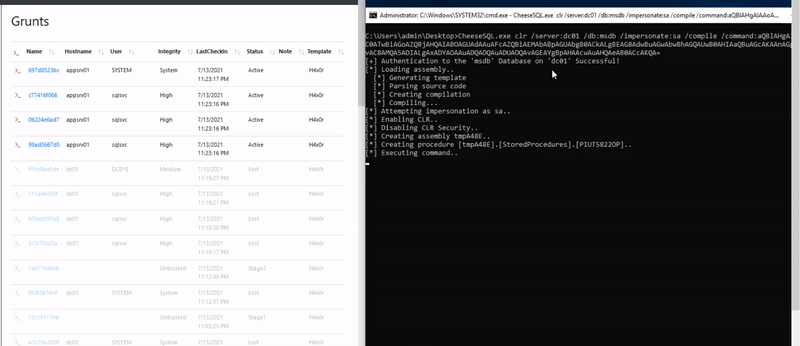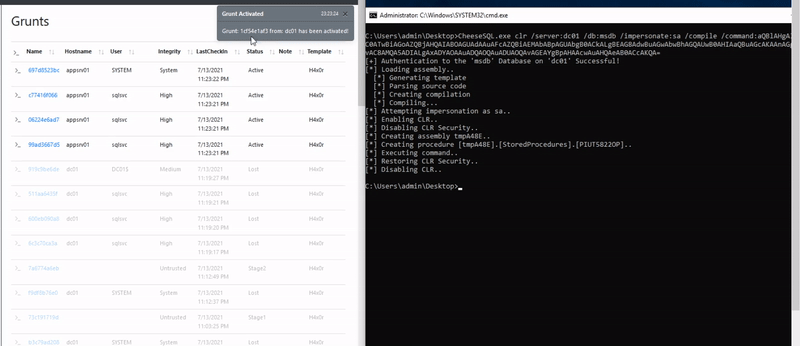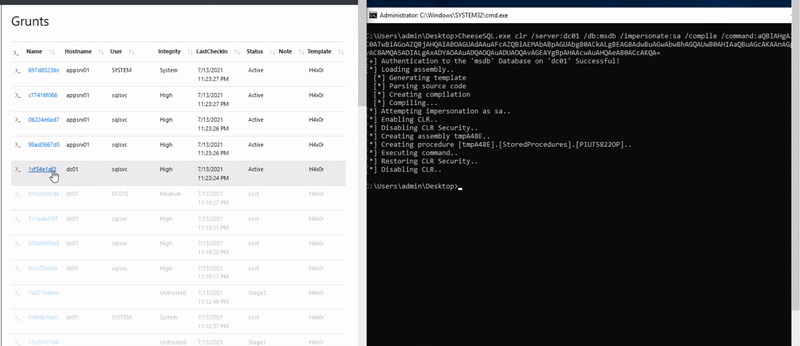
 klezvirus/cheesetools
Собственные инструменты для бокового перемещения/выполнения кода
 d00movenok/bounceback
↕️🤫 Стелс-редиректор для безопасности операций вашей red team
 trustedsec/meterssh
MeterSSH — это способ взять шелл-код, внедрить его в память, а затем туннелировать любой нужный порт через SSH, чтобы замаскировать любой тип связи…
 mandiant/gopacket
Полный порт Impacket на Go — 63 CLI-инструмента и 24 библиотеки для атак на протоколы Windows и Active Directory, скомпилированные в один бинарный…
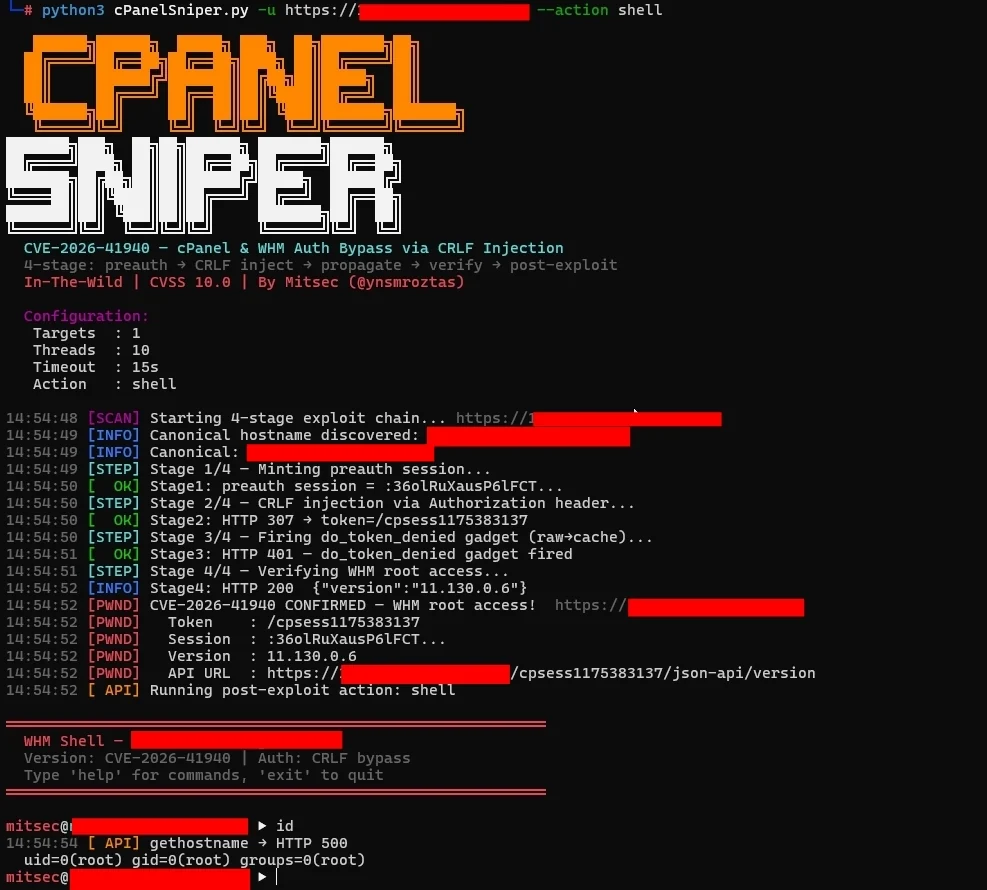 ynsmroztas/cpanelsniper
CVE-2026-41940 — Обход аутентификации cPanel & WHM через CRLF-инъекцию в файле сессии
 vulncheck-oss/go-exploit
Основанный на Go фреймворк для разработки эксплойтов со встроенными этапами проверки цели, сканирования версий, эксплуатации и C2. Поддерживает…
 felixweyne/imaginaryc2
Imaginary C2 — это инструмент на Python, предназначенный для помощи в поведенческом (сетевом) анализе вредоносного ПО. Imaginary C2 запускает…
 0xislamtaha/python-rootkit
Python Remote Administration Tool (RAT) для получения сессии meterpreter
 kagancapar/cve-2022-29072
7-Zip версии до 21.07 на Windows позволяет повышение привилегий и выполнение команд, когда файл с расширением .7z перетаскивается в область…
 samratashok/kautilya
Kautilya - Инструмент для простого использования устройств человеко-машинного интерфейса для атакующей безопасности и тестирования на проникновение.
 secretsquirrel/bdfproxy
Патчинг бинарных файлов через MITM: BackdoorFactory + mitmProxy.
 s1n6h/pentest-harness
Самостоятельно размещаемый каркас AI-агента для авторизованных пентестов, bug bounty, лабораторий безопасности и CTF. Плагинная архитектура,…
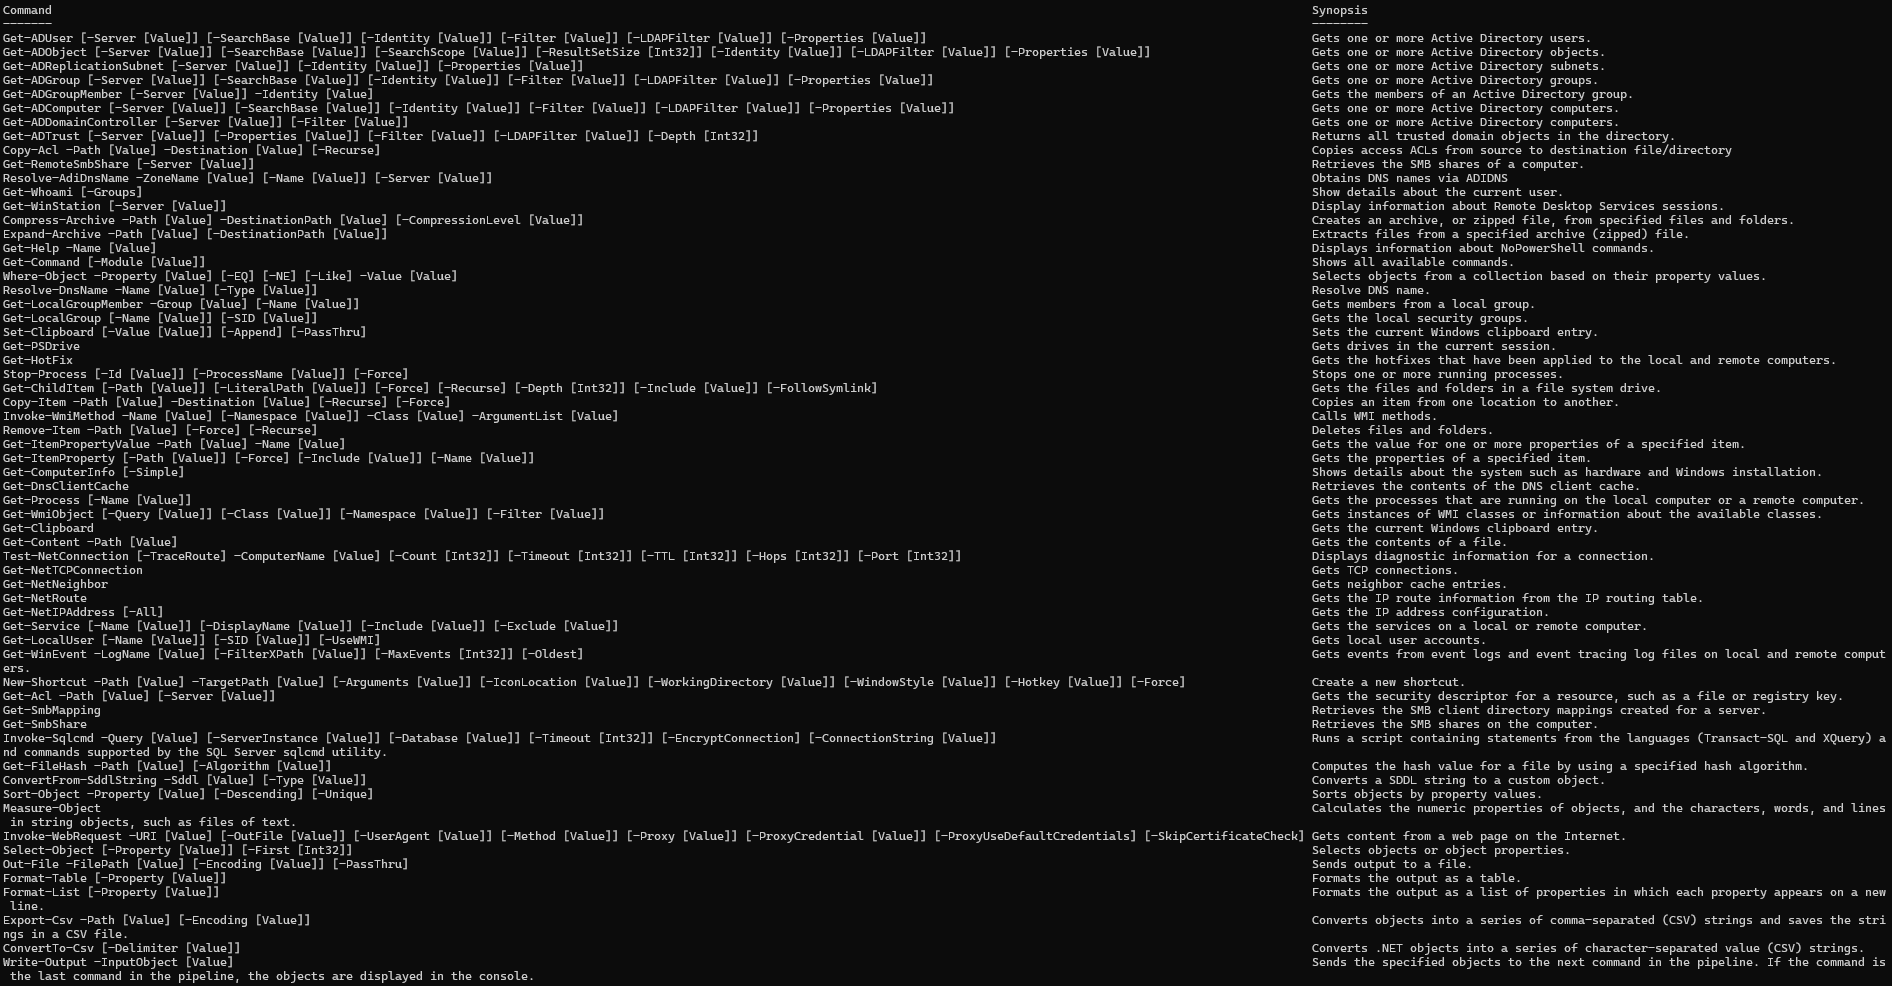 bitsadmin/nopowershell
PowerShell, пересобранный на C# для целей Red Teaming
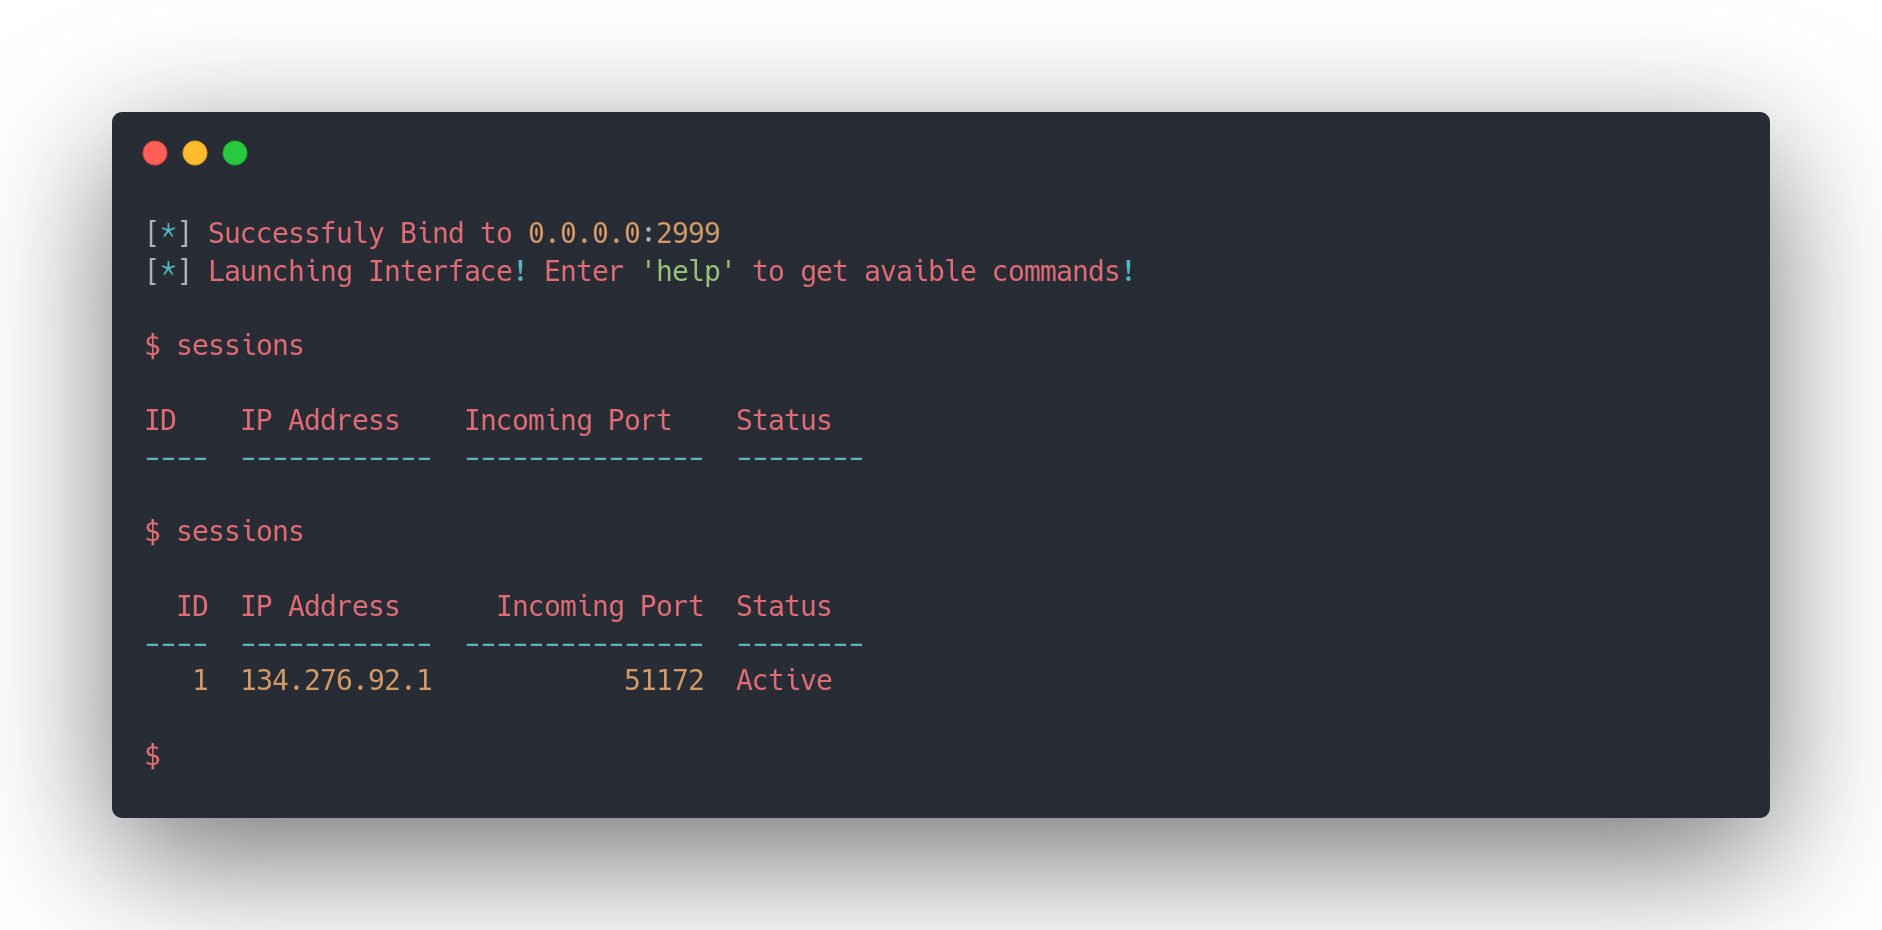 hash3lizer/sillyrat
RAT на Python 🐀 (Троян удаленного доступа) для получения обратной оболочки 🖥️
 sensepost/snoopy-ng
Snoopy v2.0 — модульный фреймворк цифрового наземного отслеживания
 cyberark/kubesploit
Kubesploit — это кроссплатформенный сервер и агент для пост-эксплуатации с использованием HTTP/2 Command & Control, написанный на Golang и…
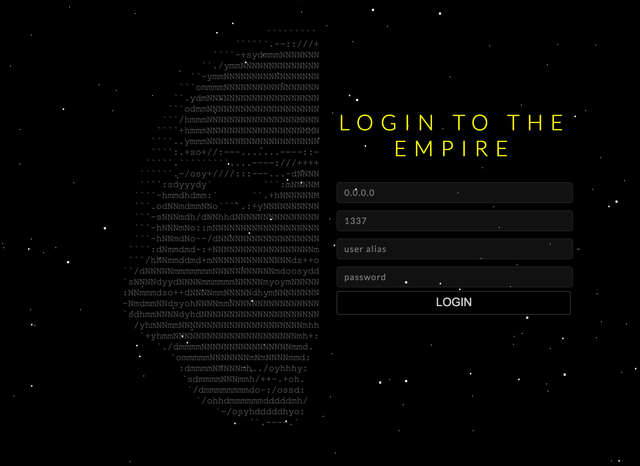 empireproject/empire-gui
Клиентское приложение Empire
 med0x2e/executeassembly
Загрузка/внедрение .NET-сборок путём; повторного использования загруженного CLR AppDomainManager процесса-хоста (spawnto), затирания PE…







