Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ARES — Автономная платформа для проведения red-team операций с оркестрацией модулей MITRE ATT&CK, решением задач по графам атак DAG, средствами контроля OPSEC, зашифрованным хранилищем учётных данных и отчётностью в нескольких форматах. | Kitploit
Инструменты/GitHubGitHub/mafifrizi/ares
Оборонительные ИнструментыФреймворки для пентестаФреймворки для эксплойтовАнализ уязвимостейПост-эксплуатацияБезопасность облачных средКомандование и УправлениеRed Teaming
GitHubmafifrizi/ares

ARES

Автономная платформа для проведения red-team операций с оркестрацией модулей MITRE ATT&CK, решением задач по графам атак DAG, средствами контроля OPSEC, зашифрованным хранилищем учётных данных и отчётностью в нескольких форматах.

1.1k2382245 дней назадПроверено Kitploit
Поделиться
Репозиторий
Логотип ARES

Оркестрация red team под управлением оператора и непрерывная проверка безопасности

Докажите эксплуатируемость. Вычислите кратчайшие пути к Crown Jewels. Получите доказательства, готовые к аудиту. Создано для корпоративных red team, MSSP и центров безопасности, которым нужно проверять защищённость непрерывно, а не раз в год.
Release Python FastAPI React MITRE ATT&CK License Tests

Быстрый старт · Экраны · Возможности · Документация · Безопасность · Спонсор


Что такое ARES

Самостоятельно размещаемая платформа, которая запускает реальные модули наступательной проверки внутри изолированного периметра с отказобезопасной областью действия, отображает пути атаки на интерактивном DAG и формирует брендированные отчёты, чтобы ваш SOC видел именно то, чего атакующий может достичь сегодня, а не то, что сканер считает потенциальной проблемой.

Не просто сканер. ARES сообщает только о том, что действительно доказано на живом целевом узле, включая многоэтапную цепочку, использованную для доказательства.

Почему не традиционный пентест или сканер уязвимостей? См. матрицу сравнения с рынком.

Экраны

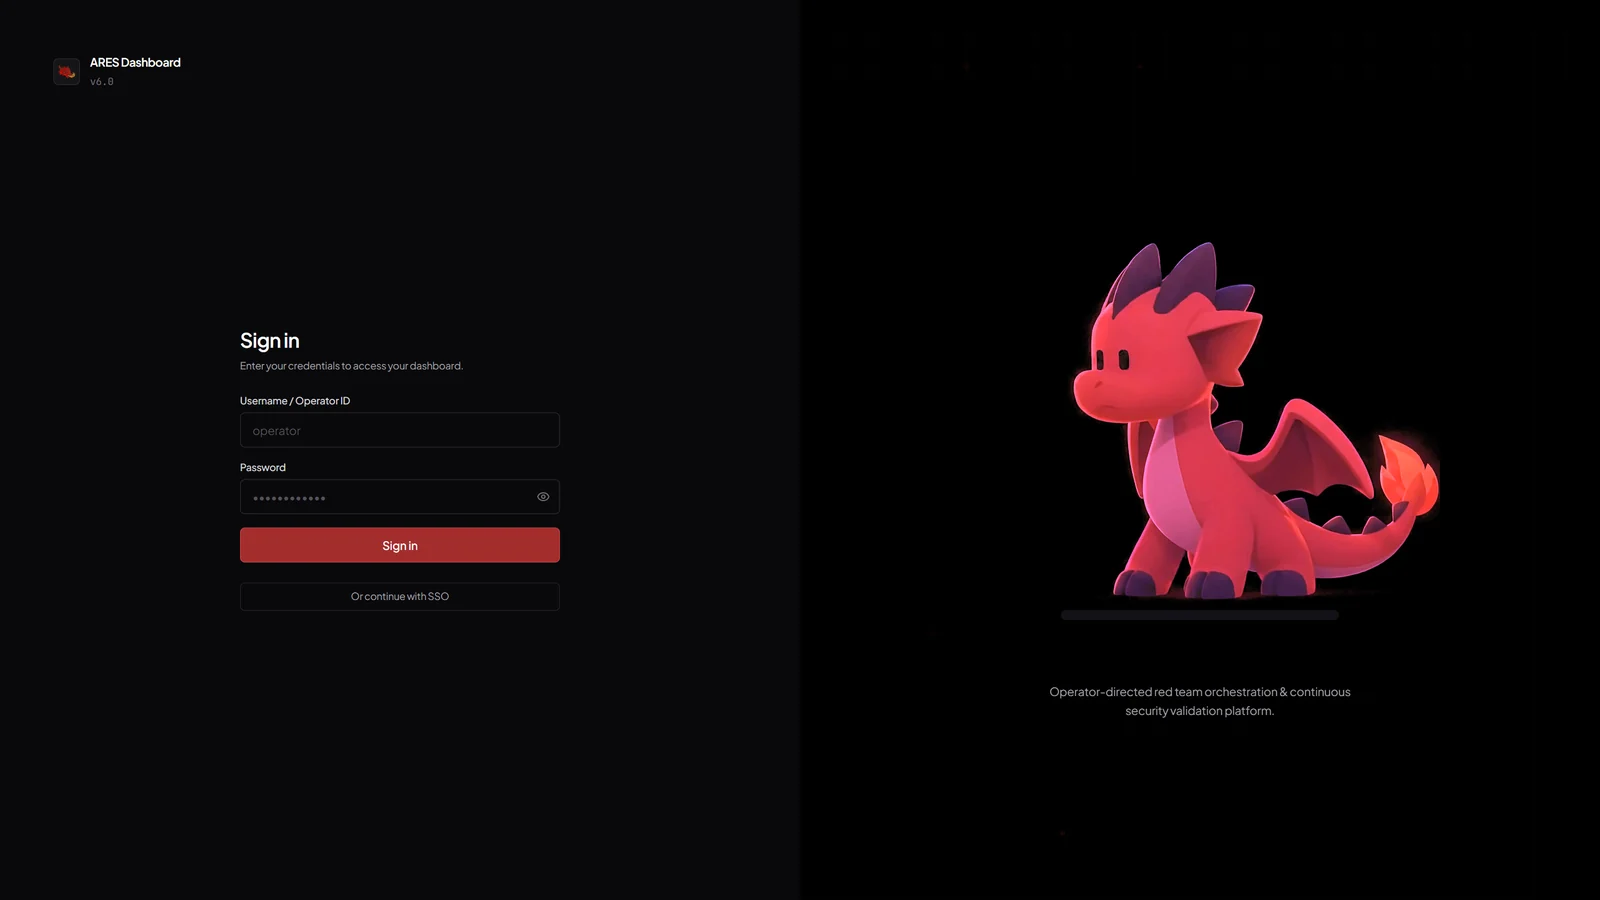
Вход в ARES с драконом-маскотом
Вход с маскотом ARES и резервным вариантом SSO. JWT-токены доступа только в памяти, HttpOnly с ротацией refresh.
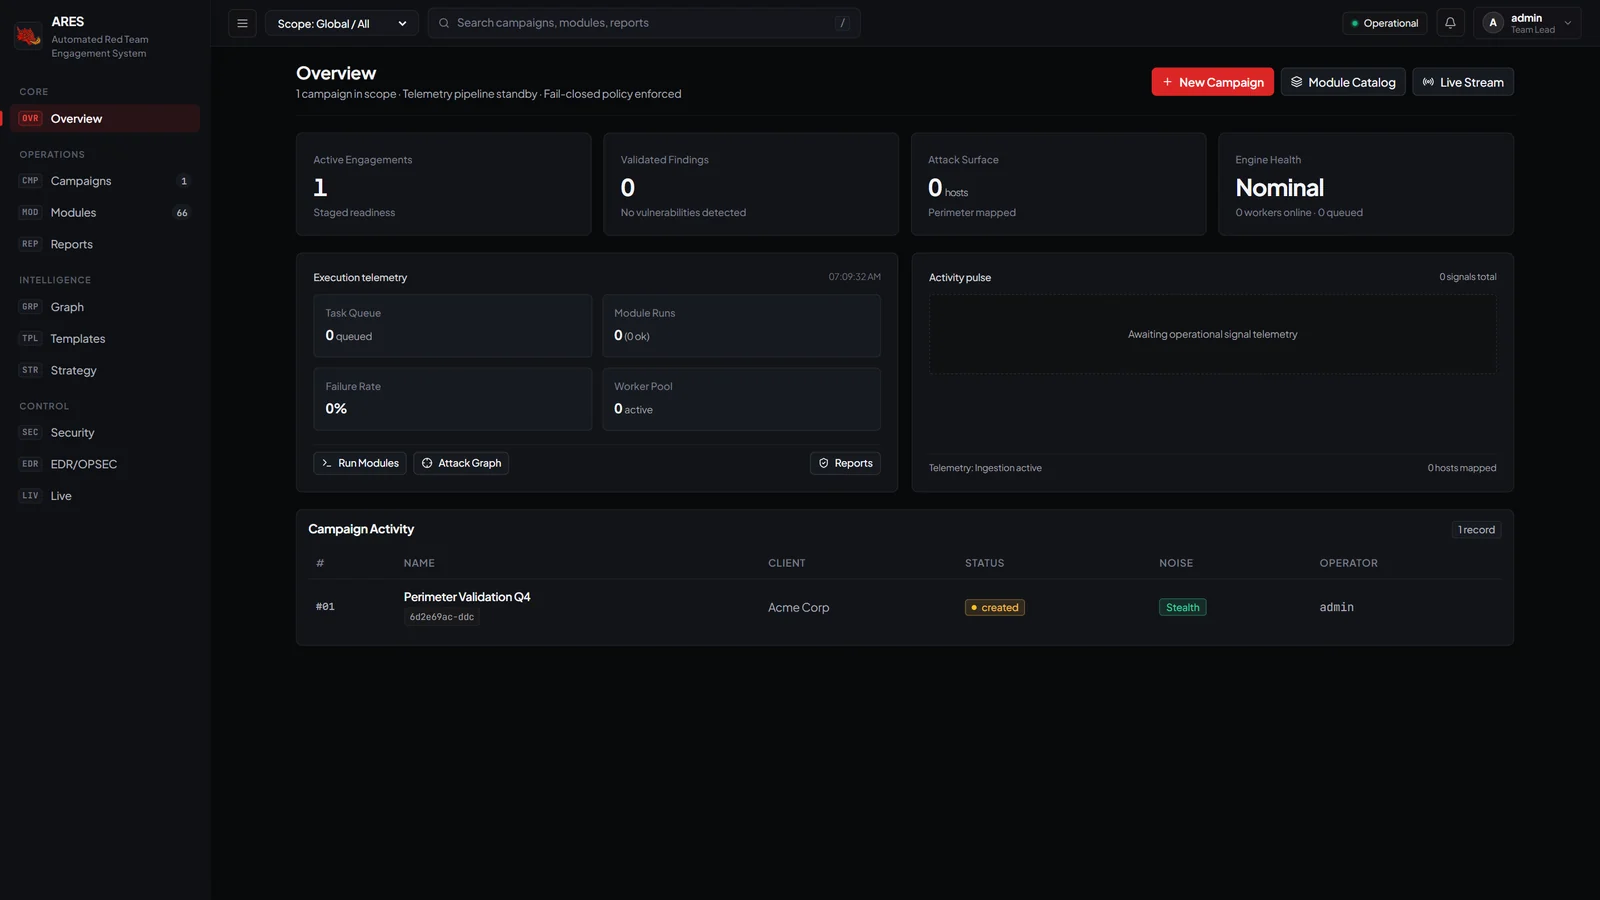

Обзор оператора
Обзор оператора: активные кампании, подтверждённые находки, поверхность атаки, состояние движка, пульс телеметрии.
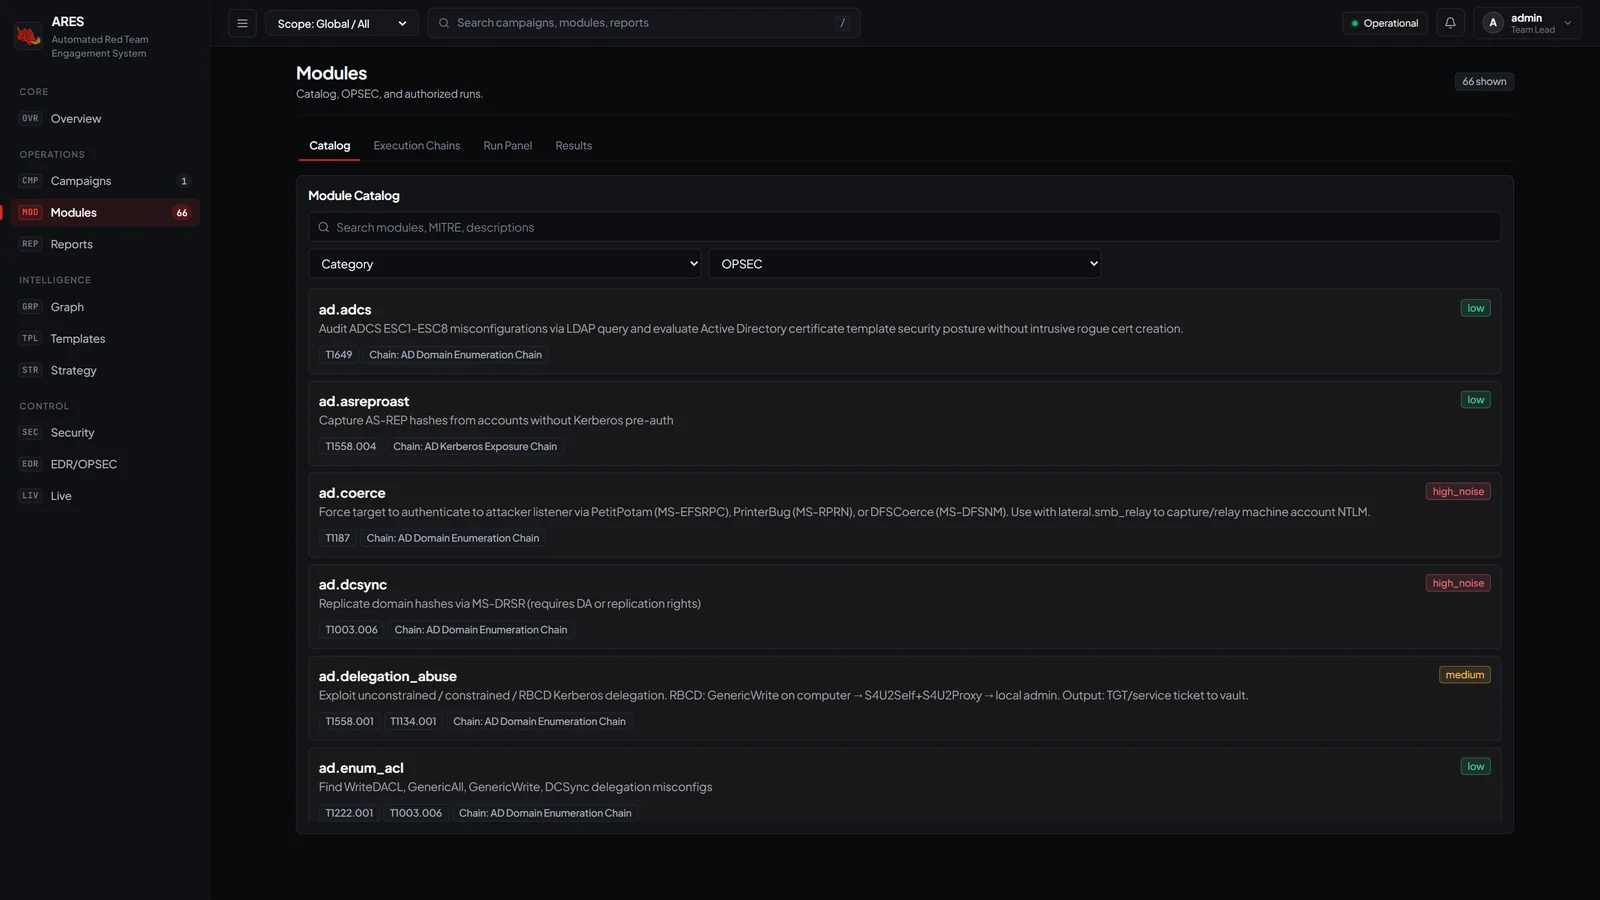

Каталог модулей
Каталог: 66 активных модулей в 13 категориях, каждый с аннотацией техник MITRE ATT&CK и уровнем шума OPSEC.
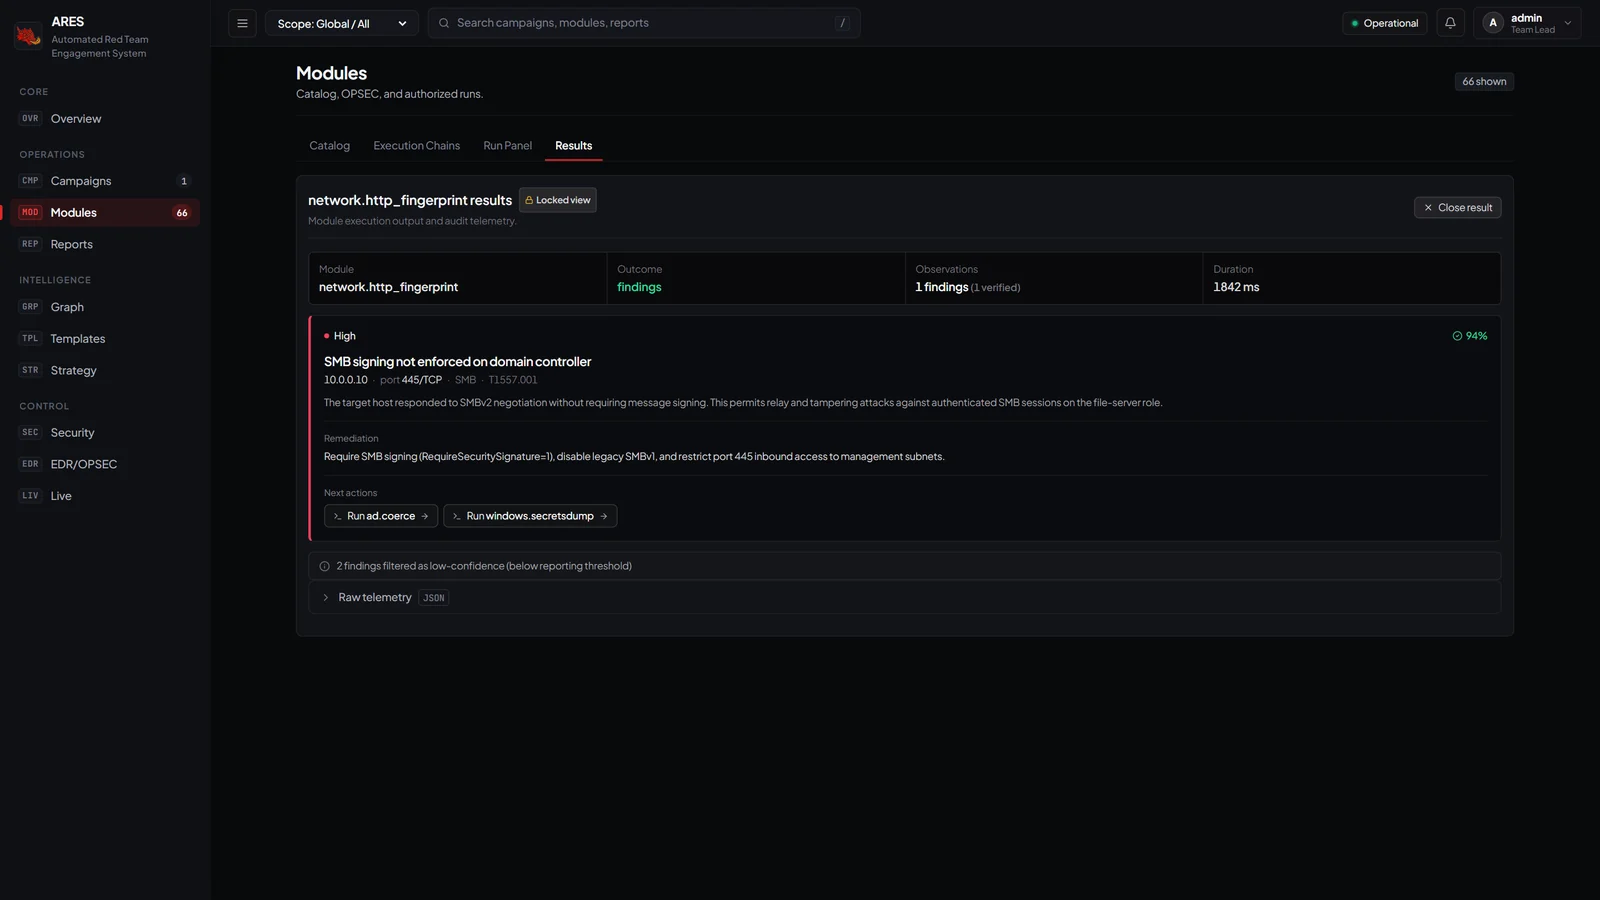

Карточка находки после запуска модуля
Результаты: карточка находки с критичностью, уверенностью, рекомендациями по устранению и переходом к следующему модулю в один клик.
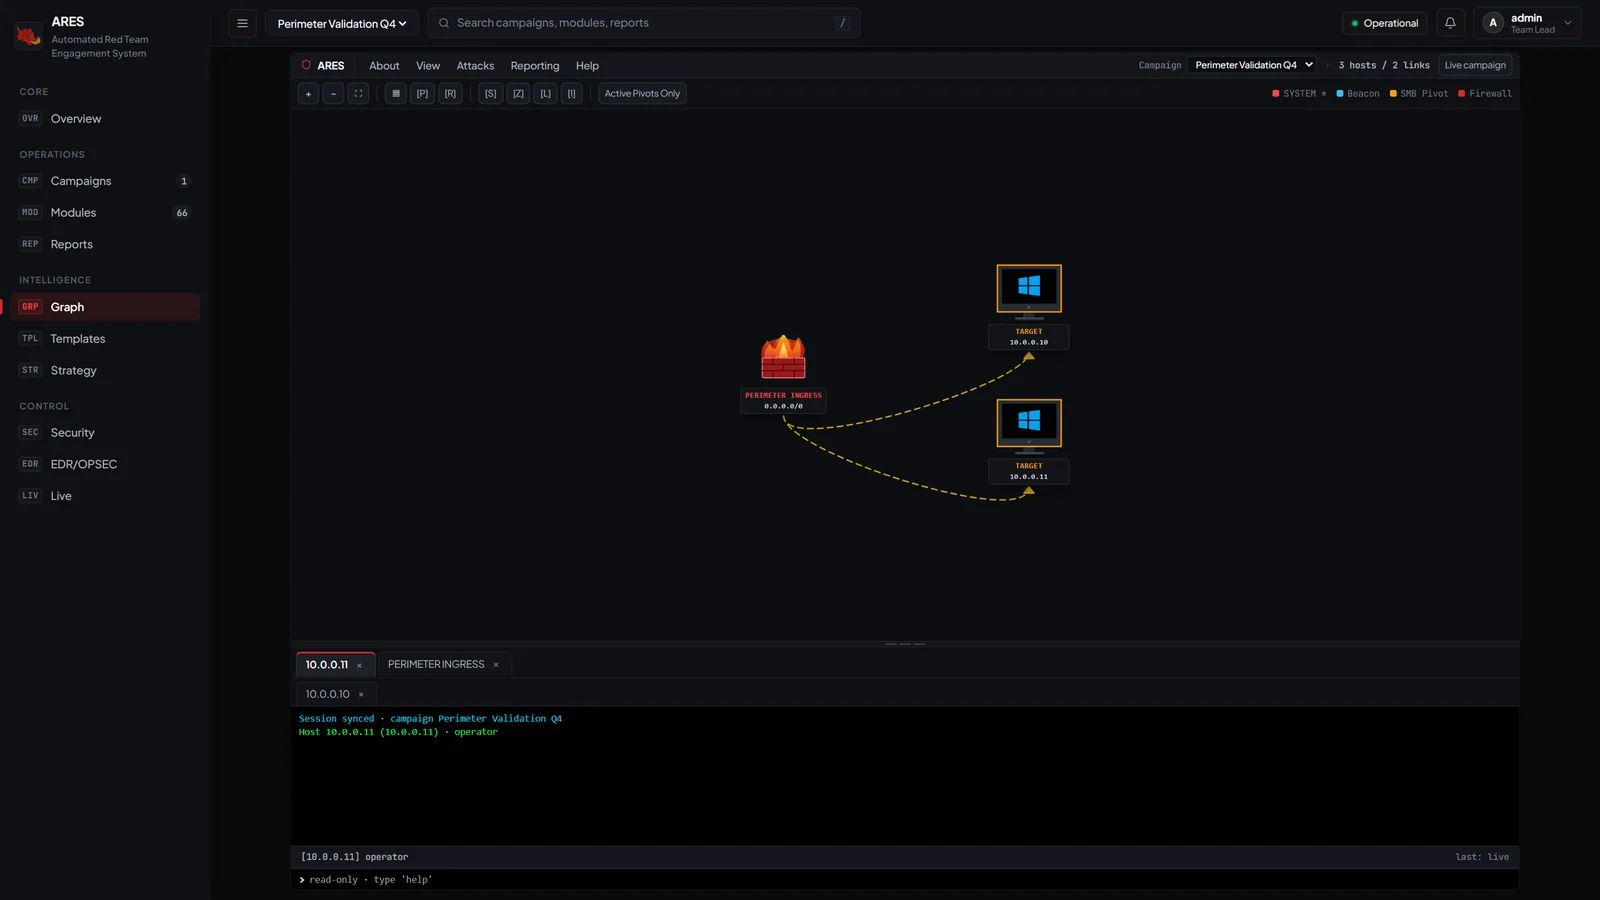

Граф атаки
Граф атаки: пограничный межсетевой экран (анимация огня), цели, рёбра pivot. Телеметрия beacon только для чтения по каждому узлу.
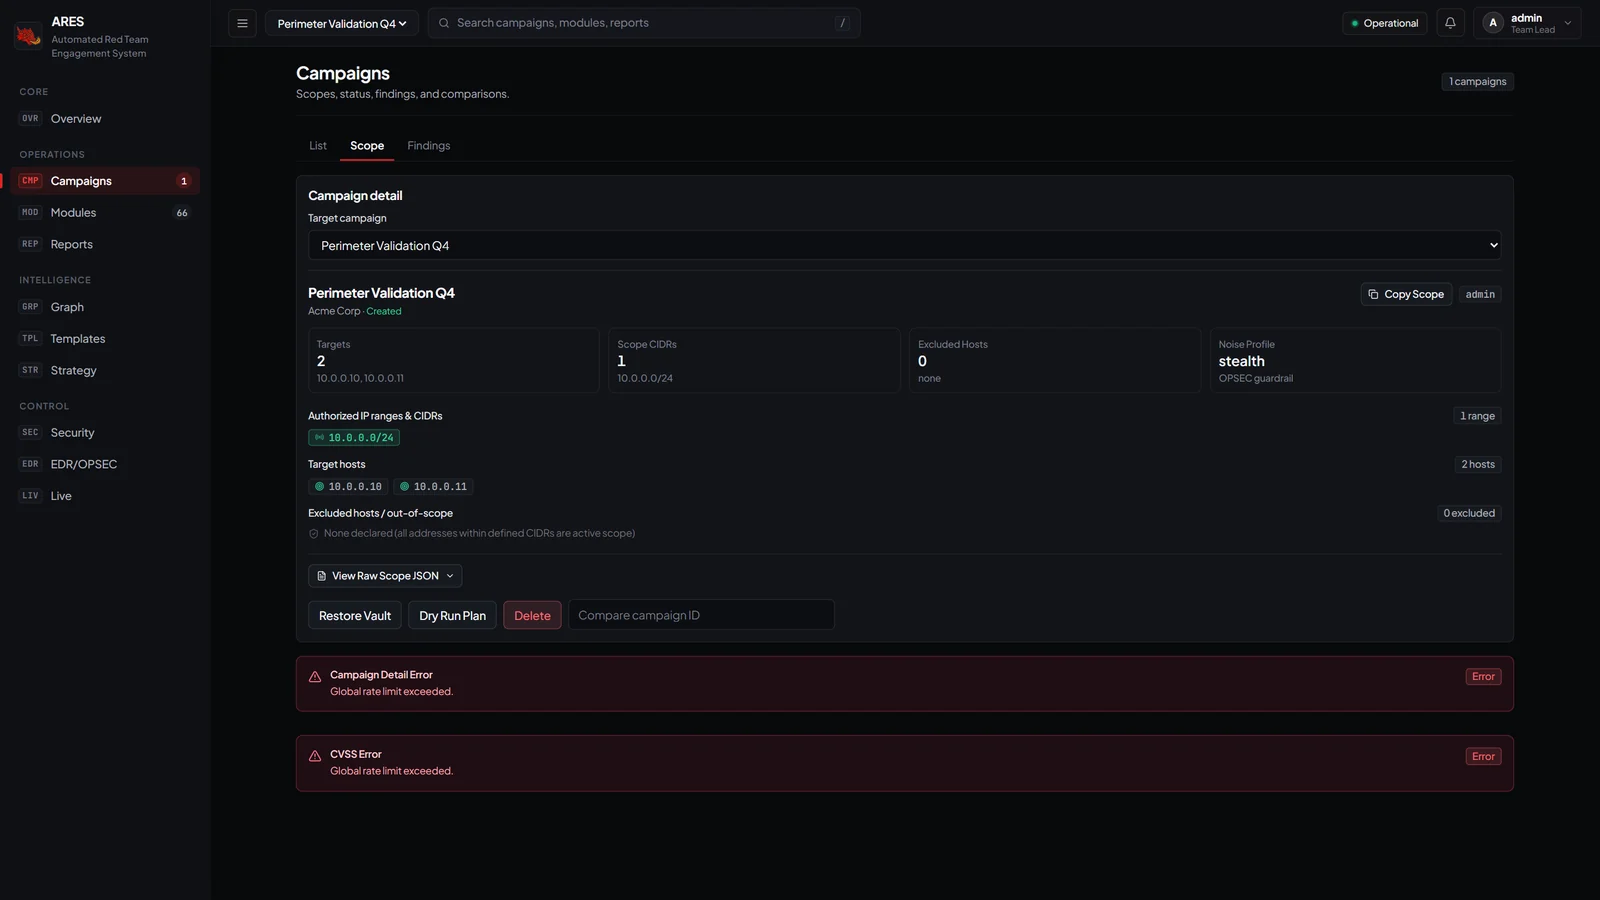

Область действия кампании
Область действия кампании: выбор целевой кампании, элементы управления Restore Vault / Dry-Run Plan / Delete.


Возможности

  • Закрытый контур с отказом при сбое (fail-closed): двухуровневый ScopeGuard (предварительная проверка на уровне приложения + межсетевой экран ОС/транспорта) гарантирует, что ни один наступательный пакет не достигнет хостов вне области действия. → модель безопасности
  • Целевое планирование атак: задайте domain_admin или cloud_audit, и движок принятия решений синтезирует многоэтапные пути выполнения (эвристика на графах, опциональные LLM-агенты при явной авторизации). → архитектура движка
  • Многовекторный граф атак (DAG): импорт BloodHound или карта сессий в реальном времени. Кратчайший путь, узкие места, возможность бокового перемещения. → граф атак
  • Модель аутентификации с нулевым доверием: краткоживущие JWT только в памяти, HttpOnly ротация refresh, HMAC CSRF, хранилище AES-256-GCM AEAD (PBKDF2-HMAC-SHA256 600k). → модель безопасности
  • 66 активных производственных модулей по 60+ техникам MITRE ATT&CK (AD, облако, доступ к учётным данным, эксфильтрация, боковое перемещение, разведка, Windows, Linux, EDR). → каталог модулей
  • Автоматизированные отчёты: создание брендированных отчётов PDF/HTML/Markdown/JSON в один клик через headless-браузер (без зависимостей GTK на Windows/Linux). → руководство по панели управления
  • MCP Gateway: Cursor/Claude Desktop/Windsurf/Cline могут безопасно управлять ARES под защитой Pre-Flight ScopeGuard, с изоляцией заражения от prompt-injection и одноразовыми HMAC-токенами подтверждения. → спецификация MCP
  • Типобезопасный Python SDK: пишите собственные модули с BaseModule[P, R] + @ares_module, симулируйте в ModuleTestHarness, автоматизируйте с помощью AresClient. → документация SDK · → руководство по разработке модулей

Быстрый старт

Предварительные требования

  • Python 3.11 или 3.12 (3.12 рекомендуется на Windows)
  • Node.js v18+ (протестировано на v20 LTS)
  • ОС Windows 11/10, Linux (Ubuntu/Debian/Kali) или macOS

60 секунд (PowerShell на Windows)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →