
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 synacktiv/cve-2025-47227_cve-2025-47228
# Скрипт эксплуатации предварительно аутентифицированного удалённого выполнения команд в ScriptCase (CVE-2025-47227, CVE-2025-47228).
 johanneslks/cve-2025-14558
FreeBSD rtsold DNSSL Command Injection (RCE)
 gh-ost00/cve-2024-7120
Эксплойт proof-of-concept для уязвимости внедрения команд CVE-2024-7120 в шлюзовых устройствах RAISECOM. Предоставляет детали эксплуатации,…
 cybersecurityworks553/log4j-shell-csw
Эксплойт Proof-Of-Concept для уязвимости CVE-2021-44228.
 richard-tang/sscms-pluginshell
CVE-2022-28118
 mattimustang/firepwner
Эксплойт для CVE-2015-6357 — уязвимость проверки сертификатов Cisco FireSIGHT Management Center
 machine1337/smtpshell
Простая обратная оболочка, которая может взаимодействовать через Gmail SMTP или любой другой SMTP для обхода сетевых ограничений
 dntaskmehow/neo-defender
Этот фреймворк был **ПЕРЕВООРУЖЁН** и эксплуатирует CVE-2026-33825 — уязвимость локального повышения привилегий (LPE) в Microsoft Defender, вызванную…
 p0dalirius/cve-2020-8813-cacti-rce-in-graph_realtime
CVE-2020-8813 - RCE через graph_realtime.php в Cacti 1.2.8
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet Уязвимости десериализации Python RCE PoC(Концептуальное доказательство)
 rmhowe425/poc-cve-2026-93674
Python proof-of-concept эксплойт для CVE-2026-93674 — аутентифицированная слепая инъекция команд в Langflow, позволяющая удалённо выполнять команды…
 teycir/skillsguard
Статический сканер безопасности для пакетов навыков ИИ-агентов. Обнаруживает вредоносные файлы SKILL.md и встроенные скрипты до их запуска.
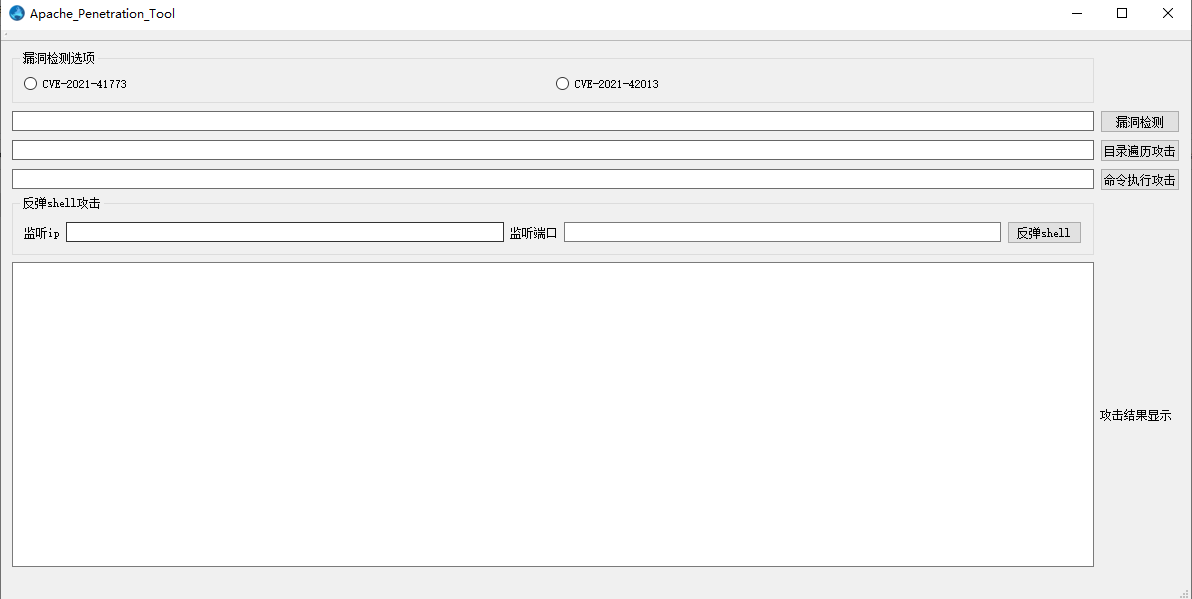 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 Графический инструмент обнаружения и использования уязвимостей
 seep1959/njutils
Клиент и чат-программа для njrat 0.6.4, 0.7d и 0.7d golden edition.
 kagura-maru/cve-2021-40444-poc
Попытка воспроизвести уязвимость удаленного выполнения кода (RCE) Microsoft MSHTML с использованием Metasploit Framework.
 exploit-install/cve-2017-0199
Эксплойт-инструментарий CVE-2017-0199 - v2.0 - это удобный python-скрипт, который обеспечивает быстрый и эффективный способ эксплуатации Microsoft…
 killswitch-gui/flask_heroku_redirector
шаблон C2-редиректора flask heroku








