
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Глубокий анализ методом обратной разработки Lumma Stealer — инфостилера, использующего подмену процесса (process hollowing), вызовы Native API и…
 imnotcha0s/cve-2024-10914
Эксплойт на Python для CVE-2024-10914, нацеленный на внедрение команд в NAS-устройствах D-Link DNS-320, DNS-320LW, DNS-325 и DNS-340L.
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
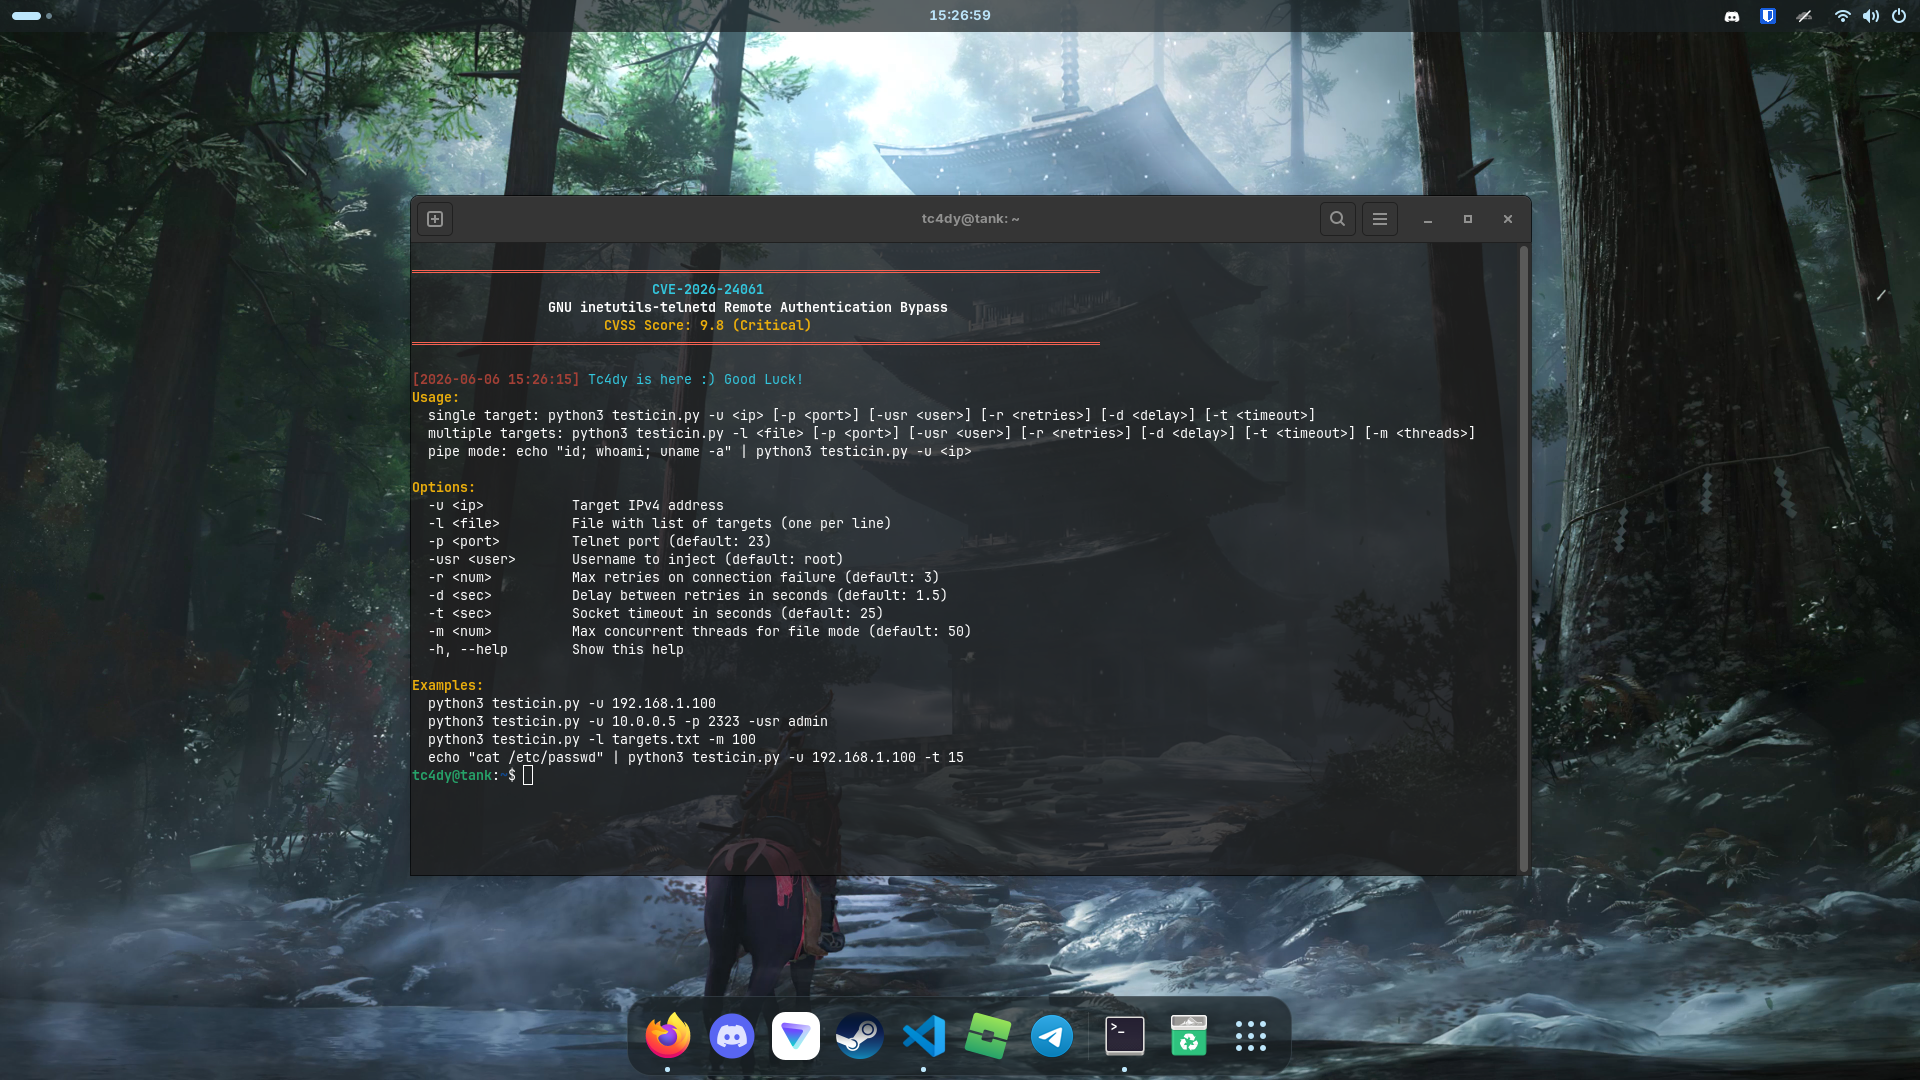 tc4dy/cve-2026-24061-poc-exploit
Эксплойт удаленного обхода аутентификации для GNU inetutils-telnetd (CVE-2026-24061) с использованием CRLF-инъекции для получения мгновенной…
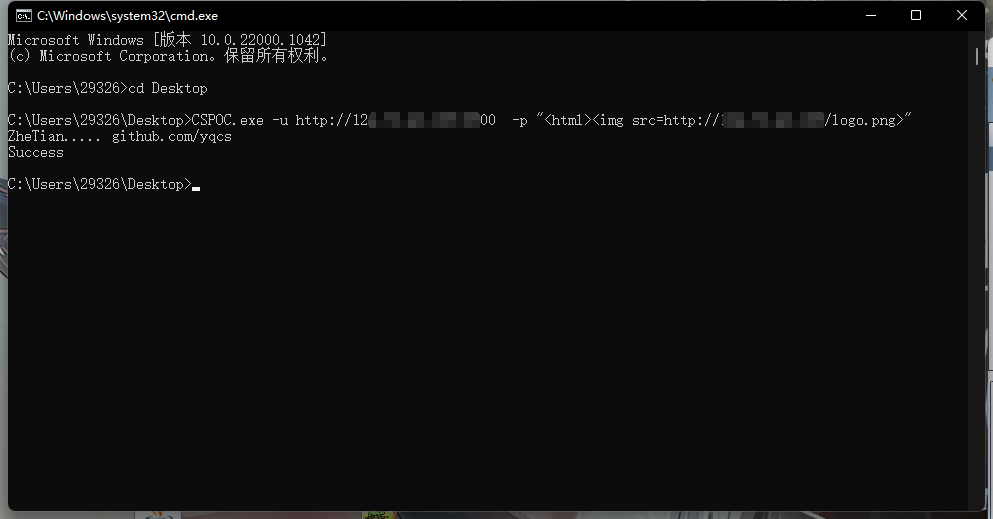 yqcs/cspoc
Cobalt Strike RCE CVE-2022-39197
 blue0x1/nimux
Чистый Nim-инструментарий для сетевой разведки и удалённого выполнения команд, предназначенный для авторизованных оценок безопасности. Поддерживает…
 grisuno/cve-2022-22077
BYOVD-эксплуатационный фреймворк для CVE-2022-22077, нацеленный на RTCore64.sys. Демонстрирует кражу токенов ядра, повышение привилегий до SYSTEM и…
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245: RCE и повышение привилегий до администратора домена для Mailcow
 sobri3195/pegasus-gram
Инструмент для кейлоггинга и слежения на Python с Telegram C2, захватывающий нажатия клавиш, скриншоты, веб-камеру, аудио, буфер обмена и активность…
 smokeintheshell/cve-2023-20273
Эксплойт PoC для CVE-2023-20273
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Статический анализ и извлечение полезной нагрузки NWH Stealer. Глубокое изучение безфайлового выполнения через Bun JavaScript Runtime, кражи…
 keven1z/cve-2021-22205
Скрипт эксплойта на Python для CVE-2021-22205 (GitLab RCE) с возможностями выполнения команд и reverse shell. Поддерживает получение шелла в один…
 k3rwin/spring-cloud-gateway-rce
Эксплойт на Python для CVE-2022-22947 (Spring Cloud Gateway RCE) с выполнением команд, reverse shell и обнаружением уязвимости через SpEL-инъекцию в…
 0sm0s1z/invoke-selfsignedwebrequest
Этот репозиторий представляет собой собранный на скорую руку арсенал методов и скриптов для обхода проверки SSL/TLS-сертификатов .NET в PowerShell и…
 jssngc/ontheedge
Windows-исследовательский PoC на C, который сканирует память процесса Microsoft Edge на предмет данных, связанных с учётными данными, с автономным…
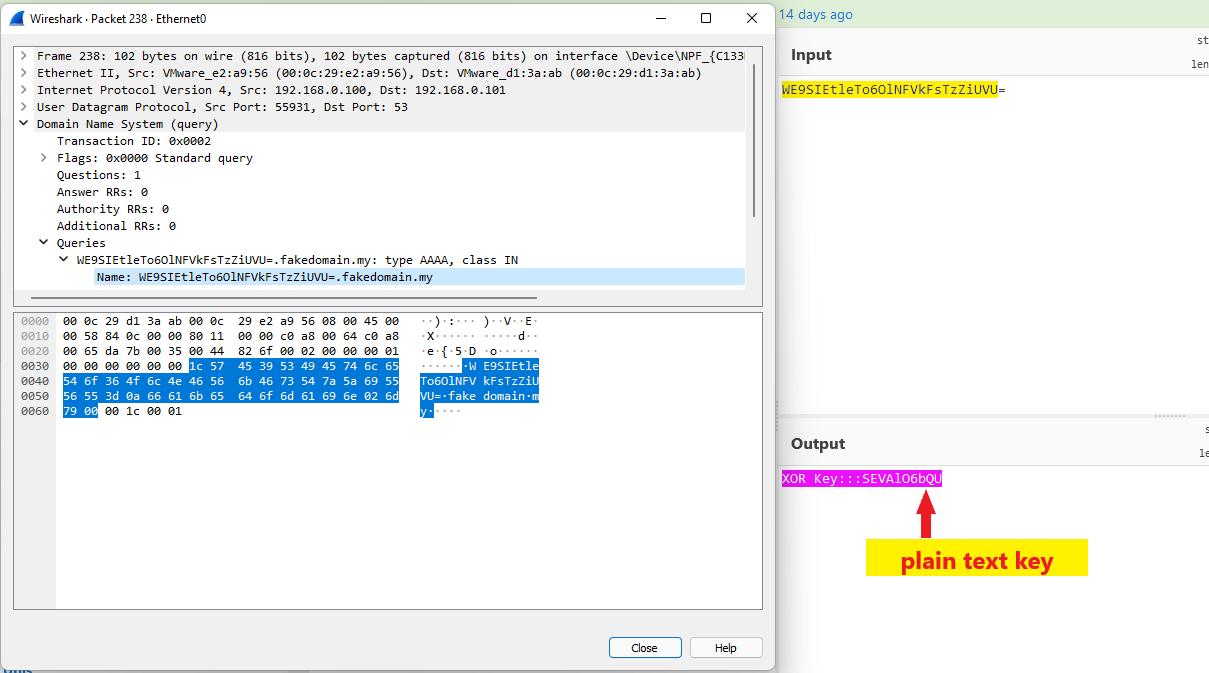 aniqfakhrul/sharpdnsexfil
C# инструмент для эксфильтрации файлов через DNS с использованием XOR и асимметричного шифрования, предназначенный для красных команд в условиях…
 akefallonitis/larac2shell
Кроссплатформенная интерактивная оболочка для Microsoft Defender for Endpoint Live Response
 bigb0x/cve-2024-29973
POC для CVE-2024-29973








