

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
OnTheEdge — Windows-исследовательский PoC на C, который сканирует память процесса Microsoft Edge на предмет данных, связанных с учётными данными, с автономным исполняемым файлом и вариантом BOF для лабораторных сред C2. | Kitploit
Инструменты/GitHubGitHub/jssngc/ontheedge
Криминалистика памятиЭксфильтрация данныхПост-эксплуатацияАнализ вредоносных программТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHubjssngc/ontheedge

OnTheEdge

Windows-исследовательский PoC на C, который сканирует память процесса Microsoft Edge на предмет данных, связанных с учётными данными, с автономным исполняемым файлом и вариантом BOF для лабораторных сред C2.

Репозиторий
1111021 месяц назадЕщё не проверено
Поделиться

OnTheEdge

OnTheEdge — это небольшой исследовательский PoC для Windows, написанный на C, предназначенный для изучения данных, связанных с учётными данными, которые могут присутствовать в памяти процессов Microsoft Edge во время работы браузера. Проект предоставляет два варианта:

  • Автономный исполняемый файл — предназначен для локального тестирования и исследований.
  • BOF — предназначен для контролируемых лабораторных сред C2.

Отказ от ответственности: Этот проект предназначен только для авторизованных исследований в области безопасности, анализа вредоносного ПО, тестовых сред и образовательных целей. Не используйте его против систем или учётных записей без явного разрешения.

Вывод

Инструмент отображает информацию, обнаруженную во время сканирования памяти, в простом консольном формате. Пример:

================================================
                  OnTheEdge
================================================

[*] looking for msedge.exe processes...
[+] found 9 msedge.exe process(es)
[*] checking PID 9164...
[+] 1 credential(s) found

Результаты зависят от версии Edge, структуры процесса, состояния браузера и содержимого, находящегося в памяти в данный момент. ![[test.png]] Протестировано на Windows 11 Pro
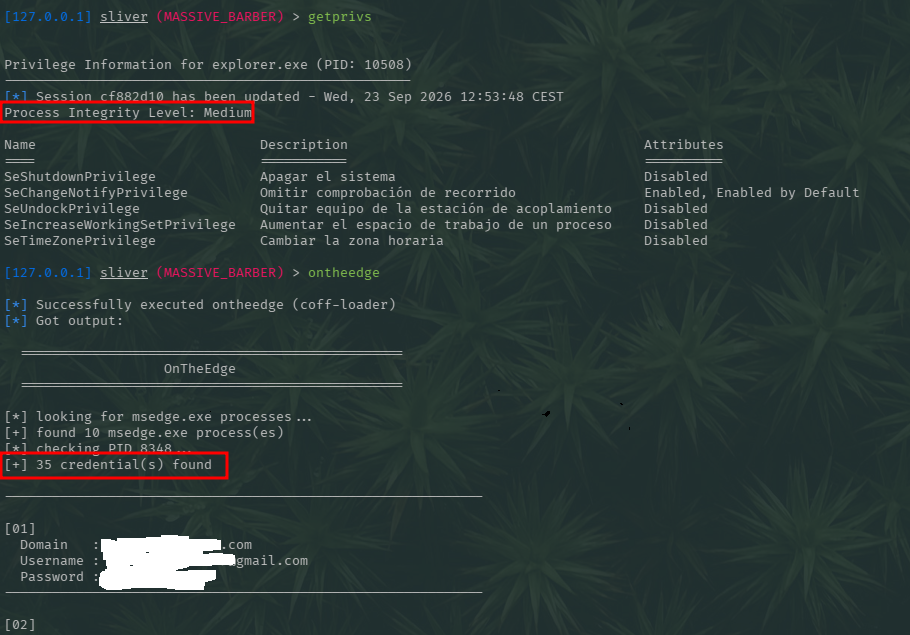
Ограничения

Сопоставление шаблонов на основе памяти по своей природе зависит от представления данных во время выполнения. Поэтому результаты могут различаться в зависимости от:


  • Версии Microsoft Edge
  • Состояния браузера
  • Структуры процесса
  • Пользовательской сессии
  • Конфигурации профиля
  • Изменений Edge во время выполнения
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




