
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 mazen160/shennina
Автоматизация эксплуатации хостов с помощью ИИ
 hood3drob1n/jsrat-py
Это моя реализация JSRat.ps1 на Python, так что теперь вы можете запускать сервер атак с любой ОС, а не только с Windows, где включен PowerShell.
 qsecure-labs/overlord
CLI на Python для автоматизированного развертывания инфраструктуры красной команды на AWS и Digital Ocean, с модульной поддержкой C2, почтовых…
 mthbernardes/gtrs
GTRS — реверс-шелл Google Translator
 rand0m1ze/ezsploit
Автоматизация bash-скриптов в Linux для Metasploit
 b4rtik/redpeanut
RedPeanut — это небольшой RAT, разработанный на .Net Core 2, а его агент — на .Net 3.5 / 4.0.
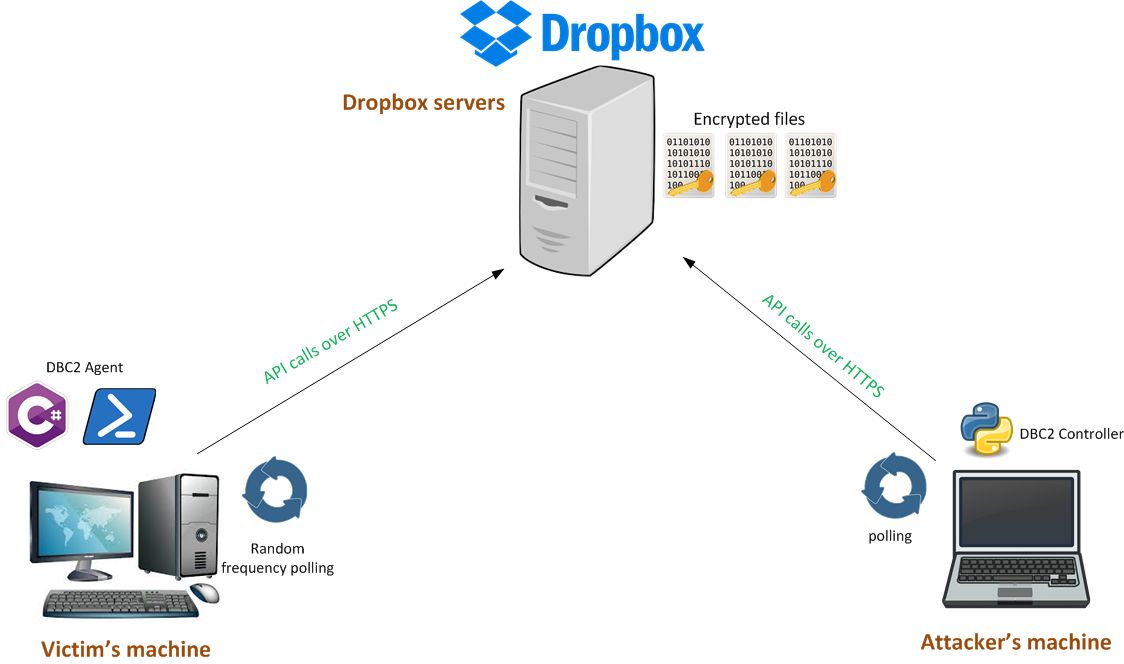 arno0x/dbc2
DBC2 (DropboxC2) — это модульный инструмент пост-эксплуатации, состоящий из агента, работающего на машине жертвы, контроллера, работающего на любой…
 noperator/cve-2019-18935
Эксплойт RCE для уязвимости десериализации JSON в .NET в Telerik UI для ASP.NET AJAX.
 r00t-3xp10it/meterpeter
C2 Powershell фреймворк управления и контроля с встроенными командами
 trustedsec/tap
TrustedSec Attack Platform — это надёжный метод для дропперов в инфраструктуре, позволяющий обеспечить установленные соединения с организацией.
 3v4si0n/http-revshell
Обратная оболочка PowerShell с использованием протокола HTTP/S с обходом AMSI и поддержкой прокси
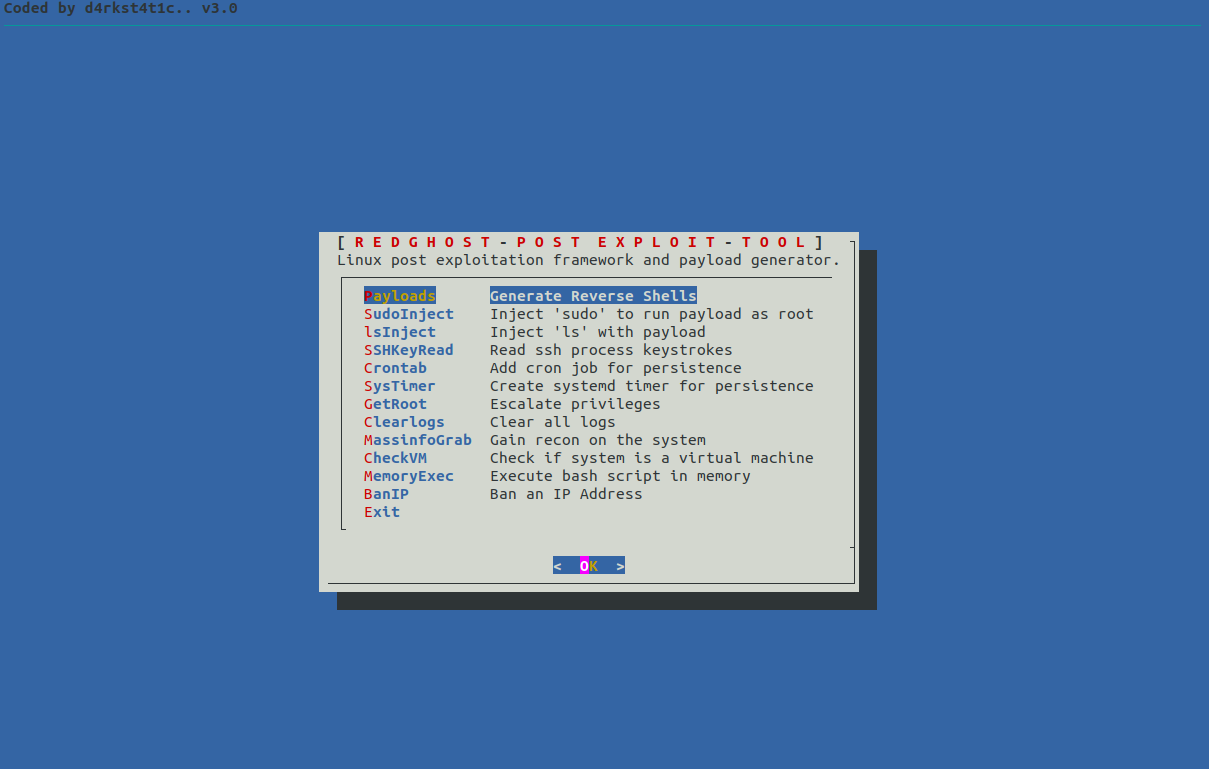 d4rk007/redghost
Фреймворк для постэксплуатации Linux, написанный на bash, предназначенный для помощи красным командам в закреплении, разведке, повышении привилегий и…
 tamim1089/hikvisionexploiter
HikvisionExploiter — это утилита на Python, предназначенная для автоматизации эксплуатации и проверки доступности каталогов на сетевых камерах…
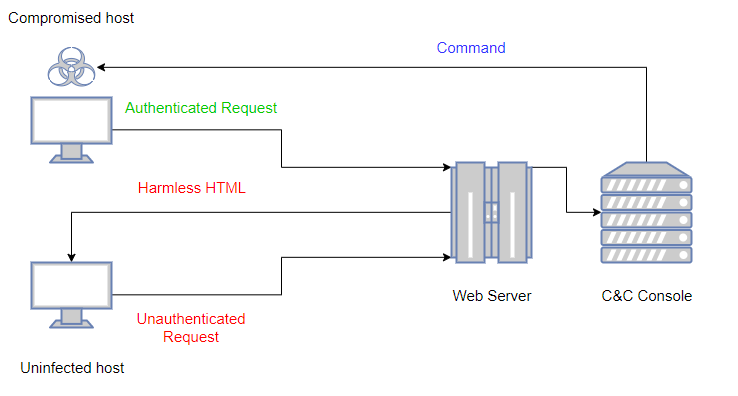 kudaes/lolbits
** ПРЕКРАЩЕНО ** C2 framework, использующий Background Intelligent Transfer Service (BITS) в качестве протокола связи и Direct Syscalls + Dinvoke для…
 globalpolicy/phonemonitor
Инструмент удалённого администрирования для Android-устройств
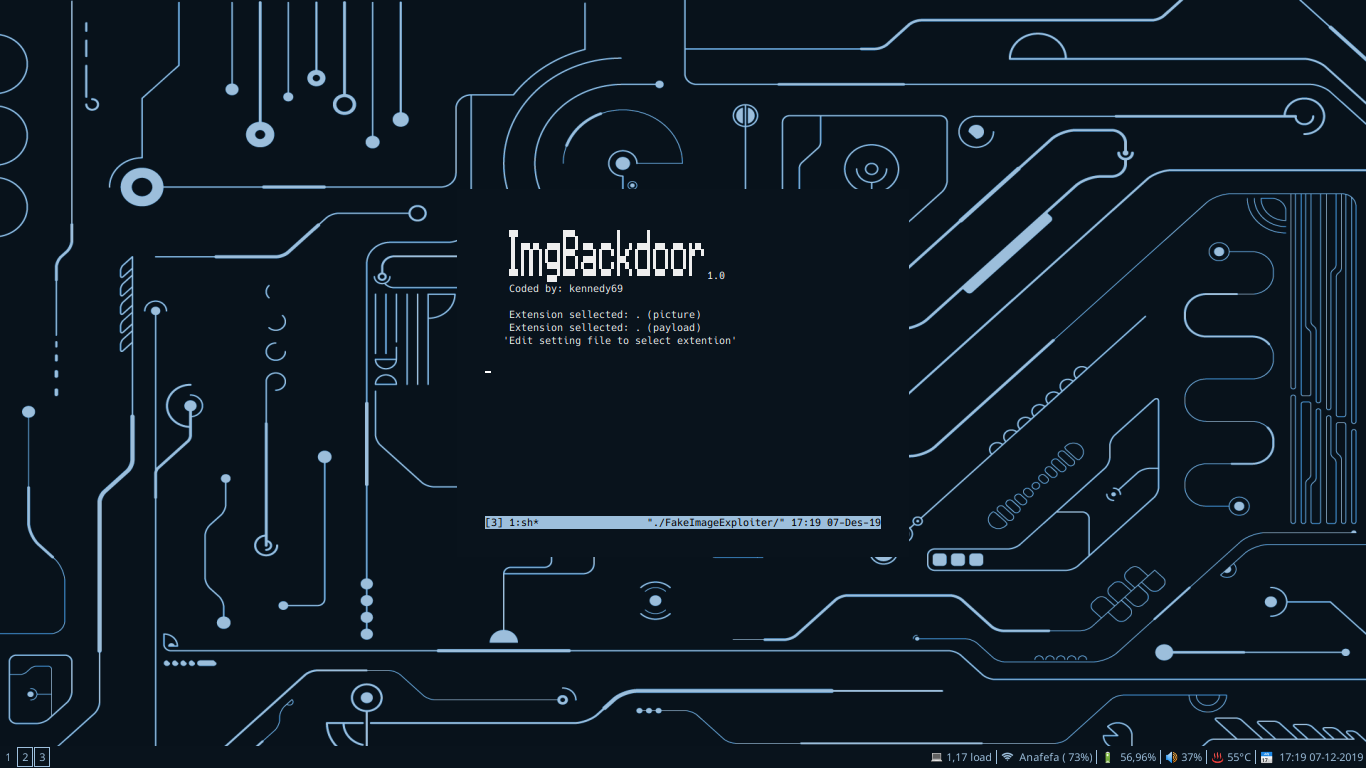 tsuyoken/imgbackdoor
Спрячьте свою полезную нагрузку в файл .jpg
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) — это написанный на Python reverse shell, оснащённый функциями, которые помогают в сценарии…
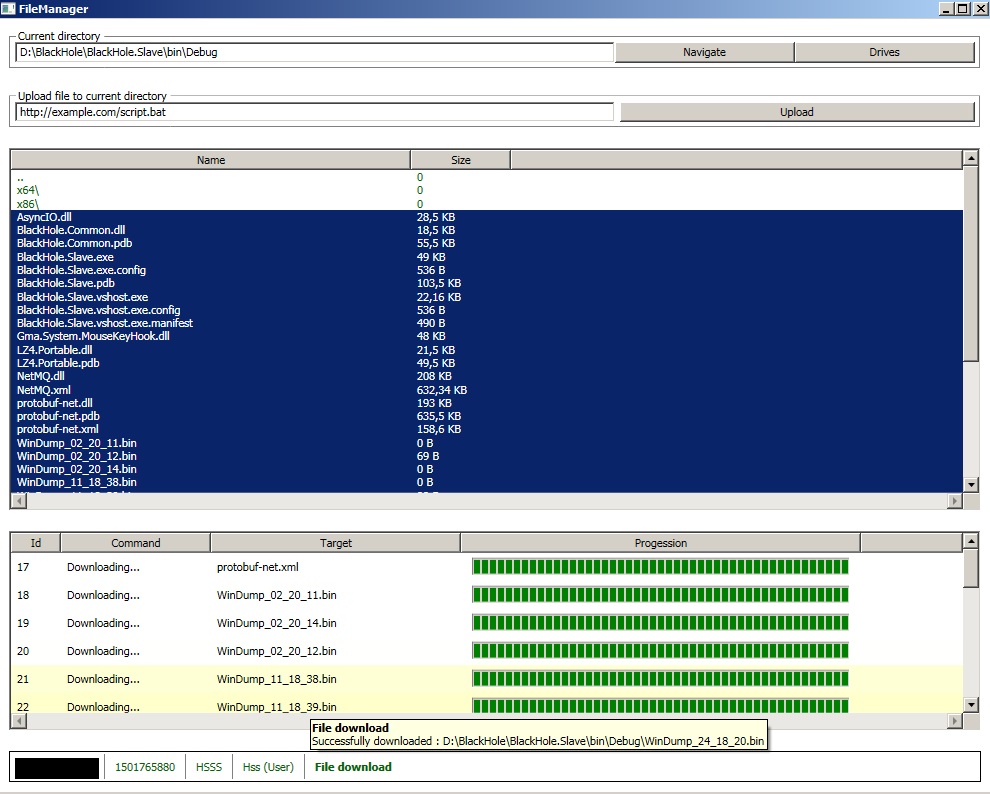 hussein-aitlahcen/blackhole
C# RAT (Remote Administration Tool)








